Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
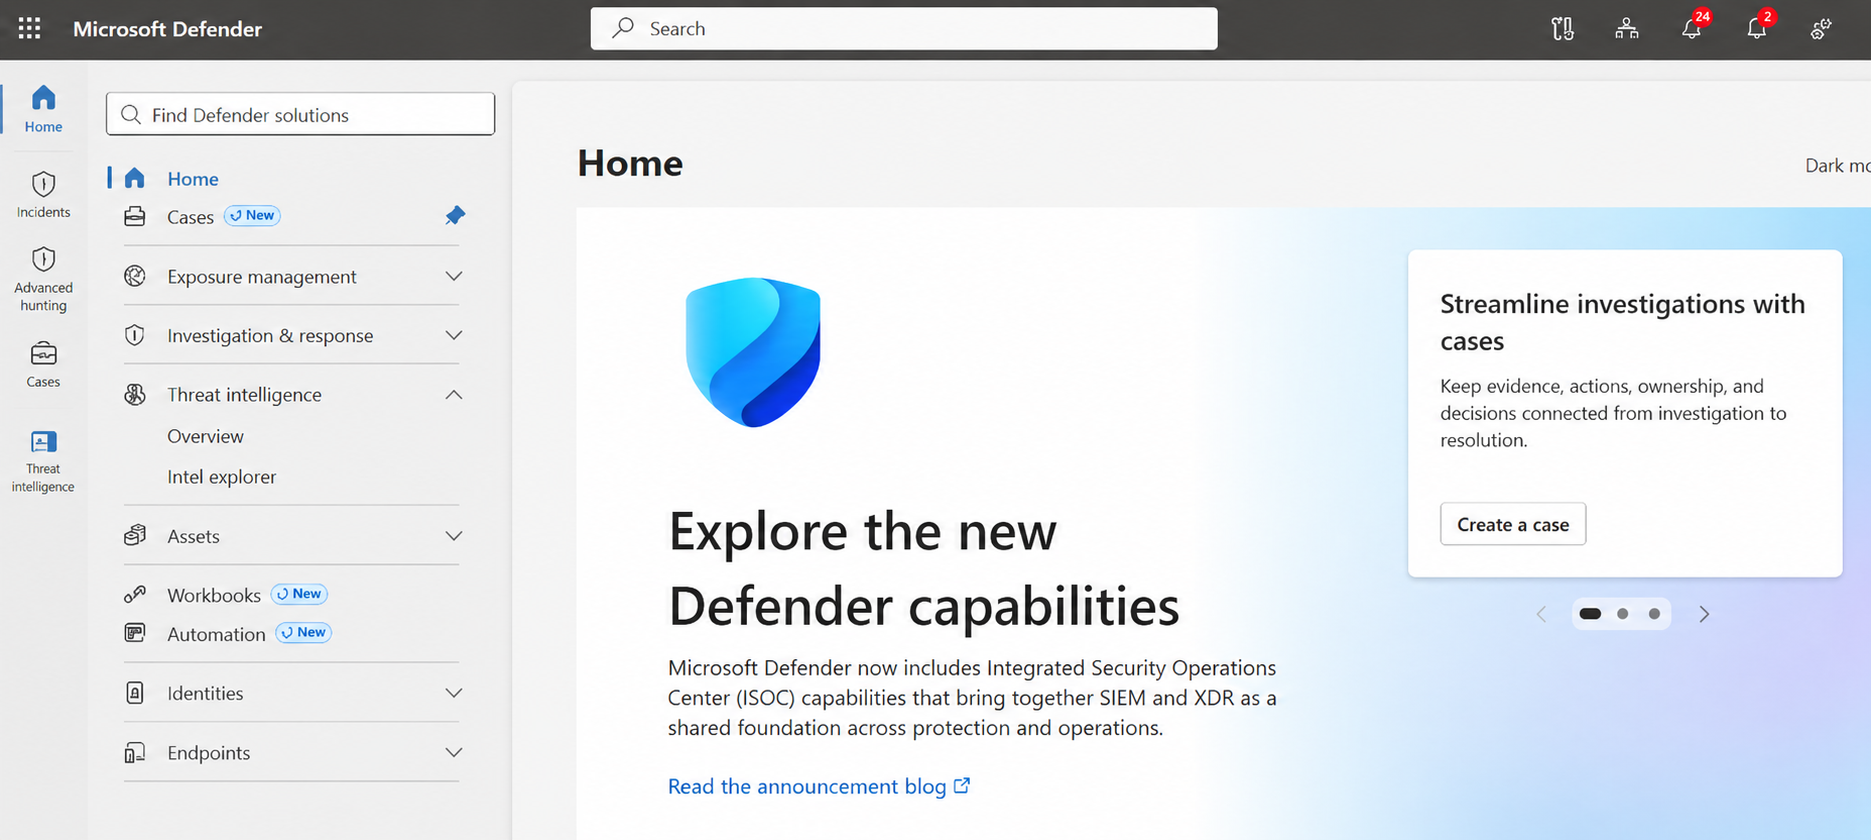
O Centro Integrado de Operações de Segurança (ISOC) no Microsoft Defender reúne capacidades líderes de XDR e SIEM, inteligência de ameaças, automação e IA no portal Microsoft Defender. O ISOC oferece às equipes de segurança sinais de segurança compartilhados, contexto e fluxos de trabalho para detectar, investigar e responder a ameaças mais rapidamente a partir de uma experiência integrada.
Note
O ISOC está em versão prévia. Capacidades e disponibilidade podem mudar durante o período de prévia.
Vantagens do ISOC
A ISOC ajuda as equipes de segurança a:
- Operações de segurança integradas - As principais capacidades de SIEM estão disponíveis de fábrica no Microsoft Defender, oferecendo valor imediato para operações de segurança desde o primeiro dia, sem exigir uma implantação tradicional de SIEM como ponto de partida.
- Valor dos investimentos do Microsoft 365 - Clientes elegíveis recebem 30 dias de retenção incluída para os dados do Defender durante esta fase da prévia. Para maior visibilidade, traga dados adicionais da Microsoft e não pertencentes à Microsoft por meio de mais de 500 conectores de dados. Cobranças adicionais de ingestão podem ser aplicadas, dependendo dos dados ingeridos.
- Caminho para segurança agential - Equipes de segurança e agentes da Perception trabalham juntos em um conjunto comum de sinais, contexto e fluxos de trabalho, permitindo investigações mais rápidas, resposta coordenada e melhores resultados de segurança.
Quem pode usar o ISOC?
Durante esta fase da prévia, o ISOC está disponível para clientes elegíveis com Suíte do Microsoft Defender, Microsoft 365 E5 ou Microsoft 365 E7 que não possuem um espaço de trabalho Microsoft Sentinel ativo.
Se sua organização possui um espaço de trabalho Microsoft Sentinel ativo, continue utilizando sua experiência Microsoft Sentinel atual durante essa fase. Não desconecte um espaço de trabalho Microsoft Sentinel de produção apenas para se qualificar para a versão prévia do ISOC.
Pré-requisitos
Para usar o ISOC, você precisa de uma licença Suíte do Microsoft Defender ativa e elegível, Microsoft 365 E5 ou Microsoft 365 E7.
Para criar um espaço de trabalho ISOC e usar recursos dependentes do espaço de trabalho, você também precisa de uma assinatura do Azure com as permissões necessárias.
Licenciamento e preços
Para detalhes do plano Microsoft 365 E5 e preços, veja Microsoft 365 E5 for Enterprise.
Para comparar as capacidades de segurança incluídas nos planos empresariais Microsoft 365, veja Planos Corporativos de Segurança Microsoft 365.
Capacidades ISOC
O ISOC permite que clientes elegíveis comecem com capacidades de operações de segurança incorporadas ao Microsoft Defender e expandam com dados e capacidades adicionais quando necessário.
- Comece imediatamente com gerenciamento de casos, cadernos de exercícios e geração de playbooks em linguagem natural.
- Adicione um espaço de trabalho ISOC quando precisar de ingestão adicional de dados da Microsoft e de fora da Microsoft, UEBA, conectores do Hub de Conteúdo, repositórios (CI/CD), inteligência contra ameaças e outros recursos dependentes do espaço de trabalho.
A tabela a seguir resume os requisitos de espaço de trabalho para as capacidades abordadas nesta prévia.
| Capability | Espaço de trabalho ISOC necessário | Saiba mais |
|---|---|---|
| Gerenciamento de casos | No | Gestão de casos no portal Microsoft Defender |
| Geração de manual em linguagem natural | No | Gere playbooks usando IA com ISOC |
| Regra de automação aprimorada | No | Crie regras de automação com ISOC no Microsoft Defender |
| Pastas de Trabalho | No | Crie e gerencie livros de exercícios com ISOC no Microsoft Defender |
| Análise do Comportamento de Usuários e Entidades (UEBA) | Yes | Adicionar UEBA aos dados do Microsoft 365 E5 |
| Hub de conteúdo | Yes | Use o hub de conteúdo com ISOC no Microsoft Defender |
| CI/CD | Yes | Implante conteúdo como código do seu repositório para um espaço de trabalho ISOC |
| Informações sobre ameaças | Yes | Inteligência de ameaças no Microsoft Defender |
| Azure e dados de segurança de terceiros | Yes | Ingestão de dados e faturamento para o ISOC |
Note
Esta tabela mostra se um espaço de trabalho ISOC é necessário para cada funcionalidade durante essa prévia. Isso não indica licença ou disponibilidade para as mesmas capacidades em outras experiências de segurança da Microsoft.
Introdução
Se as funcionalidades que você deseja usar exigirem um espaço de trabalho ISOC, veja Criar um espaço de trabalho ISOC no portal Microsoft Defender.
Para obter informações sobre a ingestão de dados de segurança adicionais e entender o faturamento, consulte Ingestão de dados e faturamento para o ISOC.