Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
O Modelo de Funcionalidade de DevSecOps ajuda as organizações de engenharia a avaliar como criam, protegem, enviam e operam software. Isso os ajuda a traçar um caminho para práticas mais maduras, seguras e resilientes. O modelo descreve um percurso entre seis áreas de capacidade, cada uma progredindo por cinco estágios de maturidade.
Use esse modelo para entender onde suas equipes estão hoje, concordar sobre onde você deseja estar e planejar as alterações incrementais que o levarão até lá. O modelo é descritivo, não prescritivo. Destina-se a criar compreensão compartilhada entre produtos, desenvolvimento, segurança e operações, em vez de produzir uma única pontuação.
Esse modelo está alinhado com as metas da iniciativa Microsoft Secure Future. A maioria das organizações está em diferentes estágios em diferentes áreas de funcionalidade.
As seis áreas de funcionalidade
O modelo organiza as práticas de DevSecOps em seis áreas de funcionalidade. Juntos, eles abrangem todo o ciclo de vida, desde como uma organização é conduzida e governada por meio de como o software é projetado, criado, lançado e operado.
- Organização e cultura: liderança, mentalidade de segurança, colaboração e melhoria contínua entre as equipes.
- Padrões e governança: o programa de segurança, políticas e padrões e a proteção de sistemas de engenharia.
- Planejamento e projeto: práticas de segurança desde a concepção, dados e percepções, e arquitetura e projeto técnicos.
- Desenvolvimento e teste: segurança de código, aceleradores de desenvolvimento e integração e teste.
- Versão e implantação: dependências seguras, versões seguras e fluxos de trabalho de implantação.
- Operações e monitoramento: proteção de locatários e sistemas de produção, monitoramento e detecção de ameaças, resposta e correção de incidentes.
Os cinco estágios
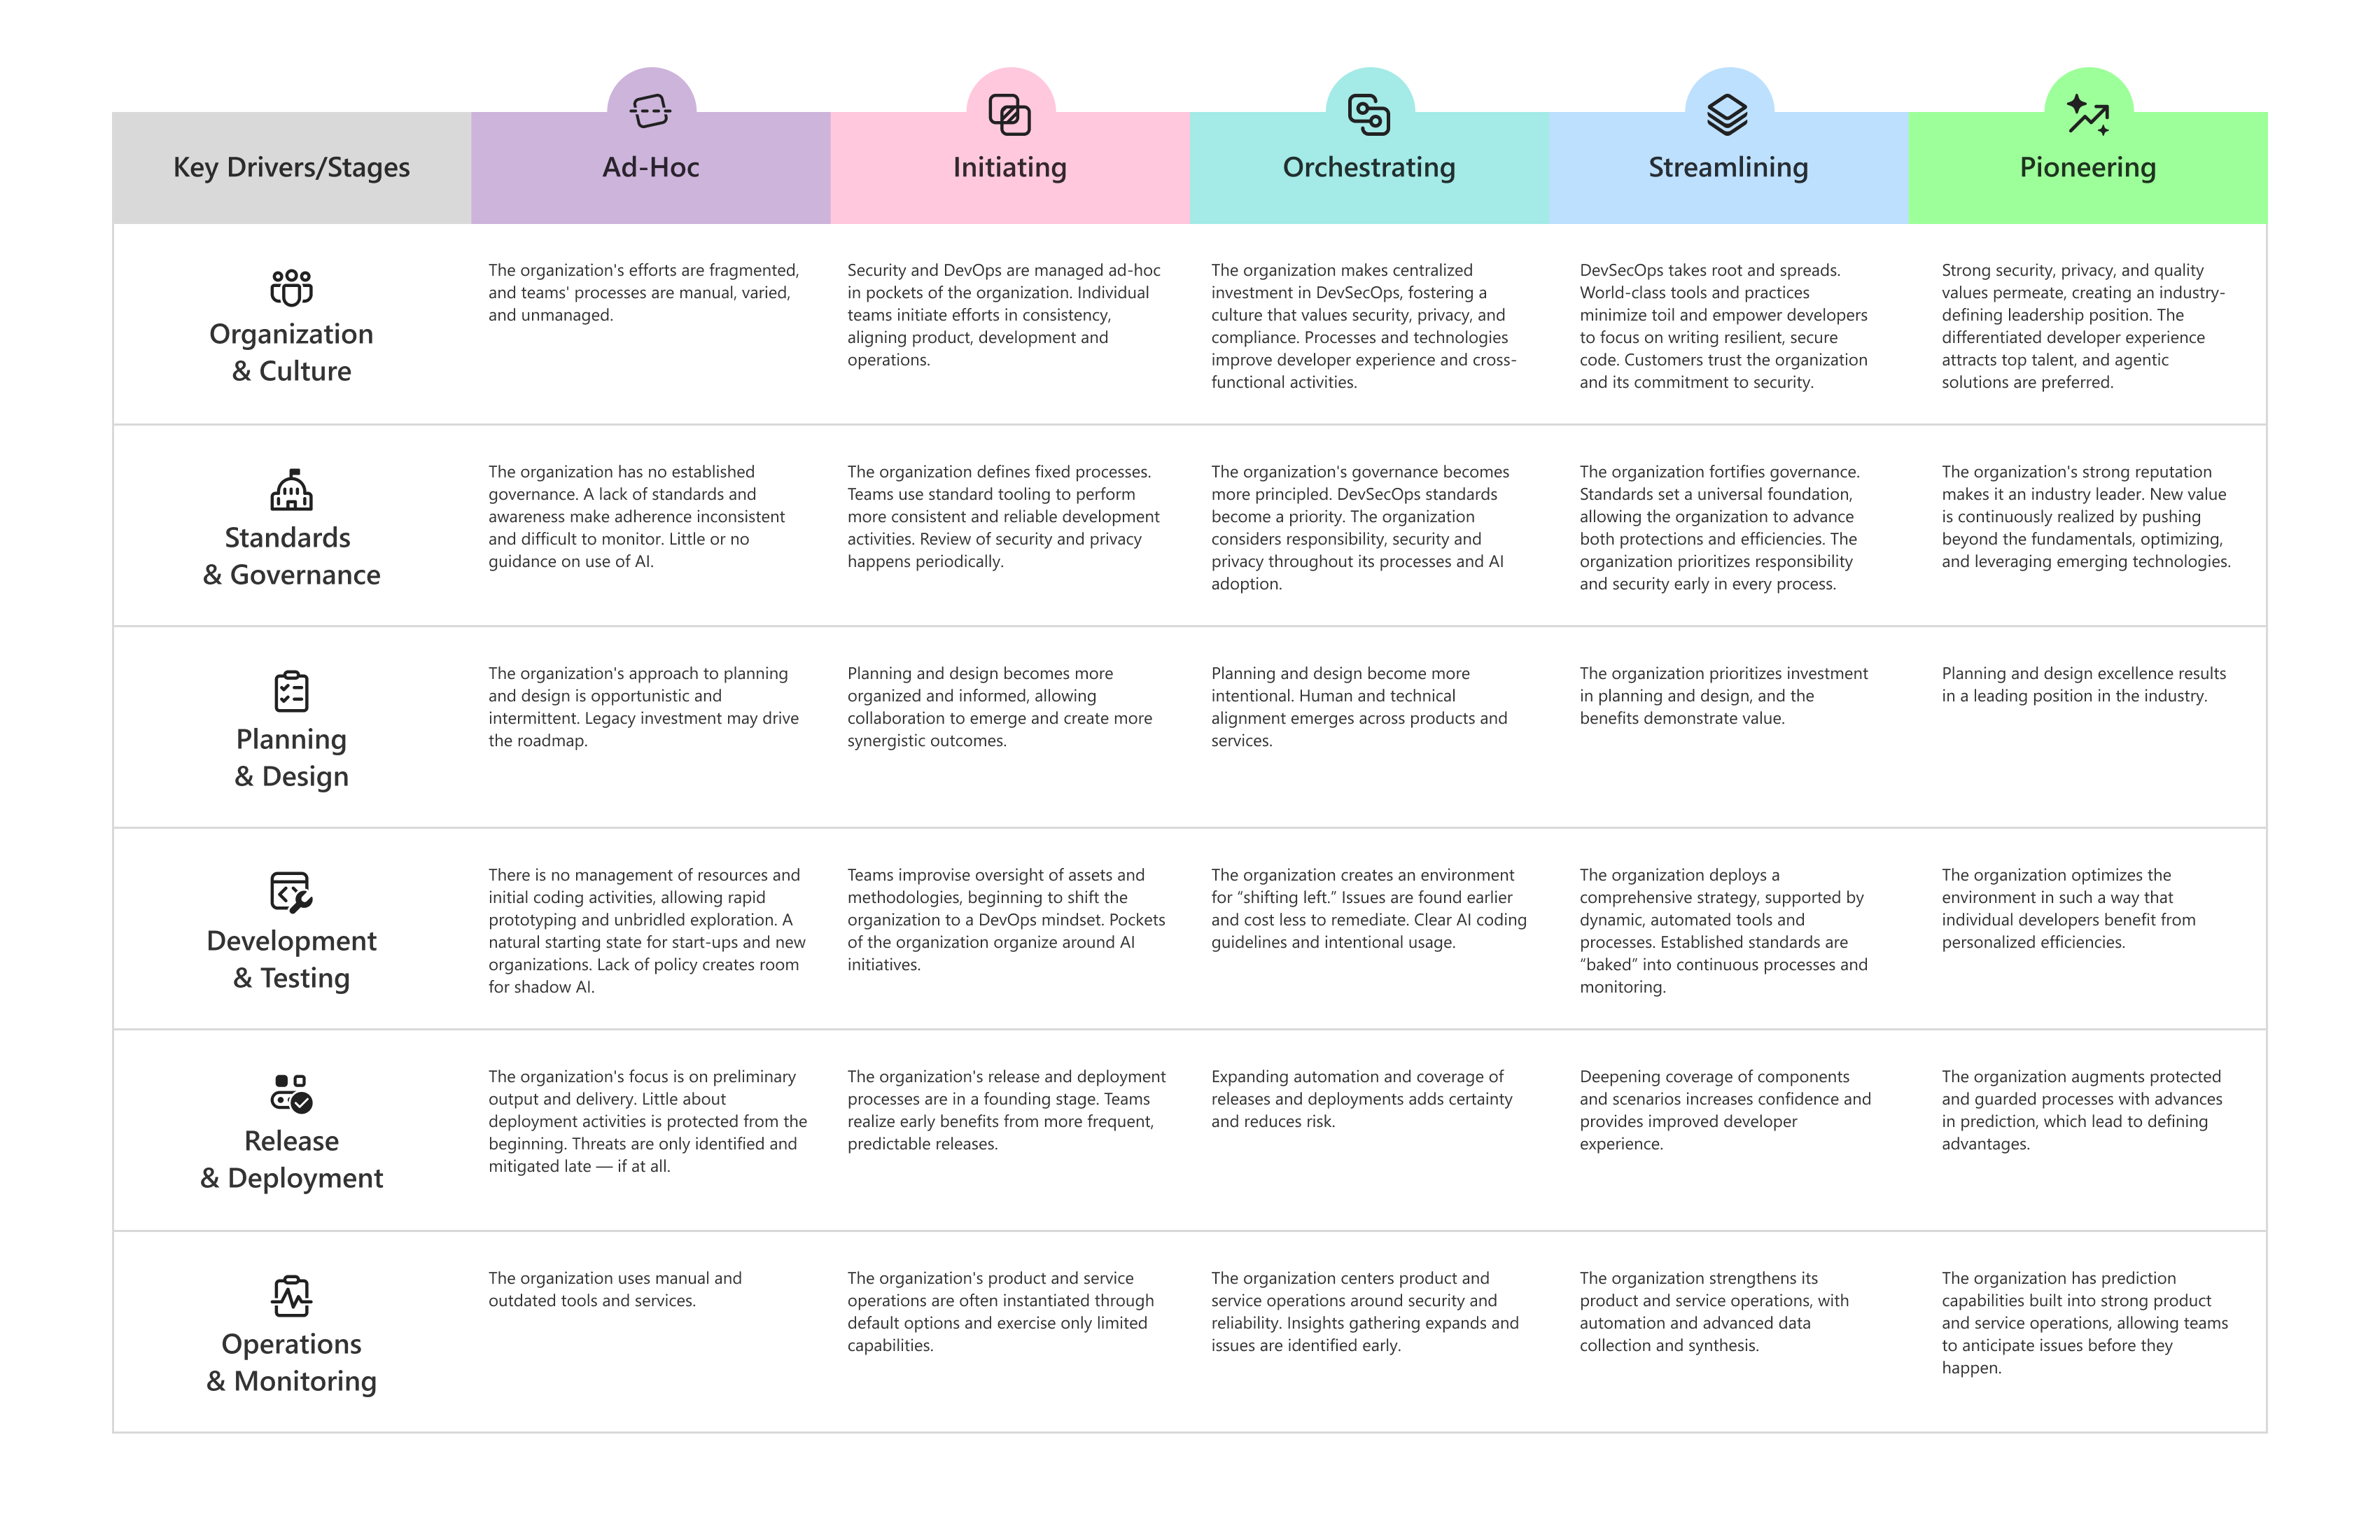
Cada área de funcionalidade progride pelos mesmos cinco estágios gerais de maturidade. Cada área de funcionalidade também usa seus próprios nomes de estágio para descrever como é a maturidade nesse contexto específico.
| Fase geral | Como é |
|---|---|
| Ad hoc | As práticas são fragmentadas, manuais e em grande parte não documentadas. Os resultados dependem dos indivíduos. |
| Início | Equipes individuais começam a promover consistência em nível local e a resolver lacunas à medida que surgem. |
| Orquestrando | As práticas são centralizadas e compartilhadas, alinhando equipes em torno de abordagens e recursos comuns. |
| Otimização | As ferramentas e as práticas de classe mundial reduzem o esforço manual e tornam o caminho seguro o caminho fácil. |
| Pioneirismo | As práticas definem o setor, são proativas e evoluem continuamente antes mesmo de serem necessárias. |
Abordagens estratégicas
As organizações podem usar o modelo de funcionalidade de maneiras diferentes, dependendo do contexto de negócios. Algumas equipes precisam de flexibilidade, algumas otimizam para a velocidade e outras priorizam a conformidade forte e os controles de risco.
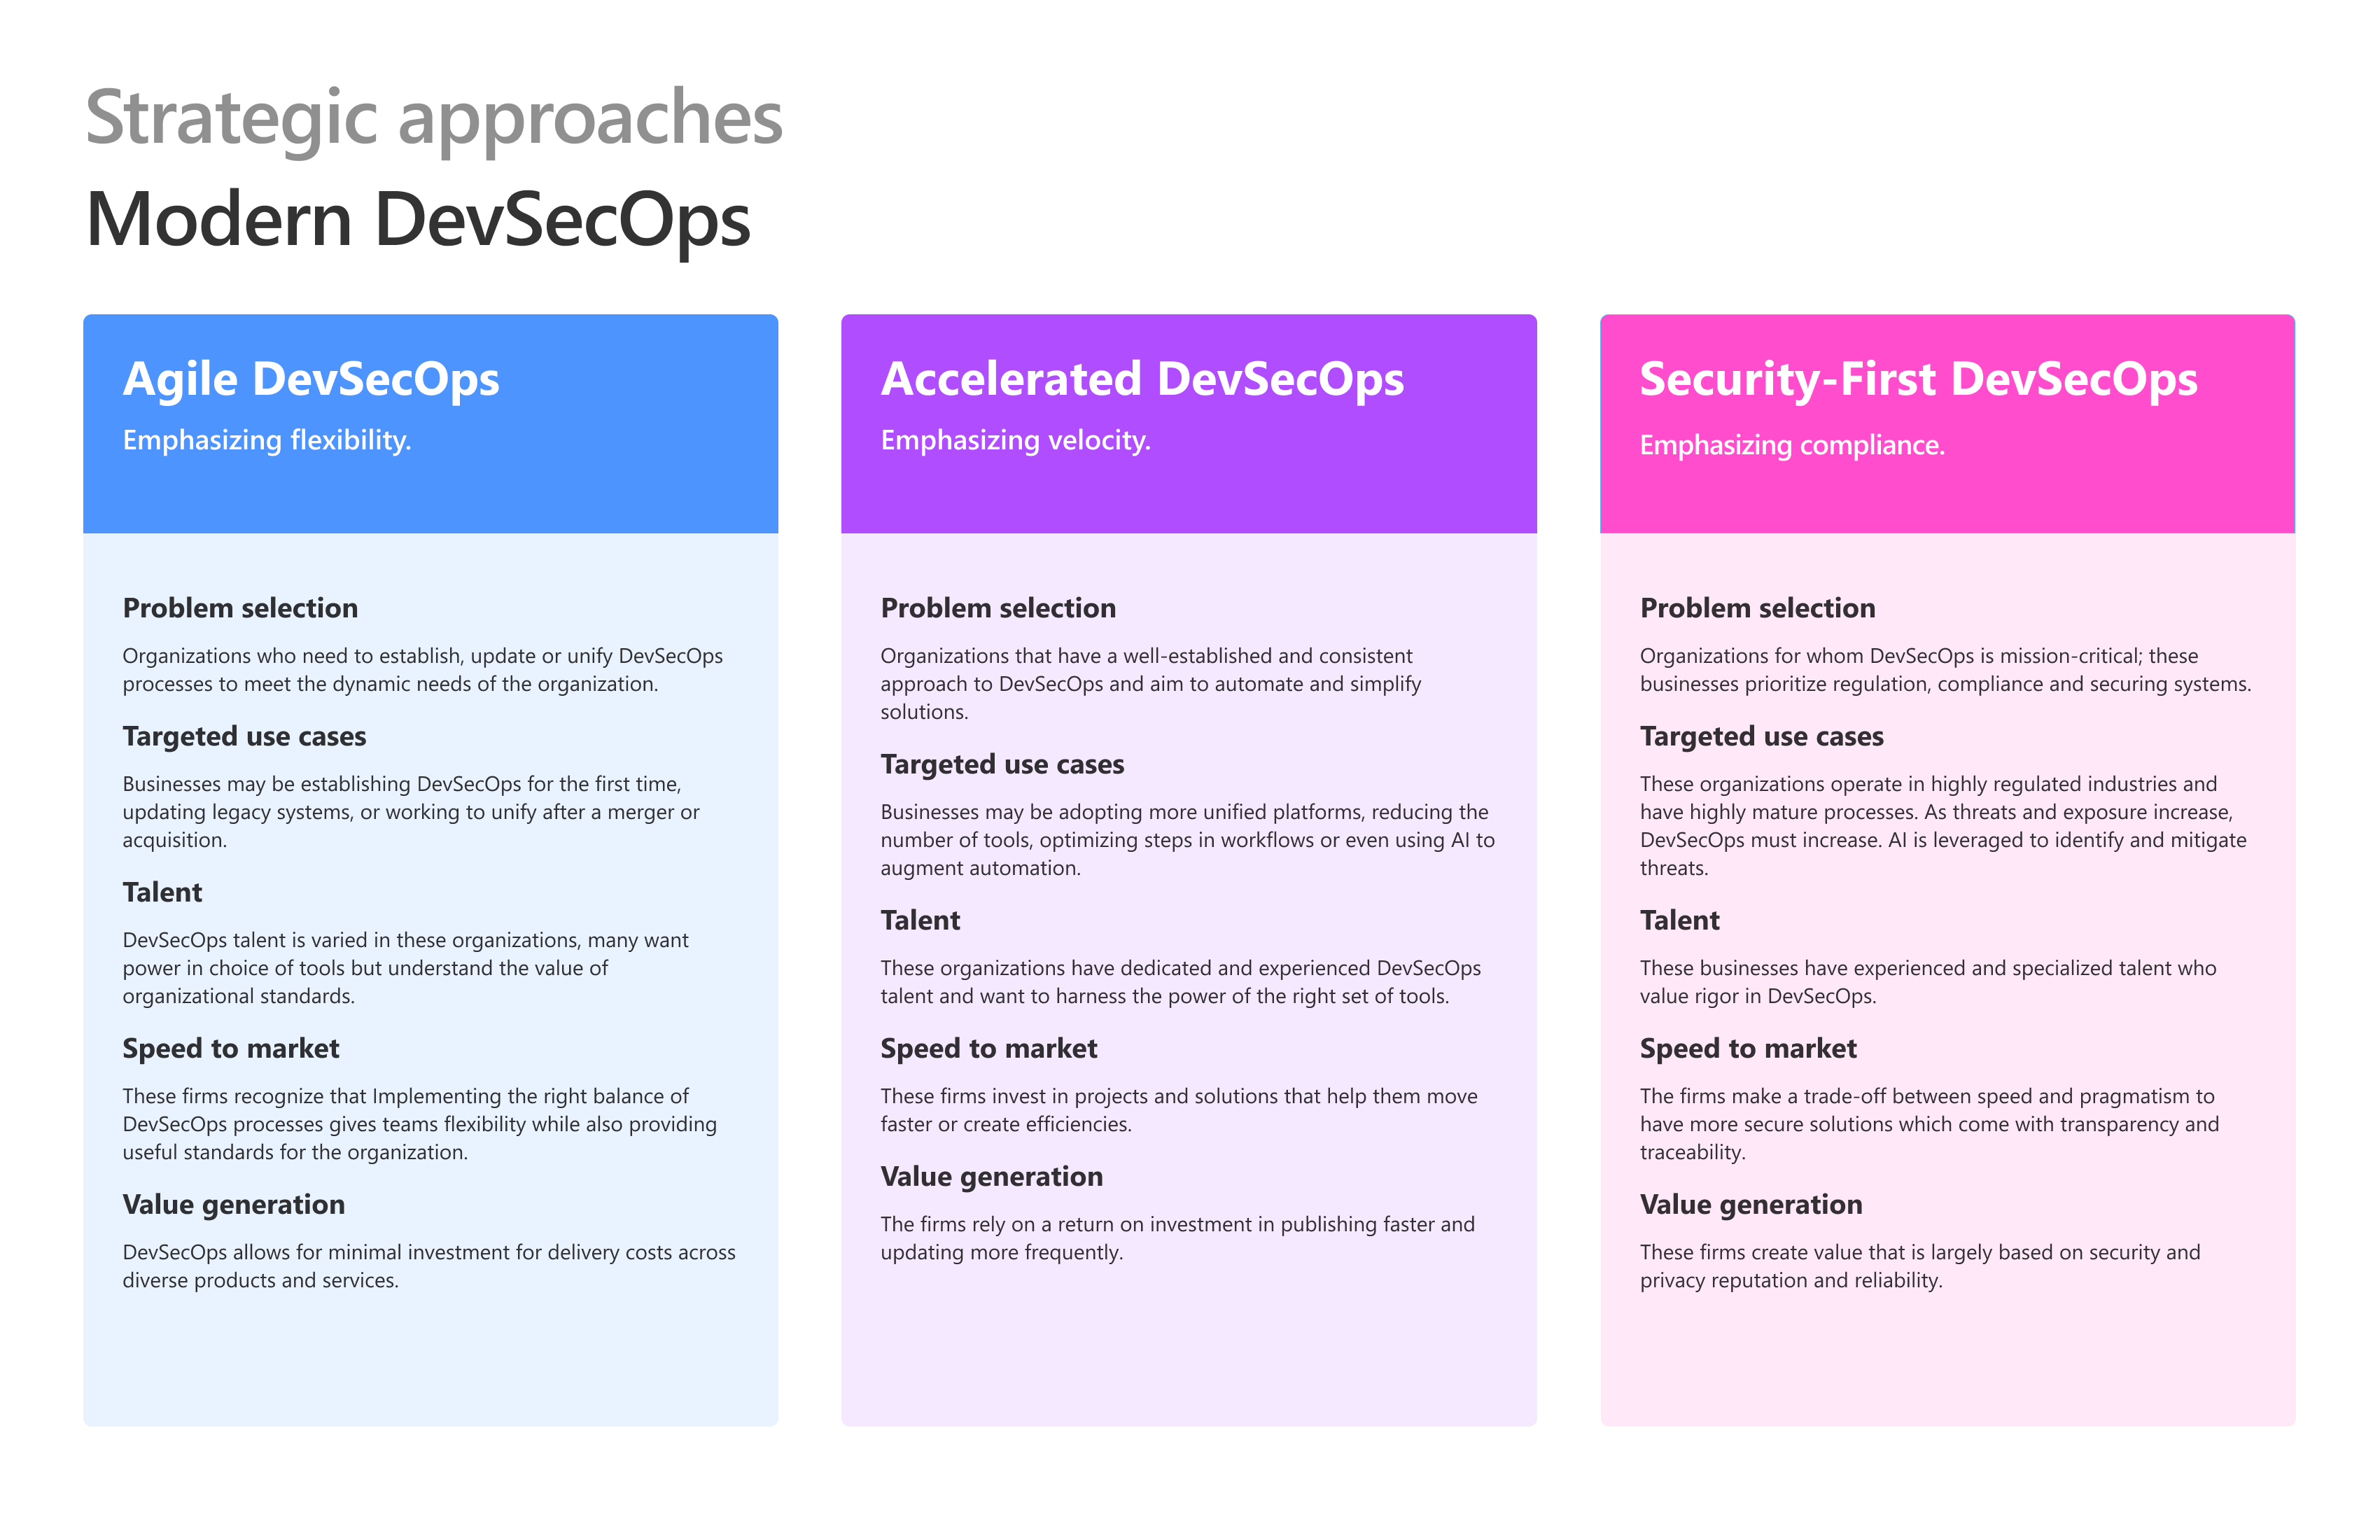
- Agile DevSecOps: enfatiza a flexibilidade para que as organizações estabeleçam, atualizem ou unifiquem práticas de DevSecOps enquanto equilibram a velocidade com padrões úteis.
- DevSecOps acelerado: enfatiza a velocidade para organizações com práticas estabelecidas que desejam automatizar, simplificar e melhorar a eficiência de entrega.
- DevSecOps com foco em segurança: enfatiza a conformidade e a redução de riscos para organizações que operam em ambientes altamente regulamentados ou de missão crítica.
Avaliar suas práticas atuais e definir metas futuras
Use o modelo para realizar uma autoavaliação simples com as pessoas que realizam o trabalho. O objetivo é uma foto compartilhada e honesta de hoje e uma direção acordada para amanhã.
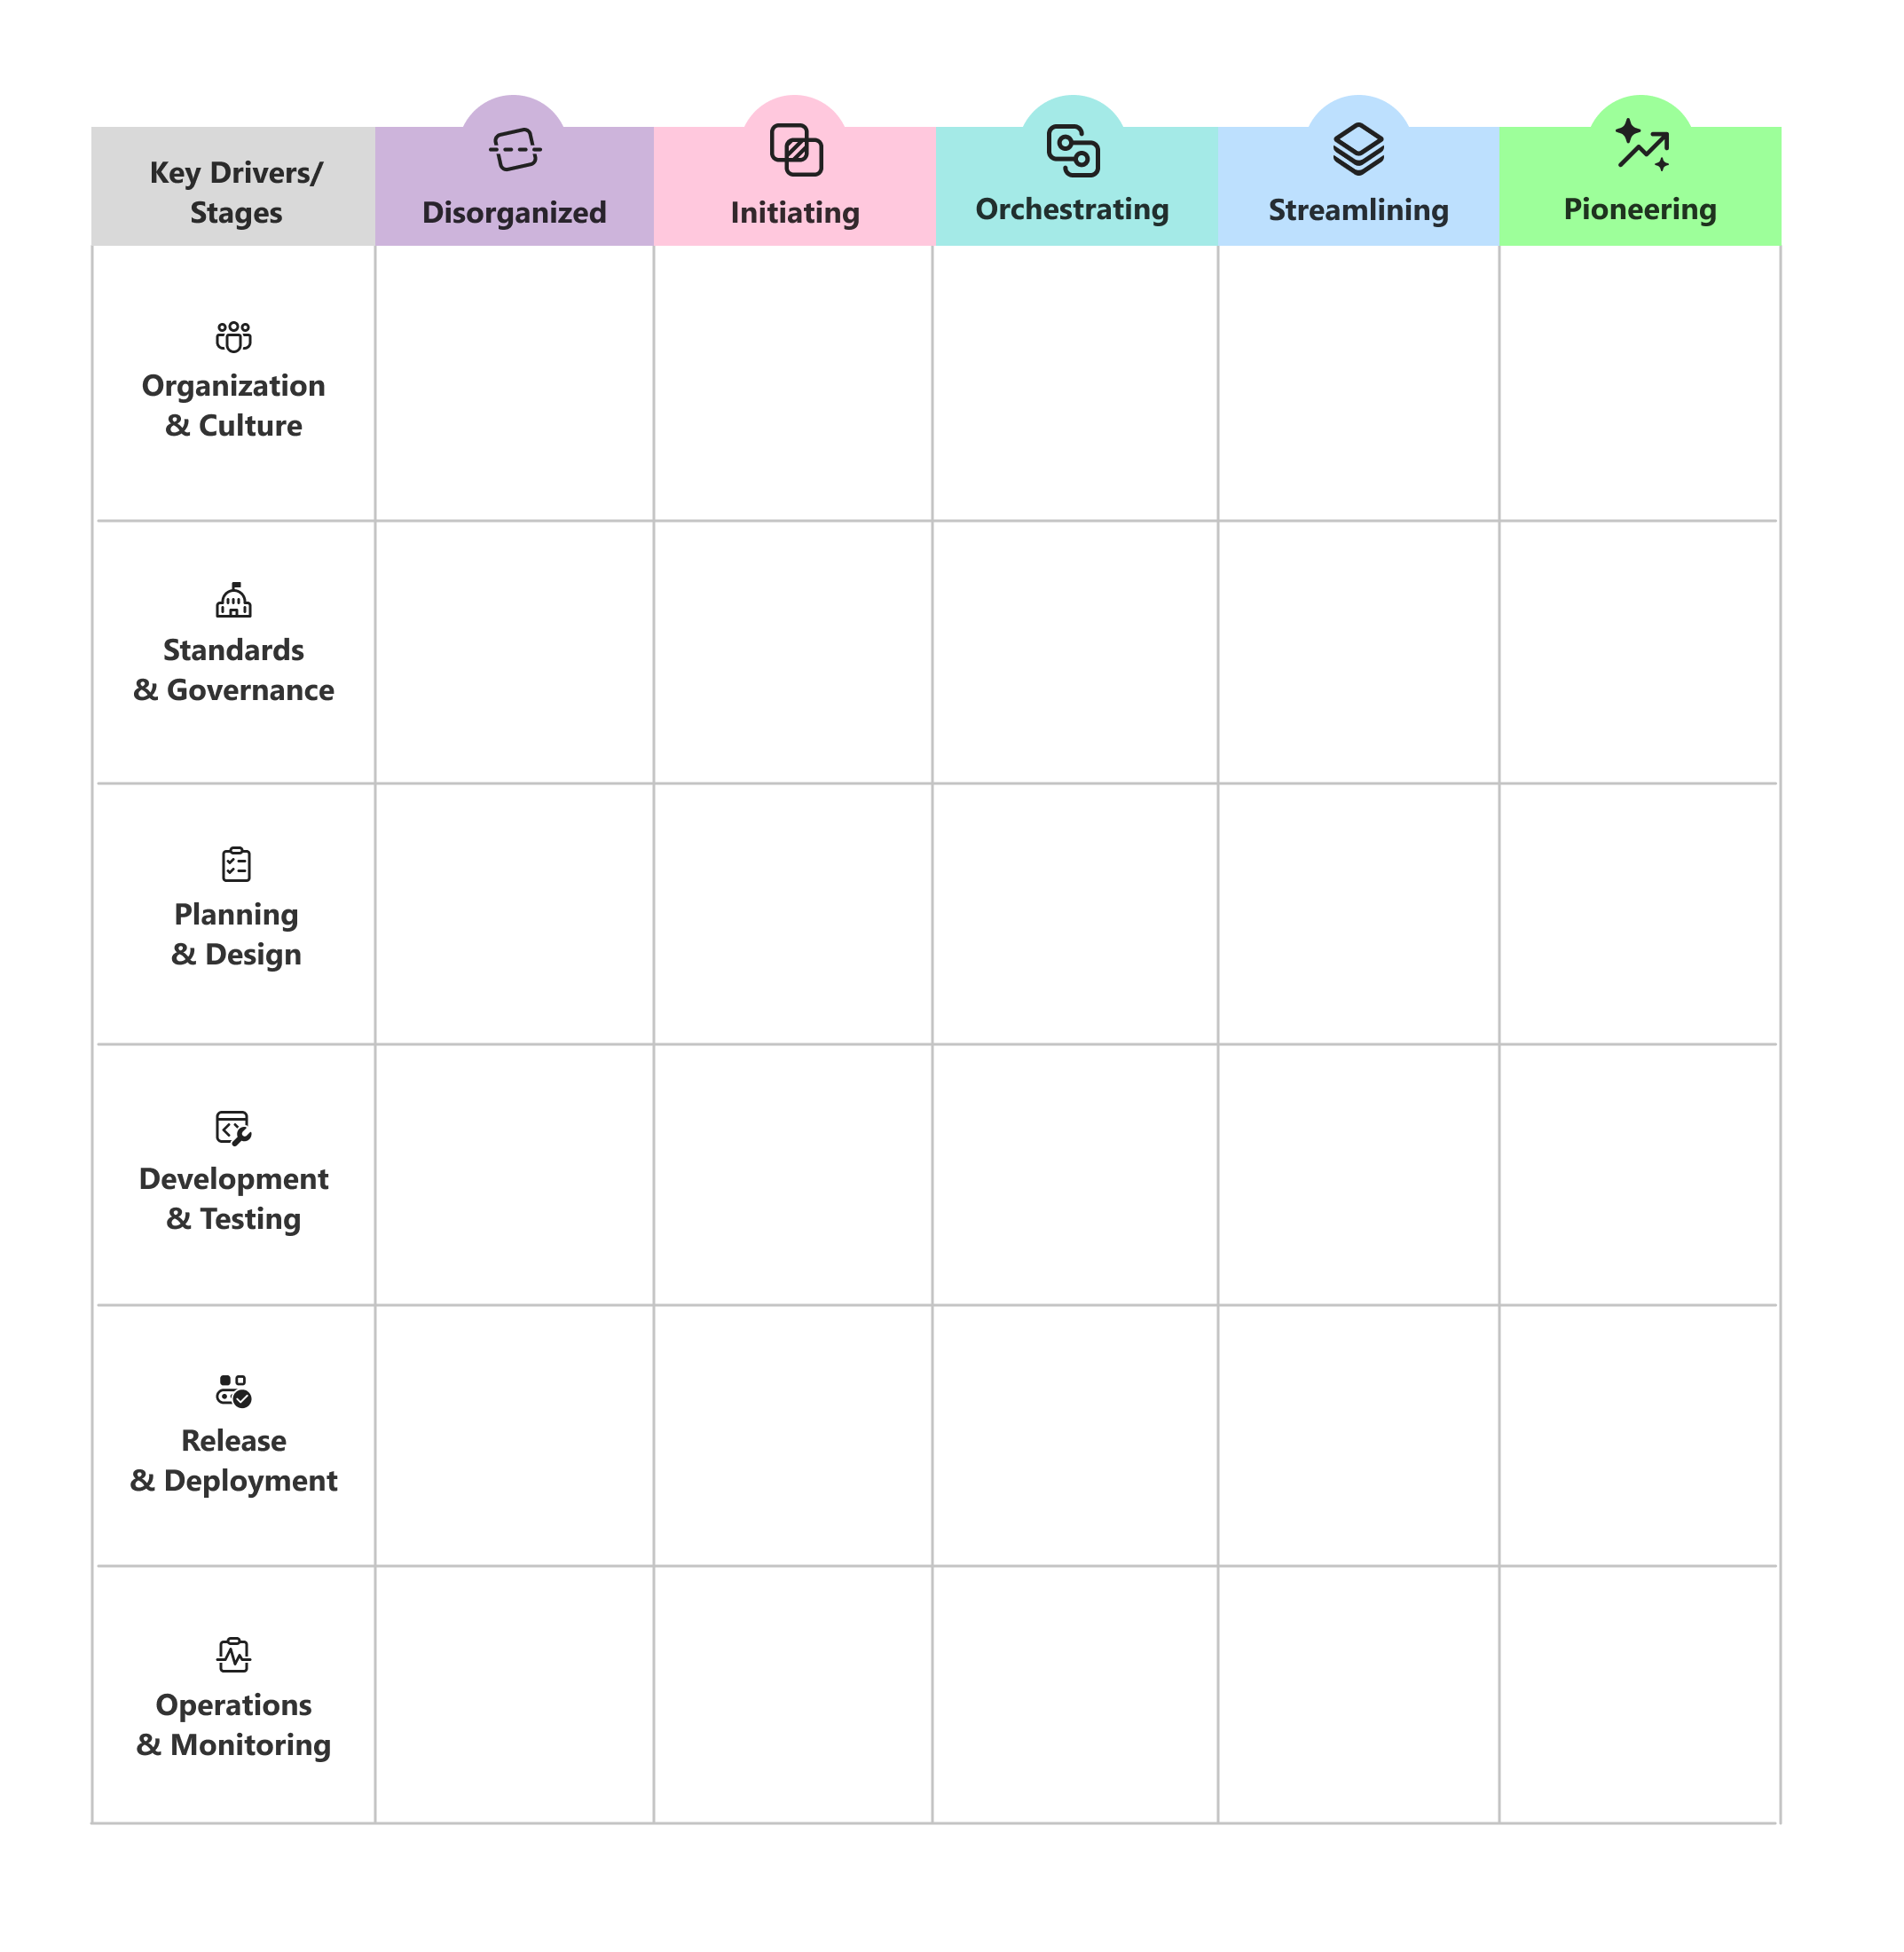
Iniciar com o gráfico em branco
Use o gráfico de modelos de funcionalidade em branco para capturar o estado atual e o estado de destino.
Usar o gráfico de referência detalhado
Use o gráfico detalhado como referência ao discutir como é cada estágio nas áreas de capacidade.
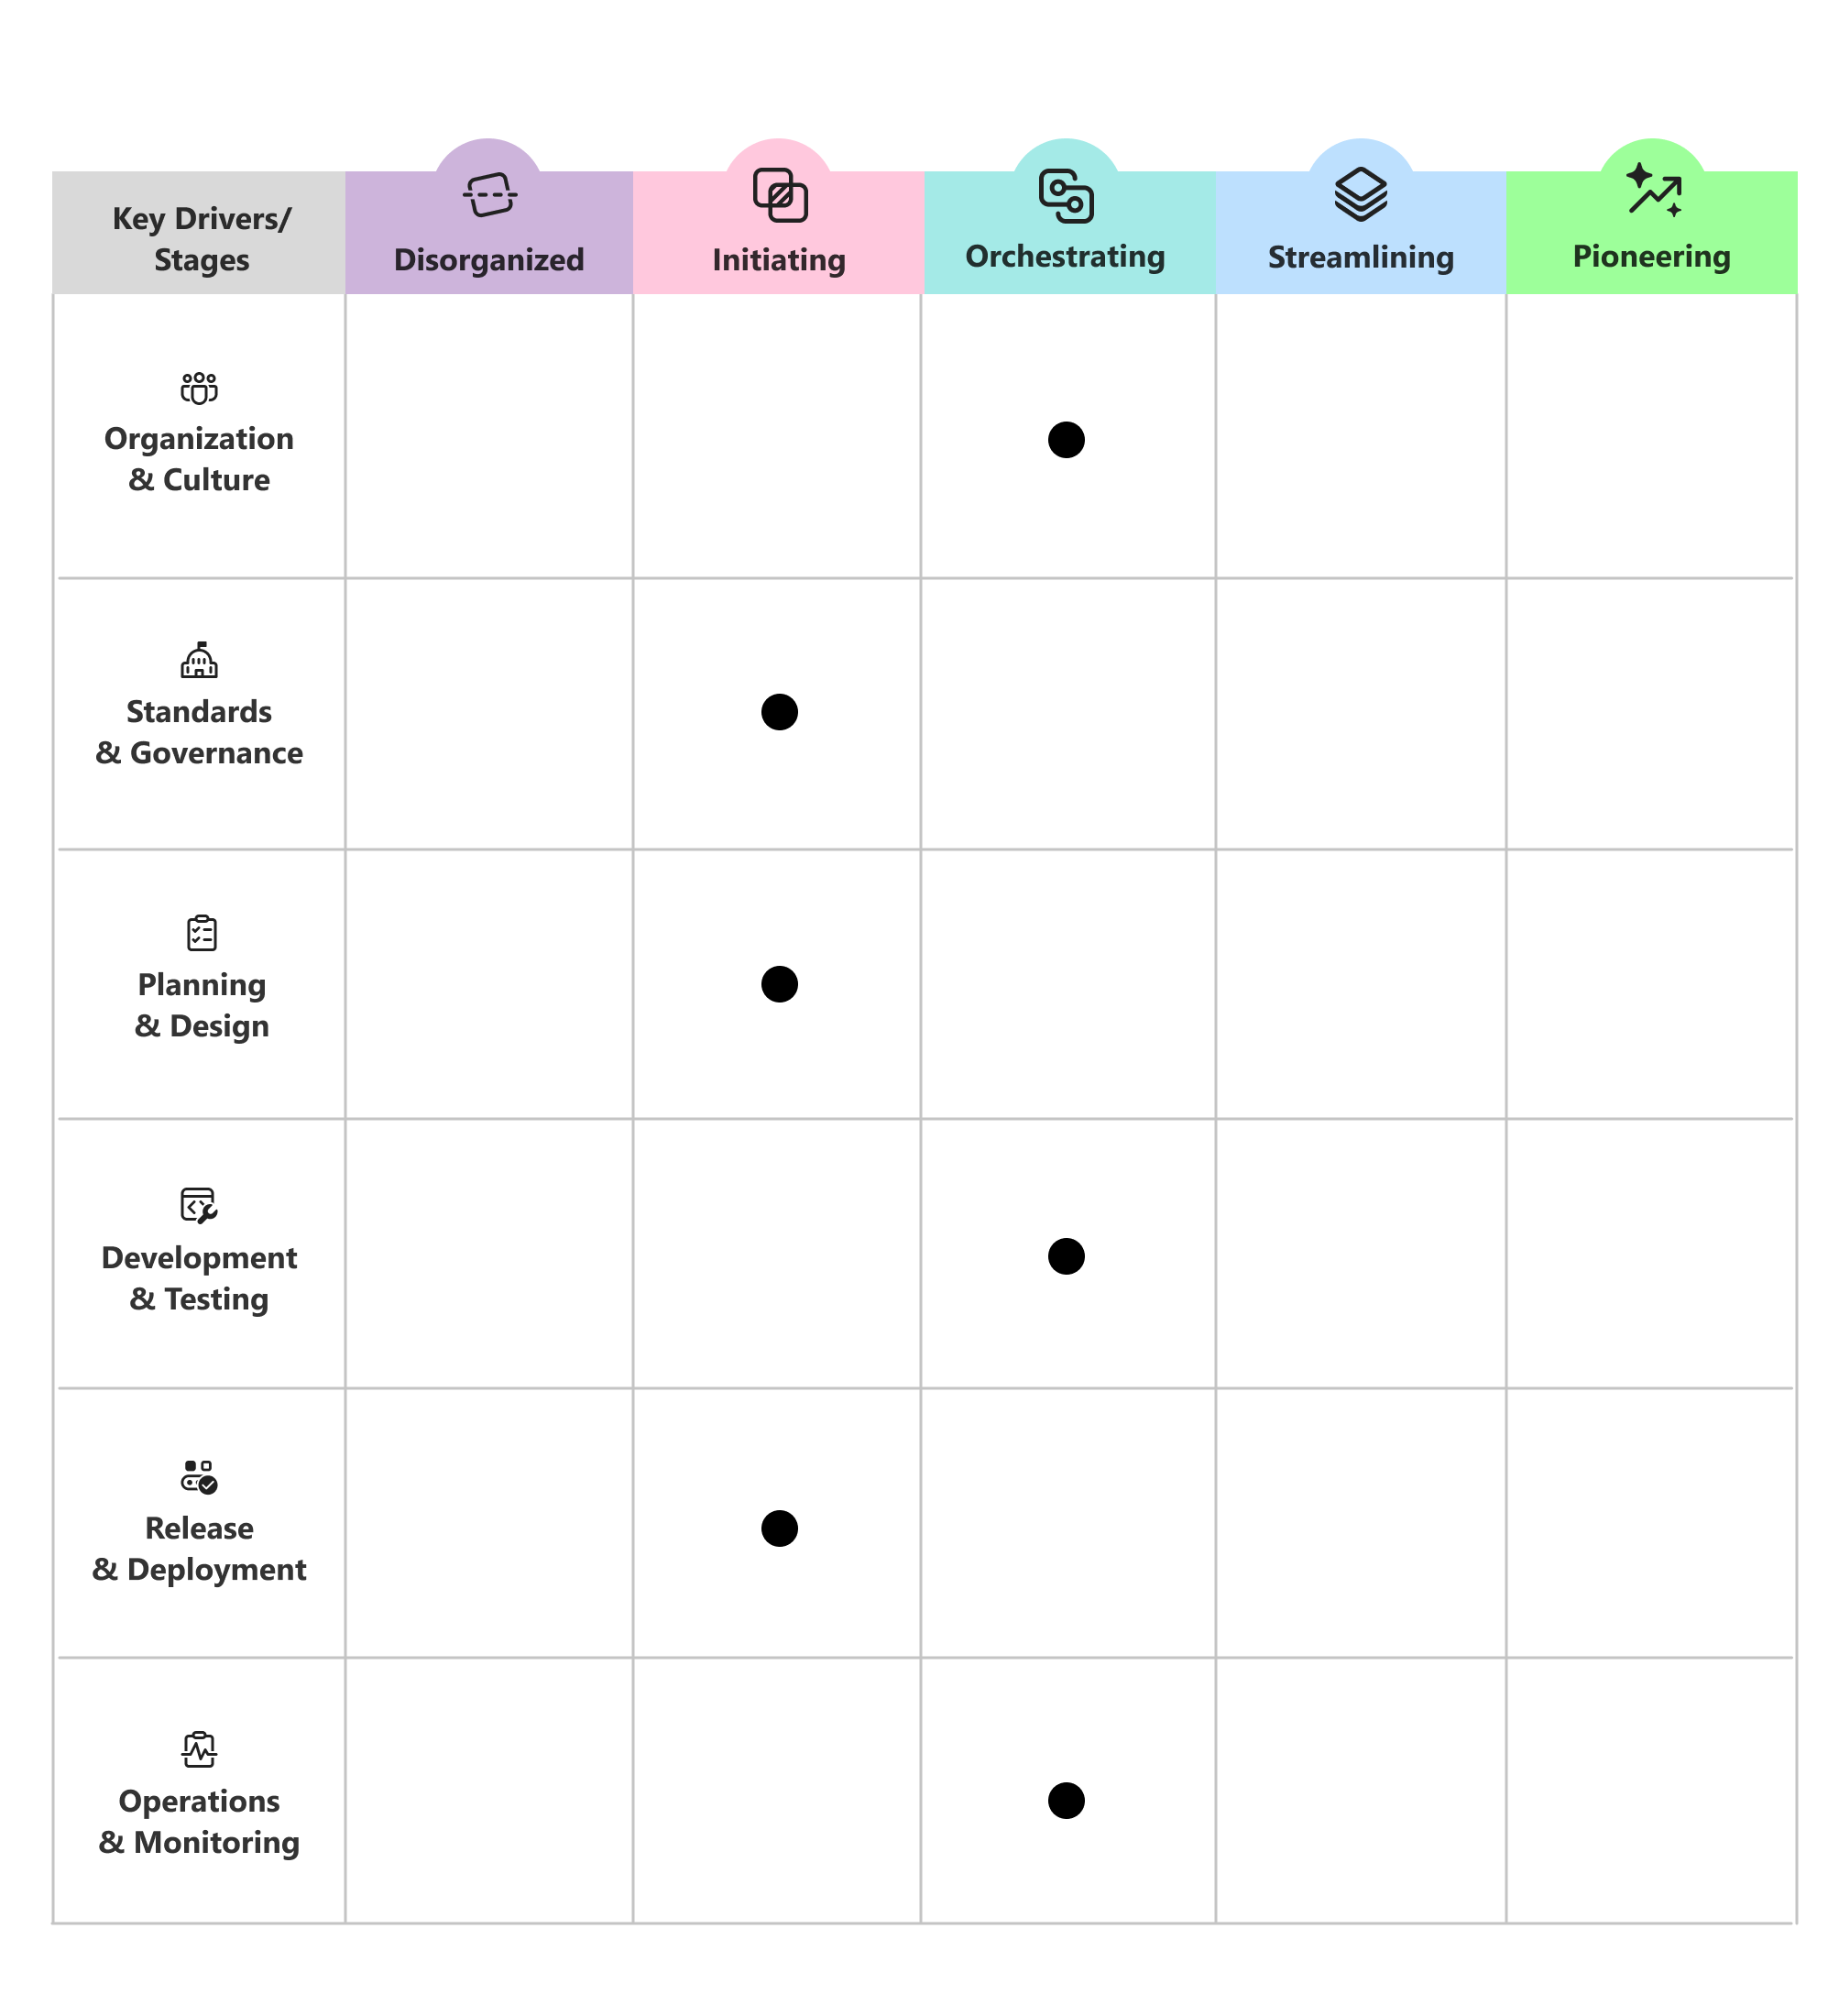
Marcar seu estado atual
Para cada área de funcionalidade, discuta as descrições de estágio e marque o estágio que melhor reflete suas práticas atuais.
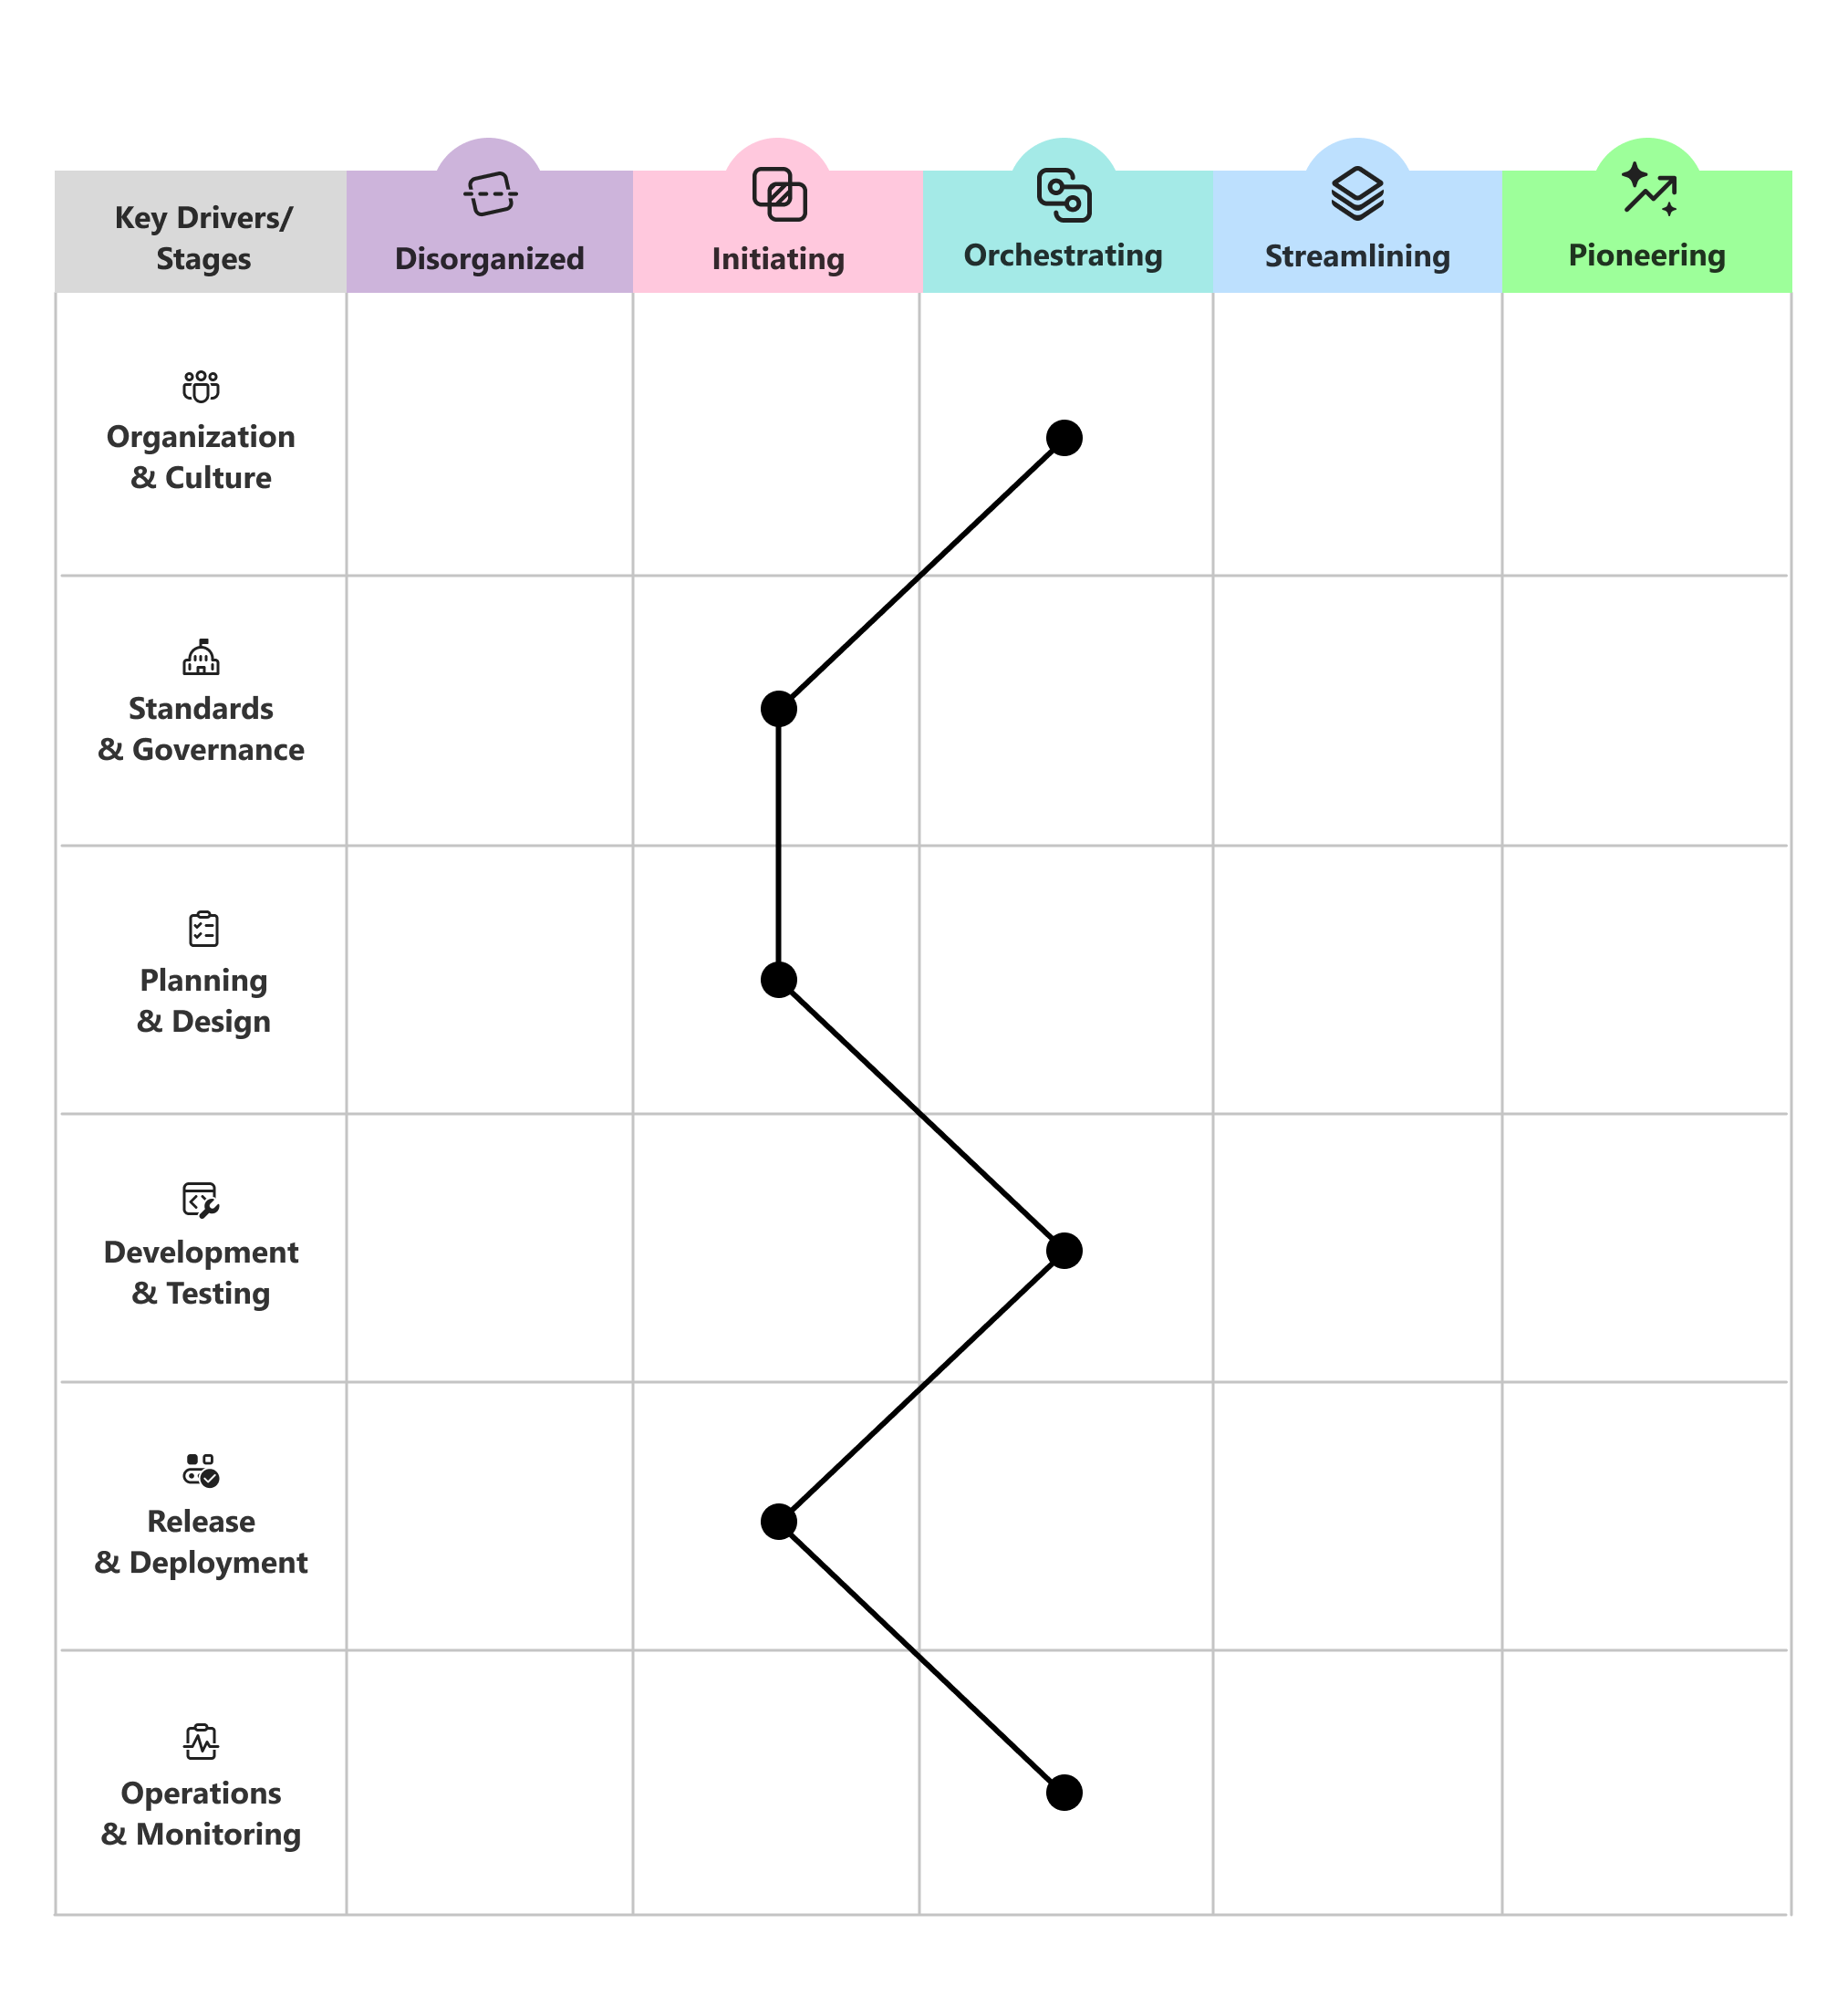
Ligue as marcas
Conecte as marcas entre as seis áreas para visualizar seu perfil atual.
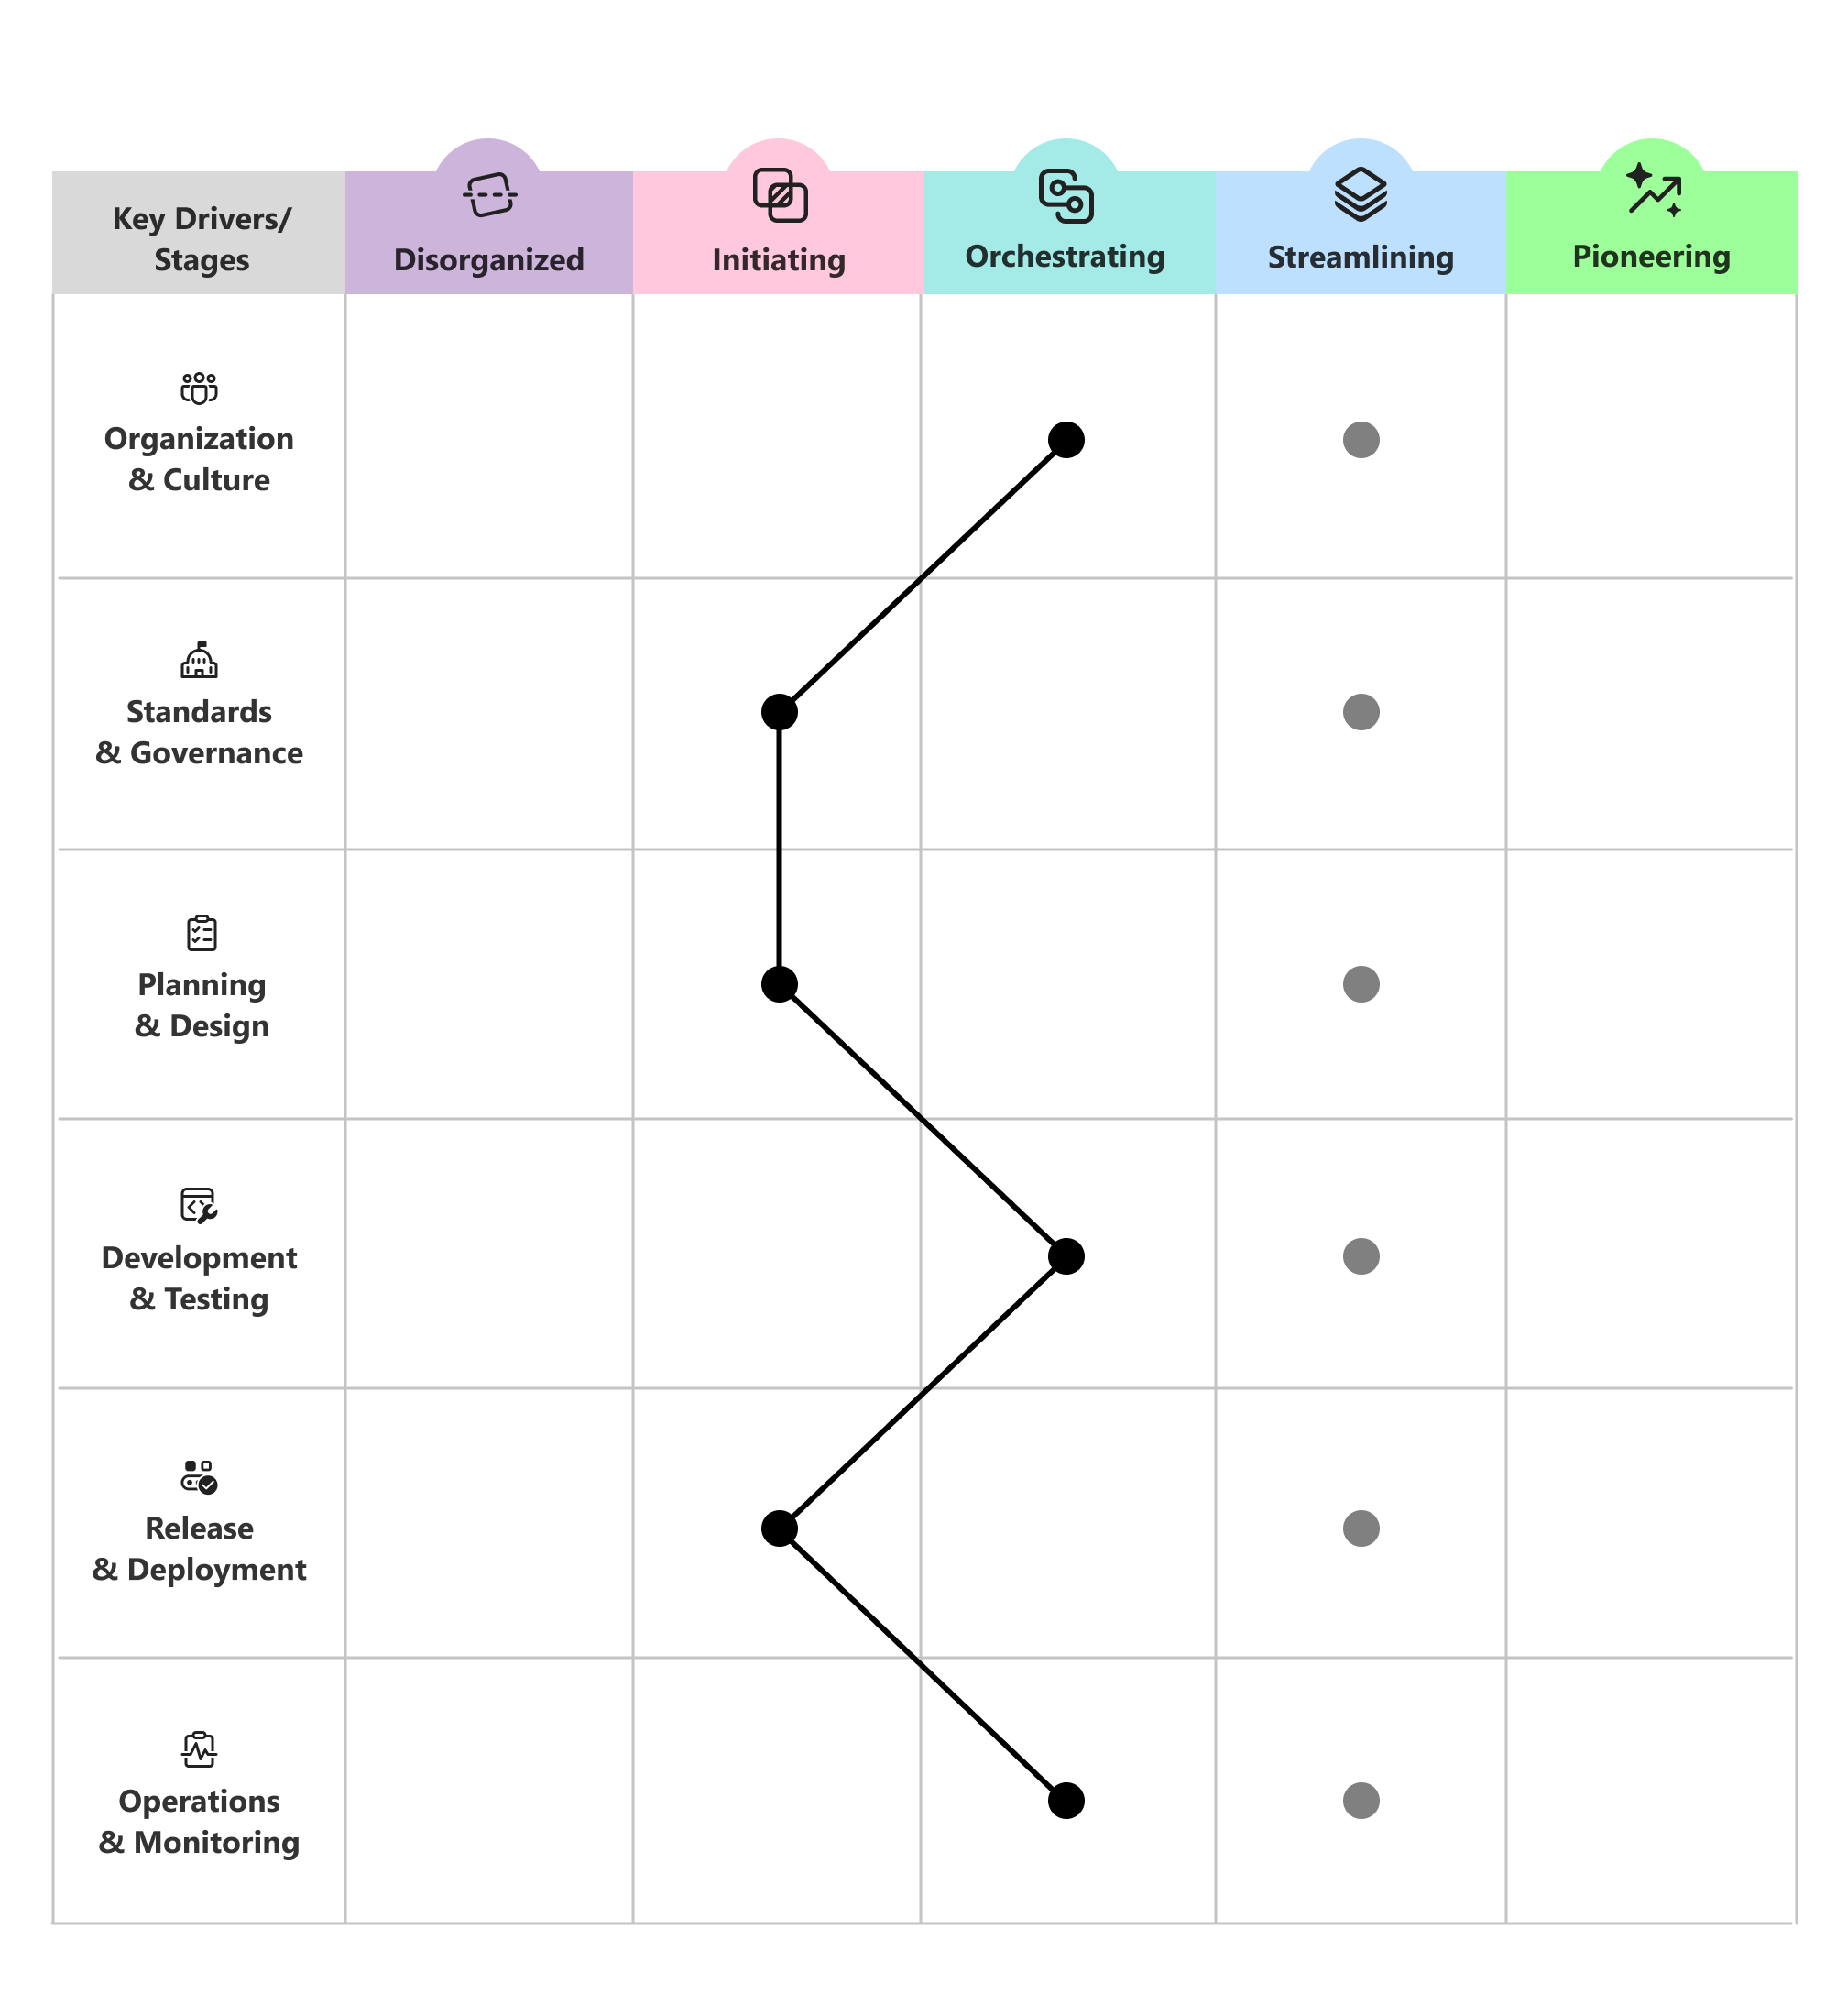
Marque a etapa de destino
Marque o estágio-alvo que você deseja alcançar para cada área de capacidade ao longo do seu horizonte de planejamento.
Planejar mudança incremental
Planeje uma mudança gradual e incremental. Avançar um estágio de cada vez é geralmente mais durável do que tentar saltar em frente em todos os lugares de uma só vez.
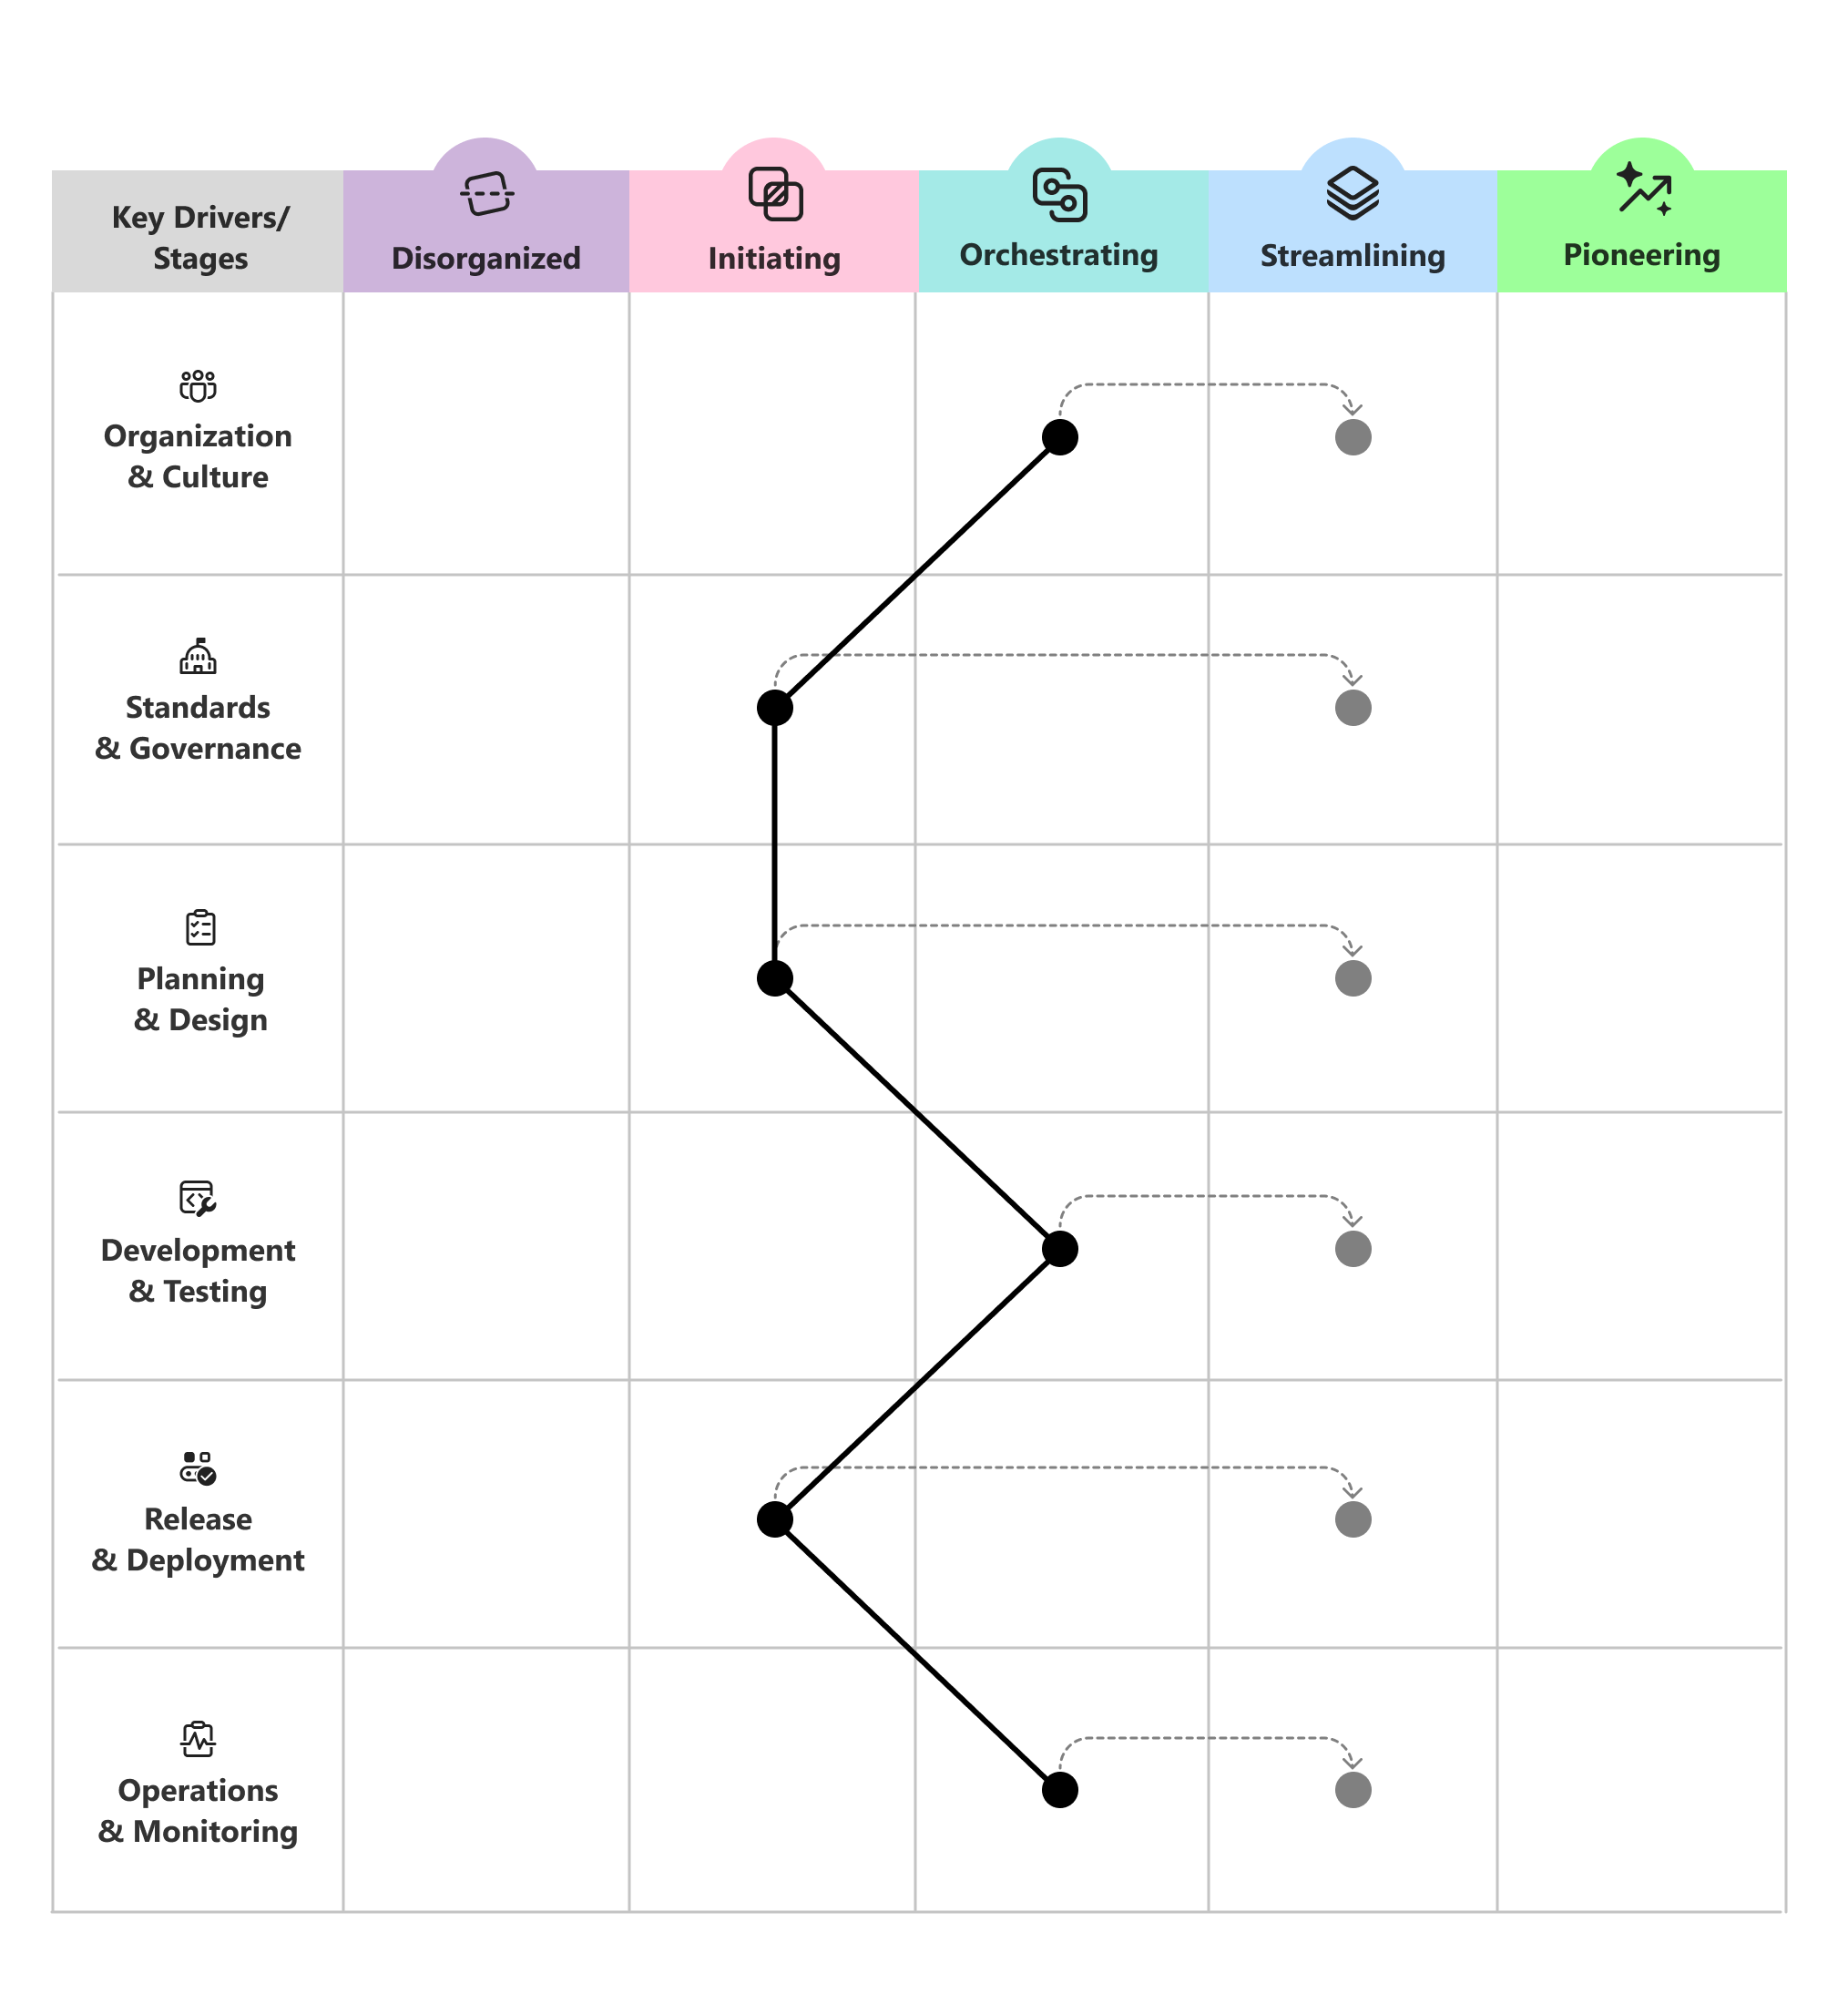
Reavalie periodicamente para acompanhar o progresso e ajustar os destinos à medida que sua organização e o cenário de ameaças evoluem.
Use perguntas orientadoras para definir prioridades
Quando você escolher onde investir em seguida, use perguntas orientadoras para concentrar a conversa para cada área de funcionalidade.
- Organização e cultura: Como fazemos da segurança uma responsabilidade compartilhada e uma fonte de orgulho em vez de um portão em estágio tardio de propriedade de alguns?
- Padrões e governança: como estabelecer padrões claros e bem compreendidos que protegem os sistemas de engenharia sem diminuir a velocidade das equipes?
- Planejamento e projeto: Como fazer da segurança desde a concepção o padrão no planejamento e na arquitetura, com base em dados e insights?
- Desenvolvimento e testes: como integrar a segurança desde o início do desenvolvimento para que os problemas sejam encontrados e corrigidos à medida que o código é escrito, em vez de depois da entrega?
- Versão e implantação: como tornar as versões seguras, repetíveis e confiáveis da dependência para a implantação?
- Operações e monitoramento: como detectar, resistir e recuperar de ameaças a sistemas de produção e locatários?
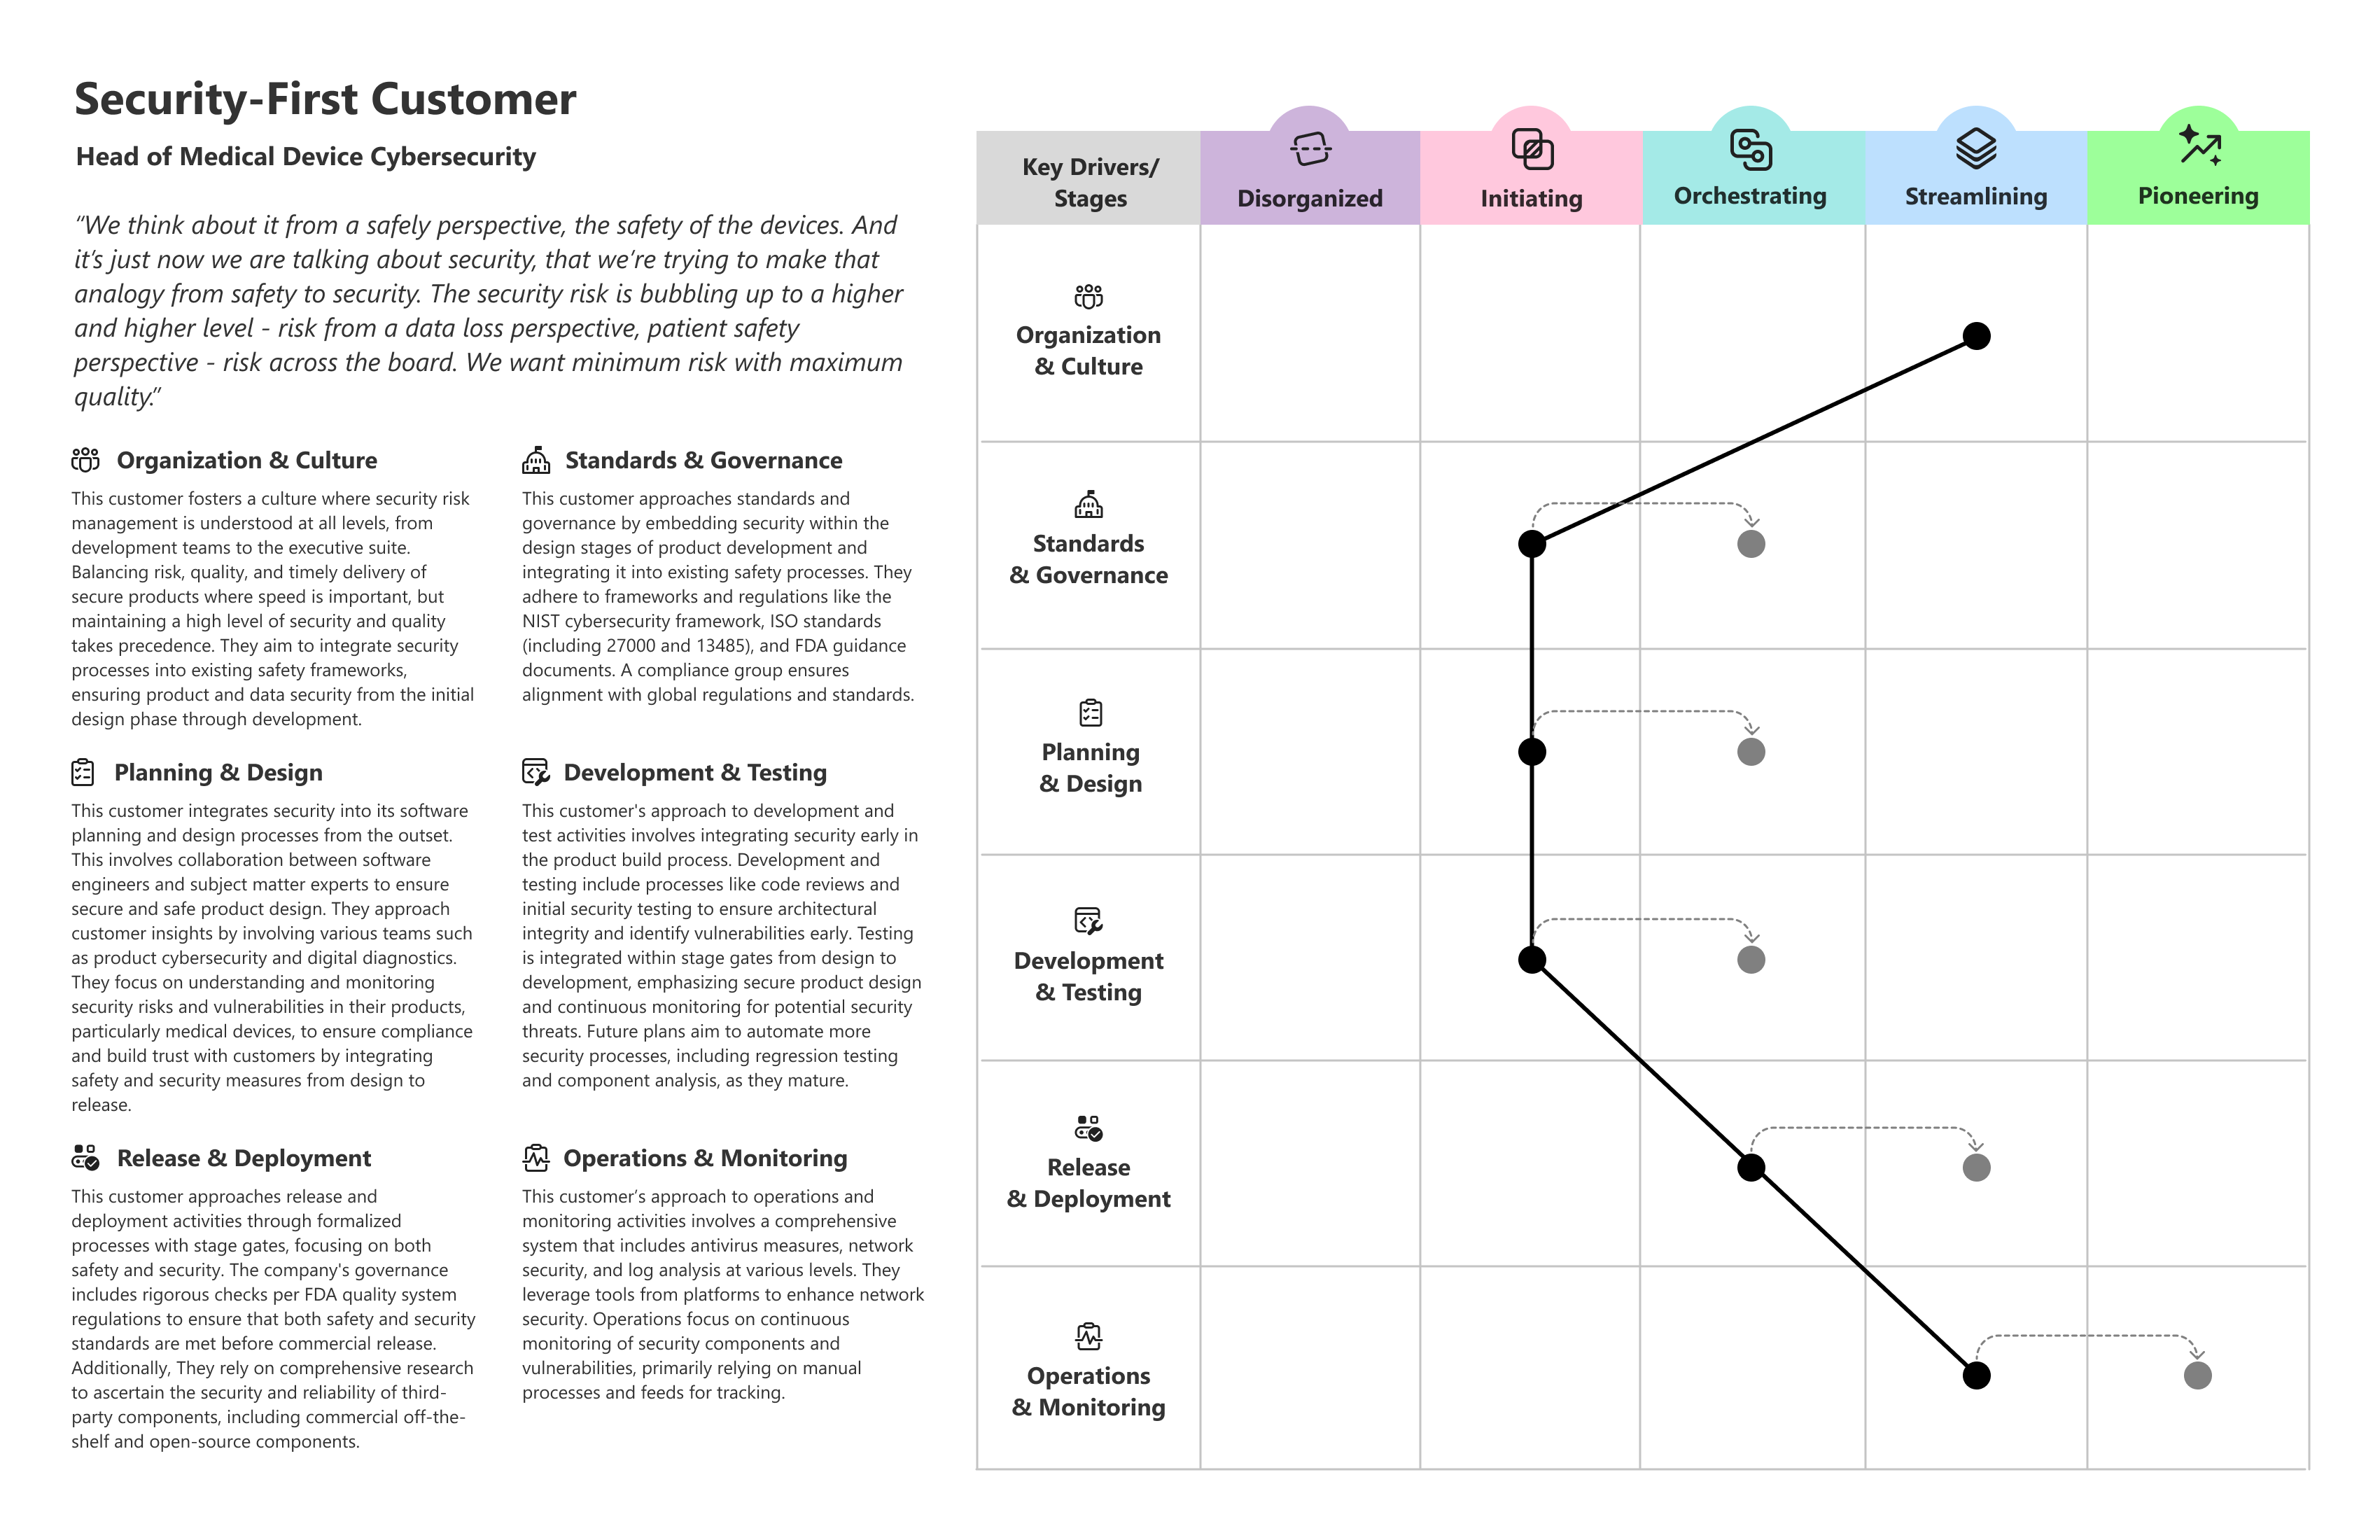
Exemplo de perfil do cliente
O exemplo a seguir mostra como um perfil de cliente do mundo real pode mostrar maturidade desigual entre áreas de funcionalidade e ajudar a identificar onde priorizar o investimento em seguida.