Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Neste artigo, você aprenderá a integrar o IDC à ID do Microsoft Entra. Ao integrar o IDC ao Microsoft Entra ID, você poderá:
- Controle quem tem acesso ao IDC no Microsoft Entra ID.
- Permitir que seus usuários entrem automaticamente no IDC com as respectivas contas do Microsoft Entra.
- Gerencie suas contas em um local central.
Pré-requisitos
O cenário descrito neste artigo pressupõe que você já tenha os seguintes pré-requisitos:
- Uma conta de usuário do Microsoft Entra com uma assinatura ativa. Se você ainda não tem uma conta, é possível criar uma conta gratuita.
- Uma das seguintes funções:
- Assinatura habilitada para SSO (logon único) do IDC.
Descrição do cenário
Neste artigo, você configurará e testará o SSO do Microsoft Entra em um ambiente de teste.
- O IDC dá suporte ao SSO iniciado por SP e IDP.
Observação
O identificador desse aplicativo é um valor de cadeia de caracteres fixo para que apenas uma instância possa ser configurada em um locatário.
Adicionar o IDC pela galeria
Para configurar a integração do IDC com o Microsoft Entra ID, você precisará adicionar o IDC da galeria à lista de aplicativos SaaS gerenciados.
- Entre no Centro de administração do Microsoft Entra como pelo menos Administrador de Aplicativos de Nuvem.
- Navegue até Entrar ID>Aplicativos empresariais>Novo aplicativo.
- Na seção Adicionar da galeria, digite IDC na caixa de pesquisa.
- Selecione IDC no painel de resultados e adicione o aplicativo. Aguarde alguns segundos enquanto o aplicativo é adicionado ao seu locatário.
Como alternativa, você também pode usar o Assistente de Configuração de Aplicativos Empresariais. Neste assistente, você pode adicionar um aplicativo ao seu locatário, adicionar usuários/grupos ao aplicativo, atribuir funções e também percorrer a configuração de SSO. Saiba mais sobre os assistentes do Microsoft 365.
Configurar e testar o SSO do Microsoft Entra para IDC
Configure e teste o SSO do Microsoft Entra com o IDC por meio de um usuário de teste chamado B.Fernandes. Para que o SSO funcione, você precisa estabelecer uma relação de vínculo entre um usuário do Microsoft Entra e o usuário relacionado no IDC.
Para configurar e testar o SSO do Microsoft Entra com o IDC, execute as seguintes etapas:
-
Configurar o SSO do Microsoft Entra – para permitir que os usuários usem esse recurso.
- Crie um usuário de teste do Microsoft Entra, para testar o login único do Microsoft Entra com B.Simon.
- Designar o usuário de teste do Microsoft Entra para permitir que B.Simon use o login único do Microsoft Entra.
-
Configurar o SSO do IDC - para definir as configurações de logon único no lado do aplicativo.
- Crie um usuário de teste do IDC – para ter um equivalente de B.Simon no IDC que esteja vinculado à representação do usuário no Microsoft Entra.
- Teste SSO para verificar se a configuração funciona.
Configurar o SSO do Microsoft Entra
Siga estas etapas para habilitar o SSO do Microsoft Entra.
Entre no Centro de administração do Microsoft Entra como pelo menos Administrador de Aplicativos de Nuvem.
Acesse Entra ID>Aplicativos empresariais>IDC>Logon único.
Na página Selecionar um método de logon único, escolha SAML.
Na página Configurar login único com SAML, selecione o ícone de lápis da Configuração Básica do SAML e edite as configurações.
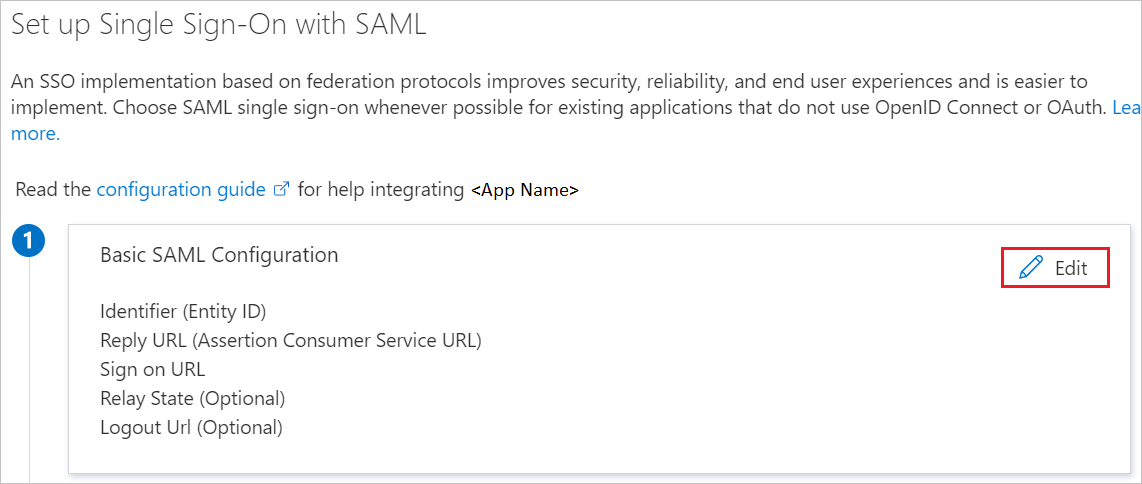
Na seção Configuração Básica do SAML, caso deseje configurar o aplicativo no modo iniciado por IDP, digite os valores dos seguintes campos:
a. Na caixa de texto Identificador, digite a URL
https://www.idc.com/spb. Na caixa de texto URL da Resposta, digite uma URL usando o seguinte padrão:
https://cas.idc.com:443/login?client_name=<ClientName>c. Na caixa de texto Estado de Retransmissão , digite a URL:
https://www.idc.com/j_spring_cas_security_checkSelecione Definir URLs adicionais e execute as seguintes etapas se desejar configurar o aplicativo no modo iniciado por SP :
Na caixa de texto URL de login, digite a URL:
https://www.idc.com/saml-welcome/<SamlWelcomeCode>Observação
O valor da URL de Resposta não é real. Atualize o valor com a URL de Resposta real. Entre em contato com a equipe de suporte ao cliente do IDC para obter o valor. Você também pode consultar os padrões mostrados na seção Configuração Básica do SAML.
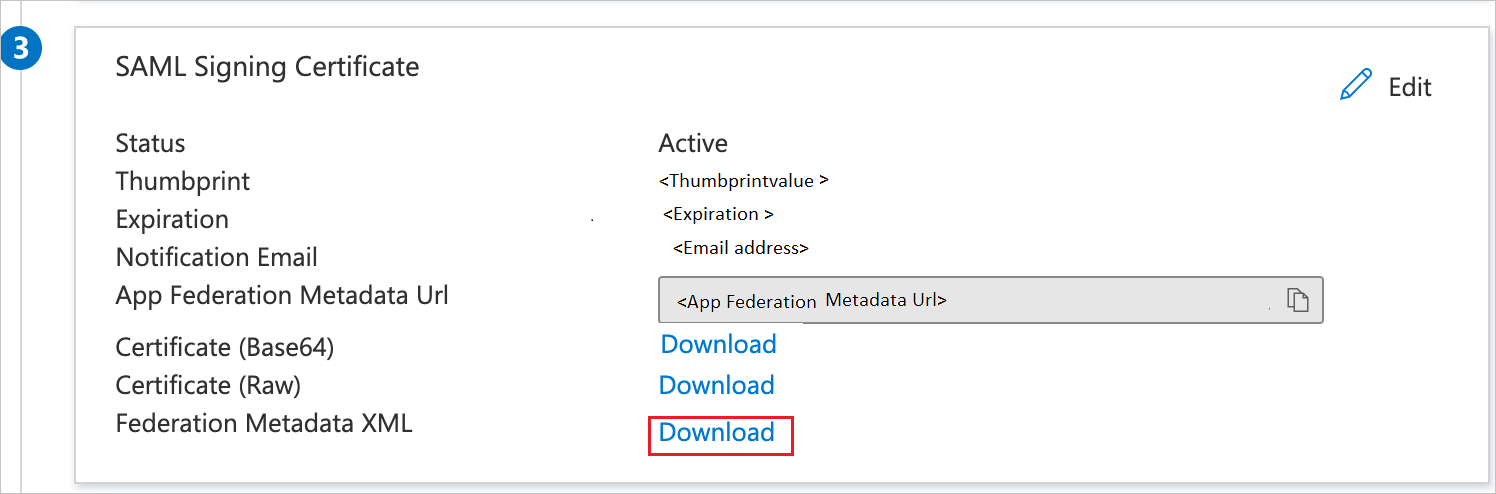
Na página Configurar login único com SAML, na seção Certificado de Assinatura SAML, localize o XML de Metadados de Federação e clique em Baixar para baixar o certificado e salvá-lo em seu computador.
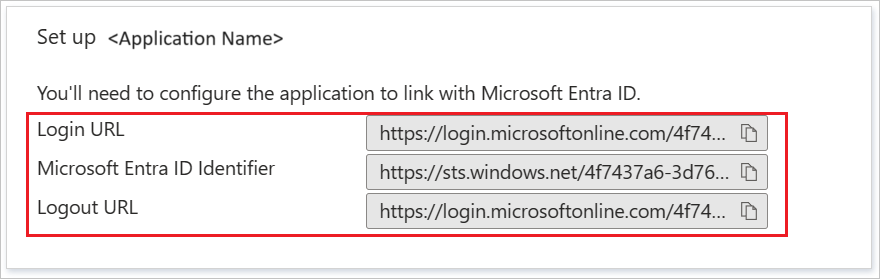
Na seção Configurar o IDC, copie as URLs apropriadas de acordo com suas necessidades.
Criar e atribuir um usuário de teste do Microsoft Entra
Siga as diretrizes no início rápido de criação e atribuição de uma conta de usuário para criar uma conta de usuário de teste chamada B.Simon.
Configure o SSO do IDC
Para configurar o logon único no lado do IDC, é necessário enviar o XML de Metadados de Federação baixado e os correspondentes URLs copiados para a equipe de suporte do IDC. O IDC define essa configuração para que a conexão de SSO do SAML seja definida corretamente em ambos os lados.
Criar usuário de teste do IDC
Um usuário não precisa ser criado no IDC com antecedência. O usuário será criado automaticamente depois que usar o logon único pela primeira vez.
Teste de SSO
Nesta seção, você testará sua configuração de logon único do Microsoft Entra com as seguintes opções.
Iniciado pelo SP:
Selecione Testar este aplicativo, essa opção redireciona para a URL de Logon do IDC, na qual você pode iniciar o fluxo de logon.
Acesse diretamente a URL de Logon do IDC e inicie o fluxo de logon nela.
Iniciado pelo IdP:
- Selecione Testar este aplicativo e você deverá ser conectado automaticamente ao IDC para o qual configurou o SSO
Você também pode usar o Microsoft My Apps para testar o aplicativo em qualquer modo. Ao selecionar o bloco IDC em Meus Aplicativos, se ele estiver configurado no modo SP, você será redirecionado para a página de logon do aplicativo para iniciar o fluxo de logon e, se ele estiver configurado no modo IDP, você será conectado automaticamente ao IDC para o qual configurou o SSO. Para obter mais informações sobre os Meus Aplicativos, confira Introdução aos Meus Aplicativos.
Conteúdo relacionado
Depois de configurar o IDC, você poderá impor o controle de sessão, que fornece proteção contra exfiltração e infiltração dos dados confidenciais da sua organização em tempo real. O controle da sessão se estende a partir do Acesso Condicional. Saiba como impor o controle de sessão com o Microsoft Defender para Aplicativos de Nuvem.