Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Observação
Esse recurso se encontra em visualização pública. Para obter mais informações, consulte Visualização pública no Microsoft Intune.
As implantações no Microsoft Intune permitem que os administradores criem distribuições graduais, controladas e previsíveis de cargas do Intune, como aplicativos ou políticas. As implementações usam anéis, que são atribuições de grupo que progridem de acordo com critérios específicos de data e hora. Essa abordagem reduz o risco oferecendo gradualmente cargas úteis a dispositivos em estágios definidos.
O recurso de implantações tem dois componentes principais:
- Planos de implantação: modelos reutilizáveis que definem um padrão de implantação padronizado.
- Implantações: o mecanismo de execução que fornece uma carga útil específica do Intune aos dispositivos.
Nesta documentação, a carga refere-se a um aplicativo do Intune ou política de configuração de dispositivo.
Você pode acessar implantações no [centro de administração do Microsoft Intune] em Dispositivos>,Gerenciar dispositivos, Implantações>.
Planos de implantação
Um plano de implantação é um modelo reutilizável que define um padrão de distribuição padronizado para entregar uma carga útil entre dispositivos em estágios controlados, ou anéis. Um plano tem as seguintes propriedades:
- Especifica a plataforma de dispositivo para o plano. A seleção de uma plataforma específica determina quais filtros de atribuição estão disponíveis quando você adiciona grupos a anéis. Selecionar Todas as plataformas permite que o plano seja usado com diferentes combinações de plataforma e carga útil; Você configura filtros de atribuição depois de selecionar a carga para uma implantação.
- Define anéis com atribuições de grupo e filtros de atribuições.
- Aplica grupos de exclusão a todos os anéis do plano.
- Suporta os grupos virtuais Todos os usuários e Todos os dispositivos :
- Um anel que contém um grupo virtual é tratado como o anel final no plano e em implantações criadas a partir do plano.
- Grupos virtuais e grupos de segurança do Microsoft Entra não podem ser combinados no mesmo anel.
- Quando você seleciona um grupo virtual, o centro de administração do Intune exibe uma caixa de diálogo de confirmação antes de continuar.
- Quando o anel de grupo virtual é ativado, o grupo virtual substitui as atribuições de grupo de inclusão necessárias da carga para grupos de segurança do Microsoft Entra.
- Configura o número de dias e horas de adiamento entre os toques.
- Não especifica nem contém um conteúdo.
- Dá suporte a marcas de escopo para administração delegada e visibilidade.
- Pode ser modificado após a criação.
Benefícios dos planos de implantação
| Benefício | Descrição |
|---|---|
| Padronização | Estabelece padrões de implementação organizacional aprovados e ajuda a garantir que as implantações sigam estruturas aprovadas e sancionadas pela empresa. |
| Consistência | Permite a reutilização de configurações de implantação bem projetadas e elimina a necessidade de recriar manualmente atribuições multiring para cada implementação. |
| Implementações mais seguras | Incorpora práticas de implantação em etapas no processo de implantação e reduz o risco oferecendo gradualmente cargas úteis aos dispositivos em anéis definidos. |
| Redução da sobrecarga administrativa | Remove a necessidade de os administradores segmentarem manualmente dispositivos ou usuários e modificarem repetidamente as atribuições durante a distribuição. |
| Comportamento de implantação previsível | Fornece controle preciso sobre quando uma carga é oferecida aos dispositivos e promove padrões de distribuição previsíveis entre departamentos, regiões ou equipes. |
| Fonte de verdade para práticas de distribuição | Serve como um modelo centralizado que controla como as cargas devem ser implantadas em toda a organização. |
Em resumo, os planos de implantação definem uma estrutura de distribuição reutilizável, incluindo anéis, tempo adiado entre anéis e atribuições de grupo. Um plano não contém nem entrega o conteúdo em si. Os planos definem como uma distribuição deve ocorrer, enquanto as implantações executam a distribuição para uma carga específica.
Implantações
Os administradores usam implantações para entregar uma carga útil do Intune, como um aplicativo ou política, aos dispositivos por meio de uma distribuição gradual. Ao criar uma implantação, você pode usar um plano de implantação ou configurar manualmente anéis, tempo e atribuições de grupo. Uma implantação executa a distribuição e pode ser pausada, retomada ou cancelada conforme necessário.
Uma implantação tem as seguintes propriedades:
- Fornece uma carga usando um plano de implantação ou uma configuração de anel único.
- Permite que seu nome e descrição sejam atualizados após a criação.
- Não permite que o conteúdo selecionado, os nomes dos anéis, a agenda, os grupos ou as tags de escopo sejam modificados após a criação.
- Pode ser pausado, retomado ou cancelado.
- Suporta apenas uma carga.
- Não é possível usar uma carga que já esteja selecionada em outra implantação agendada ou ativa.
Fundamentos de implantação
As seguintes regras regem as implantações:
- Uma implantação não bloqueia sua carga. Você pode continuar a atualizar a carga diretamente por meio de suas propriedades.
- Se você atualizar a carga antes da ativação do próximo anel agendado:
- As atribuições de grupo existentes no conteúdo recebem a atualização durante o próximo check-in de marca do dispositivo.
- Os grupos no próximo anel agendado recebem a versão atualizada do conteúdo.
- As atribuições de grupo de inclusão no conteúdo são cumulativas à medida que cada anel é ativado.
- Excluir grupos se aplica a todos os anéis na implantação.
- O Intune verifica se há colisões de atribuição de grupo quando você cria uma implantação e quando cada anel é ativado. Uma colisão ocorre quando o mesmo grupo está nas propriedades de atribuição da carga e em um anel de implantação.
- Na criação, remova o grupo da atribuição de conteúdo ou da configuração de implantação antes de criar a implantação.
- Durante a ativação do anel, uma colisão coloca a implantação em um estado de erro e a pausa. Remova o grupo em colisão das atribuições da carga e retome a implantação.
- As implantações exigem pelo menos um intervalo de uma hora entre os anéis.
- Um anel que inclui o grupo virtual Todos os usuários ou Todos os dispositivos se torna automaticamente o anel final. Os grupos virtuais não podem ser combinados com grupos de segurança do Microsoft Entra no mesmo anel.
Para aplicativos do Windows (Win32) e aplicativos do Catálogo de Aplicativos Empresariais:
- Há suporte apenas para a intenção de instalação Necessária .
- Não há suporte para as intenções Disponível e de Desinstalação .
Como as atribuições de carga mudam à medida que os anéis são implantados
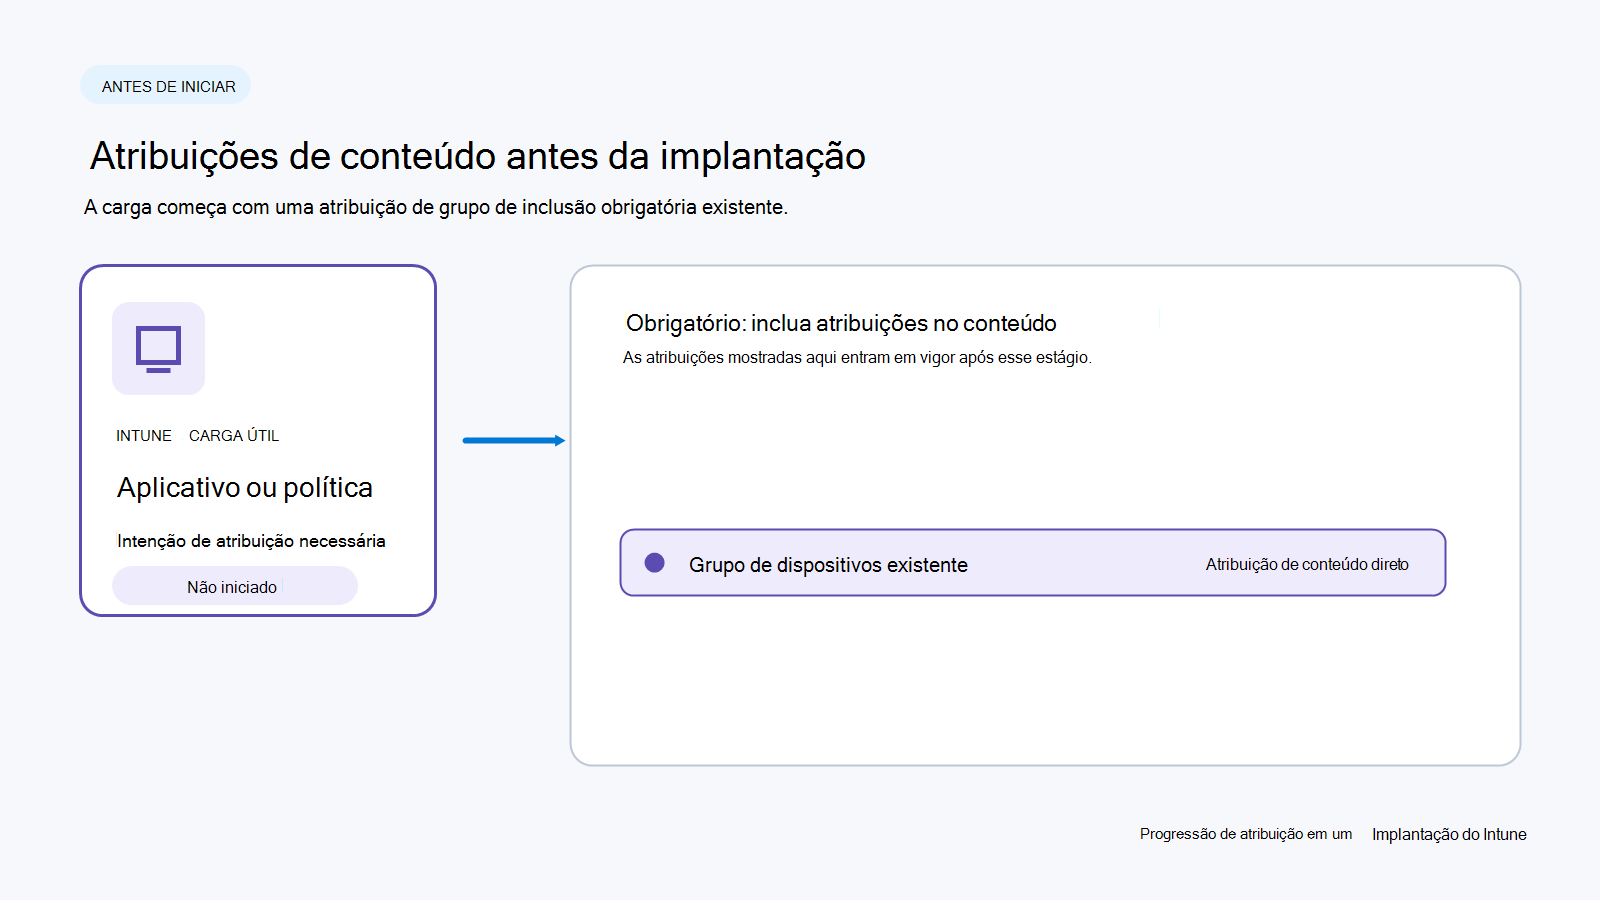
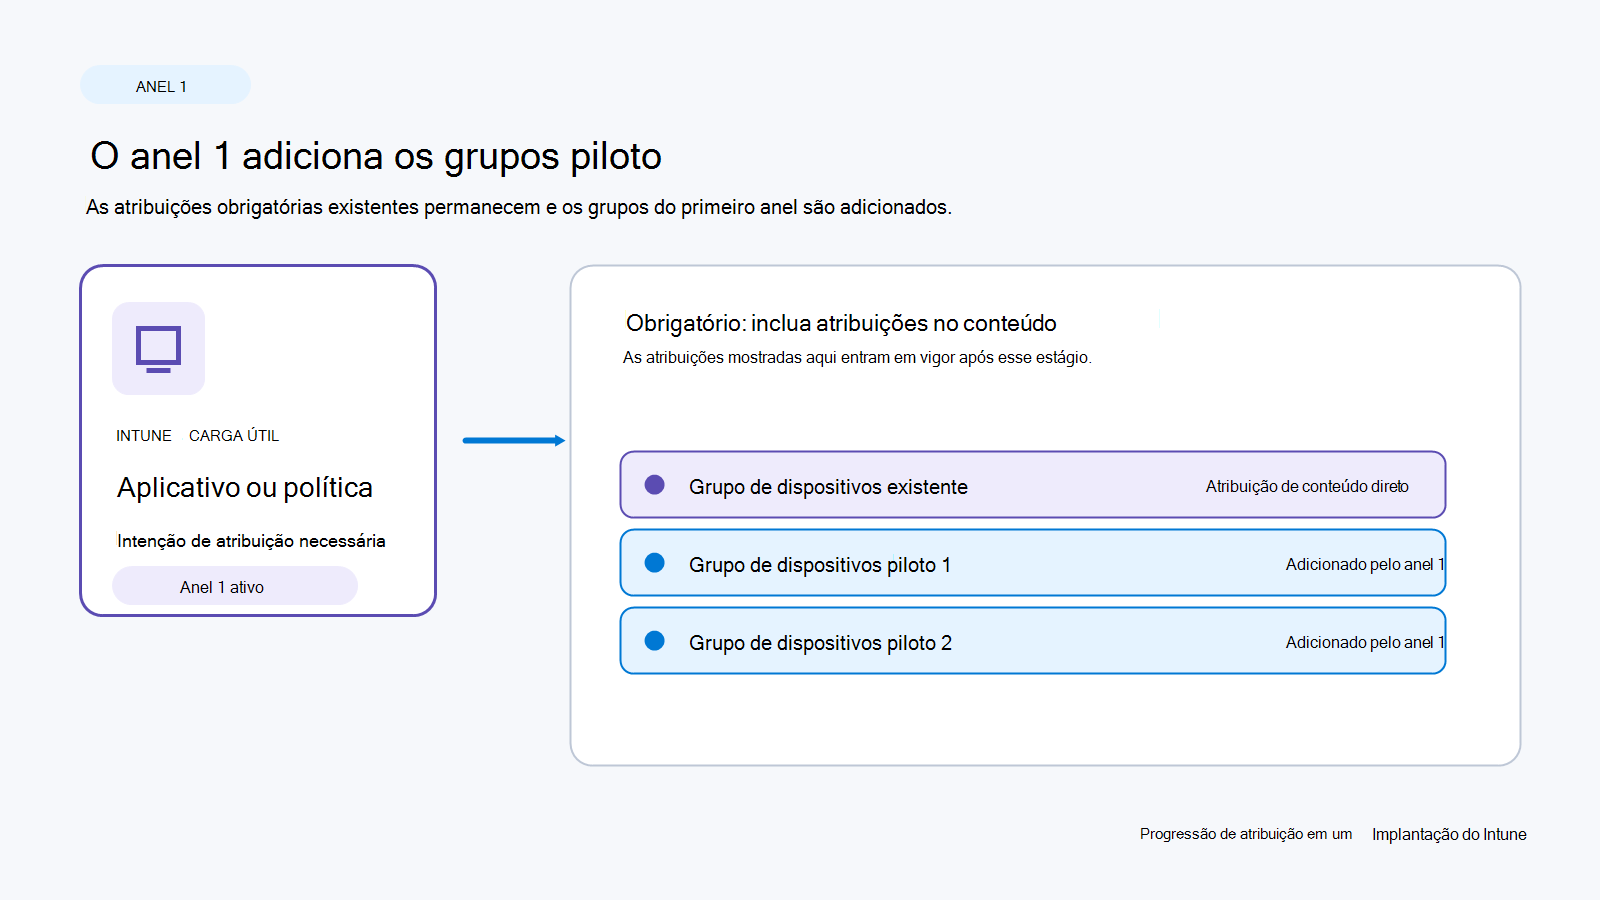
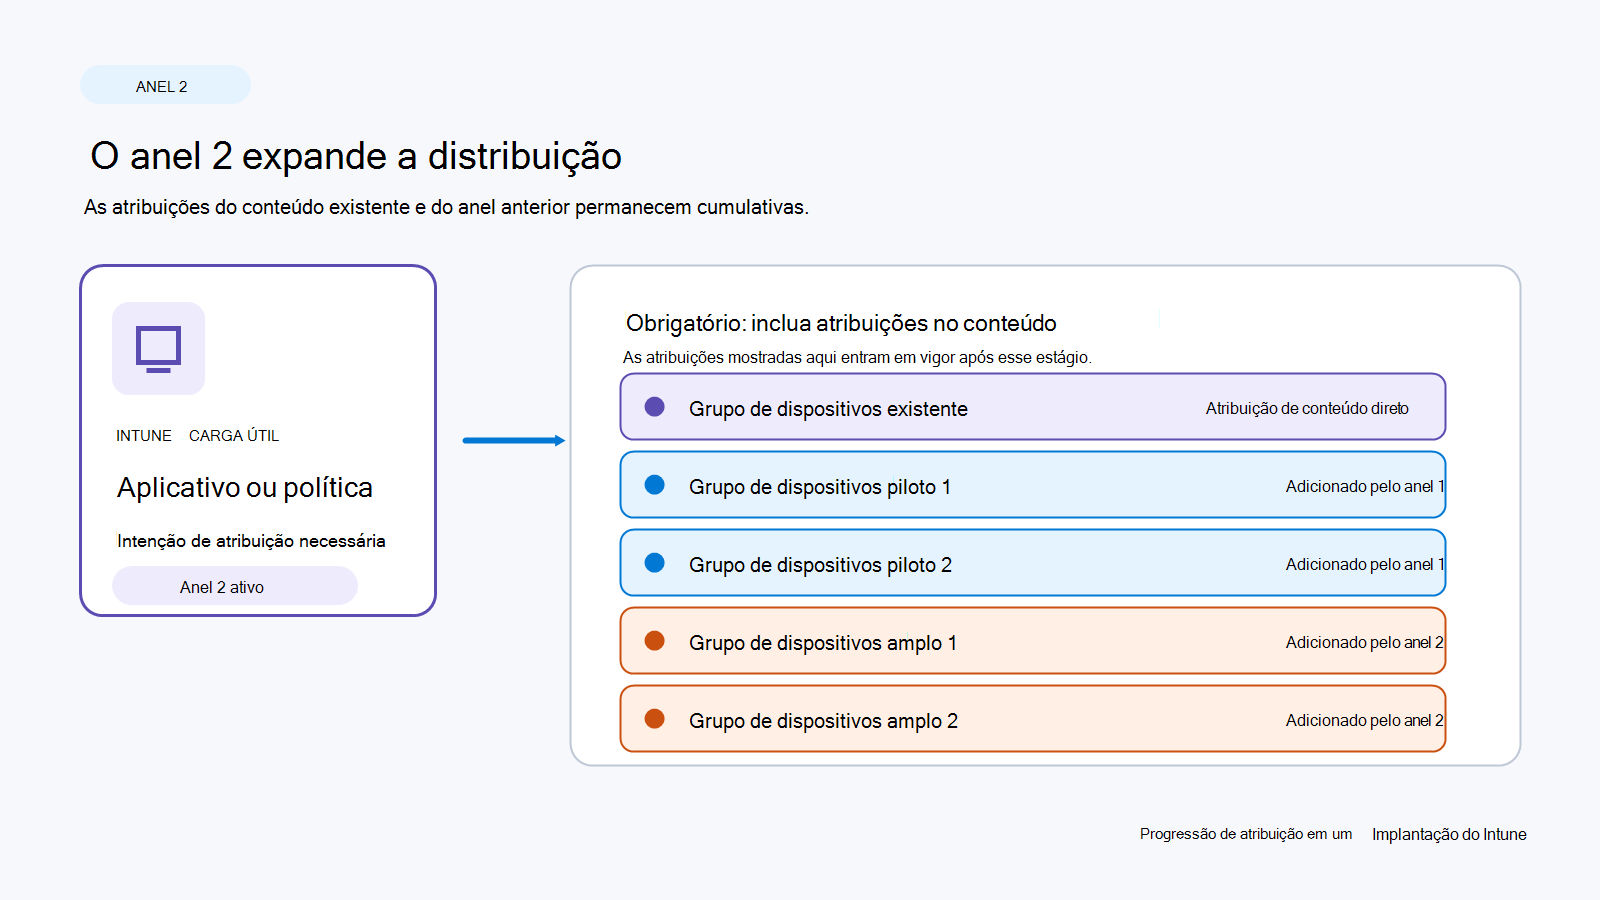
Quando uma implantação é iniciada, o Intune atualiza as atribuições no conteúdo subjacente à medida que cada anel é ativado. As atribuições de incluir grupo necessárias são cumulativas: a carga mantém suas atribuições obrigatórias existentes e os grupos de cada anel ativo são adicionados ao conjunto de atribuições. Esse comportamento expande a implantação em estágios controlados sem substituir grupos direcionados por anéis anteriores.
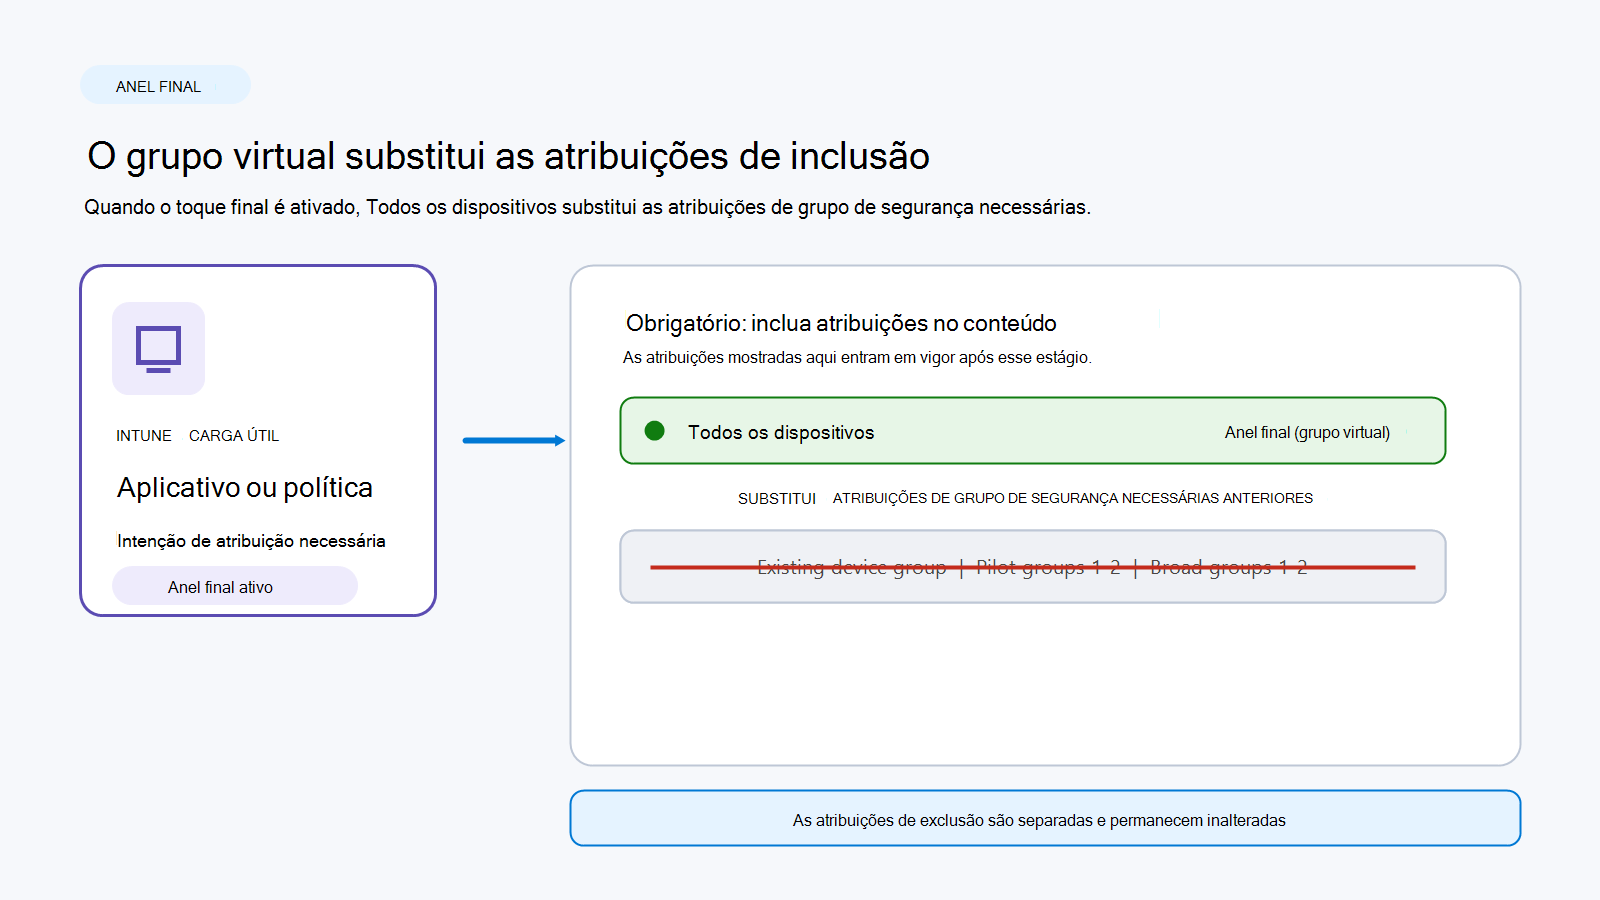
O exemplo a seguir usa uma implantação de três anéis. Antes do início da implantação, a carga é atribuída ao grupo de dispositivos existente. O anel 1 é direcionado a dois grupos piloto, o anel 2 é direcionado a dois grupos mais amplos e o anel final é direcionado ao grupo virtual Todos os dispositivos .
Importante
O conteúdo continua sendo a fonte de verdade para atribuições, e as alterações diretas nas atribuições de conteúdo têm precedência sobre a implantação. Um anel que usa um grupo virtual (Todos os usuários ou Todos os dispositivos) é automaticamente o anel final. Grupos virtuais e grupos de segurança do Microsoft Entra não podem ser misturados no mesmo anel. Quando o anel de grupo virtual é ativado, o grupo virtual substitui as atribuições de grupo de inclusão necessárias anteriores da carga. As atribuições de exclusão existentes são preservadas.
Plataformas e conteúdos com suporte de visualização pública
As seguintes plataformas e conteúdos têm suporte durante a visualização pública:
| Plataforma com suporte | Categoria de conteúdo | Carga com suporte |
|---|---|---|
| Windows 10 e posterior | Política (configuração do dispositivo) | Políticas de segurança de ponto de extremidade; Catálogo de configurações |
| Windows 10 e posterior | Aplicativos | Aplicativo do Windows (Win32); Aplicativo Catálogo de Aplicativos Corporativos |
Para aplicativos do Catálogo de Aplicativos Corporativos:
- A atualização com substituição é suportada.
- A atualização automática não tem suporte em implantações.