Quando você cria um cluster, o armazenamento dele é criptografado automaticamente no nível do serviço. Para maior segurança de dados, você também pode habilitar a criptografia dupla.
Quando a criptografia dupla está habilitada, os dados na conta de armazenamento são criptografados duas vezes, usando dois algoritmos diferentes.
Importante
- Só é possível habilitar a criptografia dupla durante a criação do cluster.
- Após a criptografia de infraestrutura ser habilitada no cluster, você não poderá desabilitá-la.
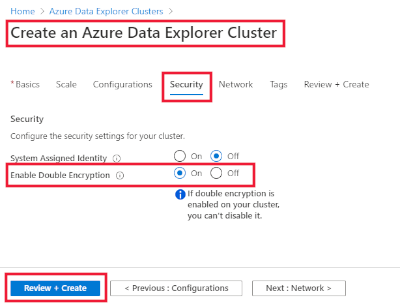
Criar um cluster do Azure Data Explorer
Na guia Segurança>Habilitar Criptografia Dupla, selecione Ativado. Para remover a criptografia dupla, selecione Desativado.
Selecione Avançar:Rede> ou Examinar + criar para criar o cluster.
Você pode habilitar a criptografia de infraestrutura durante a criação do cluster usando C#.
Pré-requisitos
Configure uma identidade gerenciada usando o cliente C# do Azure Data Explorer:
Crie seu cluster
Crie o cluster usando a propriedade enableDoubleEncryption:
var tenantId = "xxxxxxxx-xxxxx-xxxx-xxxx-xxxxxxxxx"; //Directory (tenant) ID
var clientId = "xxxxxxxx-xxxxx-xxxx-xxxx-xxxxxxxxx"; //Application ID
var clientSecret = "PlaceholderClientSecret"; //Client Secret
var subscriptionId = "xxxxxxxx-xxxxx-xxxx-xxxx-xxxxxxxxx";

var authClient = ConfidentialClientApplicationBuilder.Create(clientId)
    .WithAuthority($"https://login.microsoftonline.com/{tenantId}")
    .WithClientSecret(clientSecret)
    .Build();
var result = authClient.AcquireTokenForClient(new[] { "https://management.core.windows.net/" }).ExecuteAsync().Result;
var credentials = new TokenCredentials(result.AccessToken, result.TokenType);
var kustoManagementClient = new KustoManagementClient(credentials) { SubscriptionId = subscriptionId };

var resourceGroupName = "testrg";
var clusterName = "mykustocluster";
var clusterData = new Cluster(
    location: "East US",
    sku: new AzureSku("Standard_E8ads_v5", "Standard", 5),
    enableDoubleEncryption: true
);

await kustoManagementClient.Clusters.CreateOrUpdateAsync(resourceGroupName, clusterName, clusterData);
Execute o seguinte comando para verificar se o cluster foi criado com êxito:
clusterData = await kustoManagementClient.Clusters.GetAsync(resourceGroupName, clusterName);
Se o resultado contém ProvisioningState com o valor Succeeded, o cluster foi criado com êxito.
Você pode habilitar a criptografia de infraestrutura durante a criação do cluster usando o Azure Resource Manager.
Um modelo do Azure Resource Manager pode ser usado para automatizar a implantação de recursos do Azure. Para saber mais sobre a implantação no Azure Data Explorer, consulte Criar um cluster Azure Data Explorer e um banco de dados usando um modelo Azure Resource Manager.
Adicionar uma identidade atribuída pelo sistema no modelo do Azure Resource Manager
Adicione o tipo 'EnableDoubleEncryption' para instruir o Azure a habilitar a criptografia de infraestrutura (criptografia dupla) para o cluster.
{
    "apiVersion": "2020-06-14",
    "type": "Microsoft.Kusto/clusters",
    "name": "[variables('clusterName')]",
    "location": "[resourceGroup().location]",
    "properties": {
        "trustedExternalTenants": [],
        "virtualNetworkConfiguration": null,
        "optimizedAutoscale": null,
        "enableDiskEncryption": false,
        "enableStreamingIngest": false,
        "enableDoubleEncryption": true,
    }
}
Limitações
As seguintes limitações se aplicam à criptografia de volumes selecionados:
- Impacto no desempenho de até um único dígito
- Não pode ser usado com sandboxes
Próximas etapas