Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Este artigo descreve como usar a ferramenta de pesquisa de log de auditoria para ajudá-lo a investigar problemas comuns de suporte. Essas diretrizes incluem o uso do log de auditoria para:
- Localize o endereço IP do computador usado para acessar uma conta comprometida
- Determinar quem configurou o encaminhamento de email para uma caixa de correio
- Determinar se um usuário excluiu itens de email em sua caixa de correio
- Determinar se um usuário criou uma regra de caixa de entrada
- Investigar por que houve uma entrada bem-sucedida por um usuário de fora da sua organização
- Pesquisar atividades de caixa de correio executadas por usuários com licenças não E5
- Pesquisar atividades de caixa de correio executadas por usuários delegados
Usar a ferramenta de pesquisa de log de auditoria
Cada cenário de investigação descrito neste artigo baseia-se no uso da ferramenta de pesquisa de log de auditoria no portal do Microsoft Purview. Esta seção lista as permissões necessárias para pesquisar o log de auditoria e descreve as etapas para acessar e executar pesquisas de log de auditoria. Cada seção de cenário explica como configurar uma consulta de pesquisa de log de auditoria e o que procurar nas informações detalhadas nos registros de auditoria que correspondem aos critérios de pesquisa.
Permissões necessárias para usar a ferramenta de pesquisa de log de auditoria
Para pesquisar o log de auditoria, você deve receber as funções Logs de Auditoria ou Logs de Auditoria Somente Exibição no Purview. Por padrão, os grupos de funções Leitor de Auditoria e Gerenciador de Auditoria na página Grupos de funções no portal do Microsoft Purview têm essas funções atribuídas.
Para acessar cmdlets de auditoria, você deve receber as funções Logs de Auditoria e Logs de Auditoria Somente Exibição no centro de administração do Exchange. Por padrão, os grupos de funções Gerenciamento de Conformidade e Gerenciamento da Organização na página Permissões no Centro de administração do Exchange têm essas funções atribuídas.
Para obter mais informações, confira Introdução às soluções de auditoria.
Executar pesquisas de log de auditoria
Para obter orientações detalhadas sobre como executar uma pesquisa no log de auditoria, consulte Pesquisar no log de auditoria.
Localize o endereço IP do computador usado para acessar uma conta comprometida
A maioria dos registros de auditoria inclui o endereço IP de qualquer atividade do usuário. O registro de auditoria também inclui informações sobre o cliente usado.
Para configurar uma consulta de pesquisa de log de auditoria para esse cenário, use as seguintes configurações:
- Atividades: Se relevante para seu caso, selecione uma atividade específica para pesquisar. Para investigar contas comprometidas, considere selecionar o Usuário conectado à atividade de caixa de correio em Atividades de caixa de correio do Exchange. Essa seleção retorna registros de auditoria que mostram o endereço IP usado ao entrar na caixa de correio. Caso contrário, deixe esse campo em branco para retornar registros de auditoria para todas as atividades.
Dica
Se você deixar esse campo em branco, a pesquisa retornará atividades UserLoggedIn, que é uma atividade do Microsoft Entra que indica que alguém entrou em uma conta de usuário. Use a filtragem nos resultados da pesquisa para exibir os registros de auditoria UserLoggedIn .
- Data de início e data de término: selecione um intervalo de datas aplicável à sua investigação.
- Usuários: Se você estiver investigando uma conta comprometida, selecione o usuário cuja conta foi comprometida. Essa seleção retorna registros de auditoria para atividades executadas por essa conta de usuário.
- Arquivo, pasta ou site: Deixe este campo em branco.
Depois de executar a pesquisa, o endereço IP de cada atividade será exibido na coluna Endereço IP dos resultados da pesquisa. Selecione o registro nos resultados da pesquisa para exibir informações mais detalhadas na página de detalhes.
Determinar quem configurou o encaminhamento de email para uma caixa de correio
Ao configurar o encaminhamento de emails para uma caixa de correio, você encaminha mensagens de email enviadas para essa caixa de correio para outra caixa de correio. Você pode encaminhar mensagens para usuários dentro ou fora da sua organização. Ao configurar o encaminhamento de email em uma caixa de correio, use o cmdlet subjacente do Exchange Online Set-Mailbox.
Para configurar uma consulta de pesquisa de log de auditoria para esse cenário, use as seguintes configurações:
- Atividades: Deixe esse campo em branco para que a pesquisa retorne registros de auditoria para todas as atividades. Essa configuração é necessária para retornar todos os registros de auditoria relacionados ao cmdlet Set-Mailbox .
- Data de início e data de término: selecione um intervalo de datas aplicável à sua investigação.
- Usuários: A menos que você esteja investigando um problema de encaminhamento de email para um usuário específico, deixe esse campo em branco. Essa configuração ajuda a identificar se o encaminhamento de emails foi configurado para qualquer usuário.
- Arquivo, pasta ou site: Deixe este campo em branco.
Depois de executar a pesquisa, selecione Filtrar resultados na página de resultados da pesquisa. Na caixa abaixo do cabeçalho da coluna Activity , digite Set-Mailbox para que apenas os registros de auditoria relacionados ao cmdlet Set-Mailbox sejam exibidos.
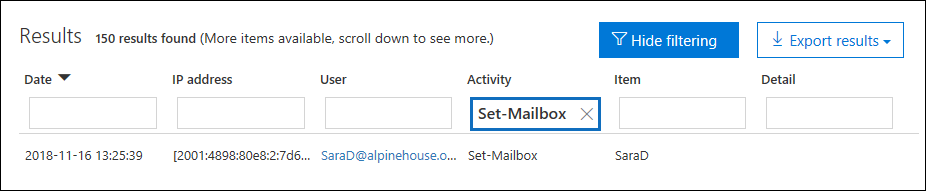
Você precisa examinar os detalhes de cada registro de auditoria para determinar se a atividade está relacionada ao encaminhamento de emails. Selecione o registro de auditoria para exibir a página de submenu Detalhes e selecione Mais informações. A captura de tela e as descrições a seguir realçam as informações que indicam que o encaminhamento de email foi definido na caixa de correio.
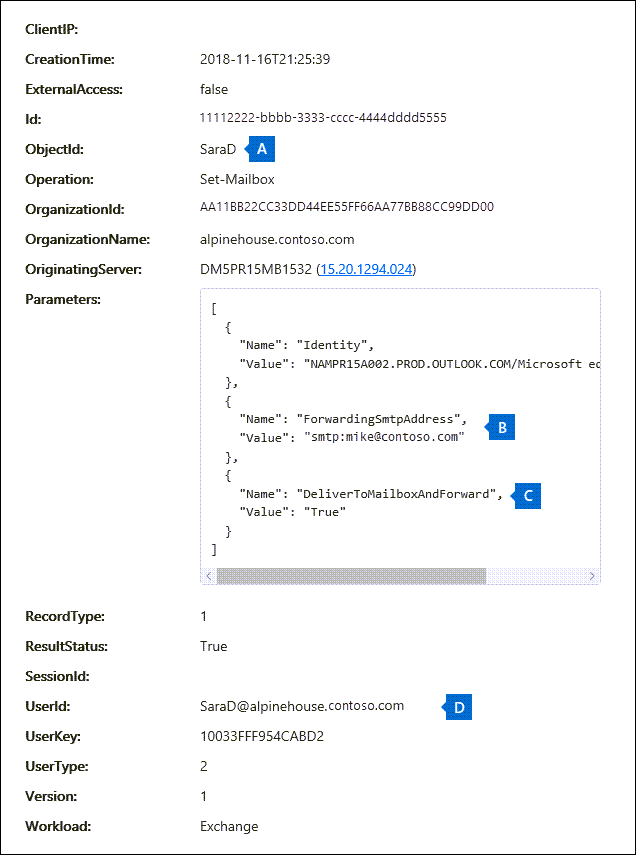
a. No campo ObjectId , é exibido o alias da caixa de correio na qual o encaminhamento de emails foi definido. Essa caixa de correio também aparece na coluna Item na página de resultados da pesquisa.
b. No campo Parâmetros , o valor ForwardingSmtpAddress indica que o encaminhamento de email foi definido na caixa de correio. Neste exemplo, o email está sendo encaminhado para o endereço de email mike@contoso.com, que está fora da organização alpinehouse.onmicrosoft.com.
c. O valor True do parâmetro DeliverToMailboxAndForward indica que uma cópia da mensagem é entregue sarad@alpinehouse.onmicrosoft.come encaminhada para o endereço de email especificado pelo parâmetro ForwardingSmtpAddress , que neste exemplo é mike@contoso.com. Se o valor do parâmetro DeliverToMailboxAndForward for definido como Falso, o email será encaminhado apenas para o endereço especificado pelo parâmetro ForwardingSmtpAddress . Ele não é entregue na caixa de correio especificada no campo ObjectId.
d. O campo UserId indica o usuário que definiu o encaminhamento de e-mail na caixa de correio especificada no campo ObjectId . Esse usuário também aparece na coluna Usuário na página de resultados da pesquisa. Nesse caso, parece que o proprietário da caixa de correio definiu o encaminhamento de emails na caixa de correio.
Se você determinar que o encaminhamento de email não deve ser definido na caixa de correio, remova-o executando o seguinte comando no Exchange Online PowerShell:
Set-Mailbox <mailbox alias> -ForwardingSmtpAddress $null
Para obter mais informações sobre os parâmetros relacionados ao encaminhamento de email, consulte o artigo Set-Mailbox .
Determinar se um usuário excluiu itens de email
A partir de janeiro de 2019, a Microsoft ativou o log de auditoria de caixa de correio por padrão para todas as organizações do Office 365 e do Microsoft 365. Essa alteração significa que o sistema registra automaticamente determinadas ações executadas pelos proprietários da caixa de correio, e você pode acessar os registros de auditoria da caixa de correio correspondentes ao pesquisar o log de auditoria da caixa de correio. Antes dessa alteração, era necessário habilitar manualmente o log de auditoria de caixa de correio para todas as caixas de correio de usuário em sua organização.
Por padrão, o sistema registra ações de caixa de correio que incluem as ações de caixa de correio SoftDelete e HardDelete que os proprietários de caixa de correio executam. Usando esse log de auditoria, você pode pesquisar no log de auditoria eventos relacionados a itens de email excluídos. Para obter mais informações sobre auditoria de caixa de correio por padrão, consulte Gerenciar auditoria de caixa de correio.
Para configurar uma consulta de pesquisa de log de auditoria para esse cenário, use as seguintes configurações:
- Atividades: Em atividades de caixa de correio do Exchange, selecione uma ou ambas as seguintes atividades:
- Mensagens excluídas da pasta Itens Excluídos: Essa atividade corresponde à ação de auditoria da caixa de correio SoftDelete . O log de auditoria registra essa atividade quando um usuário exclui uma mensagem da pasta Itens Excluídos . Ele também registra essa atividade quando um usuário exclui permanentemente um item selecionando-o e pressionando Shift+Delete. Depois que um item for excluído permanentemente, o usuário poderá recuperá-lo até que o período de retenção de item excluído expire.
- Mensagens limpas da caixa de correio: Essa atividade corresponde à ação de auditoria da caixa de correio HardDelete . O log de auditoria registra essa atividade quando um usuário limpa um item da pasta Itens Recuperáveis . Os administradores podem usar a ferramenta de pesquisa no portal do Microsoft Purview para pesquisar e recuperar itens removidos até que o período de retenção de itens excluídos expire ou mais se a caixa de correio do usuário estiver em espera.
- Data de início e data de término: selecione um intervalo de datas aplicável à sua investigação.
- Usuários: Se você selecionar um usuário nesse campo, a ferramenta de pesquisa de log de auditoria retornará registros de auditoria para itens de email que o usuário especificado excluiu (SoftDeleted ou HardDeleted). Às vezes, o usuário que exclui um email não é o proprietário da caixa de correio.
- Arquivo, pasta ou site: Deixe este campo em branco.
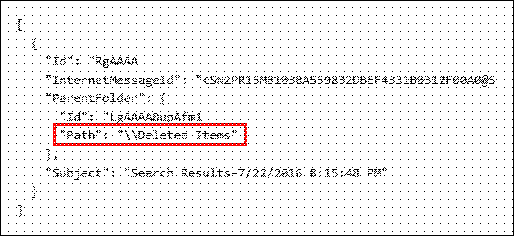
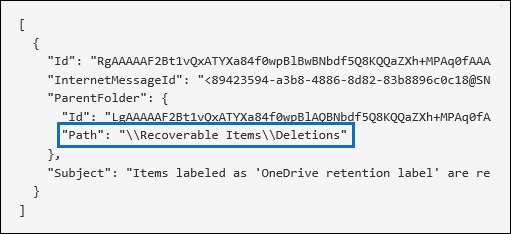
Depois de executar a pesquisa, você pode filtrar os resultados da pesquisa para exibir os registros de auditoria para itens excluídos reversivelmente ou para itens excluídos permanentemente. Selecione o registro de auditoria para exibir a página de submenu Detalhes e selecione Mais informações. Informações adicionais sobre o item excluído, como a linha de assunto e o local do item quando ele foi excluído, são exibidas no campo AffectedItems . As capturas de tela a seguir mostram um exemplo do campo AffectedItemsde um item com exclusão reversível e um item com exclusão permanente.
Exemplo do campo AffectedItems para item excluído temporariamente
Exemplo do campo AffectedItems para item excluído irreversivelmente
Recuperar itens de email excluídos
Os usuários podem recuperar itens excluídos reversivelmente se o período de retenção de itens excluídos não tiver expirado. No Exchange Online, o período de retenção padrão de itens excluídos é de 14 dias, mas os administradores podem aumentar essa configuração para um máximo de 30 dias. Para obter instruções sobre como recuperar itens excluídos, consulte Recuperar itens excluídos ou email no Outlook na Web.
Conforme explicado anteriormente, os administradores poderão recuperar itens excluídos de forma irreversível se o período de retenção do item excluído não tiver expirado ou se a caixa de correio estiver em espera. Nesse caso, os itens são mantidos até que a duração da retenção expire. Quando você executa uma pesquisa de conteúdo, os itens excluídos temporariamente e excluídos irreversivelmente na pasta Itens Recuperáveis aparecem nos resultados da pesquisa se corresponderem à consulta de pesquisa. Para obter mais informações sobre como executar pesquisas de conteúdo, consulte Pesquisa de Conteúdo no Office 365.
Dica
Para pesquisar itens de email excluídos, pesquise toda ou parte da linha de assunto exibida no campo AffectedItems no registro de auditoria.
Determinar se um usuário criou uma regra de caixa de entrada
Quando os usuários criam uma regra de caixa de entrada para sua caixa de correio do Exchange Online, o sistema salva um registro de auditoria correspondente no log de auditoria. Para obter mais informações sobre regras de caixa de entrada, consulte:
- Usar regras de caixa de entrada no Outlook na Web
- Gerenciar mensagens de email no Outlook usando regras
Para configurar uma consulta de pesquisa de log de auditoria para esse cenário, use as seguintes configurações:
- Atividades: Em atividades de caixa de correio do Exchange, selecione uma ou ambas as seguintes atividades:
- New-InboxRule Criar nova regra de caixa de entrada do Outlook Web App. Essa atividade retorna registros de auditoria quando os usuários criam regras de caixa de entrada usando o Outlook Web App ou o Exchange Online PowerShell.
- Regras atualizadas da caixa de entrada do cliente do Outlook. Essa atividade retorna registros de auditoria quando os usuários criam, modificam ou removem regras de caixa de entrada usando o cliente de desktop Outlook.
- Data de início e data de término: selecione um intervalo de datas aplicável à sua investigação.
- Usuários: A menos que você esteja investigando um usuário específico, deixe esse campo em branco. Essa abordagem ajuda a identificar novas regras de caixa de entrada configuradas por qualquer usuário.
- Arquivo, pasta ou site: Deixe este campo em branco.
Depois de executar a pesquisa, os resultados da pesquisa exibem todos os registros de auditoria para essa atividade. Selecione um registro de auditoria para exibir a página de submenu Detalhes e selecione Mais informações. O campo Parâmetros exibe informações sobre as configurações de regra da caixa de entrada. A captura de tela e as descrições a seguir realçam as informações sobre as regras da caixa de entrada.
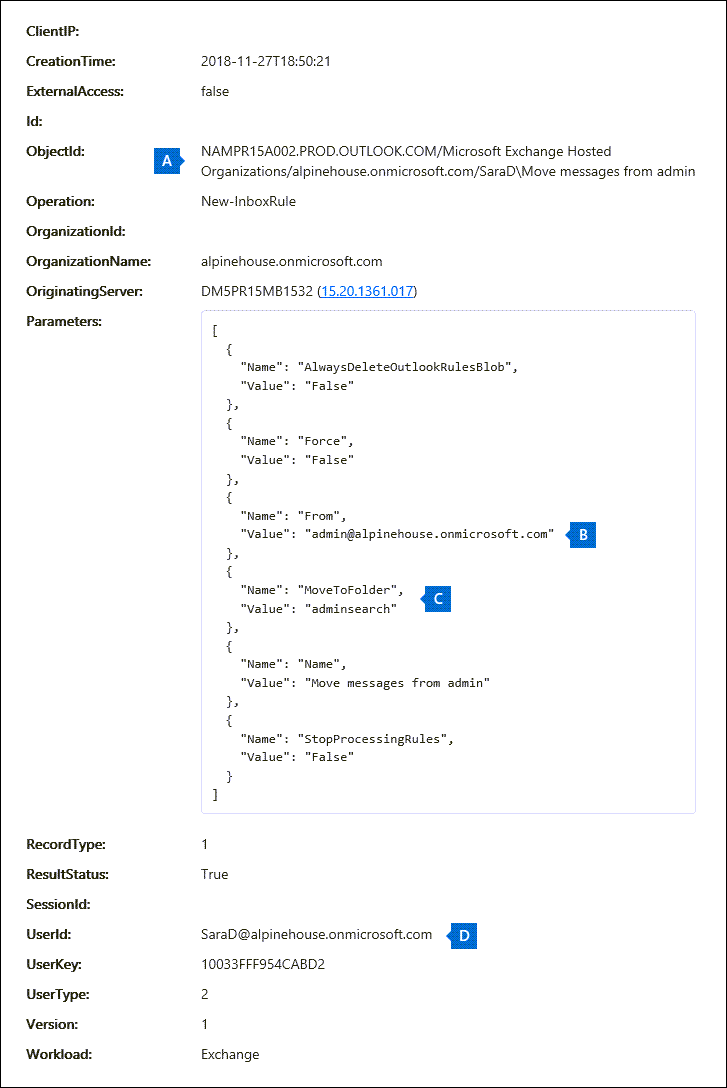
a. No campo ObjectId , o registro de auditoria exibe o nome completo da regra de caixa de entrada. Esse nome inclui o alias da caixa de correio do usuário (por exemplo, SaraD) e o nome da regra da caixa de entrada (por exemplo, "Mover mensagens do administrador").
b. No campo Parâmetros , o registro de auditoria exibe a condição da regra da caixa de entrada. Neste exemplo, a condição é especificada pelo parâmetro De . O valor definido para o parâmetro De indica que a regra de caixa de entrada atua em emails enviados por admin@alpinehouse.onmicrosoft.com. Para obter uma lista completa dos parâmetros que você pode usar para definir condições de regras de caixa de entrada, consulte o artigo New-InboxRule .
c. O parâmetro MoveToFolder especifica a ação para a regra de caixa de entrada. Neste exemplo, as mensagens recebidas são admin@alpinehouse.onmicrosoft.com movidas para a pasta chamada AdminSearch. Para obter uma lista completa de parâmetros que você pode usar para definir a ação de uma regra de caixa de entrada, consulte o artigo New-InboxRule .
d. O campo UserId indica o usuário que criou a regra de caixa de entrada especificada no campo ObjectId . A coluna Usuário na página de resultados da pesquisa também exibe esse usuário.
Investigar por que um usuário de fora da sua organização entrou com êxito
Ao examinar os registros de auditoria no log de auditoria, você poderá ver registros que mostram que o Microsoft Entra ID autenticou um usuário externo que entrou com êxito na sua organização. Por exemplo, um administrador no contoso.onmicrosoft.com pode ver um registro de auditoria mostrando que um usuário de uma organização diferente (por exemplo, fabrikam.onmicrosoft.com) entrou com êxito no contoso.onmicrosoft.com. Da mesma forma, você pode ver registros de auditoria que mostram usuários com uma Conta da Microsoft (MSA), como uma Outlook.com ou Live.com, conectados com êxito à sua organização. Nessas situações, a atividade auditada é o Usuário conectado.
Este é o comportamento padrão. O Microsoft Entra ID, o serviço de diretório, dá suporte à autenticação de passagem quando um usuário externo tenta acessar um site do SharePoint ou um local do OneDrive em sua organização. Quando o usuário externo tenta acessar o recurso, ele é solicitado a inserir suas credenciais. O Microsoft Entra ID usa as credenciais para autenticar o usuário, portanto, somente o Microsoft Entra ID verifica se o usuário é quem diz ser. A indicação da entrada bem-sucedida no registro de auditoria vem da autenticação do usuário pelo Microsoft Entra. A entrada bem-sucedida não significa que o usuário acessou algum recurso ou executou qualquer outra ação em sua organização. Ele mostra apenas que o Microsoft Entra ID autenticou o usuário. Para que um usuário de passagem acesse os recursos do SharePoint ou do OneDrive, um usuário em sua organização deve compartilhar explicitamente um recurso com o usuário externo enviando-lhe um convite de compartilhamento ou um link de compartilhamento anônimo.
Observação
O Microsoft Entra ID dá suporte à autenticação de passagem somente para aplicativos internos, como o SharePoint Online e o OneDrive for Business. Ele não dá suporte à autenticação de passagem para outros aplicativos de terceiros.
Aqui está um exemplo e descrições de propriedades relevantes em um registro de auditoria para um evento de usuário conectado que resulta de autenticação de passagem. Selecione o registro de auditoria para exibir a página de submenu Detalhes e selecione Mais informações.
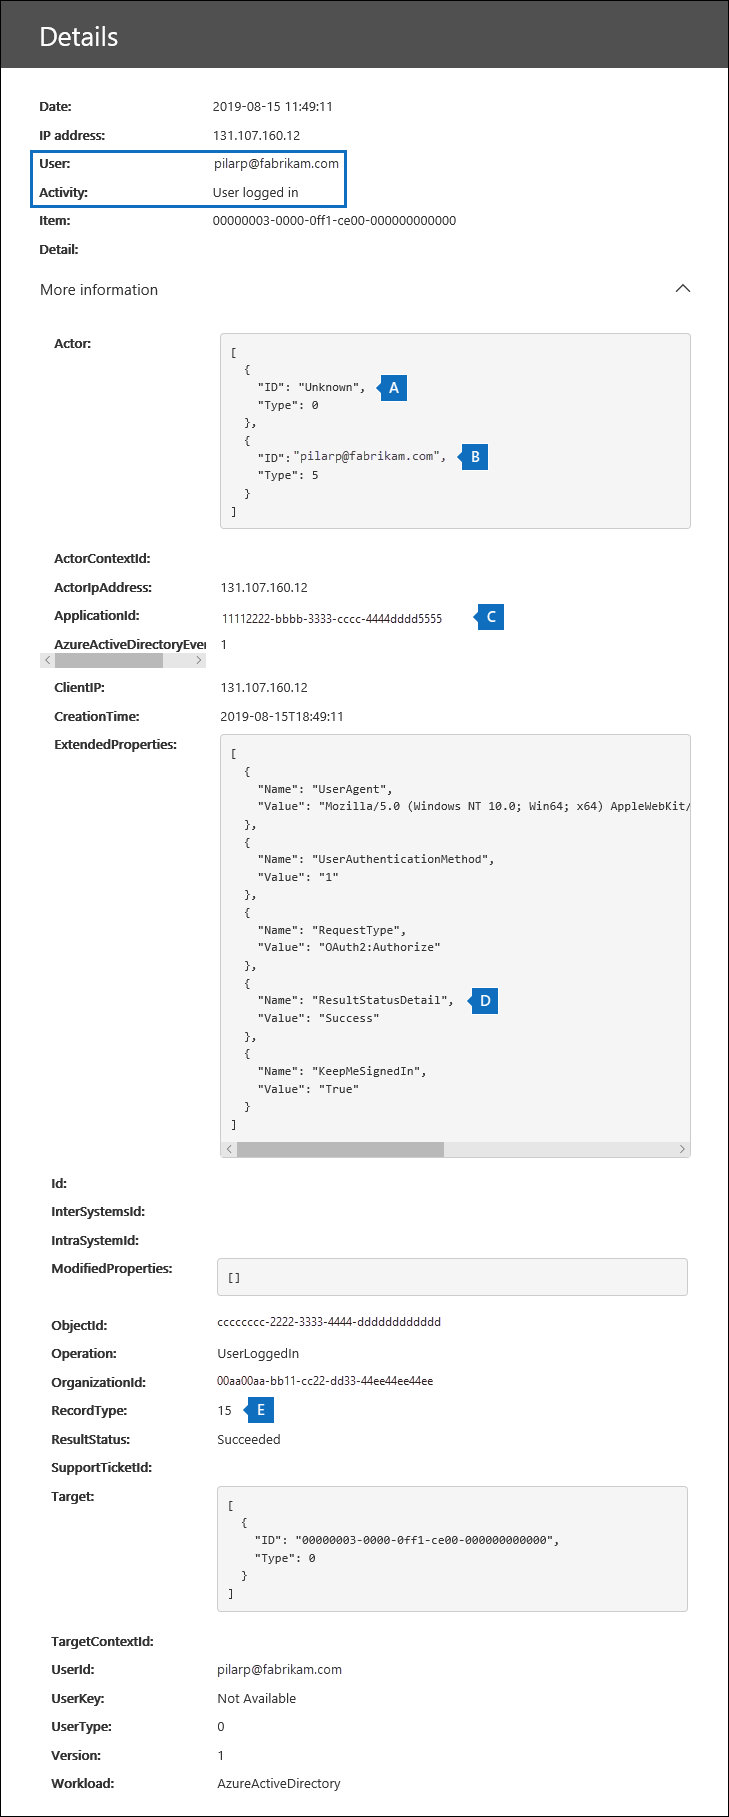
a. Este campo mostra que o usuário que tentou acessar um recurso em sua organização não foi encontrado no Microsoft Entra ID da sua organização.
b. Este campo mostra o UPN do usuário externo que tentou acessar um recurso em sua organização. Essa ID de usuário também aparece nas propriedades User e UserId no registro de auditoria.
c. A propriedade ApplicationId mostra o aplicativo que disparou a solicitação de entrada. O valor de 00000003-0000-0ff1-ce00-000000000000 exibido na propriedade ApplicationId neste registro de auditoria indica o SharePoint Online. O OneDrive for Business também tem esse mesmo ApplicationId.
d. Este campo mostra que a autenticação de passagem foi bem-sucedida. Em outras palavras, o Microsoft Entra ID autenticou o usuário com êxito.
e. O valor RecordType de 15 mostra que a atividade auditada (UserLoggedIn) é um evento de entrada do STS (Serviço de Token Seguro) no Microsoft Entra ID.
Para obter mais informações sobre as outras propriedades exibidas em um registro de auditoria UserLoggedIn, consulte as informações de esquema relacionadas ao Microsoft Entra no esquema da API de atividade de gerenciamento do Office 365.
Aqui estão dois cenários de exemplo que resultam em uma atividade de auditoria bem-sucedida do usuário conectado devido à autenticação de passagem:
- Um usuário com uma conta Microsoft (como SaraD@outlook.com) tenta acessar um documento em uma conta do OneDrive for Business no fourthcoffee.onmicrosoft.com e não há nenhuma conta de usuário convidado correspondente para SaraD@outlook.com o fourthcoffee.onmicrosoft.com.
- Um usuário com uma conta corporativa ou de estudante em uma organização (como pilarp@fabrikam.onmicrosoft.com) tenta acessar um site do SharePoint no contoso.onmicrosoft.com e não há nenhuma conta de usuário convidado correspondente para pilarp@fabrikam.com o contoso.onmicrosoft.com.
Dicas para investigar entradas bem-sucedidas resultantes da autenticação de passagem
Pesquise no log de auditoria as atividades executadas pelo usuário externo identificado no registro de auditoria dousuário conectado. Digite o UPN para o usuário externo na caixa Usuários e use um intervalo de datas, se relevante para o cenário. Por exemplo, você pode criar uma pesquisa usando os seguintes critérios de pesquisa:
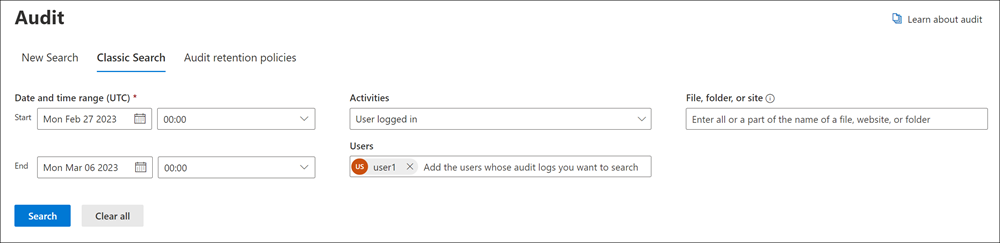
Além das atividades do usuário conectado , você pode ver outros registros de auditoria, como registros que indicam que um usuário em sua organização compartilhou recursos com o usuário externo e se o usuário externo acessou, modificou ou baixou um documento compartilhado com eles.
Pesquise atividades de compartilhamento do SharePoint que indicam que um arquivo foi compartilhado com o usuário externo identificado por um Usuário conectado no registro de auditoria. Para saber mais, veja Usar a auditoria de compartilhamento no log de auditoria.
Exporte os resultados da pesquisa do log de auditoria que contêm registros relevantes para sua investigação para que você possa usar o Excel para pesquisar outras atividades relacionadas ao usuário externo. Para saber mais, confira Exportar, configurar e exibir registros de log de auditoria.
Pesquisar atividades de caixa de correio executadas por usuários com licenças não E5
Mesmo quando a auditoria de caixa de correio por padrão está ativada para sua organização, você pode notar que os eventos de auditoria de caixa de correio para alguns usuários não aparecem nas pesquisas de log de auditoria usando o portal Microsoft Purview, o cmdlet Search-UnifiedAuditLog ou a API de Atividade de Gerenciamento do Office 365. A razão para esse comportamento é que os eventos de auditoria de caixa de correio retornam somente para usuários com licenças E5 quando você usa um dos métodos anteriores para pesquisar o log de auditoria unificado.
Para recuperar registros de log de auditoria de caixa de correio para usuários não E5, use uma das seguintes soluções alternativas:
Habilite manualmente a auditoria de caixa de correio em caixas de correio individuais (execute o
Set-Mailbox -Identity <MailboxIdentity> -AuditEnabled $truecomando no PowerShell do Exchange Online). Depois de habilitar a auditoria de caixa de correio, pesquise atividades de auditoria de caixa de correio usando o portal do Microsoft Purview, o cmdlet Search-UnifiedAuditLog ou a API de atividade de gerenciamento do Office 365.Observação
Se a auditoria de caixa de correio já parecer estar habilitada na caixa de correio, mas suas pesquisas não retornarem resultados, altere o valor do parâmetro AuditEnabled para
$falsee de volta para$true.
Pesquisar atividades de caixa de correio executadas em uma caixa de correio específica (incluindo caixas de correio compartilhadas)
Ao usar a lista suspensa Usuários na ferramenta de pesquisa de log de auditoria no portal do Microsoft Purview ou o comando Search-UnifiedAuditLog -UserIds no PowerShell do Exchange Online, você pode pesquisar atividades executadas por um usuário específico. Para atividades de auditoria de caixa de correio, esse tipo de pesquisa localiza atividades executadas pelo usuário especificado. Ele não garante que os resultados da pesquisa incluam todas as atividades executadas na mesma caixa de correio. Por exemplo, uma pesquisa de log de auditoria não retorna registros de auditoria para atividades executadas por um usuário delegado porque a pesquisa de atividades de caixa de correio executadas por um usuário específico não retorna atividades executadas por um usuário delegado que recebeu permissões para acessar a caixa de correio de outro usuário. Um usuário delegado é alguém que recebe a permissão de caixa de correio SendAs, SendOnBehalf ou FullAccess para a caixa de correio de outro usuário.
Além disso, usar a lista suspensa Usuário na ferramenta de pesquisa de log de auditoria ou Search-UnifiedAuditLog -UserIds não retorna resultados para atividades executadas em uma caixa de correio compartilhada.
Para pesquisar as atividades executadas em uma caixa de correio específica ou para pesquisar atividades executadas em uma caixa de correio compartilhada, use a seguinte sintaxe ao executar o cmdlet Search-UnifiedAuditLog :
Search-UnifiedAuditLog -StartDate <date> -EndDate <date> -FreeText (Get-Mailbox <mailbox identity).ExchangeGuid
Por exemplo, o comando a seguir retorna registros de auditoria para atividades executadas na caixa de correio compartilhada da Equipe de Conformidade da Contoso entre agosto de 2020 e outubro de 2020:
Search-UnifiedAuditLog -StartDate 08/01/2020 -EndDate 10/31/2020 -FreeText (Get-Mailbox complianceteam@contoso.onmicrosoft.com).ExchangeGuid
Próximas etapas
- Use MailItemsAccessed para investigar contas comprometidas: execute uma investigação forense mais profunda se sua solução de problemas revelar uma conta comprometida.
- Gerenciar auditoria de caixa de correio: verifique e ajuste as configurações de auditoria de caixa de correio para garantir que as atividades necessárias sejam capturadas.
- Exportar, configurar e exibir registros de log de auditoria: exporte os resultados da investigação para documentação ou escalonamento de incidentes.