Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
A adoção da segurança por meio da SAF (Segurança da Microsoft Adoption Framework) é uma transformação estratégica que afeta toda a organização e requer uma clara propriedade e coordenação entre equipes de negócios, segurança e tecnologia. Não é uma única implantação de tecnologia ou um projeto único.
Este artigo define o modelo de função e as responsabilidades usadas para planejar, implementar e sustentar a modernização de segurança em escala.
Por que as funções importam na adoção
Confiança Zero desloca a segurança de um modelo baseado em perímetro para um que verifica continuamente usuários, dispositivos, aplicativos, dados e muito mais. Essa mudança afeta processos de negócios, experiências do usuário, operações de TI e gerenciamento de riscos.
Sem funções e responsabilidades claras:
- Iniciativas de segurança estagnam ou ficam fragmentadas.
- As equipes de tecnologia otimizam localmente em vez de se alinharem às prioridades de negócios e segurança.
- Os líderes não têm visibilidade do progresso e dos resultados da modernização de segurança.
Definir a responsabilidade pelos papéis ajuda a transformar a estratégia de Confiança Zero em ações coordenadas e melhorias mensuráveis na segurança em toda a organização.
Segurança é trabalho de todos
A segurança é fundamentalmente uma disciplina humana que gerencia riscos oriundos de agentes de ameaça humanos. Embora a automação e a IA desempenham funções importantes, as pessoas permanecem centrais nos resultados de segurança.
- A segurança é uma parte intrínseca de todas as áreas de negócios. Isso tem implicações fiduciárias e de risco, afeta as capacidades de negócios e a execução, e afeta todas as tecnologias.
- Segurança é o trabalho de todos. Do conselho de administração às equipes técnicas de engenharia e operações, equipes não técnicas, como finanças e legais, e trabalhadores da informação/trabalhadores da linha de frente.
- Para um gerenciamento eficaz de riscos de segurança, cada pessoa deve entender a segurança no contexto de sua função e dar suporte ativamente aos objetivos de segurança.
- Como qualquer pessoa na organização pode criar ou ampliar o risco de segurança, todos devem aplicar princípios de segurança em suas ações e decisões diárias.
O Security Roles and Glossary Standard do The Open Group ancora essa abordagem:
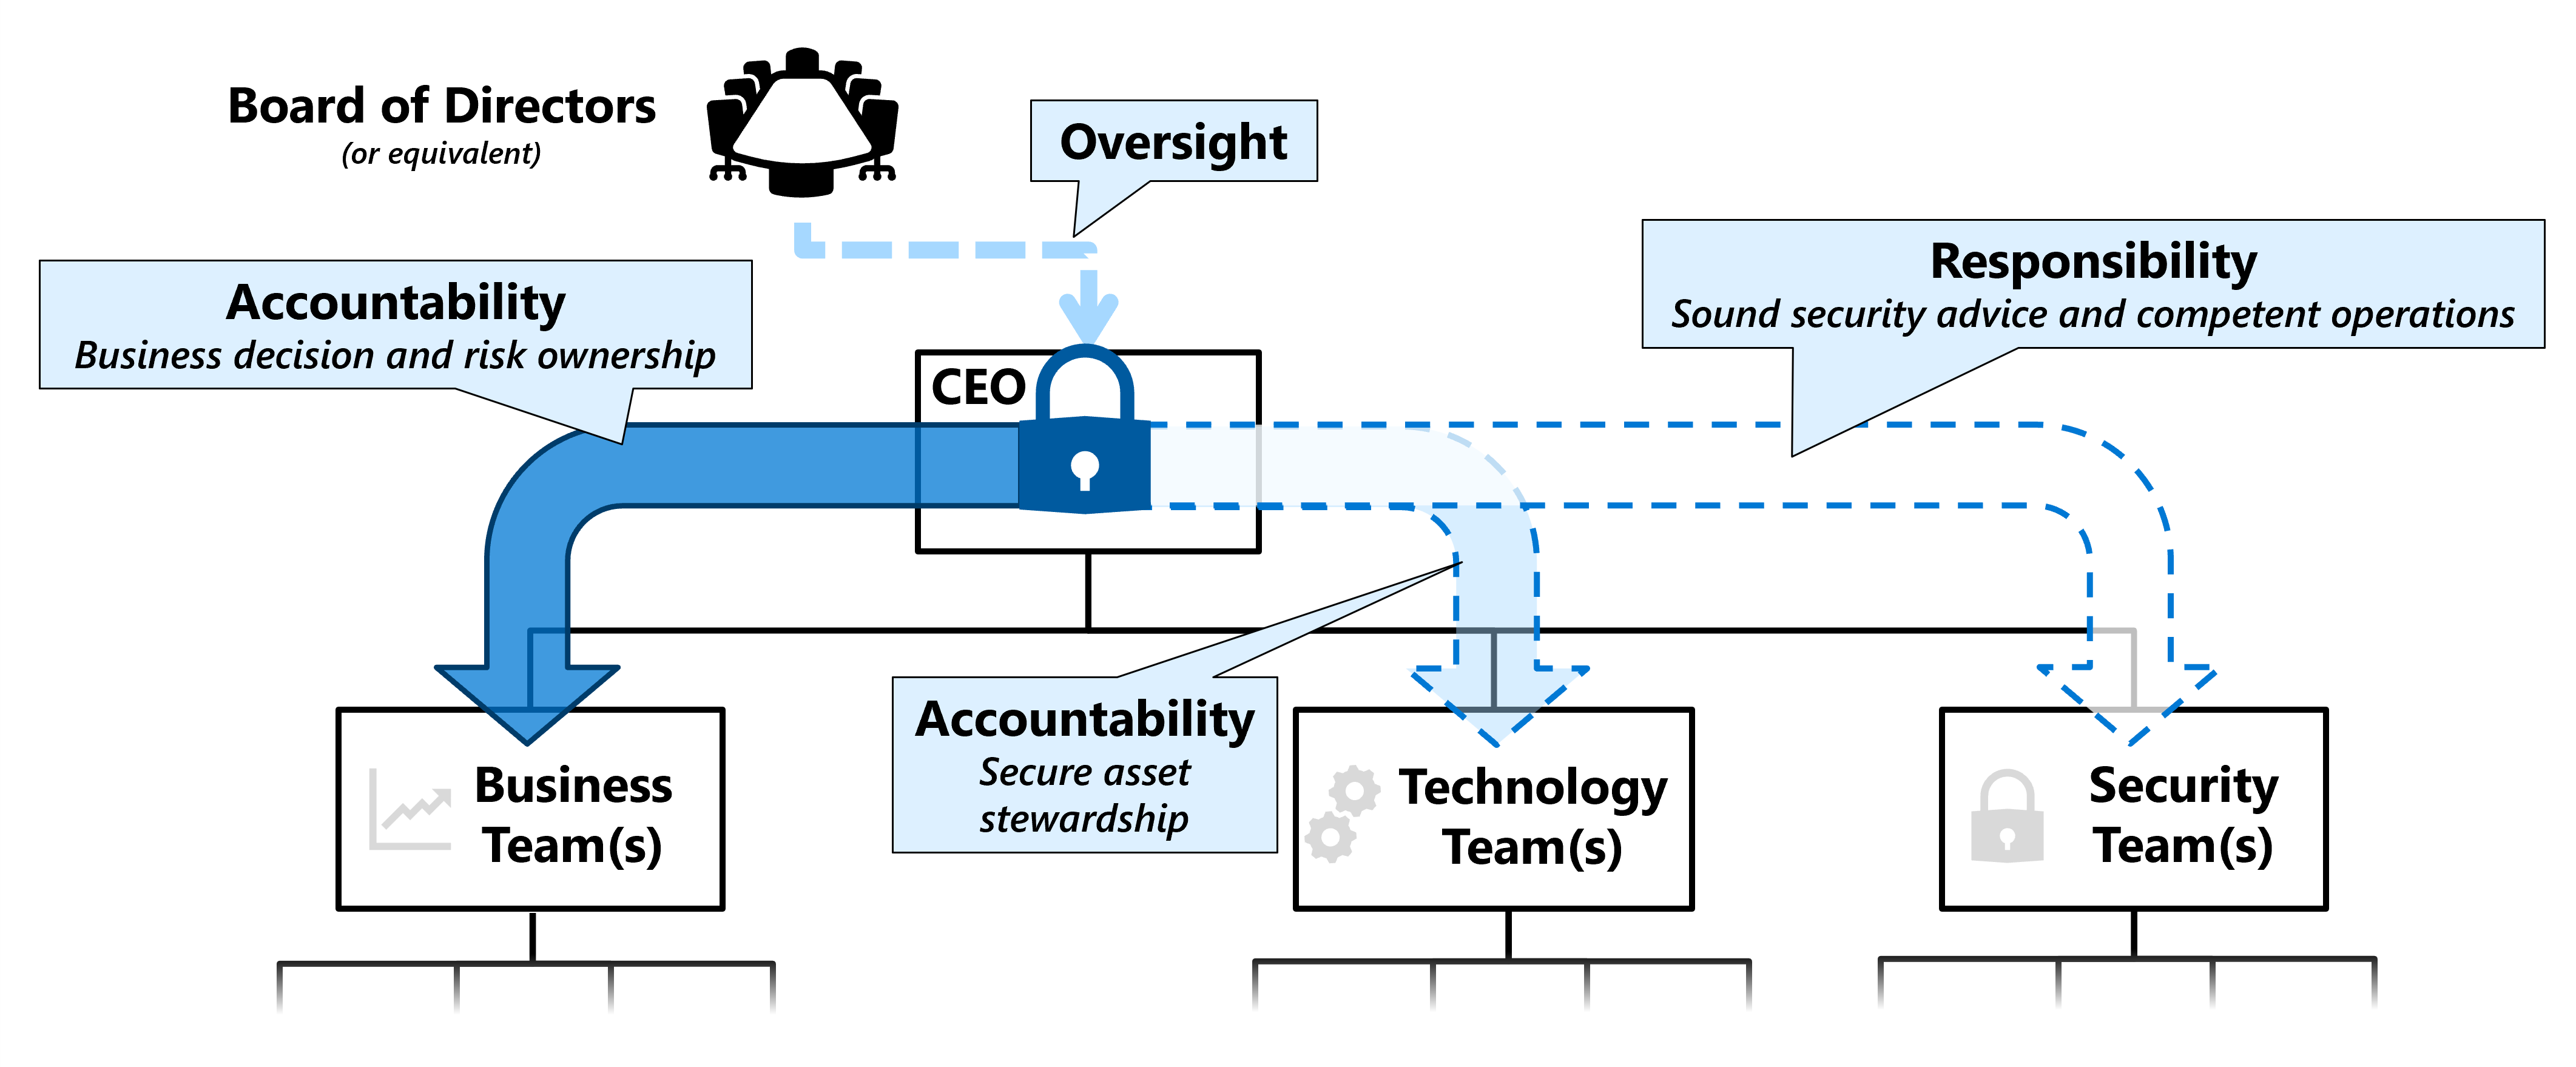
As atribuições de prestação de contas e as responsabilidades de segurança devem ser delegadas em toda a organização.
Este diagrama ilustra esse modelo de delegação:
Segurança é um esporte em equipe
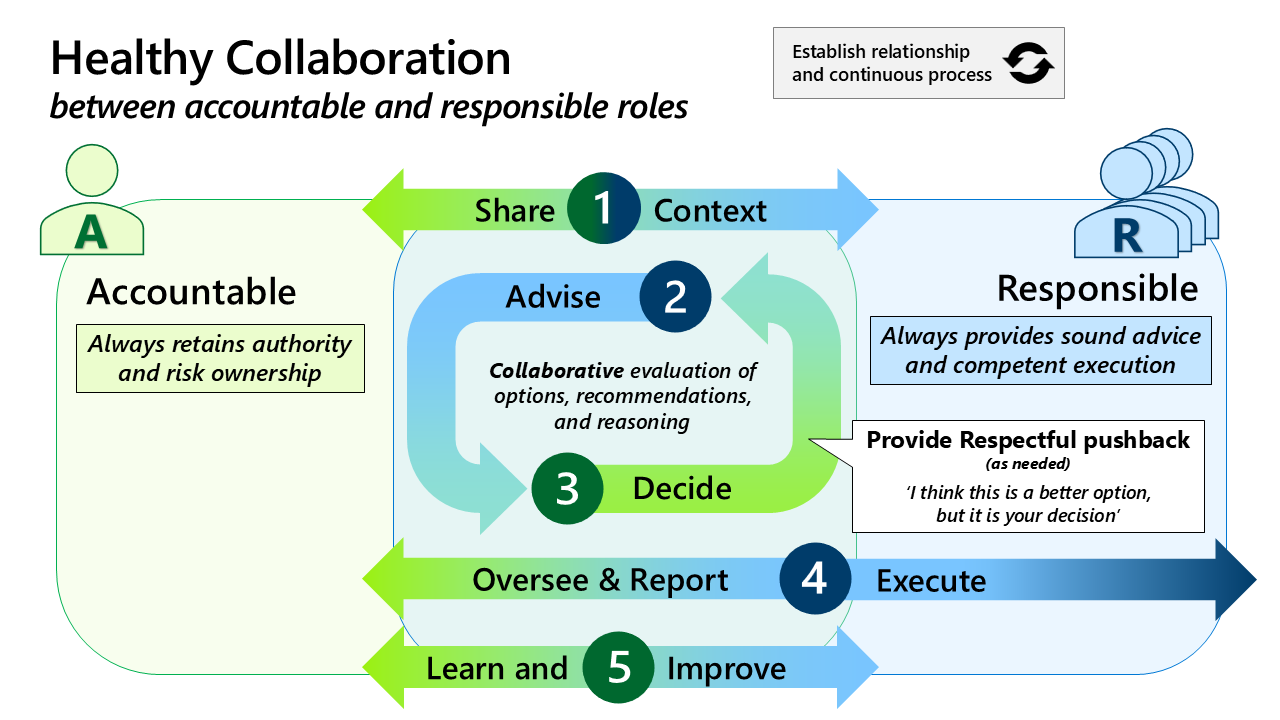
Gerenciar o risco de segurança efetivamente requer responsabilidade e colaboração:
- A colaboração entre as partes encarregadas da prestação de contas e as partes responsáveis é fundamental.
- Tomar boas decisões de segurança requer uma relação saudável. Os tomadores de decisão responsáveis e especialistas em segurança devem ser capazes de compartilhar ideias com segurança e desafiar suposições.
Com esses princípios em mente, o risco à segurança deve ser gerenciado de forma semelhante ao risco financeiro e legal. Cada função tem políticas e educação/treinamento que orientam suas decisões diárias, em vez de atribuir responsabilidade e até mesmo culpar apenas as equipes de segurança.
Resultados da definição de função
Funções claramente definidas ajudam a organização a gerenciar a segurança como um risco de negócios, em vez de tratá-la apenas como um problema técnico. Diferentes grupos contribuem com diferentes conhecimentos, autoridade de decisão e recursos operacionais necessários para entender e gerenciar esse risco.
Quando as funções são claramente definidas, alinhadas e conectadas:
- A liderança define prioridades de negócios, apetite a risco, direitos de decisão e responsabilidade.
- Os líderes empresariais identificam resultados críticos, ativos, processos e concessões aceitáveis.
- As disciplinas adjacentes a riscos e segurança conectam o risco de segurança com riscos regulatórios, de privacidade, financeiros, legais, de fraude, de dados, de IA e de outros riscos empresariais.
- A arquitetura e a liderança técnica traduzem os requisitos de negócios e segurança em decisões de tecnologia escalonáveis.
- Desenvolvimento, engenharia e operações criam e sustentam proteções, equilibrando a segurança com confiabilidade, usabilidade, custo e agilidade dos negócios.
- A estratégia de segurança, a integração e a governança identificam o risco sistêmico e coordenam melhorias em toda a organização.
- As operações de segurança detectam onde as ameaças estão se materializando e limitam o impacto nos negócios de ataques bem-sucedidos.
- As disciplinas multifuncionais ajudam a gerenciar as consequências financeiras, legais, de força de trabalho, contratuais e de reputação de decisões e incidentes de segurança.
Juntas, essas funções permitem que a organização tome decisões informadas sobre o risco de segurança, implemente essas decisões de forma consistente e entenda se o risco está sendo gerenciado efetivamente ao longo do tempo.
Funções e terminologia
As definições e terminologia de função são baseadas nas funções de segurança de grupo aberto e no Glossário Standard.
Este diagrama e lista de funções SAF atualizados mostram os agrupamentos de função atuais:
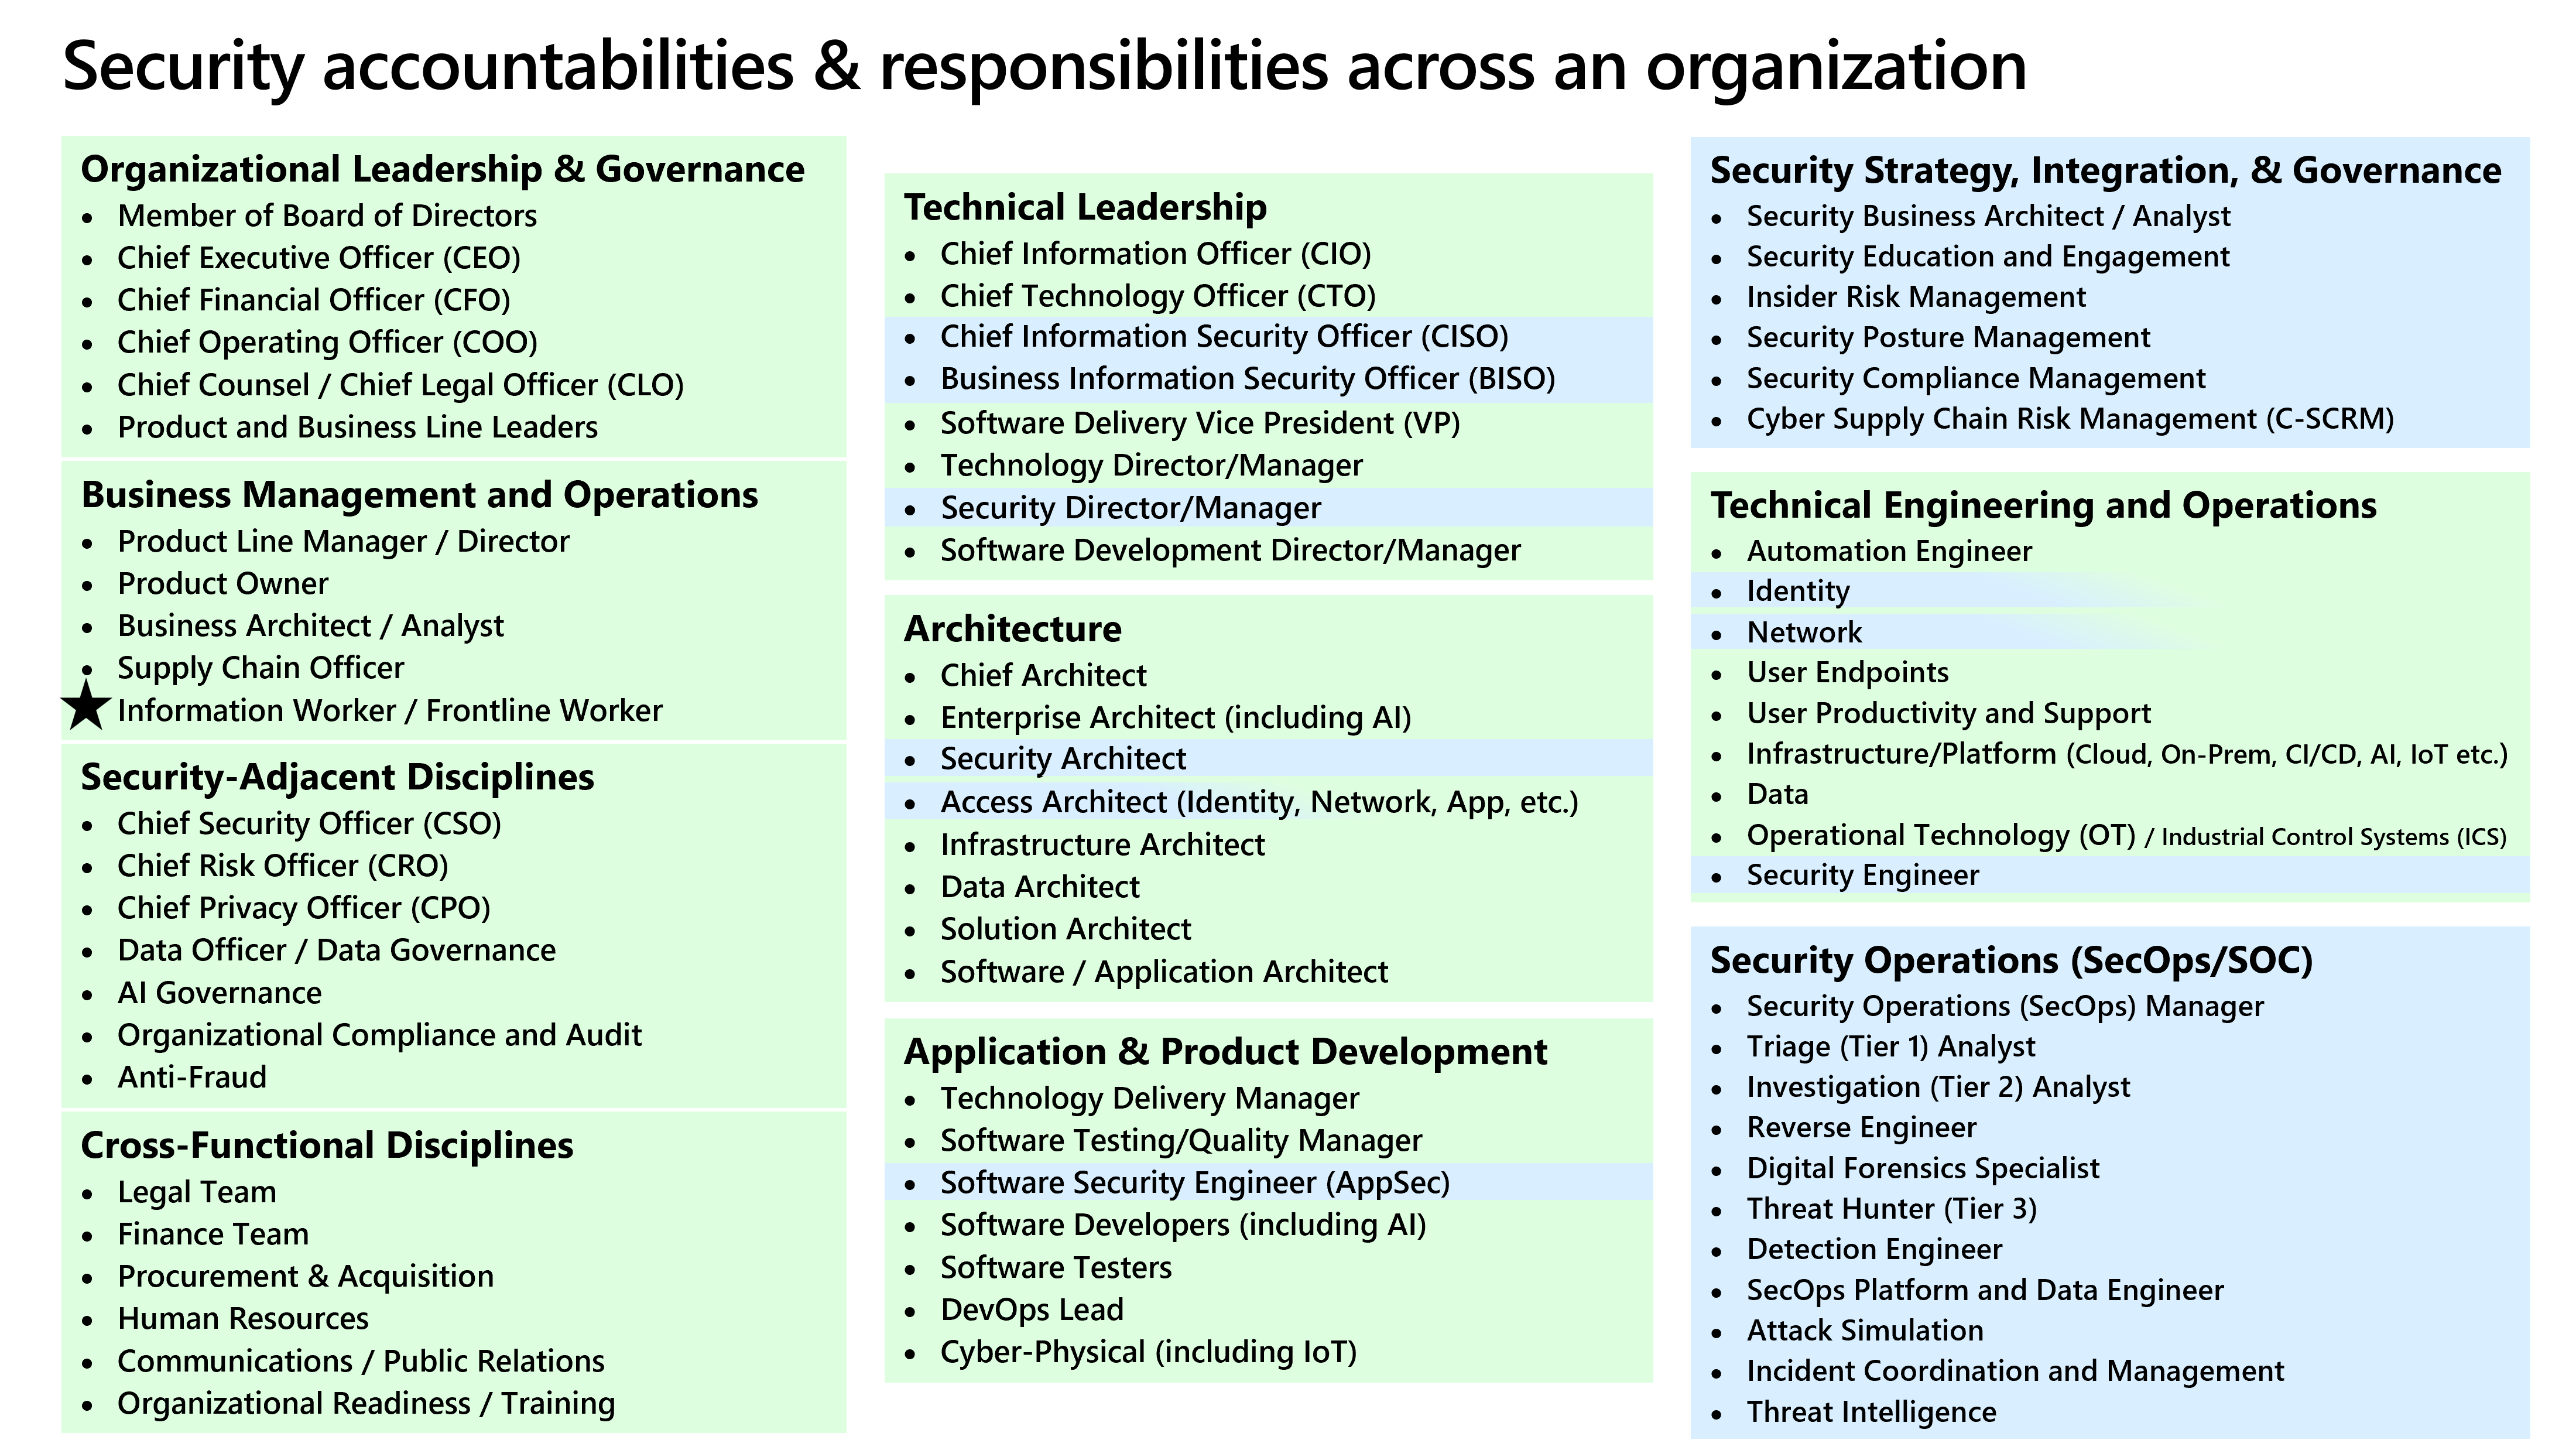
Grupos de funções atuais:
- Liderança organizacional e governança
- Gerenciamento e operações de negócios
- Disciplinas adjacentes à segurança
- Disciplinas multifuncionais
- Liderança técnica
- Architecture
- Desenvolvimento de aplicativos e produtos
- Estratégia de segurança, integração e governança
- Engenharia técnica e operações
- Operações de segurança (SecOps/SOC)
Glossário de termos de função
Os termos a seguir são baseados no Padrão de Funções e Glossário de Confiança Zero do The Open Group (publicado como Padrão de Funções e Glossário de Segurança):
- Disciplina: um domínio de segurança de prática que combina pessoas, processo, arquitetura, operações e tecnologia.
- Papel: um conjunto de funções de trabalho atribuídas a uma ou mais pessoas.
- Função de trabalho: um conjunto específico de tarefas executadas para obter um resultado de segurança.
- Especialização da função: quão ampla ou estreita é uma função, com base na profundidade e no escopo das tarefas atribuídas.
- Prestação de contas: responsabilização pelos resultados e impactos de decisões e ações.
- Responsabilidade: obrigação de executar tarefas com competência e fornecer diretrizes sólidas.
- Responsabilidade de segurança: responsabilidade focada no gerenciamento de riscos e resultados de segurança.
- Responsabilidade tecnológica: Responsabilidade focada no projeto, implementação e operação da tecnologia que dá suporte a resultados de segurança.
Responsabilidades de função
Liderança organizacional e governança
Finalidade: estabelecer a direção organizacional, as prioridades e a governança, incluindo direitos de decisão e responsabilidades. A liderança executiva estabelece Confiança Zero como prioridade organizacional e cria as condições para o sucesso a longo prazo.
Responsabilidades incluem:
- Patrocinar Confiança Zero como uma estratégia de gerenciamento de riscos e negócios.
- Alinhar objetivos de segurança com metas de negócios, obrigações regulatórias e tolerância a riscos.
- Fornecendo financiamento sustentado, pessoal e apoio organizacional.
- Estabelecendo modelos de governança e estruturas de responsabilidade.
- Responsabilizando os líderes por resultados de segurança mensuráveis.
Valor do risco empresarial: a liderança organizacional torna o risco de segurança uma parte explícita da tomada de decisões de negócios. Ele ajuda a organização a priorizar o investimento, definir a responsabilidade pelo risco, fazer escolhas ponderadas e evitar que o risco de segurança não gerenciado se torne uma fonte inesperada de interrupção nos negócios, perda financeira, exposição regulatória ou danos à reputação.
Gerenciamento e operações de negócios
Finalidade: insira Confiança Zero na execução diária dos negócios. Líderes empresariais e gerentes operacionais garantem que Confiança Zero dê suporte à produtividade, à confiança do cliente e à resiliência operacional.
Responsabilidades incluem:
- Integrando os requisitos de Confiança Zero aos processos e fluxos de trabalho empresariais.
- Balanceamento de controles de segurança com experiência do usuário e eficiência operacional.
- Identificar ativos comerciais críticos, processos e dados para priorizar a proteção.
- Suporte à adoção de alterações entre equipes e funções.
- Medindo o impacto nos negócios das decisões de segurança.
Valor de risco de negócios: a integração da segurança em operações de negócios ajuda a proteger os processos, ativos, dados e recursos dos quais a organização depende, preservando a produtividade e o valor do cliente. Os líderes empresariais estão posicionados para fazer compensações informadas entre os objetivos de negócios e o risco de segurança porque entendem as consequências operacionais dessas decisões.
Disciplinas adjacentes à segurança
Finalidade: disciplinas adjacentes à segurança, como Diretor de Segurança (CSO), Diretor de Risco (CRO), Diretor de Privacidade (CPO), Diretor de Dados/Governança de Dados, Governança de IA, Conformidade e Auditoria Organizacional e Antifraude alinham a estratégia de segurança com os objetivos de risco, conformidade e privacidade da empresa.
Essas funções conectam o Confiança Zero a funções mais amplas de gestão de riscos corporativos e asseguração.
Responsabilidades incluem:
- Traduzindo os princípios de Confiança Zero em requisitos de risco, conformidade e privacidade.
- Garantindo o alinhamento com normas, legais, privacidade e outras obrigações do setor.
- Validando controles por meio de atividades de auditoria, avaliação e garantia.
- Aconselhando a liderança sobre compensações de risco e risco residual.
- Coordenando entre domínios de segurança, conformidade e governança.
Valor do risco de negócios: essas disciplinas ajudam a organização a entender o risco de segurança juntamente com os riscos de negócios relacionados, como regulamentação, privacidade, fraude, dados e risco de IA. Seu envolvimento ajuda os líderes a tomar decisões de risco informadas, demonstrar conformidade e garantia quando necessário e entender o risco residual que permanece após a aplicação dos controles. Uma boa segurança pode tornar a conformidade mais fácil de alcançar, demonstrar e sustentar, mas a segurança não atende automaticamente às obrigações de conformidade.
Disciplinas multifuncionais
Finalidade: disciplinas não técnicas, como jurídico, financeiro, PR e comunicações, alinham Confiança Zero adoção em funções de suporte de negócios não técnicas. Confiança Zero afeta contratos, orçamentos, comunicações e confiança externa.
Responsabilidades incluem:
- Legal: suporte à proteção de dados, contratos, interpretação regulatória e processos de gerenciamento de incidentes.
- Finanças: modelos de financiamento, governança de custos, priorização de investimento e quantificação de risco de segurança.
- Comunicações e PR: mensagens internas e externas durante incidentes ou alterações.
- Equipes de RH e pessoas: imposição de políticas, alinhamento de treinamento e engajamento da força de trabalho.
Valor do risco empresarial: essas disciplinas ajudam a gerenciar consequências comerciais que vão além da tecnologia de segurança, incluindo exposição contratual, perda financeira, impactos na força de trabalho, obrigações legais e danos à reputação. Seu envolvimento ajuda a organização a se preparar e gerenciar o impacto mais amplo nos negócios de decisões e incidentes de segurança.
Liderança técnica
Finalidade: traduzir a estratégia em direção técnica executável. Os líderes técnicos fazem a ponte entre os objetivos de negócio e a execução da engenharia.
Responsabilidades incluem:
- Definir requisitos estratégicos alinhados aos resultados Confiança Zero e aprovar roteiros estratégicos e estratégia.
- Garantindo a coordenação de abordagens Confiança Zero entre domínios e equipes de engenharia.
- Aconselhando os stakeholders empresariais sobre decisões de compensação entre segurança, desempenho e usabilidade.
- Garantindo consistência em domínios de identidade, endpoint, aplicações, dados e infraestrutura.
- Suporte à modernização de sistemas herdados.
Valor do risco empresarial: uma forte liderança técnica converte prioridades de negócios e segurança em decisões de tecnologia coordenadas. Isso reduz o risco criado por arquiteturas fragmentadas, implementação inconsistente, tecnologia herdada e otimização local, ao mesmo tempo em que ajuda a organização a equilibrar a segurança com confiabilidade, usabilidade, custo e agilidade de negócios.
Architecture
Finalidade: criar soluções escalonáveis e coerentes que se alinhem aos princípios Confiança Zero. Os arquitetos corporativos e de segurança definem de forma colaborativa a arquitetura e as soluções em toda a empresa.
Atribuições e responsabilidades incluem:
- Definindo arquiteturas Confiança Zero de estado alvo.
- Alinhando plataformas, serviços e cargas de trabalho aos princípios e conceitos de Confiança Zero.
- Identificando lacunas arquitetônicas, dependências e pontos de integração.
- Fornecendo diretrizes de design e padrões de referência.
- Garantir que as soluções possam escalar com as mudanças do negócio e da tecnologia.
Valor de risco de negócios: a arquitetura ajuda a impedir que o risco de segurança se acumule por meio de designs inconsistentes, dependências não gerenciadas e fragmentação de tecnologia. A arquitetura coerente permite que a organização faça compensações de risco deliberadas e crie ambientes de tecnologia que possam se adaptar com segurança à medida que os requisitos de negócios, ameaças e tecnologias mudam.
Desenvolvimento de aplicativos e produtos
Finalidade: criar Confiança Zero em aplicativos e serviços por design. As equipes de desenvolvimento desempenham um papel crítico na imposição de Confiança Zero na camada de aplicativo.
Responsabilidades incluem:
- Criando aplicativos que verificam explicitamente e impõem privilégios mínimos.
- Integrando identidade, controle de acesso e proteção de dados em aplicativos.
- Suporte a APIs seguras, acesso de serviço a serviço e identidades de carga de trabalho.
- Parceria com equipes de segurança para reduzir o risco sem prejudicar a velocidade.
- Abordando a segurança no início do ciclo de vida de desenvolvimento.
- Usando estações de trabalho seguras e sistemas de CI/CD.
Valor do risco de negócios: criar segurança em aplicativos e produtos reduz a probabilidade de que vulnerabilidades, acesso excessivo, dependências inseguras ou práticas de desenvolvimento criem exposição para o negócio mais tarde. Lidar com esses riscos durante o design e o desenvolvimento pode reduzir o custo de correção e a interrupção, ajudando a proteger clientes, dados, serviços e operações de negócios.
Estratégia de segurança, integração e governança
Finalidade: as funções de estratégia de segurança, como educação de segurança, risco interno, postura e gerenciamento de conformidade, ajudam a moldar o comportamento e a maturidade de segurança de longo prazo. Essas funções se concentram em pessoas, políticas e eficácia de segurança sustentada.
As responsabilidades incluem:
- Definindo estratégia de segurança, padrões e roteiros.
- Gerenciamento de risco interno e ameaças relacionadas ao usuário.
- Impulsionando a conscientização, a educação e a cultura da segurança.
- Monitorar a postura de segurança e promover melhorias.
- Supervisionando a conformidade de segurança e a imposição de políticas.
- Medindo a maturidade e o progresso em relação aos objetivos Confiança Zero.
Valor de risco de negócios: essas funções ajudam a organização a identificar o risco de segurança sistêmica, estabelecer expectativas consistentes, priorizar melhorias e monitorar se o risco está mudando ao longo do tempo. Eles conectam a estratégia de segurança e a governança às prioridades de negócios para que os líderes possam tomar decisões informadas sobre onde o risco deve ser reduzido, transferido, evitado ou explicitamente aceito pelo tomador de decisão responsável apropriado.
Engenharia técnica e operações
Finalidade: implementar e operar controles Confiança Zero. As equipes de engenharia e operações transformam designs em sistemas de funcionamento.
As responsabilidades incluem:
- Implantando controles de segurança entre identidade, dispositivos, aplicativos, dados e infraestrutura.
- Integrando a segurança em fluxos de trabalho e plataformas operacionais.
- Gerenciando alterações, testes e implantação para minimizar a interrupção.
- Mantendo a confiabilidade, a disponibilidade e o desempenho do sistema.
- Aprimorando continuamente os controles com base em comentários e telemetria.
Valor de risco de negócios: engenharia e operações convertem requisitos de segurança em proteções confiáveis em toda a propriedade de tecnologia. A implementação e a operação consistentes reduzem a exposição criada por descompasso de configuração, lacunas de controle, alterações não gerenciadas e falhas operacionais, ao mesmo tempo em que equilibram a segurança com disponibilidade, desempenho e continuidade dos negócios.
Operações de segurança (SecOps/SOC)
Finalidade: aplicar uma abordagem Confiança Zero centrada em ativos à detecção e resposta de ameaças. As equipes de operações de segurança respondem a ataques que evitam controles preventivos.
As responsabilidades incluem:
- Monitorando telemetria e sinais entre usuários, dispositivos e cargas de trabalho.
- Detectando ameaças, violações de política e comportamento anômalo.
- Respondendo a incidentes e coordenando a contenção e a recuperação.
- Alimentando insights operacionais de volta em políticas, arquitetura e automação.
- Medindo a eficácia por meio de métricas de detecção, resposta e impacto.
Valor de risco de negócios: as operações de segurança limitam o impacto nos negócios de ataques que ignoram controles preventivos detectando, contendo e ajudando a organização a se recuperar de ameaças rapidamente. Os insights operacionais também ajudam a organização a entender onde o risco está se materializando e aprimorando controles, arquitetura e processos para reduzir a probabilidade e o impacto futuros.
Próximas Etapas
- Para ver os caminhos de leitura baseados em função e por onde começar, consulte Como usar o SAF com eficiência.
- Selecione um cenário de negócios e examine as disciplinas e funções associadas ao cenário.
- Examine a abrangência das disciplinas envolvidas na adoção da segurança.