Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Confiança Zero fornece uma base de segurança moderna para projetar, implementar e operar a segurança em uma organização. Ele ajuda as organizações a operar com segurança em ambientes complexos em que usuários, dispositivos, aplicativos, cargas de trabalho, dados e infraestrutura são distribuídos entre limites organizacionais e de tecnologia.
Confiança Zero geralmente é resumida como "nunca confiar, sempre verificar". Essa frase é um lembrete útil para não conceder acesso ou assumir que algo é seguro apenas por causa de sua localização, propriedade ou confiança anterior. Na prática, Confiança Zero significa tomar decisões de segurança explicitamente, usar informações de contexto e risco disponíveis, limitar privilégios e dependências desnecessários e projetar para a possibilidade de comprometimento.
Essas ideias vão além das decisões de acesso individuais. Elas influenciam como as organizações projetam arquiteturas, protegem ativos, operam controles de segurança, monitoram ambientes, respondem a ameaças e limitam o impacto quando algo é comprometido.
Princípios de Confiança Zero
Microsoft Confiança Zero orientação usa três princípios que moldam decisões de sedcuridade em toda a organização e controles de segurança em IA, identidades, dispositivos, aplicativos, cargas de trabalho, dados, infraestrutura, redes.
| Princípio | Aplicação |
|---|---|
| Presumir comprometimento(anteriormente chamado de presumir violação) | Projete e opere na expectativa de que os invasores possam obter acesso a parte do ambiente. Limite o impacto potencial e dê suporte à detecção rápida, resposta e recuperação. |
| Verifique explicitamente | Tome decisões de segurança e acesso usando identidade, dispositivo, recurso, ambiente, comportamento e sinais de risco relevantes, em vez de depender da confiança implícita. |
| Usar acesso de privilégio mínimo | Limite as relações de acesso e controle ao que é necessário, apenas pelo tempo necessário, reduzindo a exposição desnecessária e o possível raio de explosão. |
Juntos, esses princípios ajudam as organizações a tomar decisões de confiança deliberadas em vez de herdar a confiança do local da rede, dos limites organizacionais ou das interações anteriores.
Confiança Zero resultados
Quando aplicado consistentemente, Confiança Zero leva a resultados de segurança claros, consistentes e mensuráveis que substituem modelos tradicionais de "confiança por padrão" por "confiança por exceção".
Isso produz vários resultados importantes de segurança:
- As decisões de confiança são explícitas e com reconhecimento de contexto: as decisões de segurança usam contexto e telemetria relevantes em vez de depender da localização ou de outros indicadores implícitos de confiança.
- O acesso é condicional e temporário: as permissões e as relações de controle são limitadas a quais usuários, cargas de trabalho e sistemas precisam executar suas funções pretendidas.
- Os privilégios podem se adaptar à medida que as condições mudam: as decisões de acesso e segurança podem ser reavaliadas quando as condições de identidade, dispositivo, comportamento, ambiente ou risco mudam.
- O impacto potencial é reduzido: a segmentação, o privilégio mínimo e as relações de controle restritas limitam o quão longe um invasor pode se mover após o comprometimento.
- Os controles de segurança operam entre ambientes: princípios e controles se aplicam a sistemas locais, plataformas de nuvem, aplicativos SaaS, ambientes operacionais e cargas de trabalho de IA.
- Detecção, resposta e recuperação fazem parte do design: as organizações monitoram sinais de comprometimento e se preparam para conter, corrigir e recuperar quando os controles preventivos não param um ataque.
Confiança Zero, portanto, não é uma expectativa de que o comprometimento sempre possa ser evitado. Combina a prevenção com a preparação deliberada para detectar e limitar o comprometimento de segurança quando ocorre.
Confiança Zero e pensamento de grafo de segurança
Um grafo é um modelo de entidades (nós) e suas relações. Um grafo de segurança ajuda as equipes a entender quais entidades podem acessar ou controlar outras entidades, como usuários, dispositivos, aplicativos, identidades e recursos.
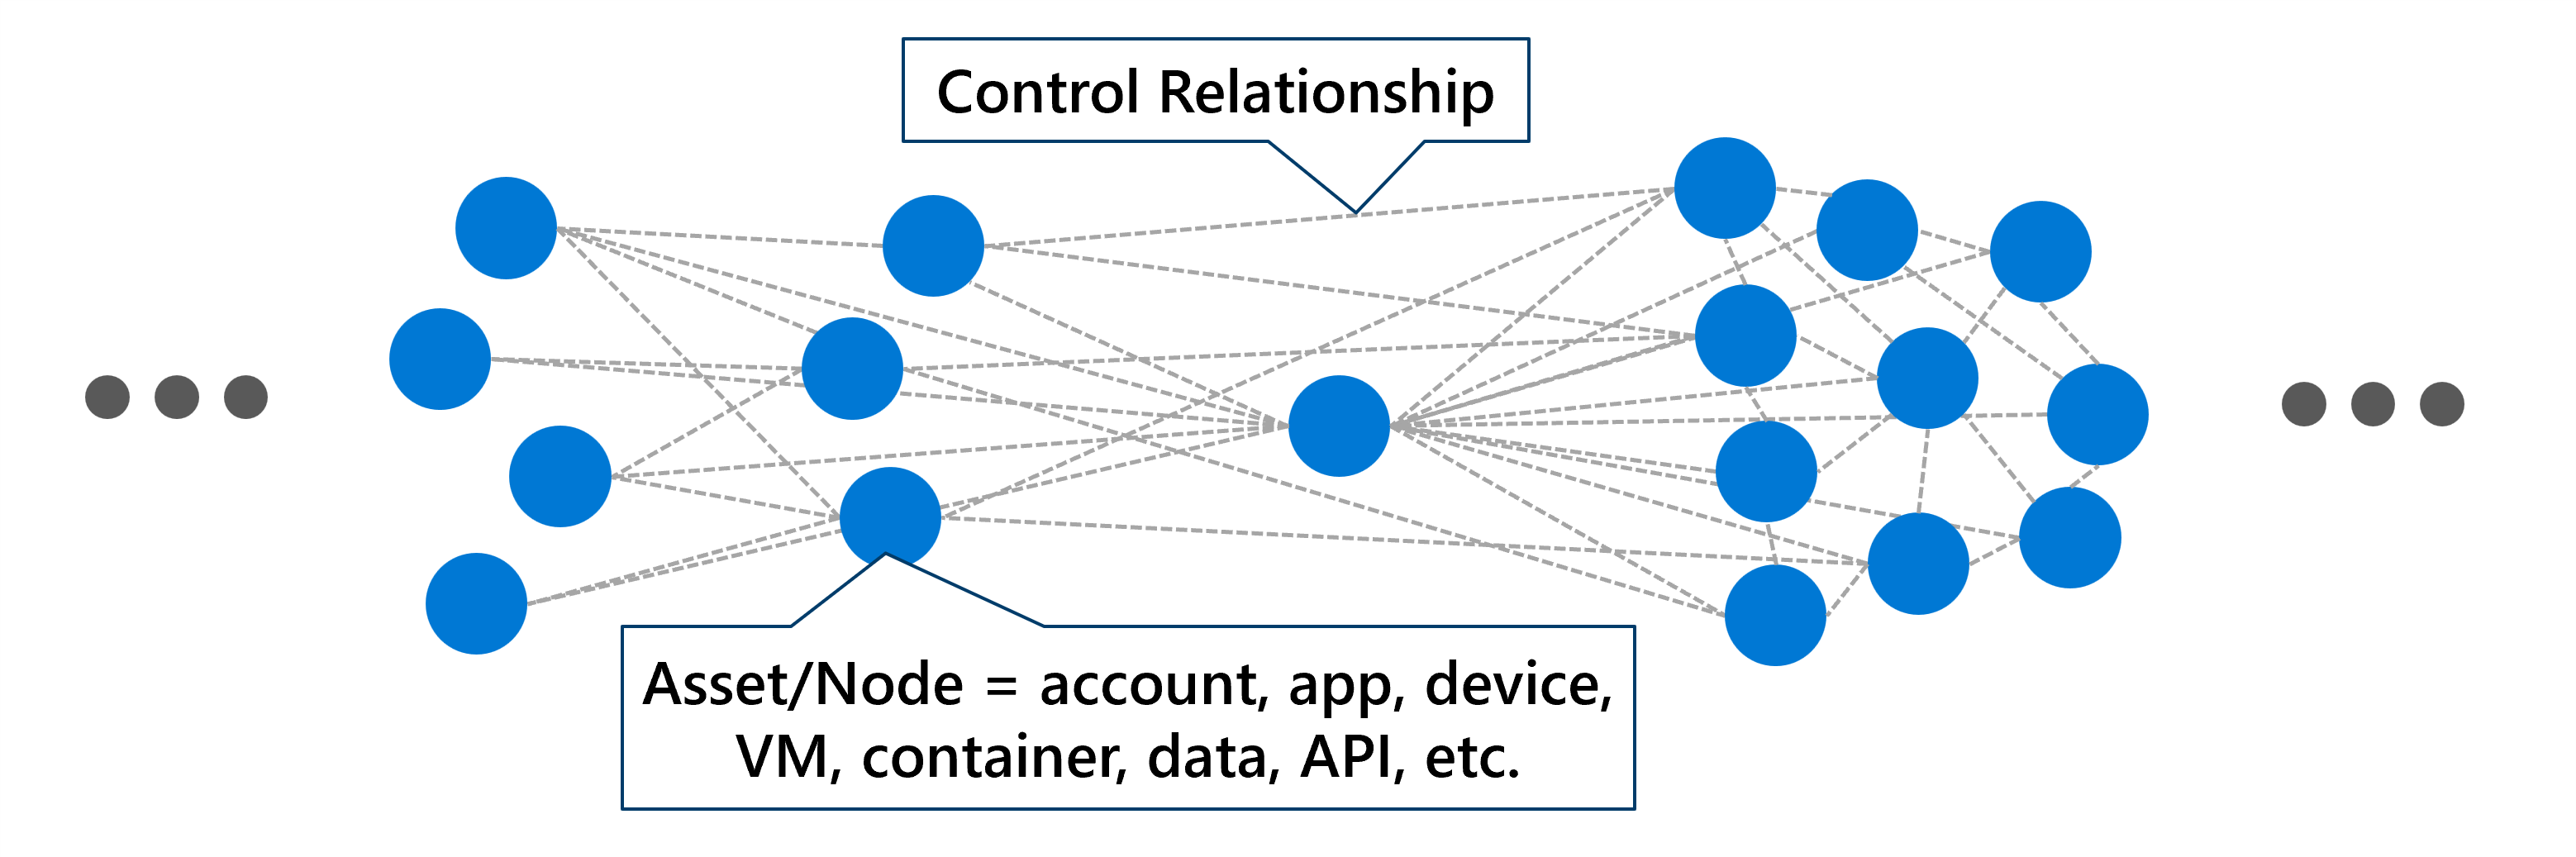
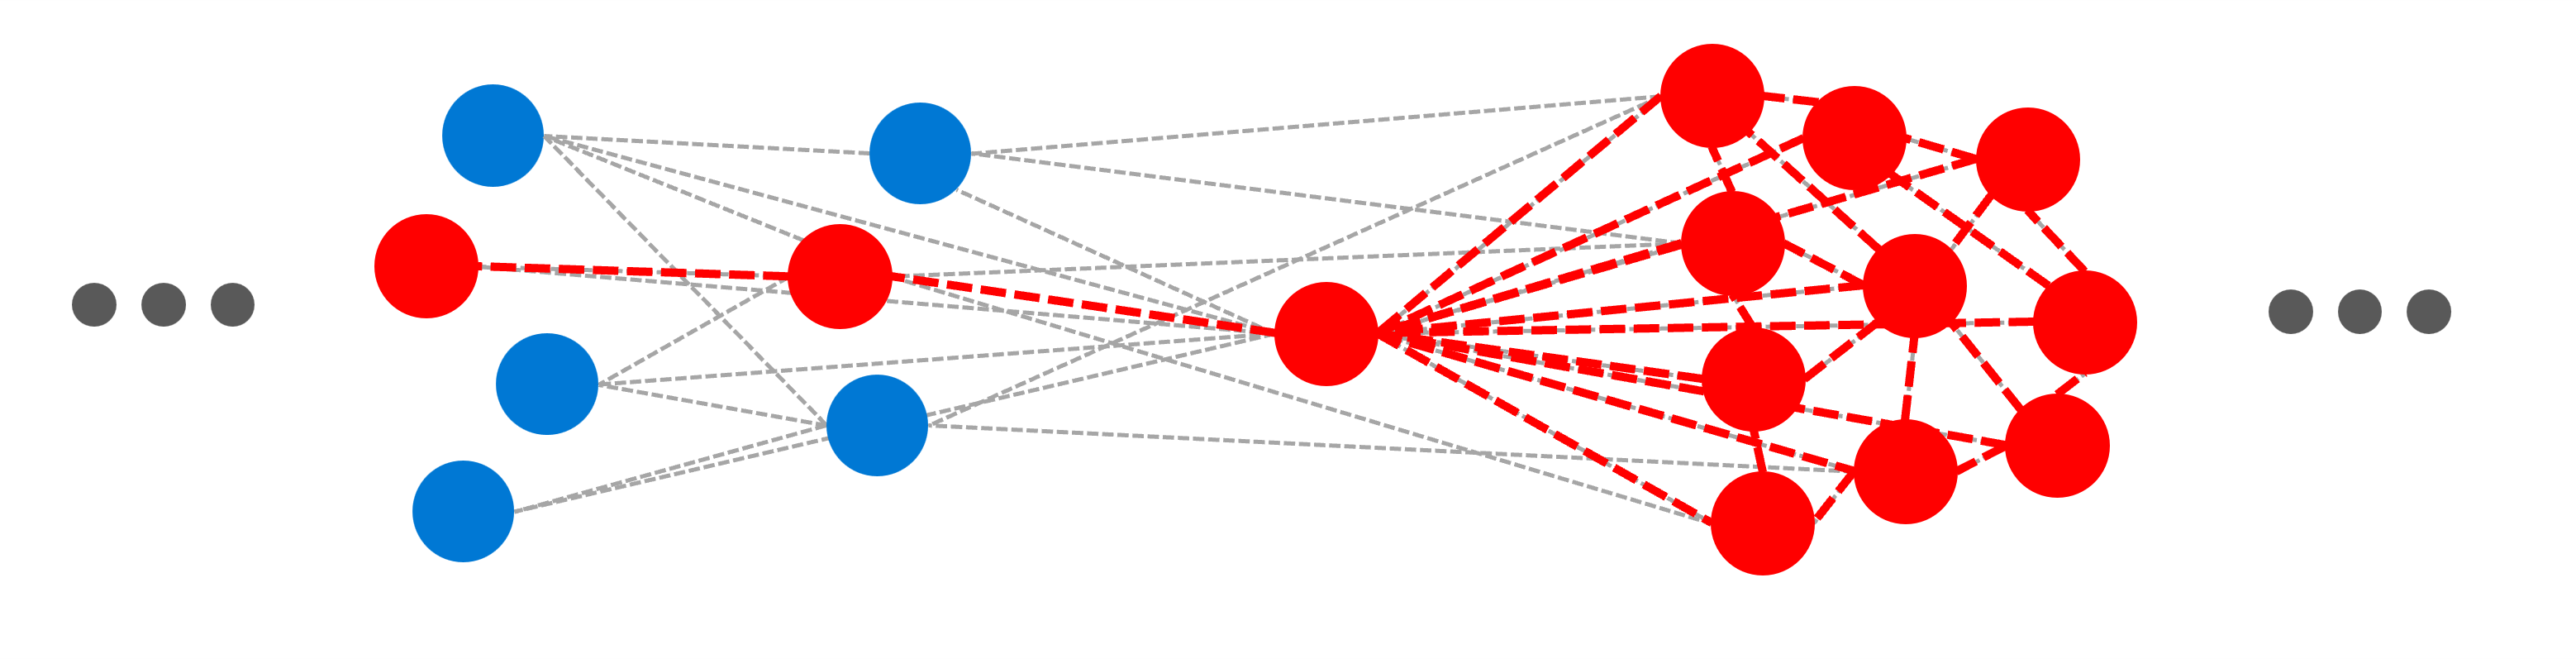
Atores de ameaça abusam dessas relações de controle durante ataques. Na maioria dos ataques, os adversários se deslocam por meio de relações existentes em vez de quebrar todos os controles diretamente. Se uma entidade upstream estiver comprometida, as entidades downstream que ela controla também poderão ser comprometidas.
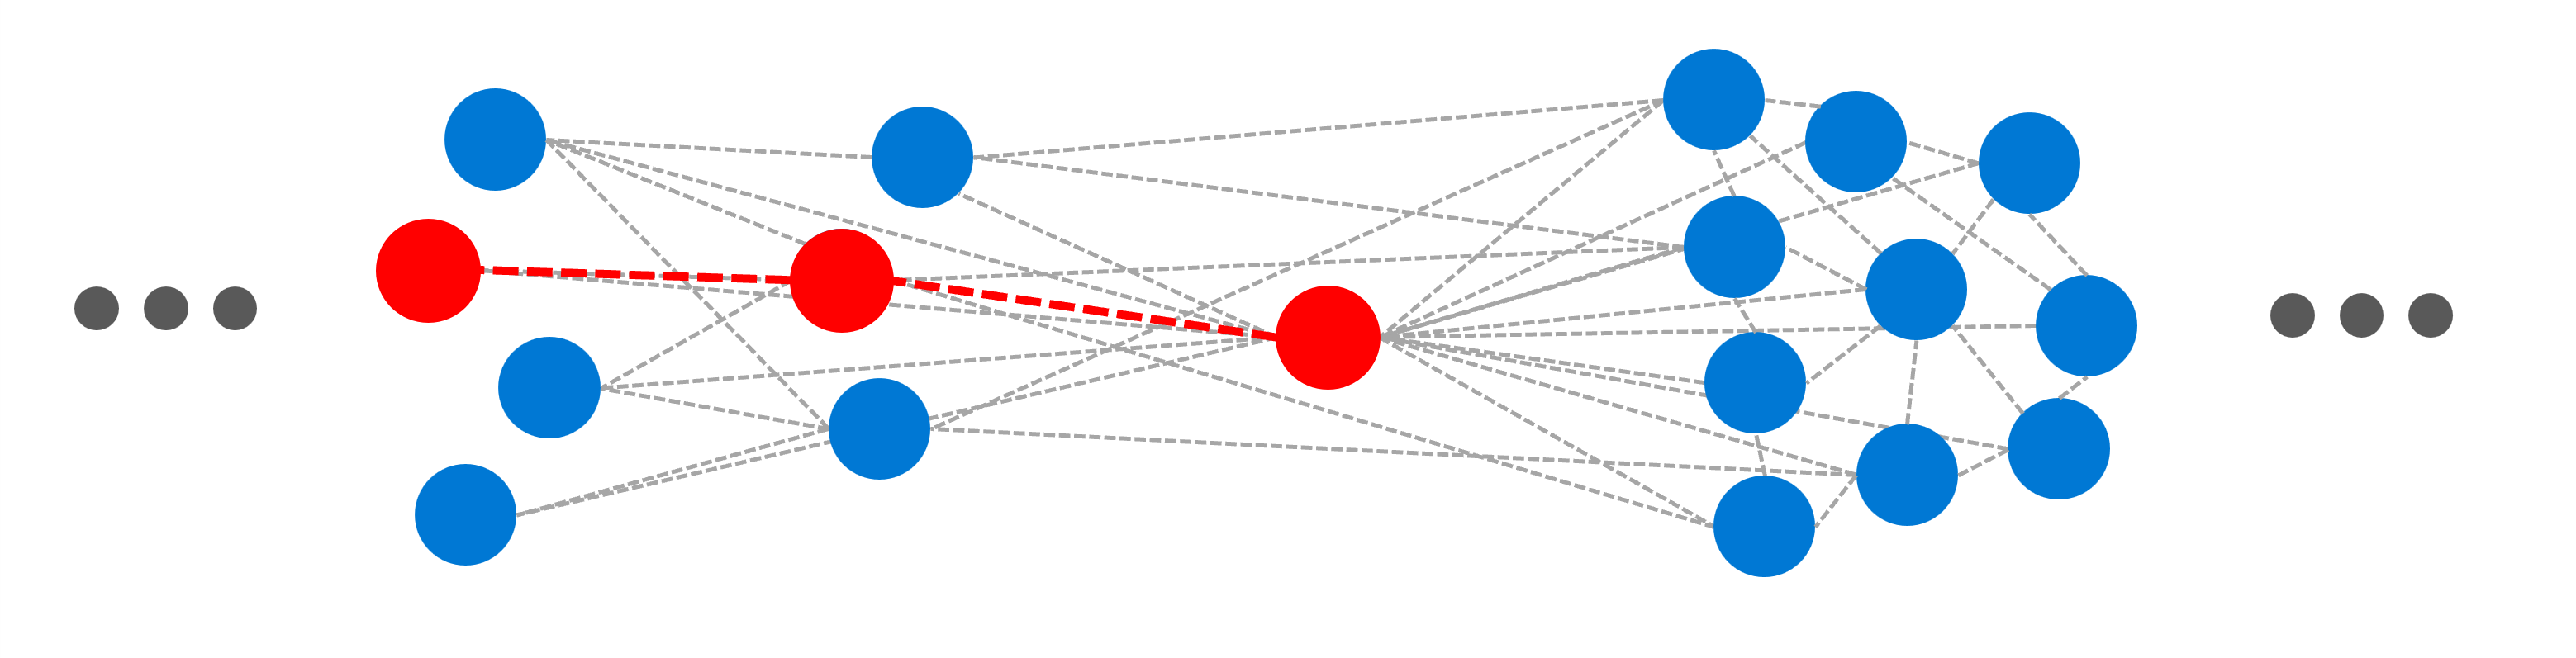
Essa dinâmica é amplificada por duas realidades:
- Relações de controle transitivas: se A controla B e B controla C, A controla efetivamente C.
- Acesso de baixo atrito para produtividade: as organizações habilitam intencionalmente caminhos de acesso amplos para dar suporte ao trabalho rápido, o que também pode aumentar o alcance do invasor se não for rigidamente governado.
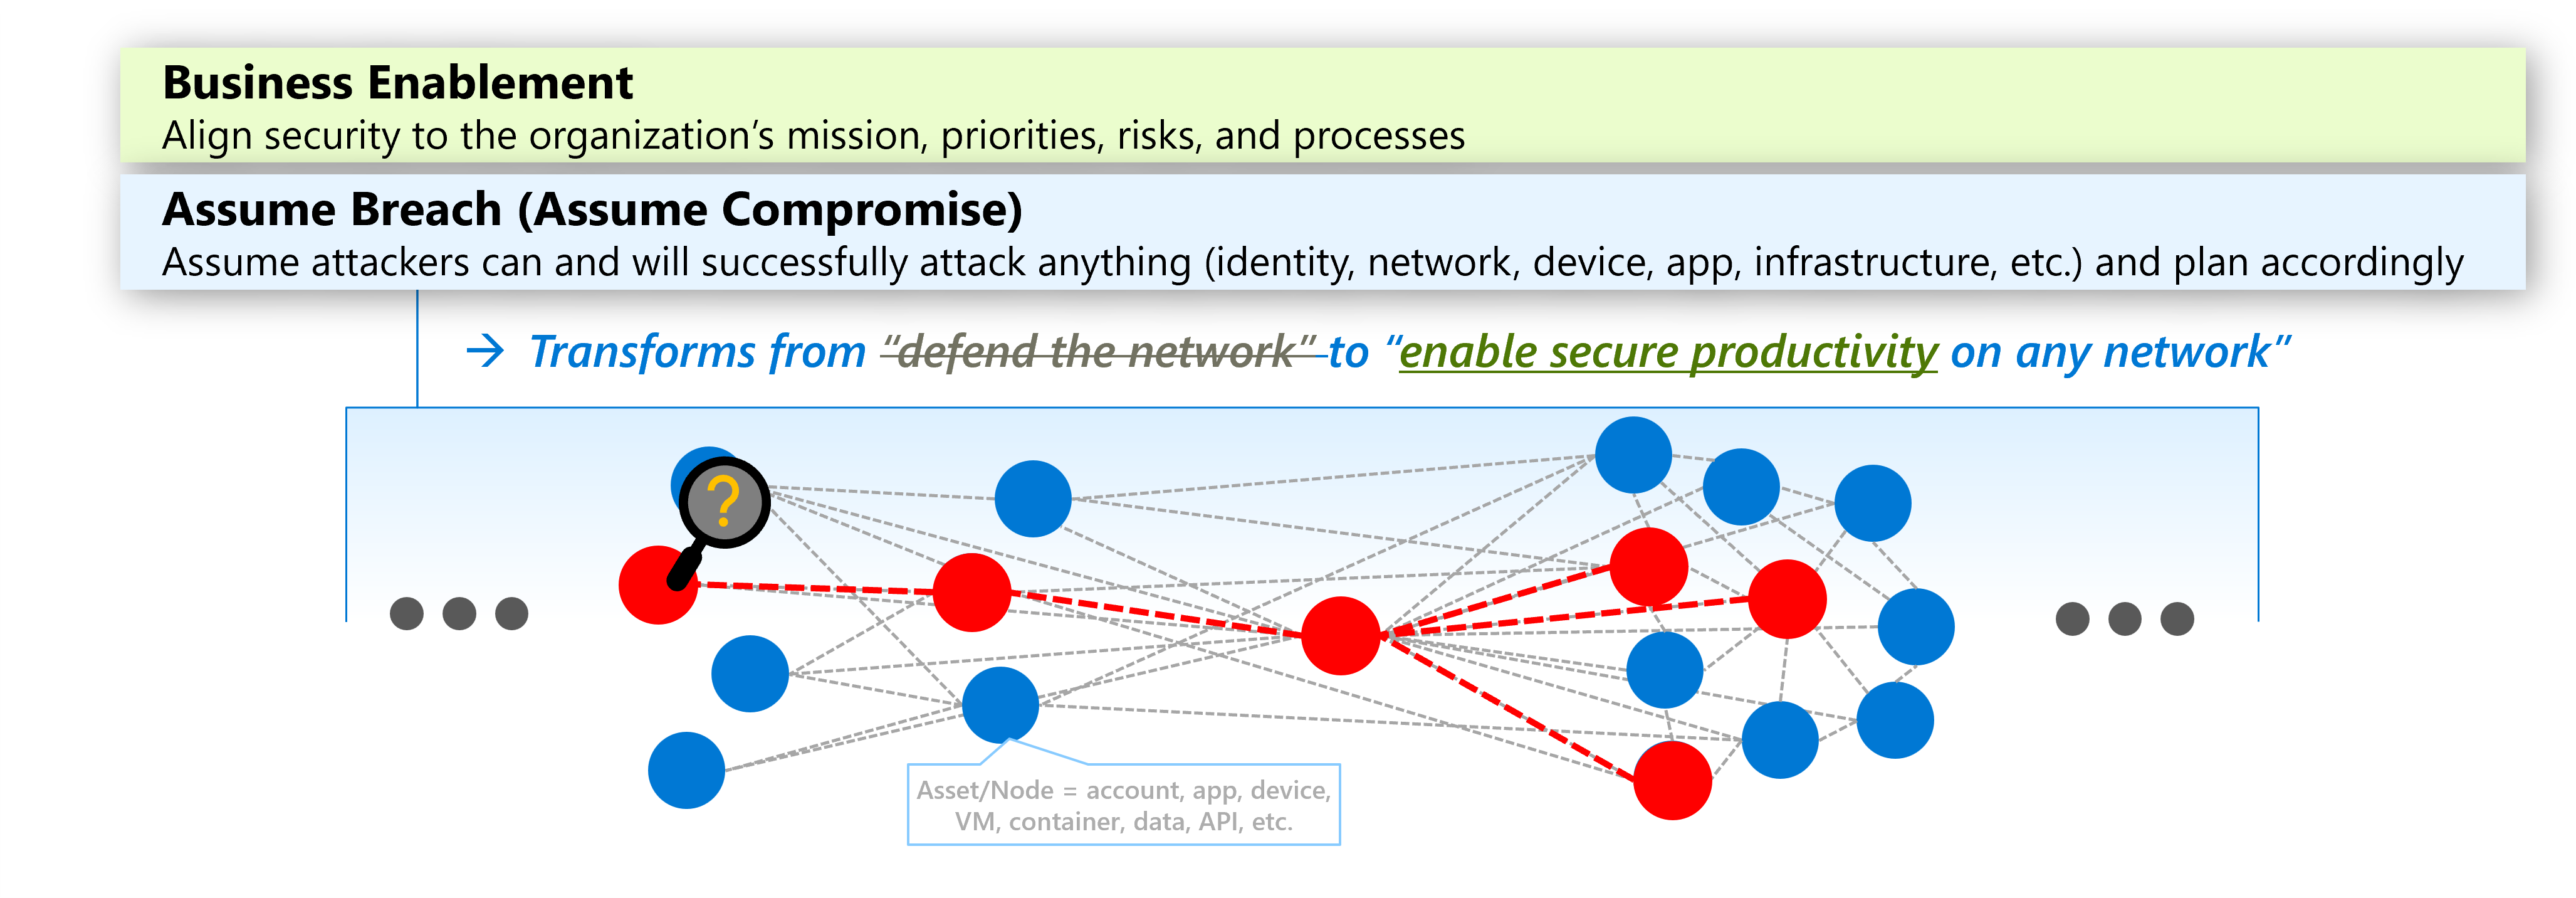
Os três princípios Confiança Zero reduzem esse risco moldando a estratégia de nível do sistema e os controles por relação.
Aplicar presumir comprometimento e a habilitação de negócios em conjunto
As organizações devem obter resultados de negócios enquanto operam com segurança em ambientes em que ataques e falhas podem ocorrer. Presumir comprometimento estabelece essa realidade de segurança como uma restrição de design, enquanto a viabilização dos negócios garante que a segurança dê suporte em vez de obstruir desnecessariamente a missão da organização.
Juntas, essas ideias incentivam as organizações a criar sistemas que viabilizam as atividades de negócios necessárias, limitando a probabilidade e o impacto do comprometimento.
Aplicar verificação explícita e privilégio mínimo por relação
Os outros dois princípios se aplicam a cada entidade e seus caminhos de controle de entrada e saída:
- Verificar explicitamente reduz a superfície de ataque validando decisões de confiança com todo o contexto e telemetria relevantes.
- O privilégio mínimo reduz o escopo do impacto limitando o acesso permanente e as relações de controle desnecessárias.
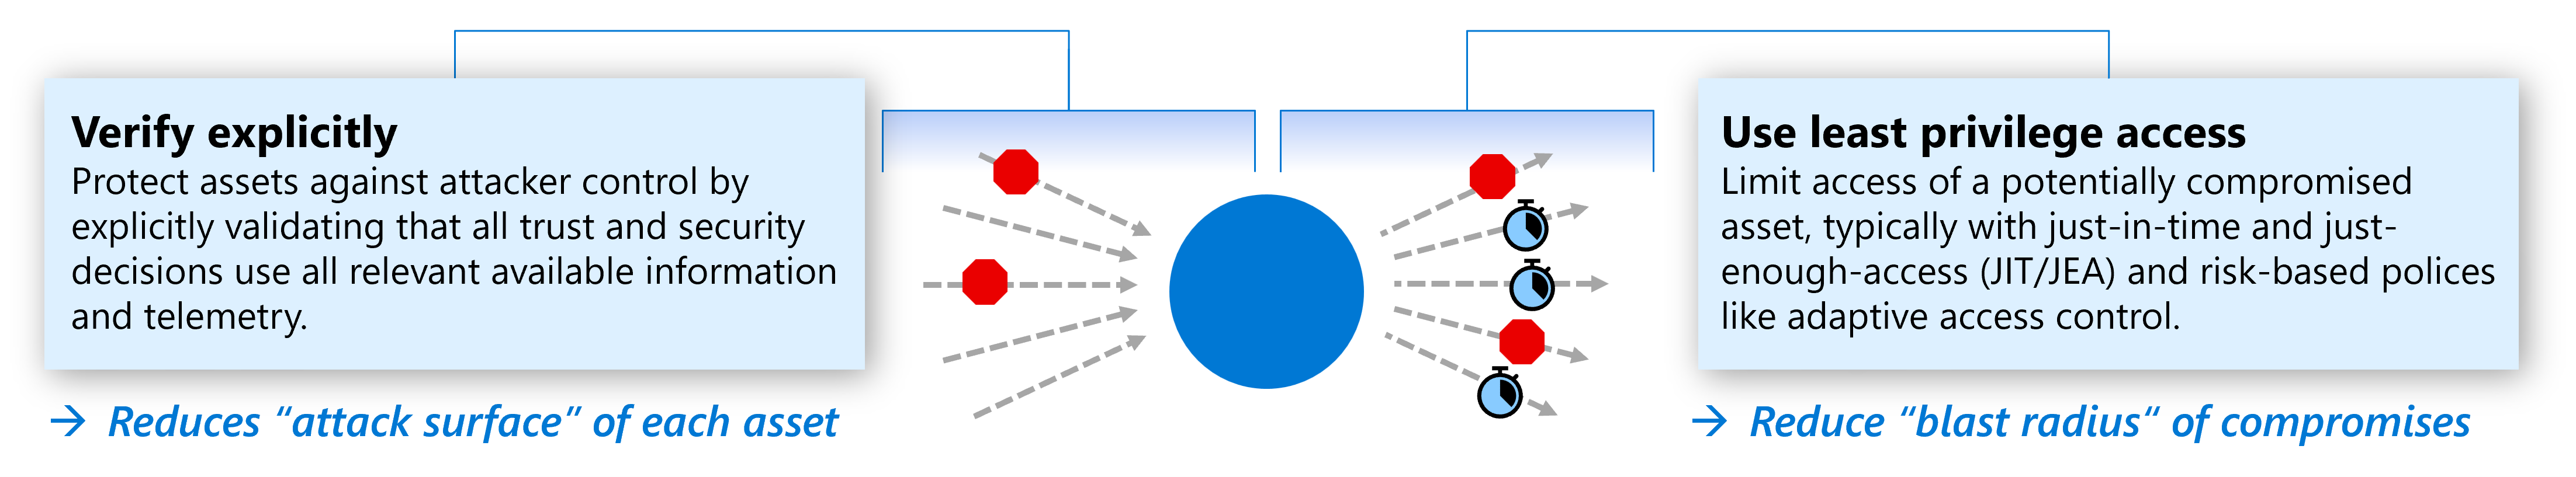
Dependendo da tecnologia e do cenário, esses princípios podem ser implementados por meio de abordagens como:
- Acesso suficiente (JEA) para autorização com escopo de função.
- JIT (acesso just-in-time) para elevação limitada ao tempo.
- Imposição e reavaliação de políticas baseadas em risco à medida que as condições mudam.
- Segmentação e isolamento que restringem possíveis caminhos de ataque.
- Monitoramento e detecção que identificam comportamentos inesperados ou mal-intencionados.
Desafiando suposições tradicionais
Muitas abordagens de segurança tradicionais dependiam fortemente de limites de rede e tratavam sistemas ou atividades dentro de um perímetro confiável de forma diferente daqueles fora dele.
Esses controles permanecem úteis, mas o local da rede sozinho não é mais uma base suficiente para a confiança. Os ambientes modernos abrangem serviços de nuvem, pontos de extremidade, identidades, aplicativos, dados, infraestrutura, tecnologia operacional e cargas de trabalho de IA. Os invasores também podem usar credenciais legítimas, sessões, aplicativos, ferramentas e relações administrativas para percorrer esses ambientes.
Confiança Zero desafia a confiança implícita:
- Tomando decisões de confiança explicitamente em vez de herdá-las do local ou da propriedade.
- Usando o contexto e o risco atuais para informar as decisões de segurança.
- Limitando privilégios e relações de controle para reduzir caminhos de ataque e raio de impacto.
- Projetar para detecção, contenção, resposta e recuperação quando ocorrer comprometimento.
- Tratar a segurança como uma responsabilidade organizacional apoiada por tecnologia, pessoas e processos.

Mudanças de chave
A aplicação de princípios Confiança Zero impulsiona várias mudanças mais amplas na forma como as organizações abordam a segurança:
A proteção segue o ativo e suas relações
Os ativos não são inerentemente protegidos por causa de onde residem. Proteja-os com base em seu valor, sensibilidade, exposição, dependências e relações com outras entidades.
A confiança é explícita e contextual
Não suponha que uma identidade, dispositivo, carga de trabalho, conexão de rede ou outra entidade deva ser confiável simplesmente devido à sua localização, propriedade ou atividade anterior. Use informações relevantes para tomar decisões de segurança.
Relações de privilégio e controle são restritas
Reduza o privilégio permanente desnecessário e limite os caminhos pelos quais o comprometimento de uma entidade pode afetar outras entidades.
O comprometimento é previsto
Evite ataques sempre que possível, ao mesmo tempo em que cria controles e operações para detectar, conter, responder e se recuperar de um comprometimento.
A segurança inclui tecnologia, pessoas e processos
Os controles técnicos sozinhos não podem abordar todas as fontes de risco. Comportamento humano, práticas operacionais, arquitetura, processos e tecnologia influenciam os resultados de segurança.
A segurança habilita os resultados dos negócios
Confiança Zero não busca eliminar o acesso, a conectividade ou a colaboração. Ele permite que as organizações forneçam o acesso e a funcionalidade que a empresa precisa ao gerenciar deliberadamente o risco de segurança associado.
Aplicar princípios Confiança Zero com o SAF
Adotar Confiança Zero é um esforço contínuo incremental. Cada organização começa de um local diferente com base em suas prioridades de negócios, perfil de risco, maturidade de segurança, ambiente de tecnologia e investimentos existentes.
O MICROSOFT SECURITY Adoption Framework (SAF) usa Confiança Zero como um conjunto fundamental de princípios de segurança em vez de tratá-lo como um único projeto de arquitetura ou implementação de tecnologia. A SAF conecta esses princípios com prioridades de negócios, práticas de segurança e implementação técnica.
O SAF faz isso por meio de três componentes complementares:
Cenários de negócios
Ajude os líderes a identificar e priorizar resultados de segurança importantes com base no risco comercial e de segurança.
Disciplinas de segurança
Ajude as equipes a criar a estratégia, a arquitetura, os processos, os recursos e as práticas operacionais necessárias para alcançar esses resultados.
Pilares de tecnologia
Aplique princípios de segurança a áreas de tecnologia, como identidade, endpoints, aplicações, dados, infraestrutura, redes e cargas de trabalho de IA.

Próximas Etapas
- Para começar a usar a adoção estruturada, siga nossa Jornada SAF.
- Para se aprofundar em resultados críticos de segurança, comece com nossos cenários de negócios.
- Para começar a avaliar sua postura atual de Confiança Zero, comece a avaliação de Confiança Zero.
- Para se aprofundar diretamente na implementação, examine a implementação de soluções técnicas.
- Para padrões e mapeamentos de frameworks, comece com Padrões e frameworks de segurança.