Aplicar segurança no nível do objeto
A OLS (segurança no nível do objeto) restringe o acesso a tabelas e colunas específicas em um modelo semântico. Enquanto o RLS filtra quais linhas um usuário pode ver, o OLS controla quais tabelas e colunas estão visíveis. Quando o OLS protege um objeto, os usuários nessa função não podem ver ou consultar o objeto e seus metadados também estão ocultos.
Entender quando usar o OLS
O OLS foi projetado para cenários em que determinados elementos de dados contêm informações confidenciais que alguns usuários não devem acessar. Os casos de uso comuns incluem:
- Informações de identificação pessoal (PII). Colunas como números de CPF, números de telefone pessoais ou endereços residenciais.
- Dados financeiros. Colunas salariais, margens de lucro ou dados de custo restritos a funções comerciais específicas.
- Tabelas de desenvolvimento. Tabelas de preparação ou intermediárias que não devem ser visíveis para os consumidores do relatório.
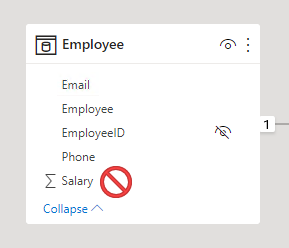
Considere um modelo semântico de RH em que a tabela Employee contém uma coluna Salário . Os gerentes gerais podem ver os nomes dos funcionários e os detalhes do contato, mas apenas os funcionários da folha de pagamento de RH devem ver os valores salariais. O OLS permite ocultar a coluna Salário de todas as funções, exceto a função de folha de pagamento.
Configurar o OLS usando o Editor tabular
Não é possível configurar o OLS nativamente no Power BI Desktop. Em vez disso, use uma ferramenta externa como o Editor de Tabela para definir regras OLS. O Editor de Tabelas conecta-se diretamente ao mecanismo do Analysis Services que alimenta seu modelo semântico.
- No Power BI Desktop, crie as funções que definem sua estrutura de segurança na guia Modeling.
- Abra o Editor de Tabela na faixa de opções Ferramentas Externas. Se você não vir o Editor Tabular, instale-o de tabulareditor.com. O Editor de Tabelas se conecta automaticamente ao seu modelo quando ele é aberto.
- No modo de exibição Modelo, expanda Funções e selecione a função que você deseja configurar.
- Expanda permissões de tabela para essa função.
- Defina a permissão para cada tabela ou coluna:
- Nenhum: o objeto está oculto para usuários com esta função. O objeto e seus metadados são invisíveis.
- Leitura: o objeto está visível para usuários com esta função. Esse é o padrão para todos os objetos.
- Salve as alterações no Editor tabular.
- Publique o modelo semântico no serviço do Power BI.
Após a publicação, atribua membros a funções no serviço do Power BI da mesma forma que você faz para funções RLS. Navegue até o modelo semântico, selecione Mais opções (...)e selecione Segurança para gerenciar a associação de função.
Ocultar tabelas inteiras
Definir a permissão de uma tabela como None oculta toda a tabela para os usuários nesse papel. Ocultar tabelas é útil para tabelas que contêm dados exclusivamente confidenciais ou para artefatos de desenvolvimento que não devem ser expostos aos consumidores.
Por exemplo, uma tabela de pesquisa WageBand usada apenas para cálculos de folha de pagamento pode ser ocultada de todas as funções, exceto da equipe de folha de pagamento.
Ocultar colunas específicas
Você pode ocultar colunas individuais mantendo o restante da tabela visível. Selecione a coluna sob a tabela no Editor tabular e defina sua Segurança de Nível de Objeto como Nenhuma para a função.
Esse é o padrão OLS mais comum. Ele permite que os usuários consultem a tabela para obter informações gerais, protegendo campos confidenciais específicos.
Entender as limitações do OLS
O OLS tem várias limitações a serem consideradas ao projetar seu modelo de segurança:
As medidas não podem ser ocultadas diretamente. No entanto, qualquer medida que faça referência a uma tabela ou coluna protegida é automaticamente restrita para usuários que não têm acesso ao objeto protegido.
Substituição de função do espaço de trabalho. O OLS se aplica somente a usuários com permissões do Visualizador . Os usuários com funções de Administrador, Membro ou Colaborador têm permissão de edição e ignoram o OLS.
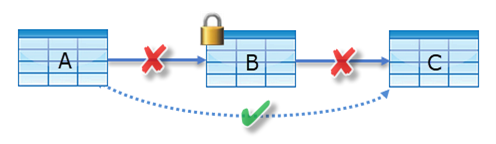
Dependências de relacionamento. Você não pode proteger uma tabela se isso interromper uma cadeia de relacionamento. Por exemplo, se as tabelas A, B e C estiverem relacionadas em sequência (A a B a C), você não poderá proteger a tabela B porque ela quebraria o caminho do filtro de A para C. No entanto, você pode proteger colunas individuais na tabela B, desde que a tabela em si permaneça acessível.
Limitações do recurso. Modelos semânticos com OLS não são compatíveis com Insights Rápidos, visuais de Narrativa Inteligente ou a galeria de Tipos de Dados do Excel.
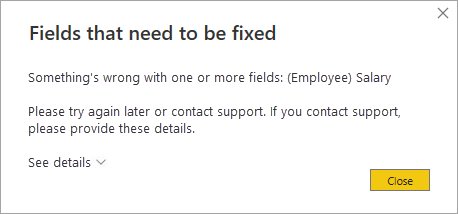
Experiência de erro. Quando um relatório consulta um objeto protegido, Power BI exibe uma mensagem de erro que diz que o campo não pode ser encontrado. Isso pode confundir os usuários do relatório que não estão cientes da configuração de segurança.
Importante
Se o OLS causar uma experiência de usuário ruim para alguns consumidores de relatório, considere a criação de relatórios separados ou modelos semânticos para diferentes grupos de público. Um relatório projetado para o público evita mensagens de erro confusas.
Combinar OLS com RLS
OLS e RLS lidam com diferentes necessidades de segurança e podem trabalhar juntos no mesmo modelo. Use funções separadas para cada tipo:
- Uma função RLS filtra linhas com base na identidade do usuário.
- Uma função OLS oculta tabelas ou colunas.
Um usuário atribuído a ambas as funções vê apenas as linhas permitidas pelo RLS e apenas as colunas permitidas pelo OLS. Essa abordagem em camadas permite implementar uma proteção de dados abrangente.
Note
O OLS impede Copilot e agentes de dados de exibir colunas restritas em respostas de linguagem natural. Quando uma coluna é protegida com OLS, os recursos alimentados por IA não podem acessar ou exibir esses dados, mesmo por meio de consultas de conversa.