Definir GPOs
O recurso política de grupo de sistemas operacionais Windows forneceu uma infraestrutura com a qual os administradores podem definir as configurações centralmente e, em seguida, implantá-las em computadores em suas organizações.
A equipe de TI da Contoso pode definir, impor e atualizar toda a configuração usando as configurações de GPO. Usando as configurações de GPO, elas podem aplicar um conjunto de configurações a um site inteiro ou a um domínio dentro de sua organização, ou podem restringir seu foco a uma única UO que representa um departamento.
Dica
A filtragem com base na associação a grupos de segurança e nos atributos físicos do computador também permite que a Contoso defina com ainda mais precisão o alvo de suas configurações de GPO.
O que é Política de Grupo?
A Política de Grupo é uma estrutura em sistemas operacionais Windows com componentes que residem no AD DS, em controladores de domínio e em cada windows server e cliente. Usando esses componentes, você pode gerenciar a configuração em um domínio do AD DS. Você define as configurações de Política de Grupo em um GPO (Objeto de Política de Grupo). Um GPO é um objeto que contém uma ou mais configurações de política que se aplicam a uma ou mais definições de configuração para um usuário ou um computador.
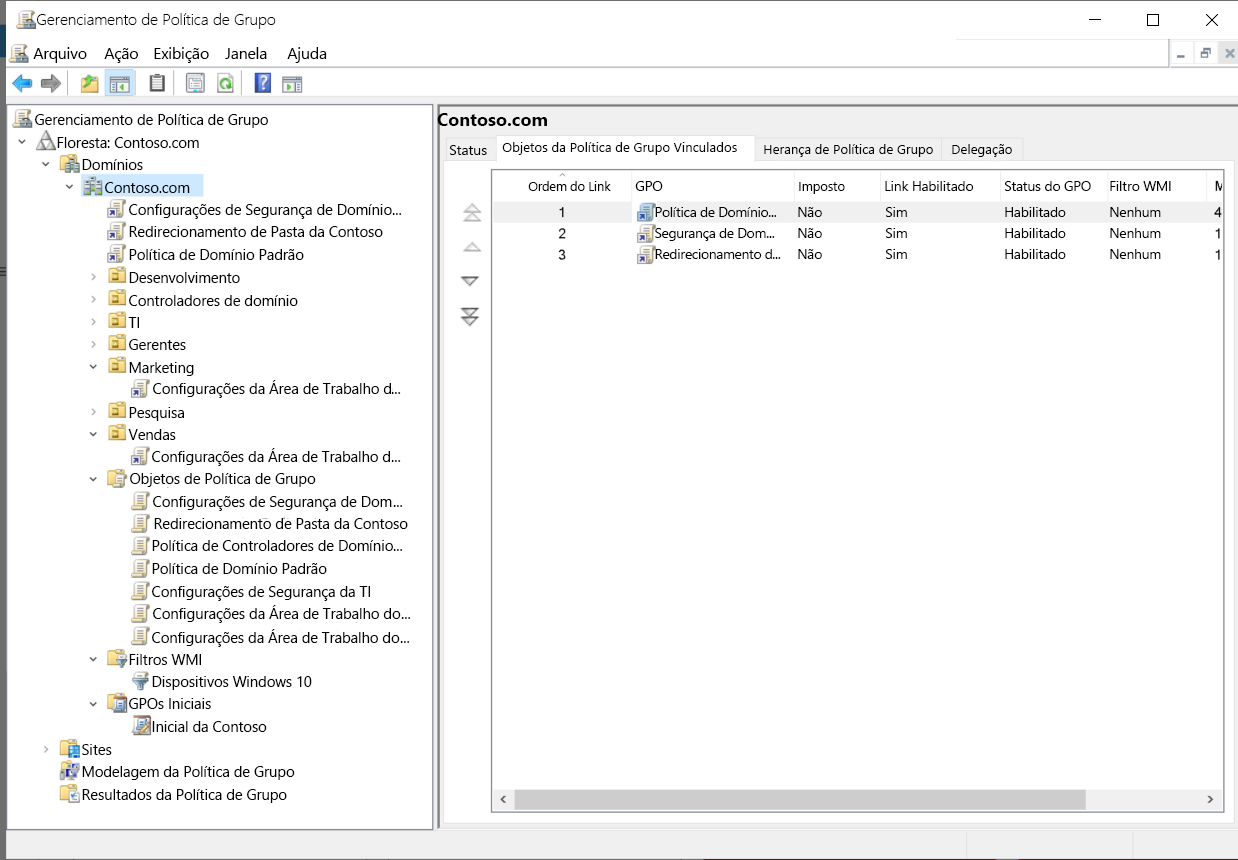
Política de Grupo é uma ferramenta administrativa poderosa. Você pode usar GPOs para aplicar várias configurações a um grande número de usuários e computadores. Como você pode aplicá-los a níveis diferentes, do computador local ao domínio, você também pode concentrar essas configurações com precisão. Você usa a Política de Grupo basicamente para definir as configurações que não deseja que os usuários configurem. Além disso, você pode usar a Política de Grupo para padronizar ambientes de área de trabalho em todos os computadores em uma UO (unidade organizacional) ou em uma organização inteira. Você também pode usar a Política de Grupo para fornecer segurança adicional, para definir algumas configurações avançadas do sistema e para outras finalidades discutidas em uma unidade de demonstração subsequente.
O que são GPOs?
Um GPO (Objeto de Política de Grupo) é uma coleção de configurações de política de grupo. Uma configuração de política individual define uma configuração específica, por exemplo, a configuração de política que impede que um usuário acesse as ferramentas de edição do registro. Se você definir essa configuração de política e aplicá-la a um usuário, esse usuário não poderá executar ferramentas como Regedit.exe.
Algumas configurações afetam um usuário, conhecidas como definições de configuração do usuário ou políticas de usuário, e algumas afetam o computador, conhecidas como definições de configuração do computador ou políticas do computador.
Importante
As configurações não afetam os grupos diretamente e se aplicam somente a objetos de usuário e computador.
A Política de Grupo gerencia várias configurações de política, e a estrutura da Política de Grupo é extensível. Você pode gerenciar quase todas as definições configuráveis com a Política de Grupo.
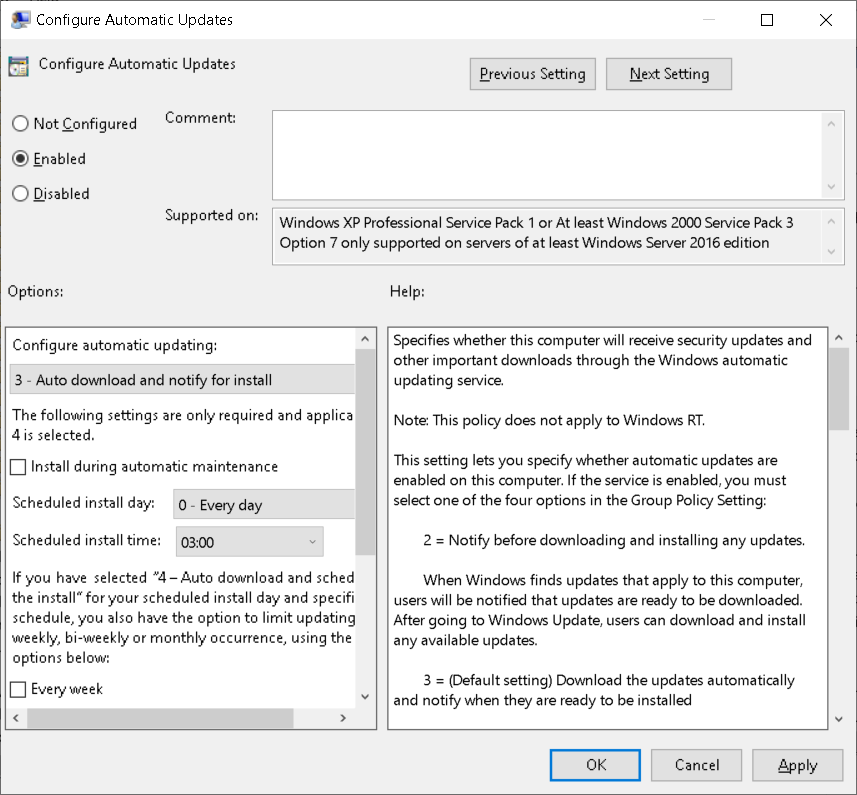
Para definir uma configuração de política:
- No Editor de Gerenciamento de Política de Grupo, localize a configuração da política e selecione Enter. A caixa de diálogo Propriedades da configuração de política é exibida.
- Altere o estado da política para Habilitado ou Desabilitado. A maioria das configurações de política pode ter três estados: Não Configurado, Habilitado e Desabilitado.
- Se necessário, configure valores adicionais e, quando concluir, selecione OK.
Os GPOs armazenam as configurações de Política de Grupo. Em um novo GPO, cada configuração de política fica definida como Não Configurado. Quando você habilita ou desabilita uma configuração de política, o Windows Server faz uma alteração na configuração de usuários e computadores aos quais o GPO é aplicado.
Para criar um novo GPO em um domínio:
- No Gerenciamento de Política de Grupo, clique com o botão direito do mouse ou acesse o menu de contexto do contêiner Objetos de Política de Grupo e selecione Novo.
- Para modificar as definições de configuração em um GPO, clique com o botão direito do mouse ou acesse o menu de contexto do GPO e selecione Editar. Isso abre o snap-in Editor de Gerenciamento de Política de Grupo.
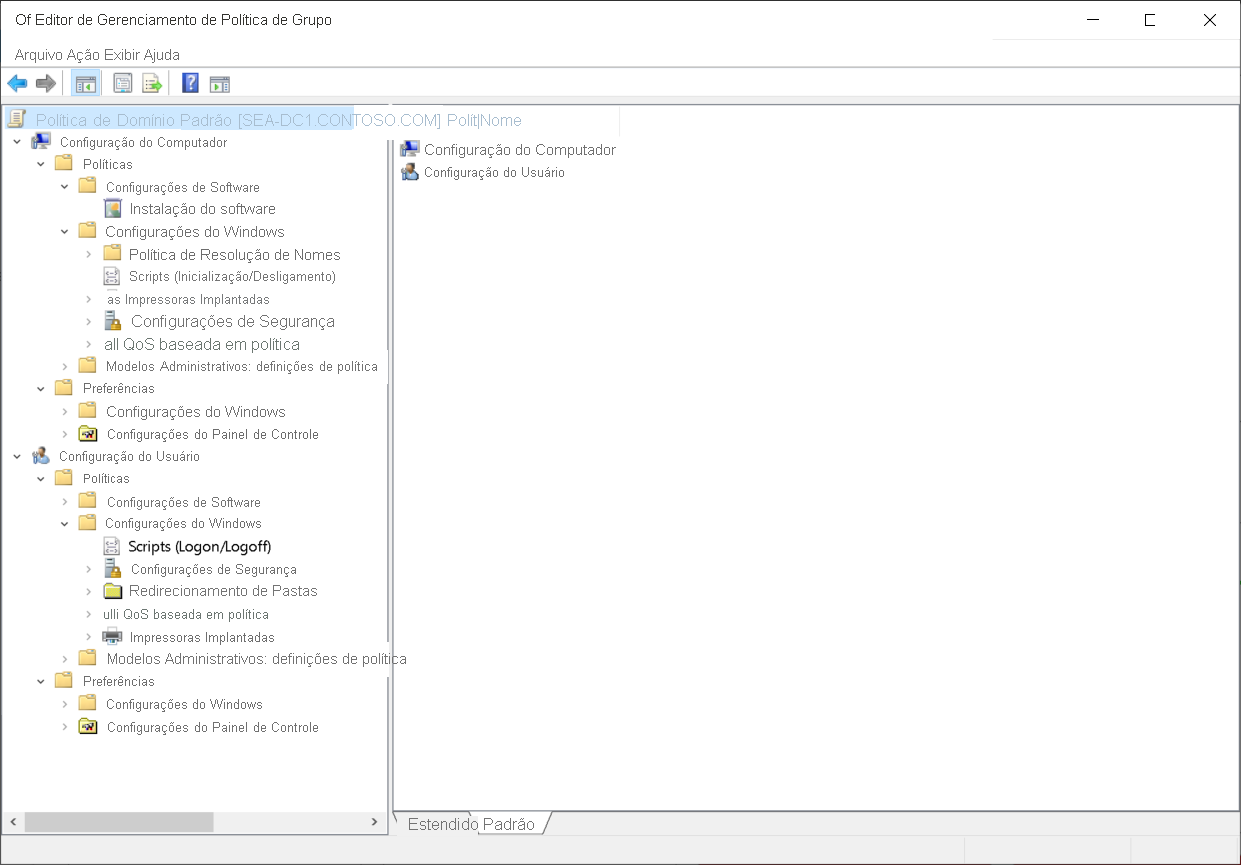
O Editor de Gerenciamento de Política de Grupo exibe todas as configurações de política disponíveis em um GPO, em uma hierarquia organizada que começa com a divisão entre configurações do computador e configurações do usuário: o nó Configuração do Computador e o nó Configuração do Usuário.
Os GPOs são exibidos em um contêiner chamado Objetos de Política de Grupo. Os próximos dois níveis da hierarquia são nós chamados Políticas e Preferências. Progredindo pela hierarquia, a Editor de Gerenciamento de Política de Grupo exibe pastas, conhecidas como nós ou grupos de configuração de política. As configurações de política ficam dentro das pastas.
Configuração do computador e configuração do usuário
No topo de cada GPO, as configurações são divididas em duas seções. Essa divisão é a distinção estrutural mais importante em um GPO porque determina o que cada configuração afeta:
- A Configuração do Computador contém configurações que se aplicam a um computador, independentemente de qual usuário entre. Essas configurações definem o comportamento do sistema operacional, a configuração de segurança, os scripts de inicialização e desligamento e as configurações do aplicativo em todo o sistema. Os exemplos incluem requisitos de bloqueio de senha e conta, comportamento de inicialização de serviço e configurações que controlam Windows componentes para cada usuário do dispositivo.
- A Configuração do Usuário contém configurações que se aplicam a um usuário, independentemente de qual computador o usuário entre. Essas configurações definem o ambiente da área de trabalho, como a aparência do menu Iniciar, scripts de logon e logoff, redirecionamento de pasta e restrições nas ferramentas e itens de Painel de Controle que um usuário pode acessar.
Muitas configurações aparecem em apenas um dos dois nós porque são relevantes apenas para um computador ou apenas para um usuário. Algumas configurações aparecem em ambos os nós, caso em que cada instância configura seu próprio destino.
Políticas e preferências
Dentro dos nós configuração do computador e configuração do usuário , as configurações são agrupadas em dois nós adicionais — Políticas e Preferências — que se comportam de forma diferente:
- As políticas contêm configurações gerenciadas que a Política de Grupo impõe. Normalmente, um usuário não pode alterar uma configuração gerenciada e, quando o GPO não se aplica mais, a configuração é revertida para seu valor anterior. A maioria das configurações de política grava em áreas protegidas do registro.
- As preferências contêm configurações que estabelecem uma configuração inicial que um usuário pode alterar posteriormente. As preferências não são impostas e, por padrão, não são removidas quando o GPO não se aplica mais. Os itens de preferência também dão suporte ao direcionamento no nível do item, que permite que um único item se aplique somente quando condições definidas, como um sistema operacional específico, grupo de segurança ou nome do computador, forem atendidas.
A diferença prática entre os dois se resume à imposição, persistência e como o cliente grava a configuração. As políticas são gerenciadas: o cliente as grava em quatro chaves de registro reservadas e restritas (as ramificações Policies em HKEY_LOCAL_MACHINE e HKEY_CURRENT_USER), e um aplicativo do Windows compatível lê essas chaves e desabilita a interface correspondente para que o usuário não possa substituir o valor. Como as políticas residem nesse espaço reservado, elas são removidas e reescritas sempre que a Política de Grupo é atualizada e quando o GPO fica fora do escopo, porque é excluído, desvinculado ou filtrado do destino, o valor desaparece e a configuração retorna ao seu padrão. Esse comportamento de atualização e reversão é o motivo pelo qual as políticas são adequadas para as configurações que você deseja bloquear e manter continuamente impostas. As preferências, por outro lado, não são gerenciadas: o cliente as grava nos mesmos locais do registro e do sistema de arquivos que um usuário ou administrador configuraria manualmente, de modo que a configuração parece idêntica a um conjunto à mão e à interface que o controla permanece totalmente disponível. Portanto, uma preferência "tatua" a configuração , ela persiste mesmo depois que o GPO não se aplica mais, a menos que você escolha explicitamente a opção Aplicar uma vez e não reaplicar ou remover esse item quando ele não for mais aplicado a esse item. As preferências adicionam uma flexibilidade que as políticas não têm, incluindo direcionamento em nível de item para aplicação condicional granular, várias ações por item (Criar, Substituir, Atualizar e Excluir) e a capacidade de configurar elementos que não têm nenhuma definição de política, como unidades mapeadas, atalhos, tarefas agendadas e participação em grupos locais. Como regra geral, use uma política quando precisar de uma configuração para ser obrigatória e auto-revertida e use uma preferência quando precisar fornecer uma configuração inicial sensata que os usuários ainda possam ajustar ou que direcione apenas um subconjunto de computadores ou usuários.
O nó Políticas
O nó Políticas contém três subpastas na Configuração do Computador e na Configuração do Usuário:
- As Configurações de Software contém a extensão de instalação de software , que você usa para implantar aplicativos em computadores ou usuários.
- Windows Settings contém configurações que configuram o sistema operacional. Itens comuns incluem Scripts (inicialização e desligamento para computadores, logon e logoff para usuários), Security Settings (como políticas de conta, políticas locais e firewall de Windows Defender), Name Resolution Policy e Deployed Printers. Na Configuração do Usuário, essa pasta também inclui o Redirecionamento de Pastas.
- Administrative Templates contém centenas de configurações baseadas no Registro, organizadas em pastas como Painel de Controle, Network, System, Printers e Windows Components. Cada configuração nessa pasta corresponde a um valor específico do Registro que controla o comportamento de Windows ou de um aplicativo.
O nó Preferências
O nó Preferências organiza itens de preferência em grupos relacionados:
- Windows Settings inclui itens como Drive Maps, Environment, Files, Folders, Registry e Shortcuts.
- Painel de Controle Settings inclui itens como Data Sources, Devices, Local Users and Groups, Power Options, Printers, Scheduled Tasks, e Services.
A estrutura de uma configuração de política individual
Uma única configuração de política é o elemento mais granular de um GPO, mas cada configuração é mais do que uma simples opção ativa/desativada. Quando você abre uma configuração, sua caixa de diálogo Propriedades expõe vários elementos:
- O estado da configuração — Não configurado, habilitado ou desabilitado.
- Quaisquer opções ou valores adicionais que ficam disponíveis quando a configuração está habilitada. Por exemplo, habilitar uma política de comprimento mínimo de senha exige que você especifique o número de caracteres.
- Um painel explicativo de texto de ajuda que descreve o que a configuração faz e como suas opções interagem.
- Compatível com informações que identificam as versões do sistema operacional e os aplicativos que dão suporte à configuração. Um destino que não atende ao requisito ignora a configuração.
Como a maioria das configurações de política é baseada em registro, habilitar ou desabilitar uma configuração faz com que o cliente escreva um valor correspondente no registro. Quando uma configuração retorna como Não Configurada, a Política de Grupo remove esse valor e a configuração é revertida para seu padrão.
O que são os GPOs iniciais?
Você pode usar um GPO Inicial como um modelo para criar outros GPOs dentro do Console de Gerenciamento de Política de Grupo. Os GPOs Iniciais têm apenas configurações de Modelo Administrativo. Você pode usar um GPO Inicial para oferecer um ponto de partida para a criação de novos GPOs em seu domínio. O GPO Inicial pode já ter configurações específicas que sejam melhores práticas para seu ambiente. Você pode usar arquivos de gabinete (.cab) para exportar e importar os GPOs iniciais a fim de tornar a distribuição para outros ambientes simples e eficiente.
Observação
O Console de Gerenciamento de Política de Grupo armazena GPOs iniciais em uma pasta chamada StarterGPOs, que está no SYSVOL.
Observação
SYSVOL é uma pasta compartilhada em controladores de domínio.
A Microsoft inclui GPOs iniciais pré-configurados para sistemas operacionais cliente do Windows. Esses GPOs Iniciais têm configurações de Modelo Administrativo que refletem as melhores práticas recomendadas pela Microsoft para a configuração do ambiente do cliente.