Explorar os métodos de autenticação da ID do Microsoft Entra
Imagine que você é engenheiro de segurança da Contoso, uma empresa de tecnologia de saúde de médio porte. No último ano, sua equipe respondeu a três incidentes separados envolvendo credenciais de usuário comprometidas, cada um rastreado até ataques de phishing ou campanhas de recheio de credenciais. Seu gerente pede que você avalie a estratégia de autenticação atual da Contoso e recomende um caminho para eliminar violações relacionadas à senha. Para fazer isso efetivamente, você precisa entender todo o espectro de métodos de autenticação disponíveis na ID do Microsoft Entra e como eles se comparam em termos de segurança e experiência do usuário.
O cenário dos métodos de autenticação
A ID do Microsoft Entra dá suporte a uma ampla gama de métodos de autenticação, desde abordagens herdadas baseadas em senha até alternativas modernas sem senha. Esses métodos se enquadram em categorias com base no que o usuário apresenta para provar sua identidade:
- Algo que você sabe: senhas e PINs
- Algo que você tem: um dispositivo registrado, uma chave de segurança ou um aplicativo autenticador
- Algo que você é: biometria, como impressão digital ou reconhecimento facial
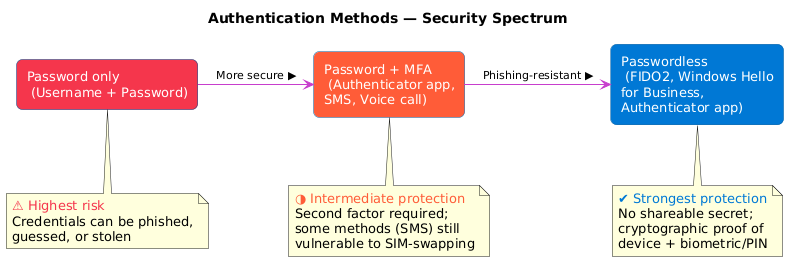
A autenticação baseada em senha — em que um usuário fornece um nome de usuário e uma senha — continua sendo o método mais amplamente implantado, mas também o mais vulnerável. As senhas podem ser capturadas por phishing, adivinhadas ou roubadas por meio de violação de dados. Para organizações como a Contoso, as senhas por si só representam um risco inaceitável.
Os métodos modernos sem senha eliminam totalmente a senha. Em vez de digitar uma senha, os usuários se autenticam usando uma combinação de posse de dispositivo e um PIN ou biométrico. Métodos como chaves de segurança FIDO2, Windows Hello para Empresas e chaves de passagem são nativos resistentes a phishing porque nenhum segredo compartilhável é transmitido durante a entrada. A entrada sem senha do Microsoft Authenticator é uma forte melhoria em relação às senhas, mas requer políticas de Acesso Condicional que impõem dispositivos gerenciados para alcançar o mesmo nível de resistência a phishing.
Autenticação multifator como a ponte
Para as organizações que não podem migrar imediatamente para um sistema sem senha, a autenticação multifator (MFA) fornece uma camada de segurança intermediária crítica. A MFA exige que os usuários verifiquem sua identidade usando dois ou mais fatores de categorias diferentes , por exemplo, algo que eles sabem (uma senha) combinado com algo que eles têm (um telefone registrado).
A ID do Microsoft Entra dá suporte a vários métodos de MFA:
| Método | Tipo | Nível de segurança |
|---|---|---|
| Notificação push do Microsoft Authenticator | Baseado em aplicativo | Alto |
| Código TOTP do Microsoft Authenticator | Baseado em aplicativo | Alto |
| Token de hardware OATH TOTP | Equipamento | Alto |
| Senha única de SMS | Telefone | Médio-baixo |
| Verificação de chamada de voz | Telefone | Médio-baixo |
Observação
As chaves de segurança FIDO2 e as chaves de passagem no Microsoft Authenticator são métodos sem senha e resistentes a phishing. Eles substituem a senha inteiramente em vez de agir como um segundo fator atrás de um. Eles aparecem na hierarquia de segurança na próxima seção.
Importante
A verificação de sms e chamada de voz são consideradas métodos de MFA herdados. Eles são vulneráveis a ataques de troca de SIM. A Microsoft recomenda a migração de usuários desses métodos para alternativas baseadas em aplicativo ou hardware.
A próxima unidade na autenticação multifator explora como configurar e impor esses métodos em sua população de usuários.
Força de autenticação e hierarquia de segurança
Nem todos os métodos de MFA oferecem o mesmo nível de proteção. A ID do Microsoft Entra apresenta o conceito de força de autenticação, que permite especificar o método mínimo aceitável de MFA necessário para acessar um determinado recurso por meio de políticas de Acesso Condicional.
A hierarquia de segurança, do mínimo para a mais segura, é:
- Somente senha (sem autenticação multifator)
- Senha + SMS ou chamada de voz
- Senha + aplicativo Microsoft Authenticator
- Entrada sem senha (Windows Hello para Empresas, chaves de segurança FIDO2, chaves de passagem no Microsoft Authenticator, autenticação baseada em certificado)
Para recursos confidenciais, como portais administrativos ou sistemas financeiros, as políticas de força de autenticação permitem que você exija MFA resistente a phishing. A resistência ao phishing integrada do Microsoft Entra ID abrange quatro famílias de métodos: Windows Hello para Empresas, chaves de segurança FIDO2, senhas baseadas no Microsoft Authenticator e autenticação baseada em certificado (CBA). Essa distinção é fundamental ao criar políticas de acesso para contas privilegiadas da Contoso.
Dica
As políticas de força de autenticação são aplicadas por aplicativo. Você pode exigir MFA resistente a phishing para seus sistemas mais confidenciais, permitindo mfa padrão para aplicativos de menor risco – balanceando a segurança com a experiência do usuário. Essa granularidade por recurso é a expressão técnica do princípio "verificar explicitamente" da Confiança Zero: cada solicitação de acesso é avaliada em relação à força de autenticação necessária para esse recurso específico, não em uma configuração geral de toda a organização.
Arquitetura de autenticação da ID do Microsoft Entra
Quando um usuário entra, a solicitação flui pela plataforma de identidade da Microsoft, o mecanismo de autenticação nativa de nuvem por trás da ID do Microsoft Entra. A plataforma avalia as credenciais do usuário, aplica políticas de Acesso Condicional e emite tokens após a autenticação bem-sucedida.
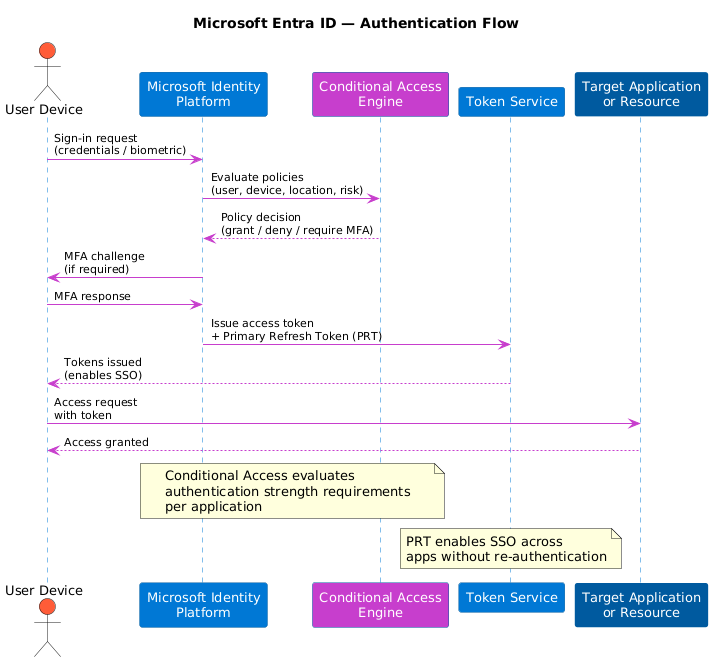
Para dispositivos ingressados na ID do Microsoft Entra, um PRT (Token de Atualização Primária) é emitido após a primeira entrada bem-sucedida. O PRT habilita o SSO (logon único) em aplicativos e serviços sem a necessidade de autenticação nova — um ganho significativo na experiência do usuário que complementa as melhorias de segurança de métodos de autenticação mais fortes.
Entender essa arquitetura ajuda você a prever como as alterações nas políticas de autenticação afetam usuários e aplicativos em toda a organização. É importante ressaltar que as mesmas políticas de autenticação que regem o acesso ao Gerenciamento do Microsoft 365 e do Azure também se aplicam a serviços alimentados por IA, como o Azure AI Foundry e o Microsoft Copilot para Microsoft 365, tornando a autenticação forte a primeira linha de defesa para os investimentos em IA da Contoso também. Com essa base em vigor, você está pronto para se aprofundar na configuração da autenticação multifator na próxima unidade.