Implementar a autenticação sem senha na ID do Microsoft Entra
A MFA reduz significativamente o risco de violação na Contoso, mas a entrada baseada em senha ainda deixa o phishing como um possível caminho de ataque. A próxima etapa é mover os usuários para a autenticação sem senha, em que a entrada é baseada na posse de um dispositivo confiável e em um PIN ou biometria local, em vez de um segredo reutilizável.
Em termos práticos, sem senha melhora a segurança e a experiência do usuário. Os usuários completam a entrada mais rapidamente, as equipes de suporte técnico veem menos solicitações de redefinição de senha e as equipes de segurança reduzem a exposição a ataques de repetição e roubo de credenciais.
Corresponder os métodos sem senha aos perfis de usuário
A ID do Microsoft Entra dá suporte a vários métodos sem senha. A melhor estratégia de implantação é atribuir métodos por persona em vez de impor um método para todos.
| Personagem | Método recomendado | Alternativa |
|---|---|---|
| Administradores e usuários regulamentados | Chave de segurança FIDO2 | Windows Hello para Empresas |
| Funcionários do Office em dispositivos Windows corporativos | Windows Hello para Empresas | Chave de passagem no Microsoft Authenticator |
| Usuários móveis e multiplataforma | Chave de passagem no Microsoft Authenticator | Chave de acesso sincronizada |
| Trabalhadores da linha de frente ou de dispositivos compartilhados | Chave de segurança FIDO2 | Chave de passagem no Microsoft Authenticator |
| Usuários BYOD | Chave de acesso sincronizada ou chave de acesso do Autenticador | Chave de segurança FIDO2 |
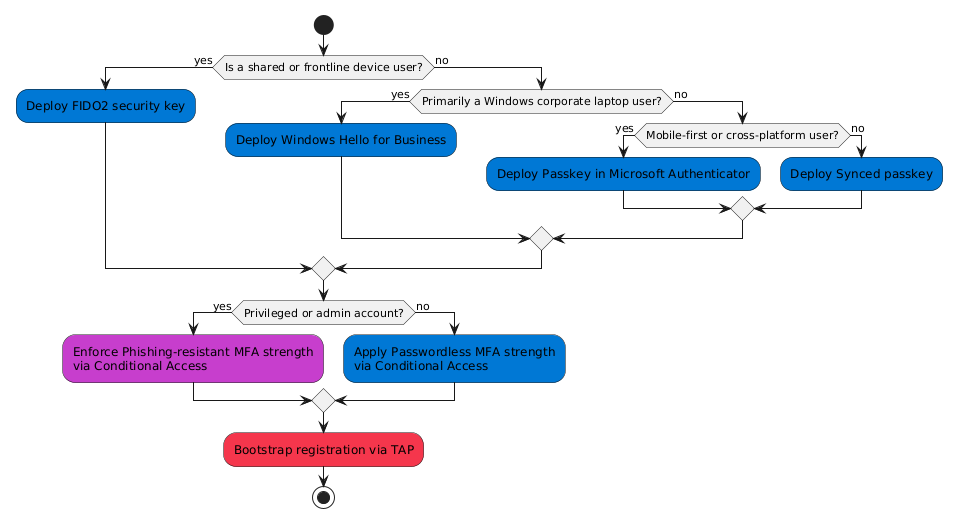
Na Contoso, funções com privilégios que gerenciam sistemas confidenciais recebem chaves de segurança FIDO2, enquanto a maioria dos trabalhadores do conhecimento usa o Windows Hello para Empresas em laptops gerenciados e chaves de passe do Authenticator no celular.
Implantar o Windows Hello para Empresas para dispositivos Windows gerenciados
O WHfB (Windows Hello para Empresas) cria uma credencial criptográfica protegida pelo hardware do dispositivo e desbloqueada localmente com um PIN ou gesto biométrico. Como nenhuma senha é enviada durante a entrada, a resistência ao phishing é significativamente melhorada.
O WHfB é mais adequado para dispositivos Windows que ingressaram no Microsoft Entra ou em modo híbrido, gerenciados pelo Intune ou pela Política de Grupo. Para obter a melhor compatibilidade e experiência, valide as versões do Windows com suporte e a disponibilidade do TPM antes da ampla distribuição.
Use uma abordagem de habilitação em fases:
- Habilite a política do Windows Hello para Empresas para um grupo piloto.
- Valide a configuração biométrica e de PIN no hardware de destino.
- Expanda para todos os usuários corporativos do Windows.
- Acompanhe o sucesso de login e as tendências de suporte ao usuário.
Habilitar chaves de acesso no Microsoft Authenticator para usuários móveis e multiplataforma
Para usuários que trabalham entre plataformas, o Passkey no Microsoft Authenticator fornece uma credencial portátil resistente a phishing. A credencial tem suporte de hardware no dispositivo móvel e desbloqueada com biometria local ou PIN.
No Centro de administração do Microsoft Entra, configure a política de método de autenticação FIDO2 (Passkey) e direcione os grupos de usuários corretos. Os usuários se registram na página de informações de segurança .
Dica
Use o TAP (Passe de Acesso Temporário) para inicializar o registro sem senha pela primeira vez para novos contratados e cenários de recuperação.
Emitir chaves de segurança FIDO2 para cenários de alta garantia
As chaves de segurança FIDO2 são ideais para administradores privilegiados, usuários regulamentados e ambientes de estação de trabalho compartilhados. Eles fornecem forte resistência de phishing e não estão vinculados a uma plataforma de dispositivo.
Ao configurar FIDO2 em uma política:
- Priorize as chaves de escopo para as populações de maior risco.
- Restrinja a chaves aprovadas ou atestadas sempre que possível.
- Valide as opções de aquisição em relação à compatibilidade e às diretrizes de atestado da Microsoft.
Para a Contoso, esse é o método padrão para administradores e equipes focadas em conformidade que acessam superfícies de gerenciamento e dados altamente confidenciais.
Planejar senhas sincronizadas em que a conveniência é uma prioridade
Chaves de acesso sincronizadas (cenários de suporte de visualização podem variar) podem melhorar a adoção por usuários com vários dispositivos pessoais. Eles trocam algumas características de controle empresarial por conveniência e amplo suporte ao ecossistema.
Use chaves de passagem sincronizadas para populações de usuários gerais de menor risco, em que a usabilidade é um driver de adoção primário. Continue a usar credenciais associadas a hardware (WHfB ou FIDO2) para usuários privilegiados.
Estender a estratégia sem senha para aplicativos e cargas de trabalho de serviço
A maioria dos aplicativos modernos que usam a ID do Microsoft Entra com o OAuth 2.0/OpenID Connect pode usar entradas sem senha sem alterações no código do aplicativo. Valide os percursos do usuário para cada plataforma cliente para confirmar o comportamento.
Para identidades não humanas e serviços de back-end:
- Prefira identidades gerenciadas para cargas de trabalho hospedadas no Azure.
- Use a autenticação baseada em certificado em vez de segredos de cliente de longa duração quando a identidade gerenciada não estiver disponível.
- Aplique controles de identidade de carga de trabalho e monitoramento a entidades de serviço de alto privilégio.
Implantar em fases e medir a adoção
Uma distribuição em fases ajuda a Contoso a reduzir a interrupção, melhorando os resultados de segurança.
- Piloto: adotante antecipado de tecnologia da informação e segurança.
- Funções privilegiadas: administradores e usuários de alto impacto.
- Equipes críticas aos negócios: equipe de serviços de saúde e operações.
- Força de trabalho geral: ampla habilitação com campanhas de registro.
- Otimização: reduza a dependência de senha sempre que possível.
Monitore o progresso com um pequeno e consistente conjunto de sinais:
- Porcentagem de entradas concluídas com métodos sem senha.
- Taxa de conclusão do registro por grupo de usuários.
- Tendências de falha de autenticação por método.
- Volume de tickets de suporte vinculado à autenticação.
Na Contoso, essas métricas orientam o ajuste de política, as comunicações do usuário e a preparação de suporte para que a falta de senha permaneça segura e prática. Com métodos sem senha mapeados para personas e implantados em fases, a Contoso está posicionada para reduzir o risco de phishing, fornecendo aos usuários um acesso mais rápido e com menos atrito.