Observação
O acesso a essa página exige autorização. Você pode tentar entrar ou alterar diretórios.
O acesso a essa página exige autorização. Você pode tentar alterar os diretórios.
Kerberos, NTLM e Gerenciador de Credenciais isolam segredos usando a segurança baseada em virtualização (VBS). As versões anteriores do Windows armazenavam segredos na memória do processo, no processo lsass.exeda Autoridade de Segurança Local (LSA).
Com o Credential Guard habilitado, o processo LSA no sistema operacional se comunica com um componente chamado processo LSA isolado que armazena e protege esses segredos, LSAIso.exe. Os dados armazenados pelo processo LSA isolado são protegidos usando VBS e não podem ser acessados pelo restante do sistema operacional. A LSA usa chamadas de procedimento remoto para se comunicar com o processo isolado da LSA.
Por motivos de segurança, o processo isolado da LSA não hospeda nenhum driver de dispositivo. Em vez disso, ele só hospeda um pequeno subconjunto de binários do sistema operacional que são necessários à segurança e nada mais. Todos os binários são assinados com um certificado em que a VBS confia e as assinaturas são validadas antes de iniciar o arquivo no ambiente protegido.
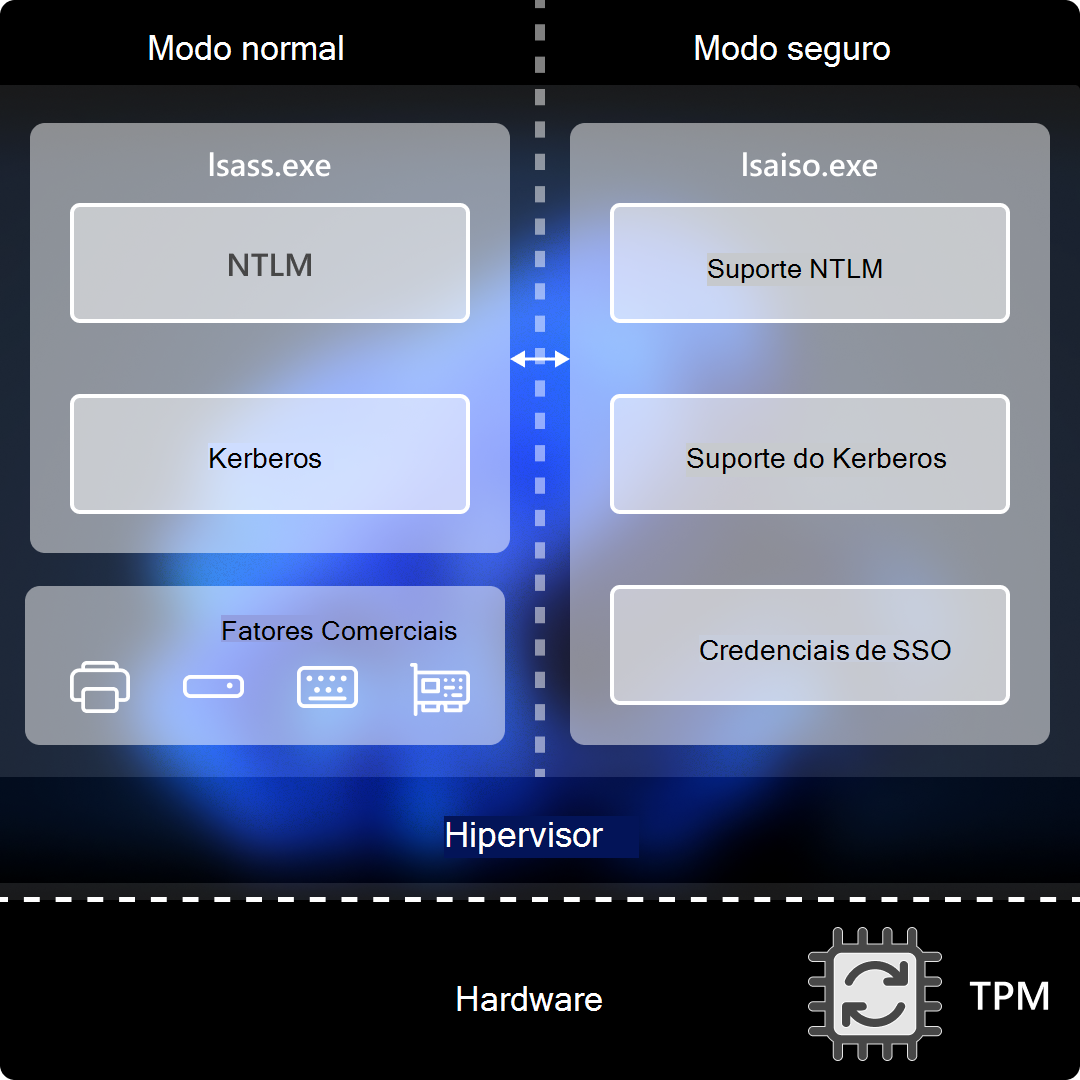
Proteções VSM e TPM
Os segredos protegidos pelo Credential Guard são protegidos na memória e isolados em runtime pelo hipervisor usando o Modo de Segurança Virtual (VSM). Em hardware com suporte recente com TPM 2.0, os dados VSM persistentes serão protegidos por uma chave chamada chave master VSM, que é protegida por proteções de firmware do dispositivo. Para saber mais, consulte System Guard: como uma raiz de confiança baseada em hardware ajuda a proteger o Windows. A chave master do VSM é protegida pelo TPM, garantindo que a chave e os segredos protegidos pelo Credential Guard só possam ser acessados em um ambiente confiável.
O Credential Guard normalmente não persiste dados de autenticação (hash NTLM e TGTs), pois esses dados são perdidos entre as reinicializações e atualizados quando o usuário entra no sistema. Isso significa que ele não depende da chave master do VSM ou do TPM para proteger esses dados na redefinição.
Observação
A chave master VBS pode não estar protegida pelo TPM em nenhum dos seguintes ambientes:
- Se a Inicialização Segura estiver desabilitada
- Se um TPM não estiver disponível no firmware
Limites de proteção do Credential Guard
Algumas maneiras de armazenar credenciais não são protegidas pelo Credential Guard, incluindo:
- Quando o Credential Guard está habilitado, NTLMv1, MS-CHAPv2, Digest e CredSSP não podem usar as credenciais conectadas. Portanto, o logon único não funciona com esses protocolos. No entanto, os aplicativos podem solicitar credenciais ou usar credenciais armazenadas no Cofre do Windows, que não são protegidas pelo Credential Guard com nenhum desses protocolos
Cuidado
É recomendável que credenciais valiosas, como as credenciais de entrada, não sejam usadas com protocolos NTLMv1, MS-CHAPv2, Digest ou CredSSP.
- O software que gerencia credenciais fora da proteção de recursos do Windows
- Contas locais e contas da Microsoft
- O Credential Guard não protege o banco de dados do Active Directory em execução nos controladores de domínio do Windows Server. Ele também não protege pipelines de entrada de credenciais, como o Windows Server executando o Gateway de Área de Trabalho Remota. Se você estiver usando um sistema operacional Windows Server como um computador cliente, ele receberá a mesma proteção que receberia ao executar um sistema operacional cliente Windows
- Keyloggers
- Ataques físicos
- Não impede que um invasor com malware no computador use os privilégios associados a qualquer credencial. Recomendamos o uso de computadores dedicados para contas de alto valor, como profissionais de TI e usuários com acesso a ativos de alto valor em sua organização
- Pacotes de segurança que não são da Microsoft
- As credenciais fornecidas para autenticação NTLM não são protegidas. Se um usuário é solicitado a fornecer e insere credenciais para autenticação NTLM, essas credenciais estarão vulneráveis a serem lidas a partir da memória LSASS. Essas mesmas credenciais também são vulneráveis a keyloggers
- Os tíquetes de serviço Kerberos não são protegidos pelo Credential Guard, mas o TGT (Tíquete de Concessão de Tíquete Kerberos) é protegido
- Quando o Credential Guard está habilitado, o Kerberos não permite delegação Kerberos irrestrita ou criptografia DES, não apenas para credenciais conectadas, mas também credenciais solicitadas ou salvas
- Quando o Credential Guard está habilitado em uma VM, ele protege segredos contra ataques dentro da VM. No entanto, ele não fornece proteção contra ataques privilegiados ao sistema originados do host
- Os verificadores de senha armazenados em cache no logon do Windows (comumente chamados de credenciais armazenadas em cache) não se qualificam como credenciais porque não podem ser apresentados a outro computador para autenticação e só podem ser usados localmente para verificar credenciais. Elas são armazenadas no Registro do computador local e fornecem validação para credenciais quando um computador ingressado no domínio não consegue se conectar ao AD DS durante o logon do usuário. Esses logons em cache ou, mais especificamente, informações de conta de domínio em cache, podem ser gerenciados usando a configuração de política de segurança Logon interativo: número de logons anteriores para armazenar em cache se um controlador de domínio não estiver disponível
Próximas etapas
- Saiba como configurar o Credential Guard
- Examine o conselho e o código de exemplo para tornar seu ambiente mais seguro e robusto com o Credential Guard no artigo Mitigações adicionais
- Revisar considerações e problemas conhecidos ao usar o Credential Guard