Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Обзор безопасности предоставляет единый интерфейс для просмотра сводки о рисках безопасности вашей организации и статус расширенного обеспечения безопасности. Все организации, независимо от того, есть ли у них репозиторий с включённой функцией Advanced Security, могут видеть вкладку обзора безопасности в настройках организации.
GitHub Advanced Security для Azure DevOps работает с Azure Repos. Чтобы использовать GitHub Advanced Security с репозиториями GitHub, см. GitHub Advanced Security.
Общие сведения о безопасности
Все члены организации, имеющие доступ к параметрам организации, могут просматривать общие сведения о безопасности. Обзор безопасности включает три вкладки:
- Риск — показывает распределение общих оповещений и оповещений по серьезности во всех проектах и репозиториях с включенной расширенной безопасностью.
- Покрытие — отображает состояние включения функций расширенной безопасности во всех репозиториях в вашей организации.
- Оповещения — отображаются отдельные оповещения во всех репозиториях в организации с возможностями фильтрации и поиска.
Вкладка "Риск"
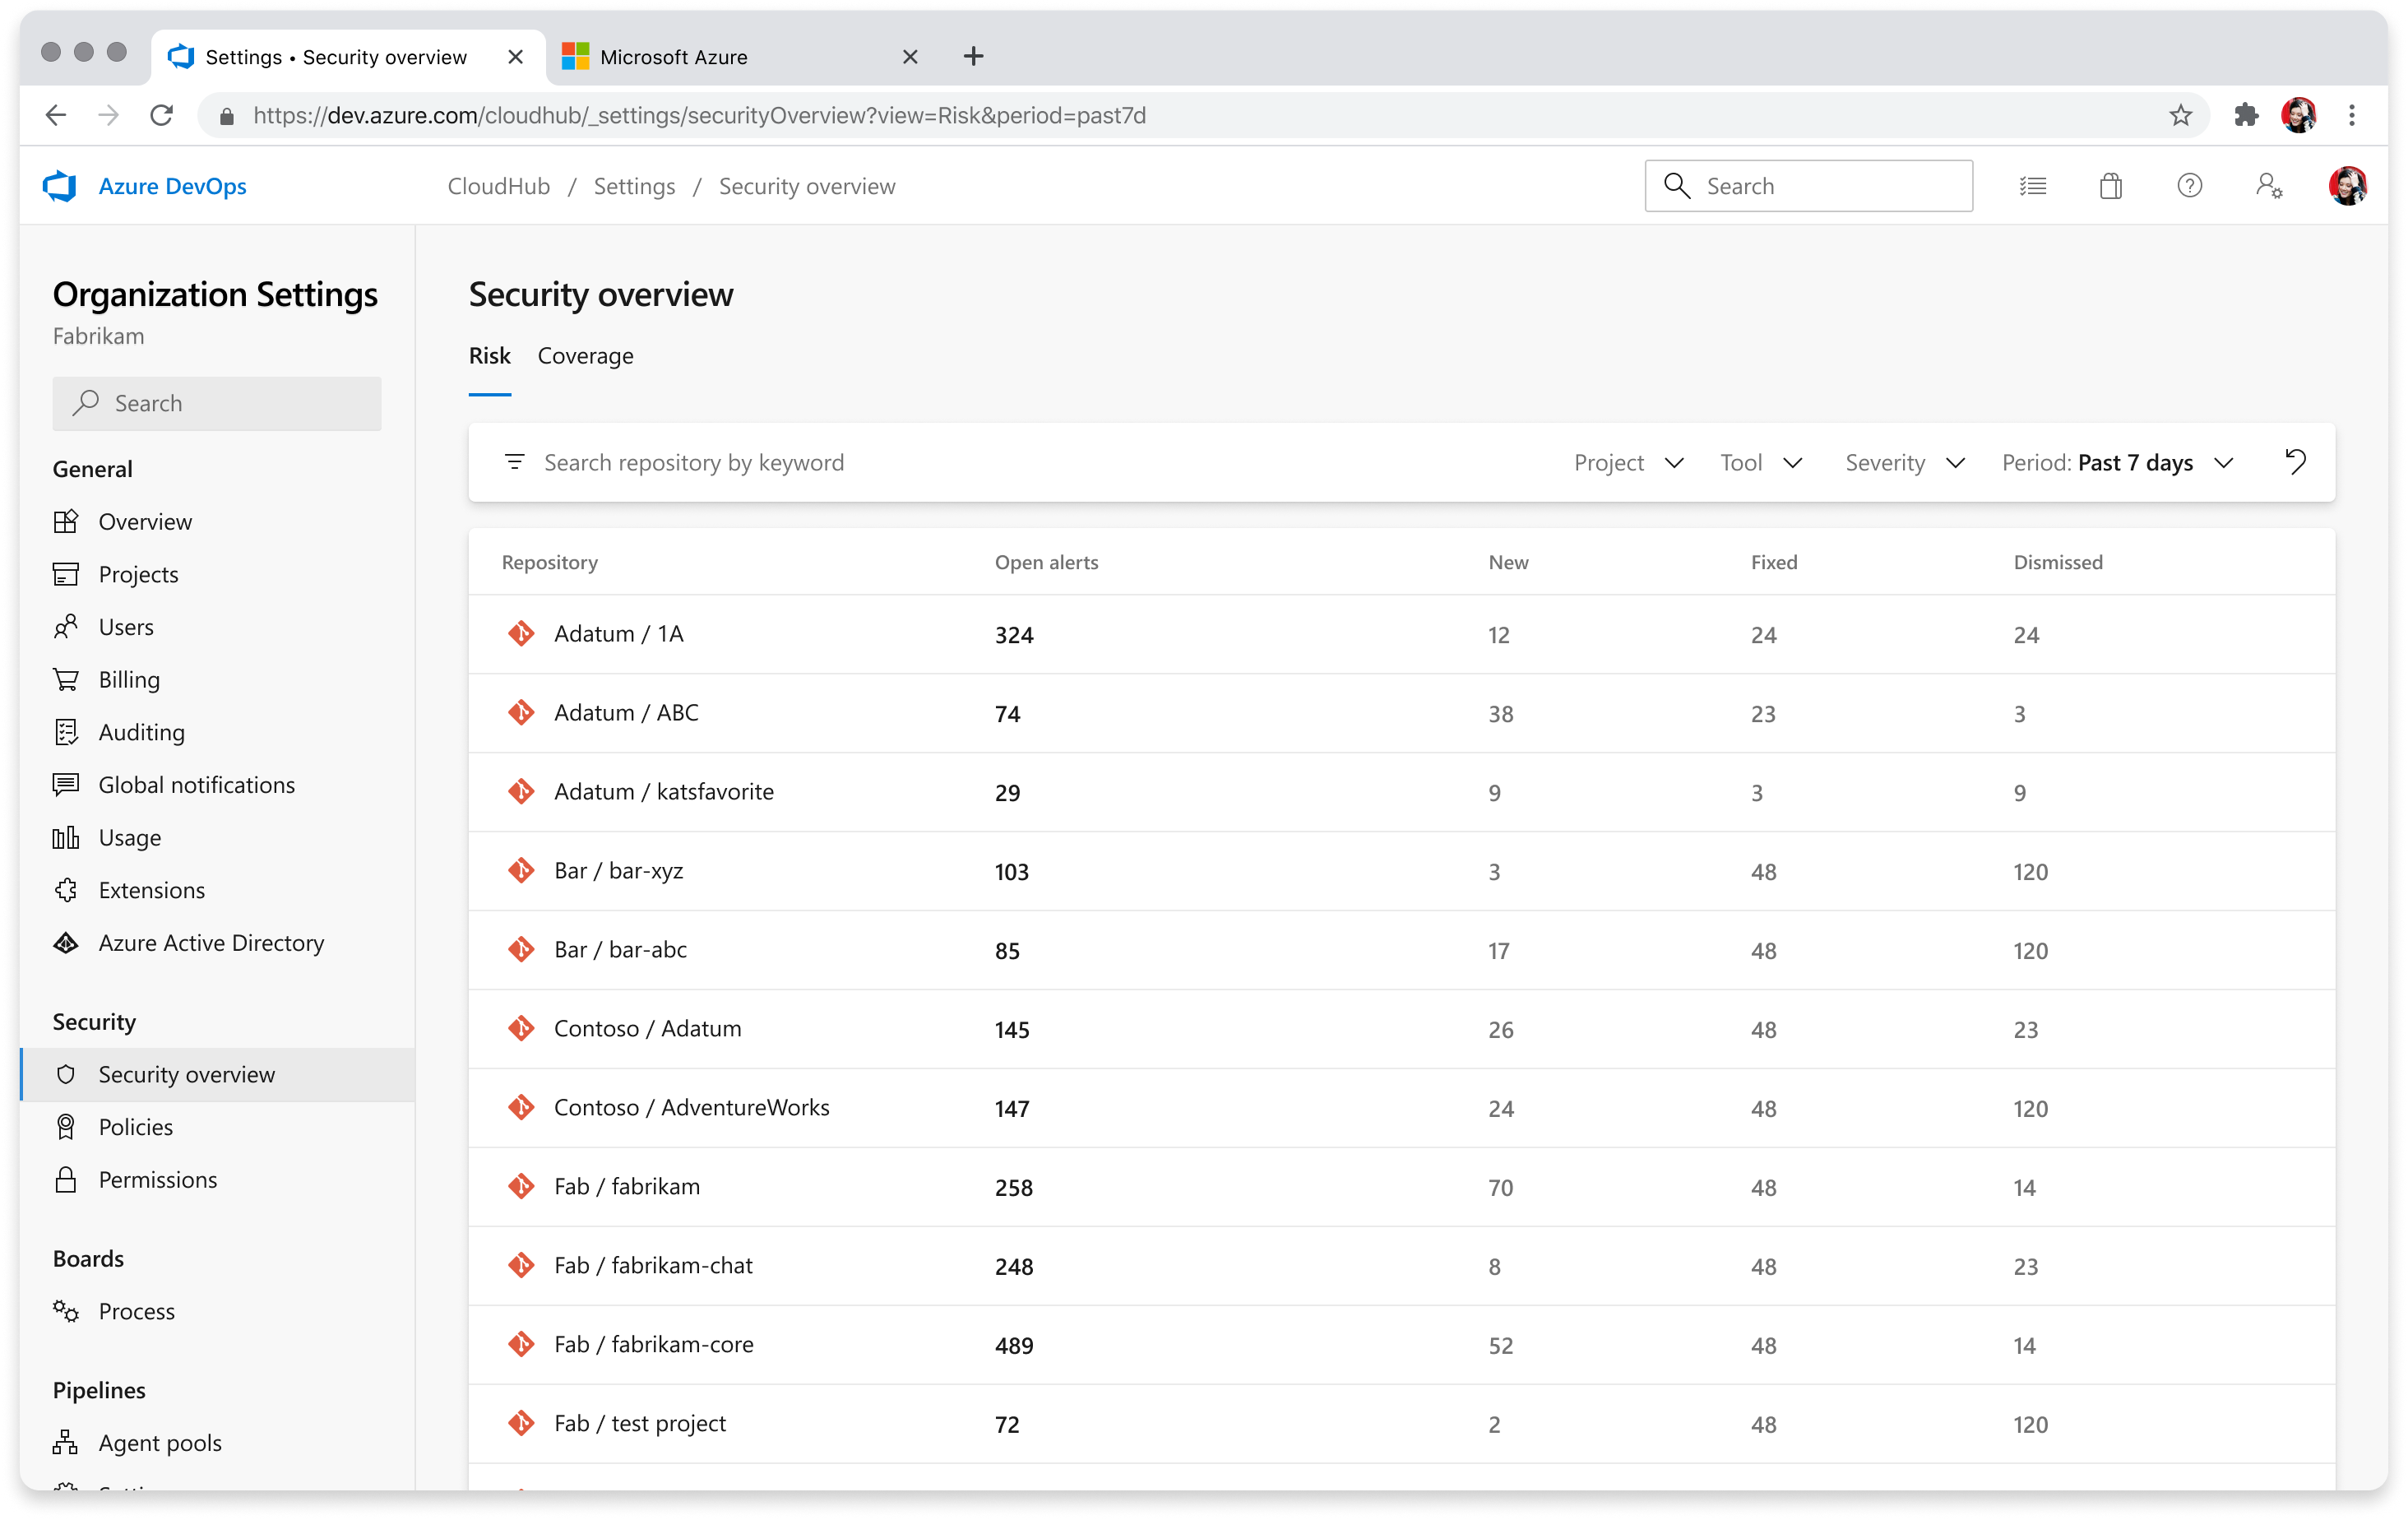
Чтобы получить доступ к обзору безопасности для вашей организации, перейдите к обзору параметров > безопасности организации. Представление по умолчанию — это вкладка "Риск ", в которой отображается сводка оповещений системы безопасности в организации.
В представлении риска отображаются только репозитории с включенной расширенной безопасностью. Отчетное количество оповещений отображается только для оповещений, обнаруженных на ветви по умолчанию для каждого репозитория. Отключенные и удаленные репозитории автоматически исключаются из результатов.
Вы можете отсортировать каждый из заголовков столбцов в таблице (Open, , New, DismissedFixed) и изменить запрос с помощью строки поиска ключевых слов или раскрывающихся списков для проектов, репозитория, набора инструментов, серьезности и ограничения времени (период). Фильтр с привязкой к времени по умолчанию отображает результаты за последние семь дней. URL-адрес обновляется с учетом всех примененных фильтров, чтобы запросом было проще поделиться.
Вкладка "Риск " также включает метрики свертки уровня организации, которые суммируют воздействие оповещений во всех отфильтрованных проектах и репозиториях, поэтому можно оценить общий риск без проверки каждого репозитория по отдельности.
Вы можете экспортировать результаты на вкладке "Риск" в CSV-файл для автономного анализа или создания отчетов.
Note
Сводные метрики на уровне организации на вкладке Риск в настоящее время доступны в рамках закрытой предварительной версии, поэтому их доступность может различаться в зависимости от организации.
Вкладка "Покрытие"
На вкладке "Покрытие" в обзоре безопасности отображаются все репозитории в вашей организации независимо от их состояния включения. Результаты автоматически исключают отключенные и удаленные репозитории. Для всех репозиториев с включенной расширенной безопасностью обзор включает разбивку каждого средства:
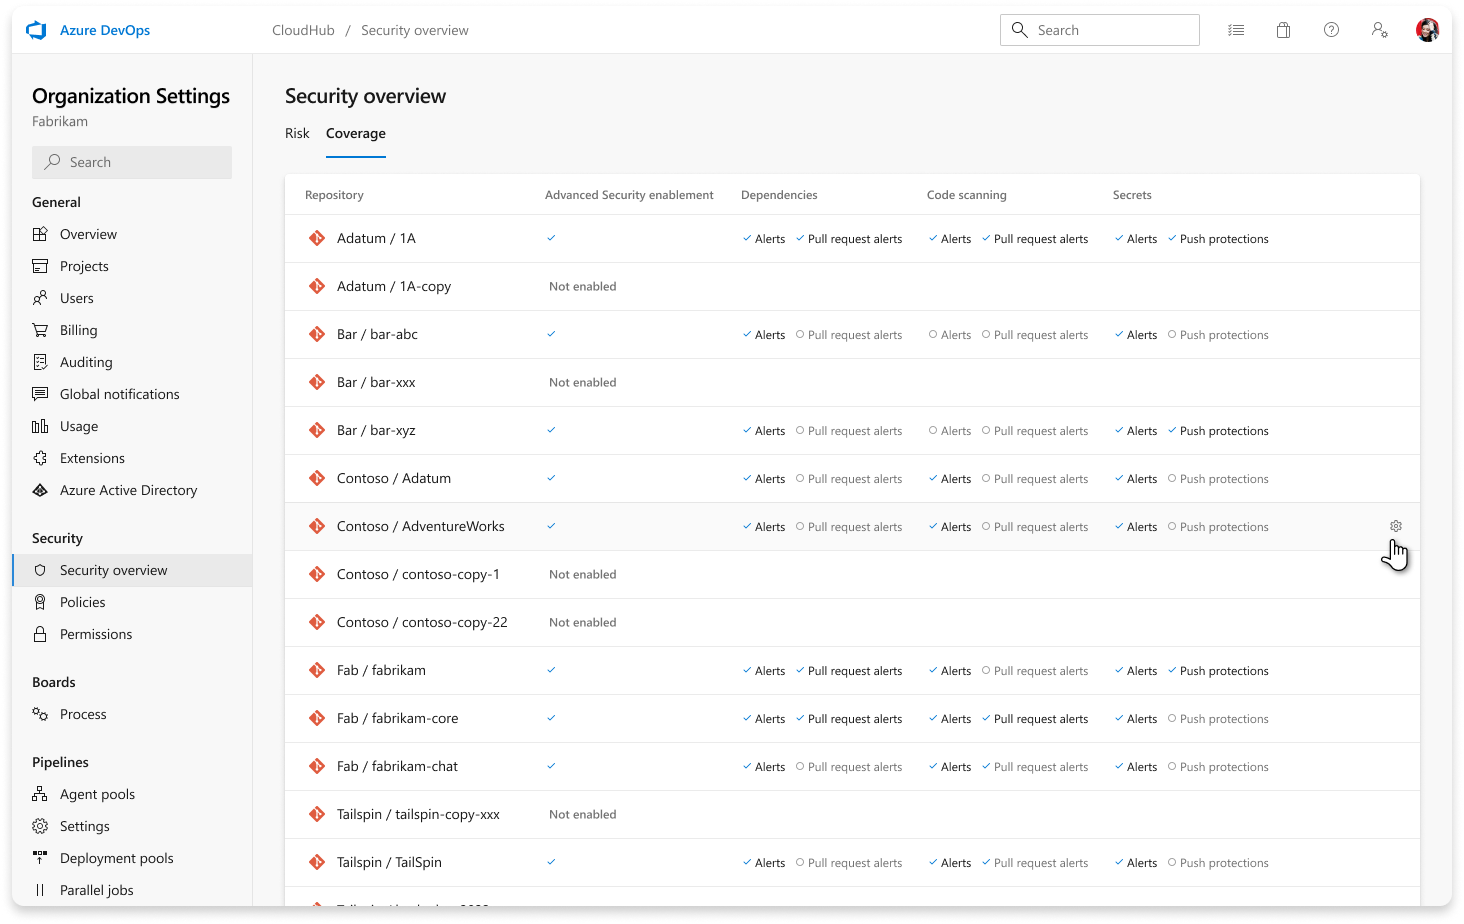
Проверка зависимостей, сканирование кода и оповещения о проверке секретов включаются после успешной отправки файла результатов SARIF в Advanced Security. Другими словами, успешное сканирование, вне зависимости от обнаружения предупреждений в любой ветви репозитория, обеспечивает доступность покрытия для данного инструмента и репозитория. Состояние включения не учитывает недавность сканирования. Задержка до 24 часов может возникнуть, когда это касается недавних событий включения, в случае выбора Enable all на уровне организации или проекта.
Наведите указатель мыши на определенный репозиторий и выберите значок cog, который направляет вас в область параметров этого репозитория, где можно включить расширенную безопасность. Дополнительные сведения о настройке функций расширенной безопасности см. в разделе "Настройка расширенной безопасности GitHub".
Со вкладки "Покрытие" можно экспортировать результаты в CSV-файл.
Вкладка «Покрытие» также содержит сводные метрики на уровне организации по охвату сканированием и уровню подверженности, которые можно разбить с помощью фильтров по проекту, репозиторию, набору инструментов, периоду и статусу покрытия.
Note
Сводные метрики уровня организации на вкладке «Покрытие» в настоящее время доступны только в рамках закрытого предварительного просмотра, поэтому их доступность может различаться в зависимости от организации.
Вкладка "Оповещения"
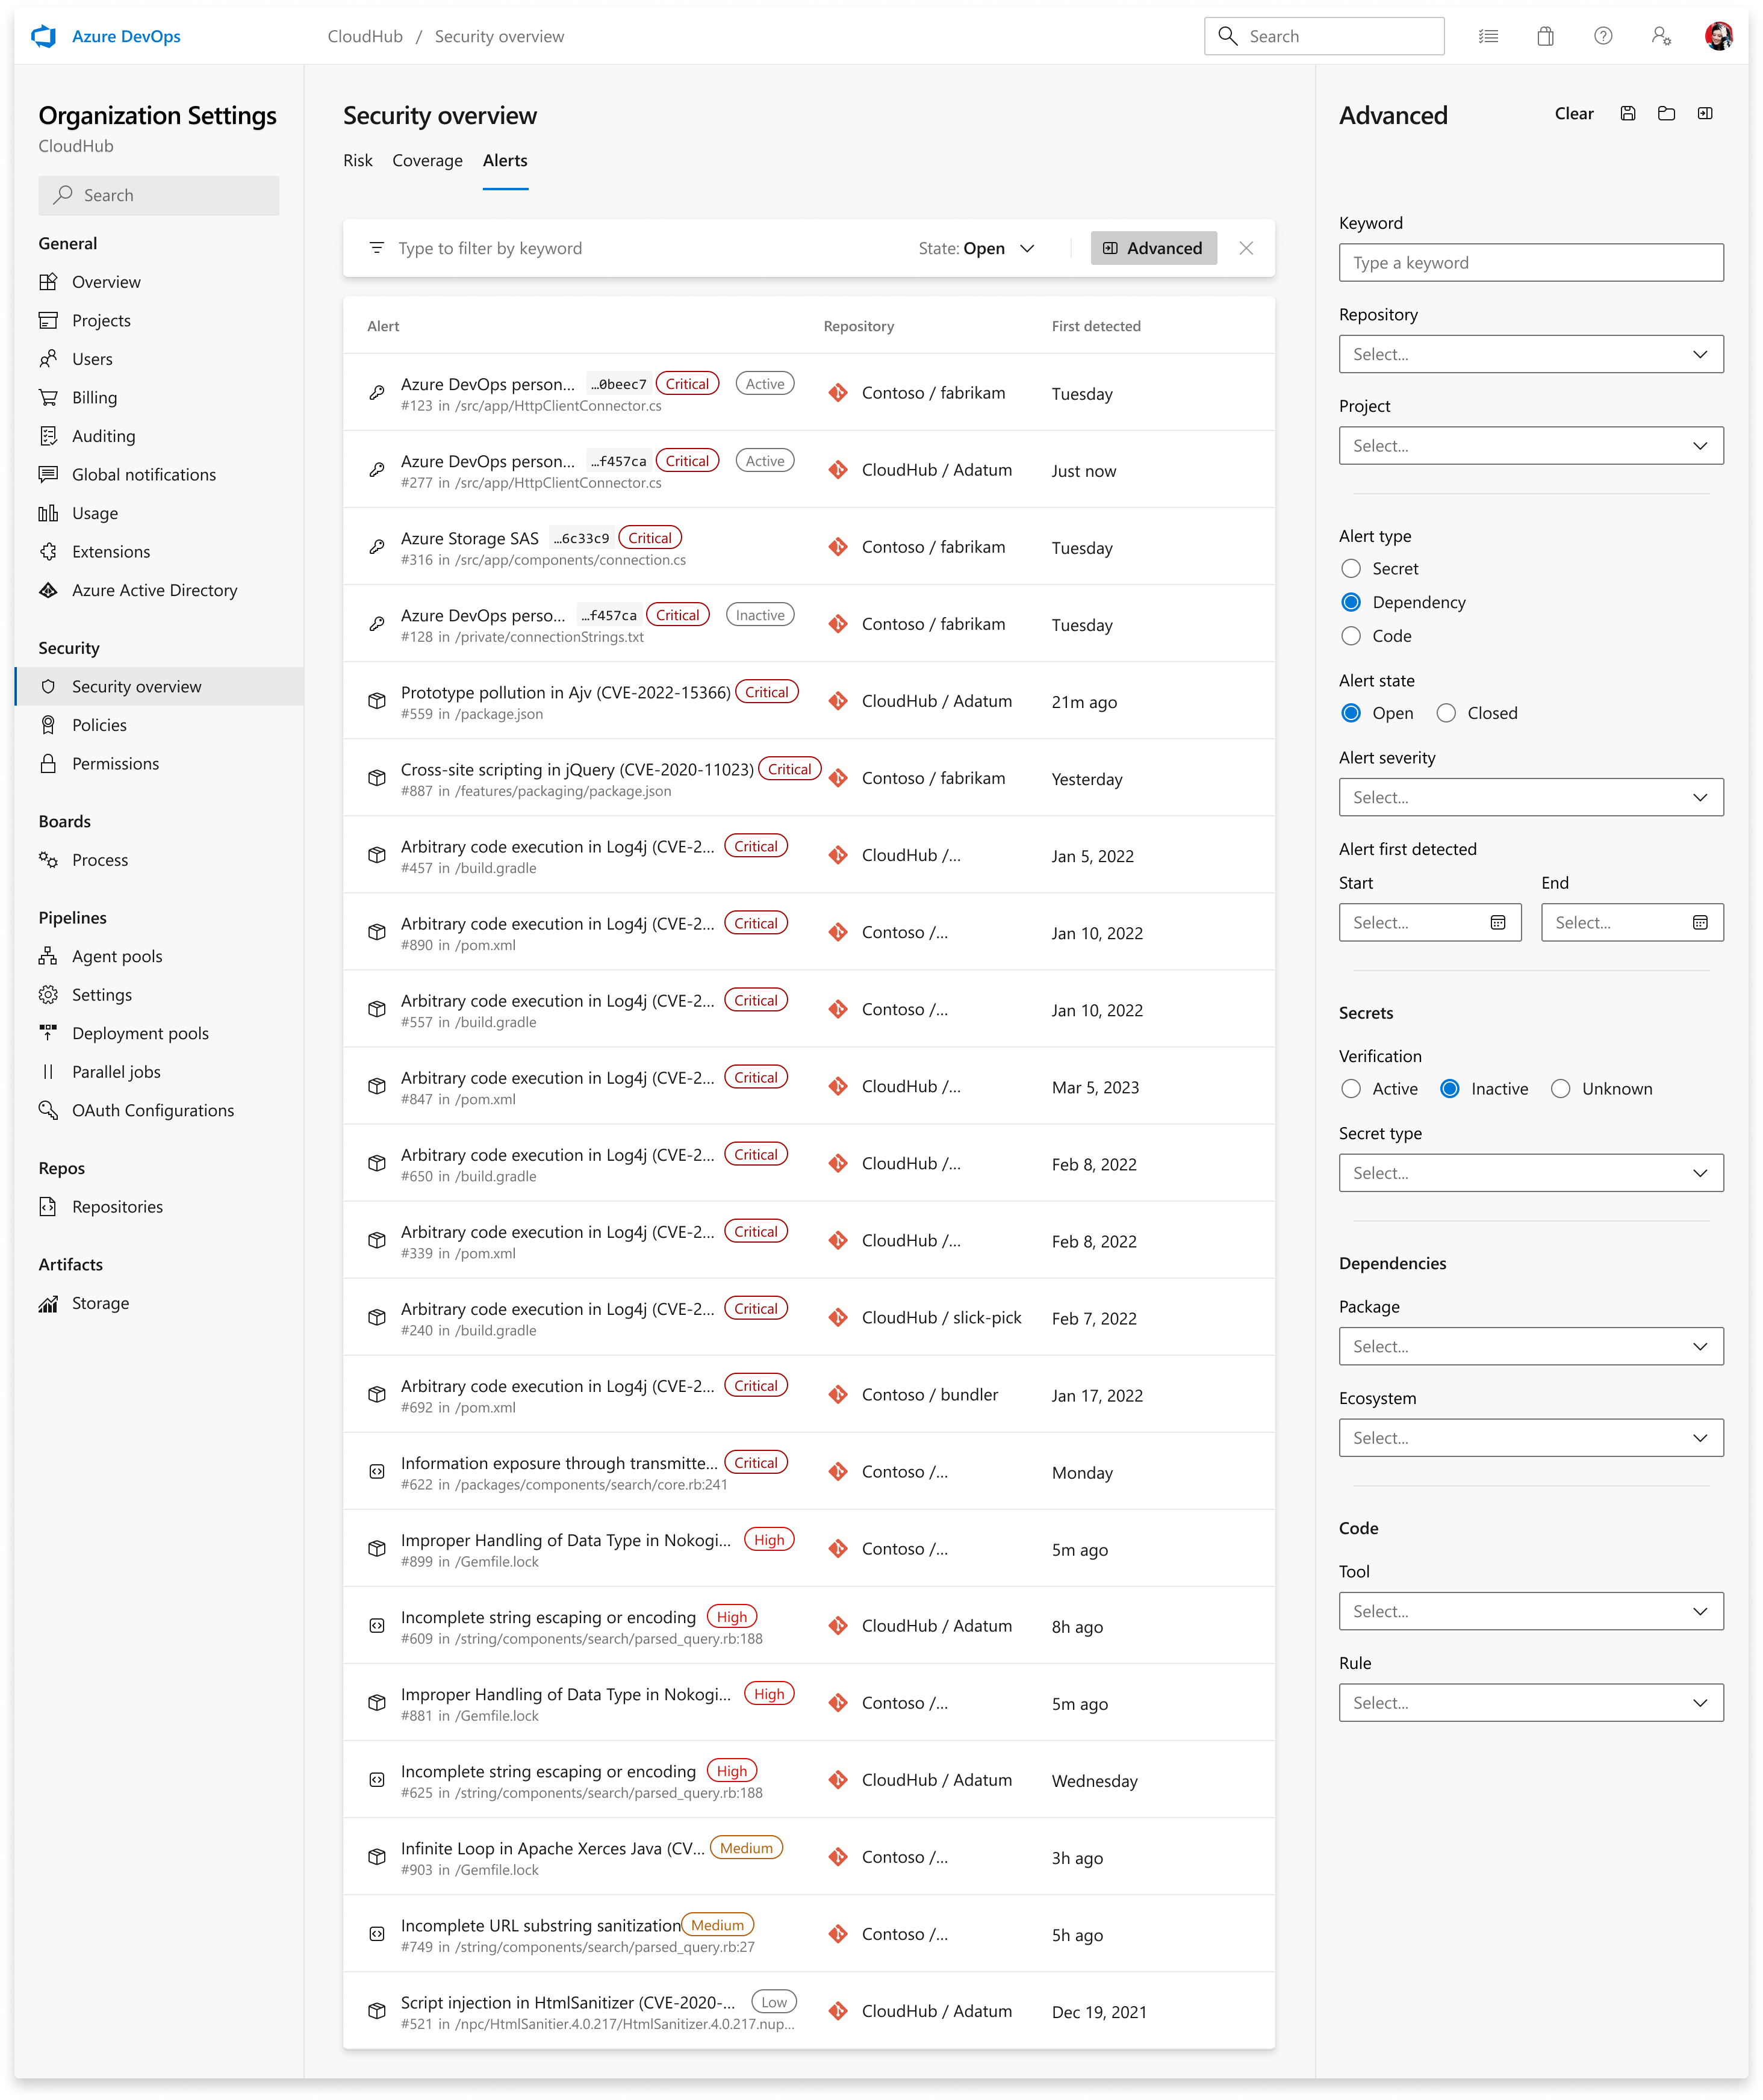
Вкладка "Оповещения" предоставляет объединенное представление отдельных оповещений системы безопасности во всех репозиториях в организации. Вместо перехода к каждому репозиторию по отдельности можно искать, фильтровать и определять приоритеты оповещений с одной централизованной панели мониторинга.
Фильтрация и поиск
Вкладка "Оповещения" поддерживает фильтрацию по:
- Средство — фильтрация по источнику оповещений, например сканирование кода, сканирование зависимостей, сканирование секретов или вывод вредоносных программ.
- Серьезность — фильтрация по уровню серьезности оповещений, например критическому, высокому, среднему или низкому.
- Состояние — фильтрация по состоянию оповещения, например, открытые, отклонённые или исправленные.
- Project — фильтрация по Azure DevOps project.
- Репозиторий — фильтрация по конкретному репозиторию.
- Привязка времени — фильтрация оповещений по моменту их внедрения.
При выборе определенного инструмента отображаются определенные фильтры. Для секретов эти фильтры включают срок действия и тип секрета. Для зависимостей эти фильтры включают пакет и экосистему. Для кода эти фильтры включают инструмент и правило.
Результаты вредоносных программ отображаются как отдельный тип оповещения наряду с существующими оповещениями проверки зависимостей в представлении зависимостей и на вкладке " Оповещения о безопасности". Как и в случае с другими типами оповещений, можно фильтровать, исследовать, закрывать и повторно открывать результаты вредоносных программ.
Note
Обнаружения вредоносных программ в настоящее время доступны в рамках закрытой предварительной версии, поэтому доступность может различаться в зависимости от организации.
Экспорт
Вы можете экспортировать до первых 1000 оповещений на вкладке "Оповещения" в CSV-файл для автономного анализа, создания отчетов или интеграции с другими средствами. Экспорт учитывает применяемые в настоящее время фильтры.
Кампании по безопасности
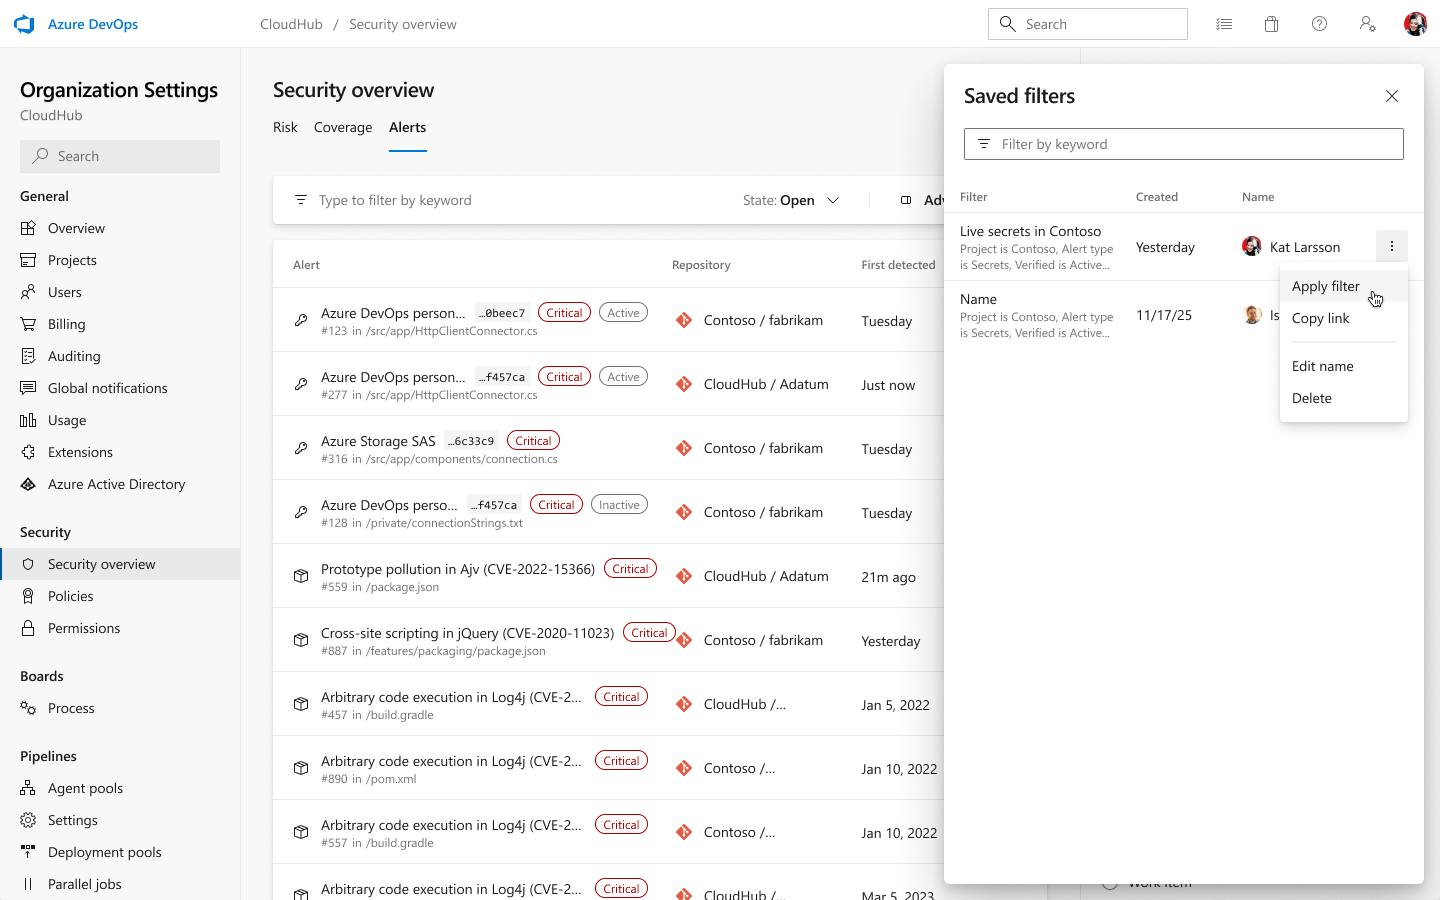
Кампании безопасности позволяют создавать отфильтрованные представления оповещений и совместно использовать их для координации усилий по исправлению между командами. Используйте фильтры, чтобы сосредоточиться на определенных типах уязвимостей, уровнях серьезности или репозиториях, а затем предоставить представление кампании команде с помощью URL-адреса.
Страница применяет фильтры в качестве параметров URL-адреса. Вы можете легко поделиться определенным отфильтрованным представлением с командой, скопировать URL-адрес.
Кампании полезны для:
- Устранение в рамках спринта — создайте кампанию для всех критических предупреждений в определённом проекте, чтобы отслеживать ход устранения в течение спринта.
- Триаж для определённого инструмента — отфильтруйте по определённому инструменту сканирования, чтобы просматривать и обрабатывать все оповещения из этого источника.
- Координация между репозиториями — предоставьте инженерам из нескольких репозиториев доступ к отфильтрованному представлению, чтобы сократить число уязвимостей определенного класса.