Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Рабочий процесс исследования по безопасности данных помогает быстро выявлять, исследовать и принимать меры в отношении данных, связанных с инцидентами безопасности и утечки данных. Этот рабочий процесс не является линейным. Он включает в себя значительные требования к итерации для нескольких этапов точной настройки поиска, сбора доказательств, классификации и расследования с использованием ИИ и действий.
Для идентификации данных и осуществления действий с ними и доступа используется следующий рабочий процесс:
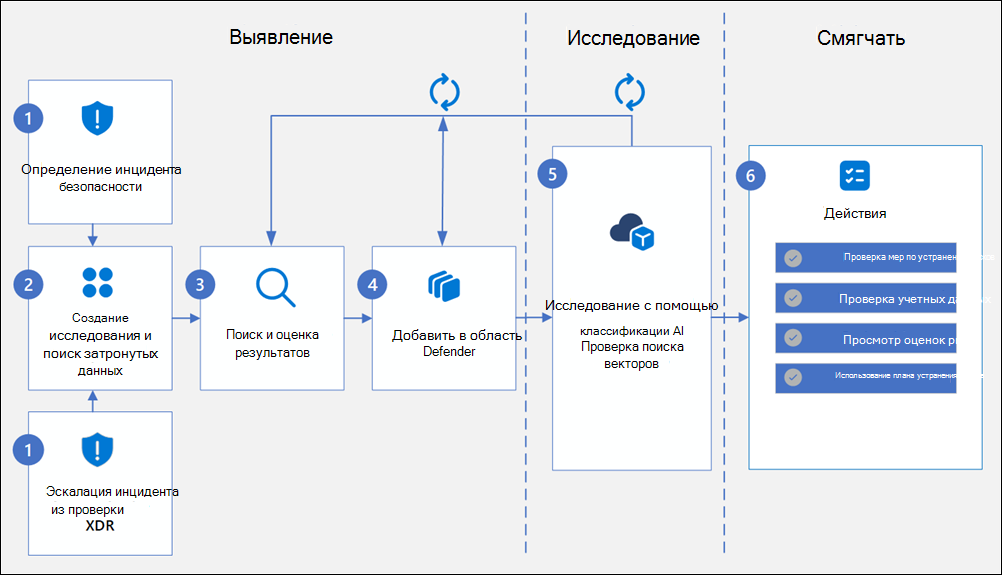
Шаг 1. Выявление инцидентов и эскалация
Выявление инцидента защиты данных
Утечки данных и другие инциденты, связанные с защитой данных, требуют быстрых действий по выявлению и сдерживанию потенциальных рисков для организации. Необходимо быстро выявлять такие инциденты и организовывать комплексное реагирование. Расследование инцидента, связанного с защитой данных, может оказаться непростой задачей. Это может включать в себя неэффективные рабочие процессы с несколькими инструментами, ручную работу и дополнительную сложность по мере увеличения размера исследования. Вы можете столкнуться с трудоемкой проверкой затронутых данных и увеличением затрат.
Исследования по безопасности данных помогают исследовать и устранять последствия инцидентов защиты данных, а также ускоряют процесс разрешения. Обнаружив инцидент защиты данных, создайте новое расследование, чтобы ваша команда по защите данных могла выявить данные, связанные с инцидентом, провести глубокий анализ контента и снизить риски в рамках одного унифицированного решения.
Передача на обработку инцидента безопасности данных из Microsoft Defender XDR
Если вы уже используете Microsoft Defender XDR в своей организации, интеграция с исследования по безопасности данных позволяет быстро и легко создать новое расследование. В исследование автоматически включаются все связанные с инцидентом элементы данных из узла инцидента Defender XDR.
Передача инцидента безопасности данных на обработку из службы управления внутренними рисками
Если вы уже используете службу "Управление внутренними рисками" в своей организации, интеграция с исследования по безопасности данных позволит вам быстро создать новое исследование для выявленных рискованных действий пользователей.
Повышение уровня аналитики в Управление состоянием безопасности данных
Если вы уже используете Управление состоянием безопасности данных в вашей организации, интеграция с Исследования по безопасности данных позволяет быстро создать новое исследование на основе потенциальных выводов и аналитических сведений об утечке данных.
Шаг 2. Создание исследования и поиск затронутых данных
Создание расследования в исследования по безопасности данных выполняется быстро и просто. В зависимости от сценария вы можете создавать исследования из:
- Инциденты Microsoft Defender XDR: создание расследования инцидента с Defender XDR.
- Обращение в службу управления внутренними рисками Управление внутренними рисками Microsoft Purview: Создайте расследование из службы управления внутренними рисками.
- Аналитика управления состоянием безопасности данных: создайте расследование из результатов эксфильтрации управления состоянием безопасности данных или включите упреждающую аналитику ИИ, которая автоматически создает расследование.
- Вручную в режиме полного черновика: создайте исследование, используя параметр режима полного черновика , чтобы настроить определенные источники данных и условия поиска.
Шаг 3. Поиск, оценка результатов и просмотр
После создания исследования можно просмотреть и обновить источники данных. Используйте средства поиска, чтобы определить элементы, связанные с инцидентом защиты данных. В этот обзор включены элементы следующих служб Microsoft 365:
| Источник данных | Тип контента, в котором производится поиск | Примеры рискованного содержимого |
|---|---|---|
| Защита от потери данных в конечной точке | Files зафиксировано сбором доказательств защиты от потери данных в конечной точке | Files скопирован на USB, распечатан, отправлен в облако или доступен неавторизованным приложениям на подключенных устройствах. |
| Exchange Online. | Сообщения электронной почты и вложения в почтовых ящиках пользователей | Учетные данные или секреты, отправленные по электронной почте, конфиденциальные файлы, отправленные извне. |
| Microsoft Copilot | Запросы и ответы ИИ | Конфиденциальные данные в запросах Copilot или ИИ. |
| Microsoft Teams | Chat сообщений (индивидуальных и групповых чатов) и публикаций в каналах | Секреты, включенные в чаты, конфиденциальная информация в беседах Teams. |
| OneDrive | Файлы пользователя | Файлы пользователей с защищенными ключами доступа, экспорт баз данных и многое другое. |
| SharePoint | Документы и файлы на сайтах | Документы, содержащие пароли, данные клиентов или конфиденциальные планы. |
Можно создавать и выполнять различные поисковые запросы , связанные с исследованием. Используйте такие условия, как ключевые слова, типы файлов, инциденты и т. д. в построителе запросов , чтобы создавать настраиваемые поисковые запросы. Эти запросы возвращают результаты с данными, которые с наибольшей вероятностью имеют отношение к инциденту защиты данных. Аудит поиска также можно использовать для поиска контента на основе действий пользователей, записанных в едином журнале аудита, таких как просмотр файлов, их загрузки и изменения меток конфиденциальности. Кроме того, вы можете использовать сбор доказательств защиты от потери данных в конечной точке для запроса данных, собранных политиками защиты от потери данных в конечной точке на подключенных устройствах.
Шаг 4. Добавление данных в области исследования
После просмотра и уточнения поискового запроса добавьте все соответствующие элементы данных в области исследования. На этом этапе выполняется фильтрация и просмотр определенных элементов данных. Вы также указываете все элементы, которые не хотите проверять, с помощью средств ИИ в исследования по безопасности данных.
Шаг 5(a). Изучение элементов
Добавив элементы данных в области исследования, начните уточнять и сужать данные до наиболее важных элементов для вашего расследования. Сужение списка до наименьшего объема применимых данных помогает повысить скорость и снизить затраты, связанные с обработкой ИИ.
На этом шаге сделайте следующее:
- Выберите конкретные элементы, чтобы добавить их непосредственно в план устранения рисков , если это возможно.
- Определение или исключение определенных элементов из обработки ИИ.
После добавления элементов данных в области исследования система автоматически подготавливает все элементы. Такая автоматическая векторизация обеспечивает семантический поиск и категоризацию данных.
Шаг 5(б). Исследование с помощью ИИ
После завершения добавления к области для элементов данных исследования начните использовать средства ИИ, чтобы сузить фокус исследования до наиболее важных и важных элементов.
Используйте следующие инструменты и действия в ходе проверки, чтобы определить определенные элементы данных и выполнить действия с ними:
- Используйте векторный поиск запросов на естественном языке, чтобы определить элементы для проверки.
- Используйте поиск с ИИ (предварительная версия) с запросами на естественном языке и ключевыми словами для суммирования результатов поиска для проверки.
- Определите и настройте категории для содержимого, управляемые ИИ .
- Используйте встроенные и настраиваемые области проверки для выбранных элементов.
- Выберите элементы для добавления в план устранения рисков.
Важно!
Соображения стоимости хранилища и емкости ИИ связаны с использованием каждого из инструментов ИИ в исследования по безопасности данных. Дополнительные сведения см. в разделах Модели выставления счетов в Исследования по безопасности данных и Использование анализа ИИ в Исследования по безопасности данных.
Шаг 6. Действия по смягчению последствий
После выявления наиболее важных и значимых элементов, связанных с инцидентом защиты данных, предпримите конкретные действия для снижения рисков.
- Просмотр рекомендаций по смягчению последствий: когда вы выбираете элементы для изучения и выбираете "Устранение рисков " в качестве области внимания, решение создает рекомендации по смягчению последствий. Автоматизированная обработка ИИ выявляет связанные угрозы и рекомендует меры по их снижению.
- Проверка проверки учетных данных: Когда вы выбираете элементы для проверки и выбираете "Учетные данные " в качестве области внимания, решение определяет учетные данные и другие проверки ресурсов доступа. Анализ с помощью ИИ автоматически определяет и генерирует сведения, тип и конкретные рекомендации по учетным данным.
- Проверка рисков: когда вы выбираете элементы для изучения и выбираете "Риски " в качестве области внимания, решение автоматически создает оценку и проверку риска безопасности. Оценка риска помогает назначить приоритеты действиям по смягчению наиболее значимых и рискованных элементов данных.
- Просмотр проверок персональных данных: когда вы выбираете элементы для изучения и выбираете персональные данные в качестве области внимания, решение идентифицирует и извлекает персональные данные из выбранных элементов. Обработка анализа ИИ автоматически определяет типы персональных данных, извлекает значения и предоставляет окружающий контекст.
- Используйте план устранения рисков: После просмотра анализов и рекомендаций добавьте в план устранения конкретных элементов данных из области исследования. Этот план помогает управлять состоянием устранения рисков для каждого элемента данных и отслеживать его.
- При необходимости очистите элементы: создайте поисковый запрос и сохраните его как запрос очистки, чтобы было проще идентифицировать и удалить элементы в организации. Можно выполнить мягкое удаление элементов, чтобы переместить их в папку "Восстанавливаемые элементы", или жесткое удаление элементов, чтобы удалить их без возможности восстановления.
Лучшие методики
- Итерируйте и используйте анализ ИИ с умом: расследование редко завершается за один шаг. Используйте предложения ИИ для категоризации и поиска в векторах , чтобы выявить скрытые проблемы. Всегда проверяйте любые критические выводы, используя человеческое суждение. Суждение следователя является ключевым в принятии критических решений.
- Сфокусируйте области исследования: Легко перегружаться при обнаружении дополнительных данных. Используйте категоризацию , чтобы исключить нерелевантную информацию и сосредоточиться в первую очередь на любых рискованных элементах.
- Engage нужные команды в организации заранее: инциденты безопасности данных часто охватывают несколько областей. К этим областям могут относиться безопасность, ИТ и соответствие требованиям в вашей организации. Делитесь с командами партнеров, как только определите области, требующие действий.
- Используйте интегрированные службы Майкрософт: Исследования по безопасности данных являются частью более широкой экосистемы Microsoft Purview и Defender. Если расследование предполагает наличие инсайдерского риска, откройте обращение в службу управления инсайдерскими рисками . Если он начался с оповещения Microsoft Defender XDR, обновите этот инцидент с помощью своих результатов. Цель — получить полное представление об инциденте в организации.
Email и уведомления портала
Исследования по безопасности данных отправляет уведомления, чтобы информировать следователей о состоянии настройки и держать их в курсе хода расследования. Уведомления доставляются как через центр уведомлений Microsoft Purview (значок колокольчика на портале Microsoft Purview), так и по электронной почте. Email уведомления включают имя исследования в качестве заголовка и кнопку, которая ссылается непосредственно на соответствующую страницу на портале Microsoft Purview.
В следующей таблице описаны уведомления, связанные с настройкой и подключением:
| Уведомление | Триггер | Recipients | Описание |
|---|---|---|---|
| Настройка завершена | Начальная настройка завершена | Все пользователи с ролями исследования по безопасности данных | Уведомляет всех назначенных пользователей о том, что исследования по безопасности данных настроены и готовы к использованию. |
| Исследование интеграции готово | Начальная настройка завершена, и пользователь создал ранее созданные исследования из Microsoft Defender XDR, Insider Risk Management или Управление состоянием безопасности данных | Пользователи, создавшие исследования до завершения установки | Направляет пользователей обратно к их предыдущему исследованию, чтобы начать анализ с помощью ИИ. |
| Напоминание о настройке | Пользователь создал исследование, но начальная настройка не была завершена через 7 дней | Пользователь, создавший исследование | Напоминает пользователю или его администратору о необходимости завершения настройки, чтобы можно было продолжить расследование. |
| Подготовка разрешений завершена | Через 1 час после назначения разрешений, когда последний шаг адаптации не завершен | Пользователь завершает адаптацию | Напоминает пользователю о необходимости выполнить последний шаг регистрации после предоставления разрешений. |
Примечание.
Параметры предпочтений уведомлений в настоящее время недоступны. Все пользователи с ролями исследования по безопасности данных получают уведомления для сценариев, перечисленных в этом разделе.