Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Это руководство состоит из четырех этапов:
- Введение
- Шаг 1. Создание базовых элементов
- Шаг 2. Настройка доступа и аналитики
- Шаг 3. Общие сведения о ландшафте данных и рисках
- Шаг 4. Принятие мер и исследование с помощью Security Copilot (эта статья)
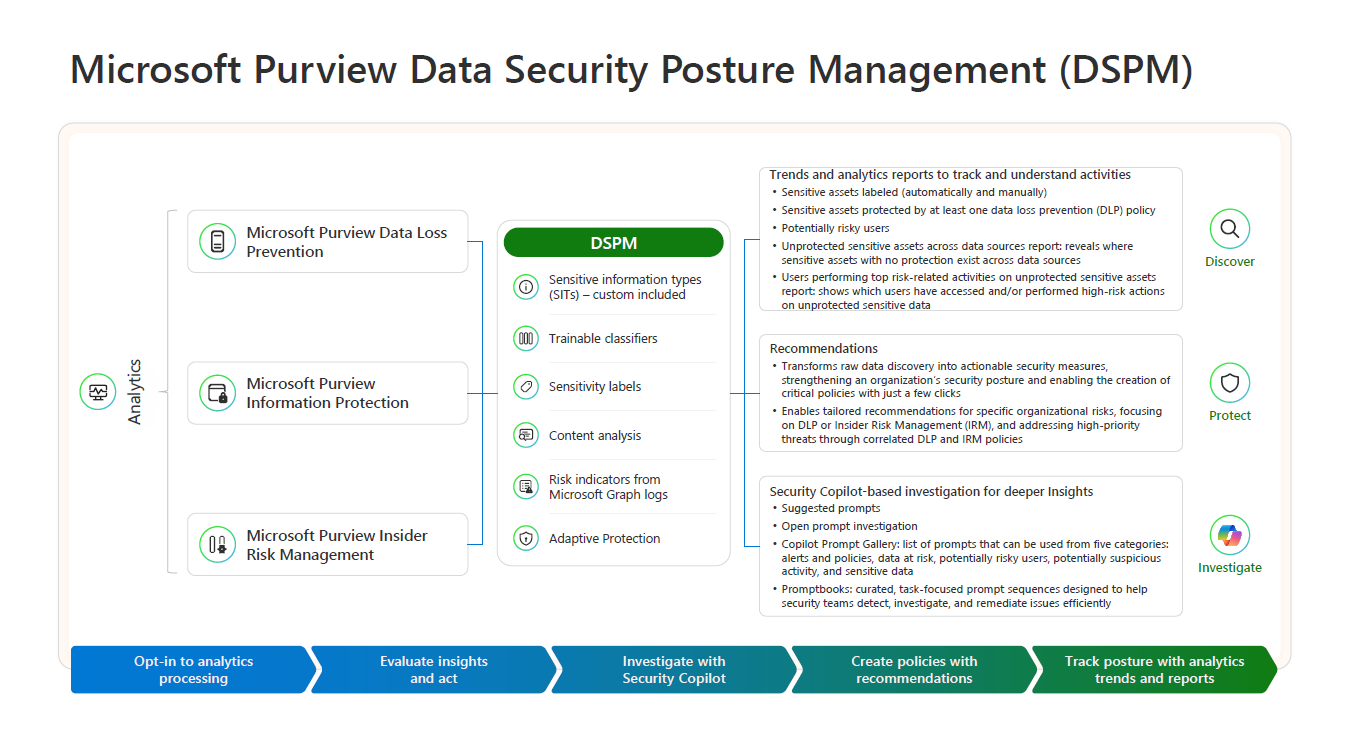
При четком понимании ландшафта данных и рисков, связанных с шагом 3, на этом шаге основное внимание уделяется принятию мер. Используйте Управление состоянием безопасности данных (DSPM) рекомендации, чтобы создать политики, которые устраняют выявленные риски, и использовать Microsoft Security Copilot для изучения конкретных пользователей и действий.
Создание политик защиты от потери данных и управления внутренними рисками на основе DSPM рекомендаций
Используйте DSPM рекомендации для создания политик защиты от потери данных (DLP) и управления внутренними рисками, которые устраняют выявленные риски. DSPM предоставляет пошаговые инструкции по созданию политик, не покидая страницу DSPM.
- Выберите Рекомендации и выберите рекомендацию для просмотра.
- Выберите параметр для создания политики защиты от потери данных или управления внутренними рисками на основе рекомендации.
- Следуйте пошаговому руководству, чтобы настроить и создать политику.
- Просмотрите параметры политики и отправьте.
Примечание.
Создание каждой политики занимает несколько минут и около 24 часов, чтобы событие триггера вступает в силу. Созданные политики можно найти на странице каждого решения (DLP или управление внутренними рисками). При создании политик могут создаваться дополнительные рекомендации, помогающие при обновлении и настройке политик.
Администраторы также могут использовать руководство для обновления существующих политик вместо создания новых политик. Рекомендации обновляются соответствующим образом после действий администратора.
Изучение пользователей с Microsoft Security Copilot в рекомендациях DSPM
Используйте Microsoft Security Copilot в DSPM для изучения пользователей, участвующих в рекомендациях. Security Copilot предоставляет опыт исследования на основе ИИ, который помогает понять действия пользователей и риски в контексте.
- В рекомендации DSPM выберите Показать задействованных пользователей, чтобы начать взаимодействие с Security Copilot.
- Используйте дальнейшие подсказки, чтобы подробно изучить действия, связанные с рекомендацией.
- Кроме того, откройте Security Copilot в верхней части страницы DSPM, чтобы исследовать любое действие или пользователя.
Примеры запросов на исследование:
- "Укажите список событий, в которых конфиденциальные файлы были переданы извне".
- "Перечисление всех конфиденциальных файлов, которые были отправлены в облако за последнюю неделю".
- "Показать действия с данными для пользователя за последние 30 дней".
Дополнительные сведения см. в разделе Управление состоянием безопасности данных с Security Copilot.
Использование модулей Promptbook и Галерея запросов Copilot для интерактивных исследований
Используйте DSPM Promptbooks и Галерея запросов Copilot для выполнения интерактивных исследований с помощью курируемых последовательностей запросов. Эти ресурсы помогают администраторам приступить к общим исследованиям или найти более глубокие аналитические сведения.
- Книга командной строки для исследования рискованных пользователей: последовательность из шести запросов, предназначенная для выявления пользователей, обрабатывающих конфиденциальные данные, отображения их действий с данными, аномалий и связанных с ними оповещений. Введите имя участника-пользователя (UPN) и интервал времени (максимум 30 дней).
- Promptbook по защите конфиденциальных данных: последовательность из шести запросов для выявления и защиты конфиденциальных данных в организации и предложения рекомендуемых изменений политики и правил защиты от потери данных. Введите sit или метку и длительность (максимум 30 дней).
- Галерея запросов Copilot. Включает примеры запросов для помощи в исследованиях в пяти категориях: оповещения и политики, данные, подверженные риску, потенциально опасные пользователи, потенциально подозрительные действия и конфиденциальные данные.
Дополнительные сведения см. в статье Управление состоянием безопасности данных с Security Copilot — Галерея запросов Copilot.
Планирование ежемесячного цикла итерации
После выполнения всех четырех шагов создайте ежемесячный цикл итерации для постоянного улучшения состояния безопасности данных:
- Просмотрите DSPM отчеты и тенденции, чтобы определить изменения в ландшафте данных.
- Просмотрите DSPM рекомендации, чтобы понять текущие риски и определить дальнейшие шаги.
- Создание или обновление политик защиты от потери данных и управления внутренними рисками на основе новых рекомендаций.
- Изучите помеченных пользователей и действия с помощью Security Copilot.
- Оцените общие риски и упростите состояние безопасности данных.
Дополнительные сведения см. в статье Сведения о Управление состоянием безопасности данных.
Сводка
В конце этого шага в вашей организации будет реализовано следующее:
- На основе DSPM рекомендации по устранению выявленных рисков созданы политики защиты от потери данных и управления внутренними рисками.
- Используется Security Copilot для изучения пользователей и действий, связанных с рекомендациями.
- Использовались модули promptbook и Галерея запросов Copilot для интерактивных исследований.
- Создан ежемесячный цикл итерации для постоянного улучшения состояния безопасности данных.
Следующее действие
Вернитесь к разделу Развертывание и использование Управление состоянием безопасности данных введение или изучите другие модели развертывания Microsoft Purview.