Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Important
Эта функция доступна в бета-версии. Azure Databricks позволяет включить сканирование безопасности кода для подходящих рабочих пространств во время бета-тестирования.
Important
Сканирование безопасности может выявлять ложные срабатывания и не выявлять все ошибки безопасности.
Databricks Apps сканирует исходный код вашего приложения на предмет распространённых проблем с безопасностью каждый раз, когда вы развертываете изменение исходного кода. Сканирование не блокирует и не приводит к сбою развертывания. Обнаруженные проблемы отображаются на странице приложения Безопасность, где менеджер приложения может их просмотреть, классифицировать и приоритизировать.
Как работает сканирование безопасности кода
Сканирование безопасности кода выполняет статический анализ исходного кода вашего приложения в рамках развертывания:
- Запускается на изменениях исходного кода: Сканирование запускается автоматически при развертывании изменения исходного кода. Развертывание, которое повторно использует существующую сборку без изменения исходного кода, не сканируется.
- Только читает исходный код: сканер анализирует исходный код без запуска и никогда не изменяет ваше приложение.
- Без блокировки: сканер сообщает о результатах проверки безопасности, но не блокирует и не приводит к сбою развертывания. Изучите и устраните выявленные проблемы с учётом их серьёзности и ваших требований к безопасности.
- Безопасный отказ: если сканирование не может завершиться, результат записывается как недоступный, а не как не содержащий угроз, поэтому отсутствующее сканирование никогда не принимается за успешно пройденное.
Что обнаруживает сканирование
Сканирование безопасности кода анализирует только исходный код вашего приложения. Не сканирует зависимости вашего приложения и не выполняет динамический анализ запущенного приложения.
Сканер использует правила обнаружения, выбранные, созданные и настроенные Azure Databricks специально для приложений Databricks. Azure Databricks может со временем добавлять, удалять или обновлять правила для улучшения покрытия и точности обнаружения. Правила выявляют распространённые классы уязвимостей, включая:
- Жёстко закодированные учётные данные и секреты
- SQL-инъекция
- Межсайтовые скрипты (XSS)
- Подделка запросов на стороне сервера (SSRF)
- Обход каталогов
- Небезопасная десериализация
- Разрешительная конфигурация совместного использования ресурсов между источниками (CORS)
- Небезопасная загрузка YAML
- Раскрытие пользовательских токенов (от имени)
Замечание
Чистая проверка не гарантирует безопасность вашего приложения. Сканер проверяет определённый набор проблем, поэтому проблемы, которые не охватываются его правилами, не обнаруживаются. Сохраняйте свои практики проверки кода и меры безопасности, особенно для приложений, работающих с конфиденциальными данными. Для получения дополнительных рекомендаций по безопасности смотрите лучшие практики безопасности.
Просмотреть результаты безопасности
Для просмотра его результатов проверки безопасности необходимо иметь CAN MANAGE разрешение для приложения. См. настройку разрешений для приложения Databricks.
Чтобы ознакомиться с результатами:
- В вашем рабочем пространстве откройте приложение. См. Просмотрите сведения о приложении Databricks.
- Выберите вкладку Безопасность.
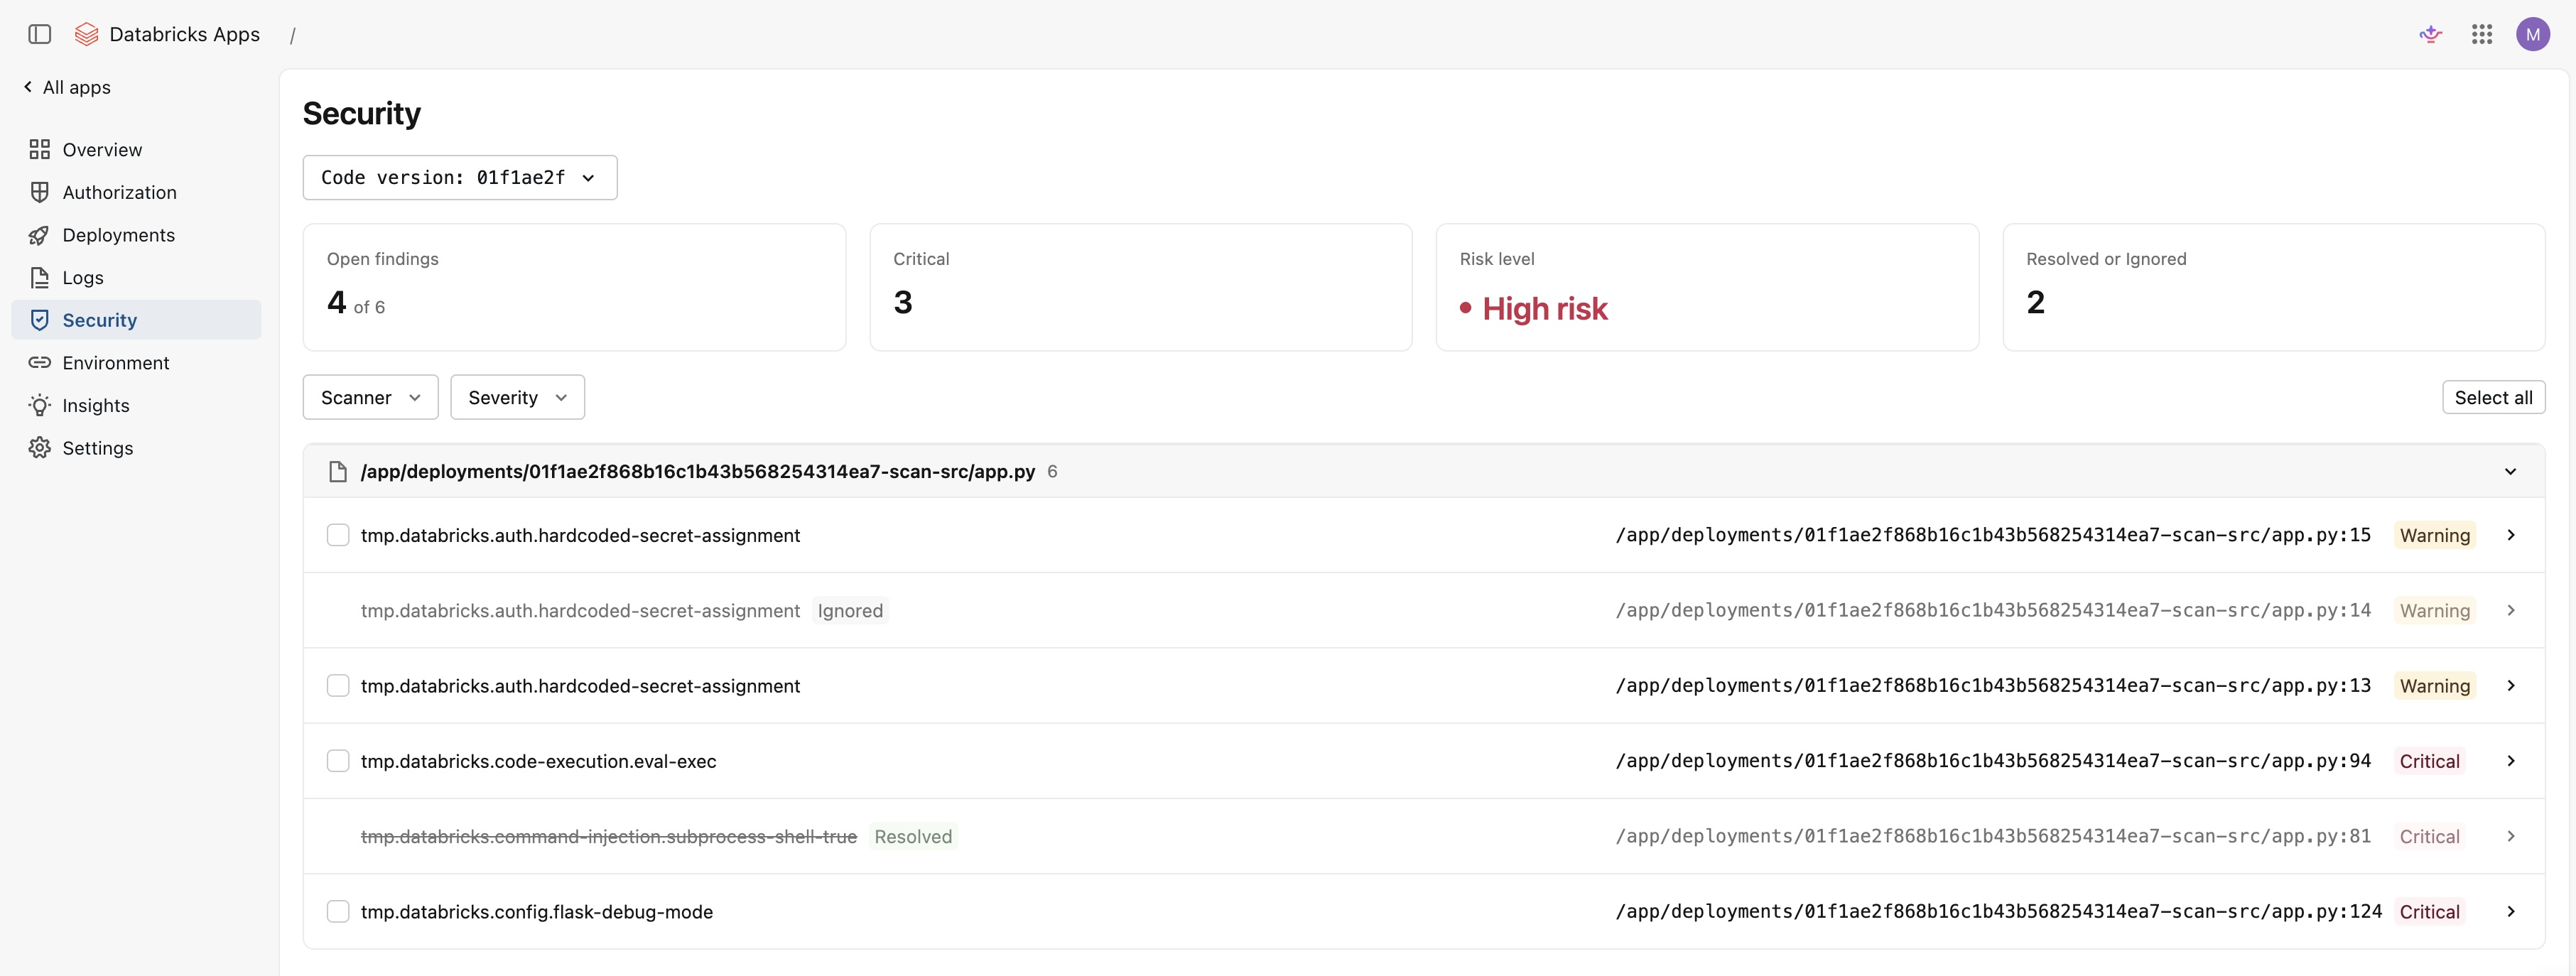
Страница Безопасность показывает обнаруженные проблемы для выбранного развертывания, сгруппированные по файлам. Каждый результат включает в себя:
- Чек, который совпавший
- Путь к файлу и номер строки
- Уровень тяжести
- Описание проблемы
Выводы используют следующие уровни серьезности:
- Критично: Проблема высокой степени, например, вероятная уязвимость, которую следует решить, прежде чем полагаться на приложение.
- Внимание: Потенциальная проблема, которую стоит проверить и исправить, если она относится к вашему приложению.
- Информация: Наблюдение с меньшим риском или совет по безопасному кодированию, на которые стоит обратить внимание.
Сводка в верхней части страницы показывает количество открытых обнаруженных проблем, количество критических обнаруженных проблем, общий уровень риска и количество обнаруженных проблем, которые вы устранили или проигнорировали. Уровень риска отражает ваши открытые обнаруженные проблемы и их серьёзность; те обнаруженные проблемы, которые вы устраняете или игнорируете, не учитываются при его расчёте. Фильтруйте результаты по серьёзности, чтобы сосредоточиться на наиболее важных проблемах.
Чтобы просмотреть результаты более раннего развертывания, используйте средство выбора версии кода, чтобы выбрать предыдущее развертывание.
Результаты триажа
Триаж позволяет отслеживать, какие результаты вы обработали. Как и при просмотре результатов, необходимо иметь в приложении CAN MANAGEразрешение для их триажа.
Каждое обнаружение имеет одно из следующих состояний:
- Открыто: Состояние по умолчанию для нового результата.
- Устранено: Отметьте обнаружение как устранённое после устранения основной проблемы.
- Игнорировано: Игнорируйте результат, который не относится к вашему приложению или который вы признали известным риском.
Чтобы обработать результат, выберите Отметить как устраненное или Игнорировать для результата. Чтобы вернуть результат в состояние «Открыто», выберите Reopen. Чтобы обработать сразу несколько результатов, выберите несколько результатов и примените действие массово.
Состояние триажа сохраняется для каждой находки и сохраняется между развертываниями. Если та же проблема возникает в более позднем развертывании, сохраняется установленное вами состояние, чтобы не пересматривать уже проверенные проблемы.
Результаты сканирования
Страница Безопасность отражает результат сканирования развертывания. Результат сканирования описывает, что было обнаружено при сканировании, а статус сканирования описывает, было ли сканирование завершено.
Результаты отражают правила обнаружения, действовавшие при проведении сканирования. Azure Databricks не выполняет повторное сканирование существующего развертывания при изменении правил, поэтому более ранний результат (включая «Нет находок безопасности») может не отражать текущие правила. Новое сканирование запускается автоматически при следующем изменении исходного кода.
Следующие результаты описывают то, что показало сканирование:
| Результат | Description |
|---|---|
| Проблем безопасности не обнаружено | Сканирование завершилось и не обнаружило проблем с текущим набором правил. |
| Выводы | Сканирование выявило одну или несколько проблем для рассмотрения и сортировки. |
Следующие статусы описывают состояние самого сканирования:
| Status | Description |
|---|---|
| Сканирование развертывания | Сканирование продолжается. Страница обновляется автоматически после завершения сканирования. |
| Сканирование незавершено | Сканирование прошло, но пропустило некоторые файлы или правила, поэтому результаты могут быть частичными. |
| Результаты сканирования недоступны | Не удалось завершить сканирование для этого развертывания. |
| Это развертывание не было отсканировано | В развертывании использовалась уже существующая сборка без изменения исходного кода. Переразвернуть после изменения кода, чтобы отсканировать его. |