Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Смещение двоичного кода происходит, когда контейнер запускает исполняемый файл, который не был получен из исходного образа. Это смещение может быть преднамеренным и законным или может указывать на атаку. Образы контейнеров должны быть неизменяемыми, поэтому процессы, запускаемые бинарными файлами вне исходного образа, следует рассматривать как подозрительную активность.
Оповещения об обнаружении двоичного дрейфа уведомляют вас, когда рабочая нагрузка запущенного контейнера отличается от рабочей нагрузки образа контейнера. Он обнаруживает несанкционированные внешние процессы в контейнерах и создает оповещения для потенциальных угроз. Политики смещения можно определить для управления условиями оповещения и отличить допустимые действия от подозрительного поведения.
Блокировка двоичного смещения предотвращает выполнение несанкционированных внешних процессов в контейнерах. Если этот параметр включен, он применяет политики так, чтобы выполнялись только утвержденные процессы. Такой подход помогает поддерживать целостность приложений и снижает риск безопасности.
Просмотрите бинарный дрейф и доступность блокировки.
Prerequisites
Выполните следующие требования перед созданием или управлением политиками обнаружения и блокировки бинарных дрейвов.
- Запустите сенсор Defender для контейнеров.
-
Только блокировка бинарного дрейфа:
- AKS: настройка штурвала с датчиком версии 0.10.2 или выше.
- Multicloud: Настройка Helm с датчиком версии 0.10.2 или выше, или расширением ARC.
- Включите датчик Defender для контейнеров в подписках и соединителях.
- Следующие роли и разрешения:
- Создание и изменение политик дрейфа: Администратор безопасности или более высокие разрешения для арендатора.
- Чтобы просмотреть политики смещения: "Security Reader" или более высокие разрешения для арендатора.
Настройка правил дрейфа и блокировки
Создайте политики смещения и блокировки, чтобы определить, когда должны создаваться оповещения. Каждая политика состоит из правил, определяющих условия создания оповещений. Эта структура политики и правил позволяет адаптировать функцию под ваши конкретные потребности и снизить количество ложных срабатываний. Вы можете создавать исключения, задав правила более высокого приоритета для определенных областей или кластеров, изображений, модулей pod, меток Kubernetes или пространств имен.
Войдите на портал Azure.
Перейдите к Microsoft Defender для облака>параметрам среды.
Выберите политику смещения контейнеров.

Выберите применимое правило:
Оповещение о пространстве имен Kube-System можно изменить как любое другое правило.
Двоичное смещение по умолчанию применяется ко всему, если другое правило не соответствует. Действия можно изменить только на оповещение об обнаружении смещения, блокировку обнаружениясмещения или игнорировать обнаружение смещения (по умолчанию).
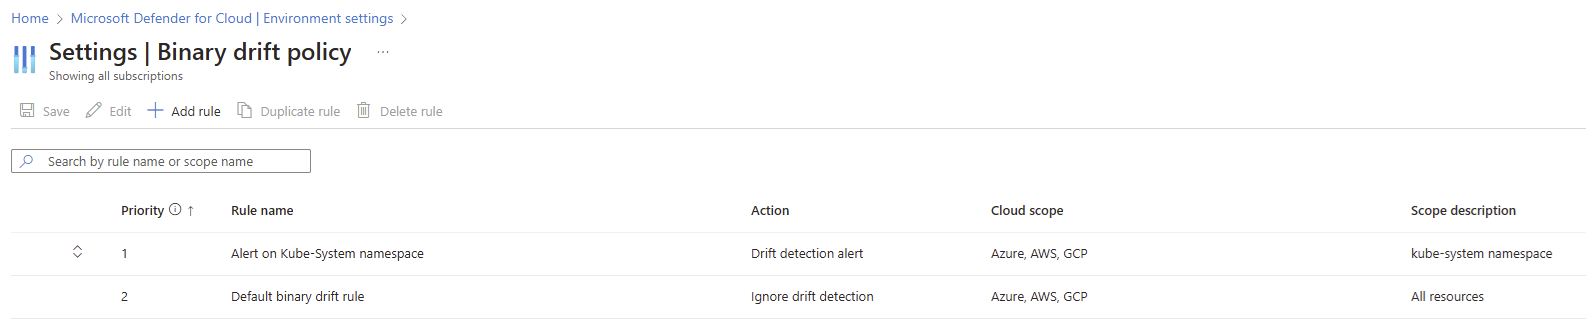

Добавление нового правила
Правила изменения двоичного кода определяют, какое поведение программы считается подозрительным, на что следует выдать предупреждение, и что следует блокировать. Добавьте новое правило для обеспечения лучшего контроля, различных уровней применения или более детального поведения безопасности для конкретных рабочих нагрузок. Вы также можете задать правила блокировки, чтобы предотвратить несанкционированное выполнение процессов в контейнерах.
Войдите на портал Azure.
Перейдите к Microsoft Defender для облака>параметрам среды.
Выберите политику смещения контейнеров.
Выберите Добавить правило.
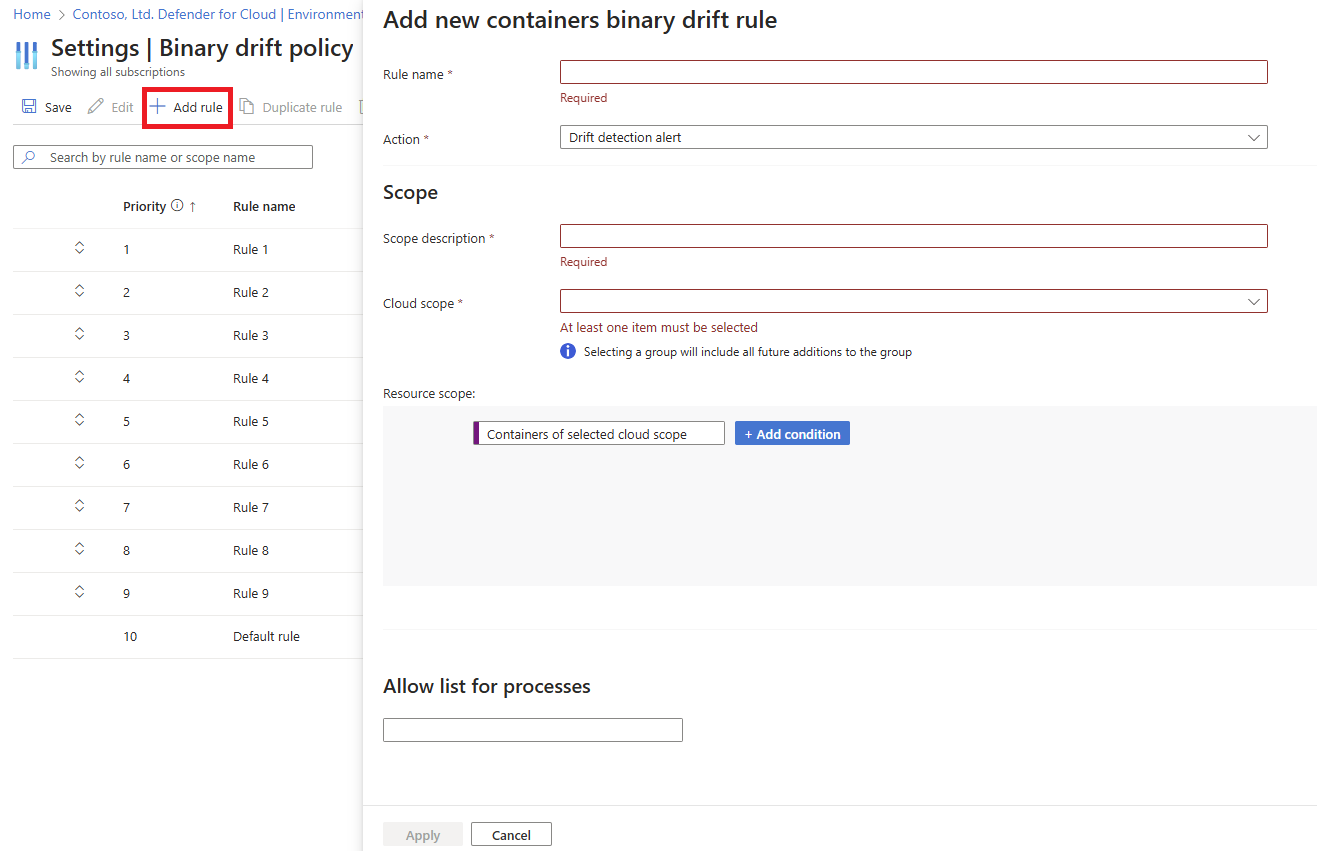
Определите следующие поля:
Имя правила: описательное имя правила.
Действие:
- Сигнал обнаружения отклонения, если правило должно вызвать оповещение.
- Блокировка детектирования дрейфа, если правило должно блокировать дрейфующий процесс.
- Игнорировать обнаружение смещения , чтобы исключить его из создания оповещений.
Описание области: описание области, к которой применяется правило.
Область облака: поставщик облачных служб, к которому применяется правило. Вы можете выбрать любое сочетание Azure, Amazon Web Services (AWS) или Google Cloud Platform (GCP). При развертывании поставщика облачных служб можно выбрать конкретную подписку. Если вы не выберете весь поставщик облачных служб, новые подписки, добавленные к поставщику облачных служб, не включены в правило.
Область ресурсов: добавьте условия на основе следующих категорий: имя контейнера, имя образа, пространство имен, метки pod, имя pod или имя кластера. Затем выберите оператор: "Начинается с", "Заканчивается с", "Равно" или "Содержит". Наконец, введите соответствующее значение. Можно добавить столько условий, сколько нужно, нажав кнопку +Добавить условие.
Список разрешений для процессов: список процессов, которые могут выполняться в контейнере. Любой процесс, не обнаруженный в этом списке, создает оповещение.
Пример правила, позволяющего
dev1.exeвыполнять процесс в контейнерах в области облака Azure, имена образов которых начинаются с Test123 или env123: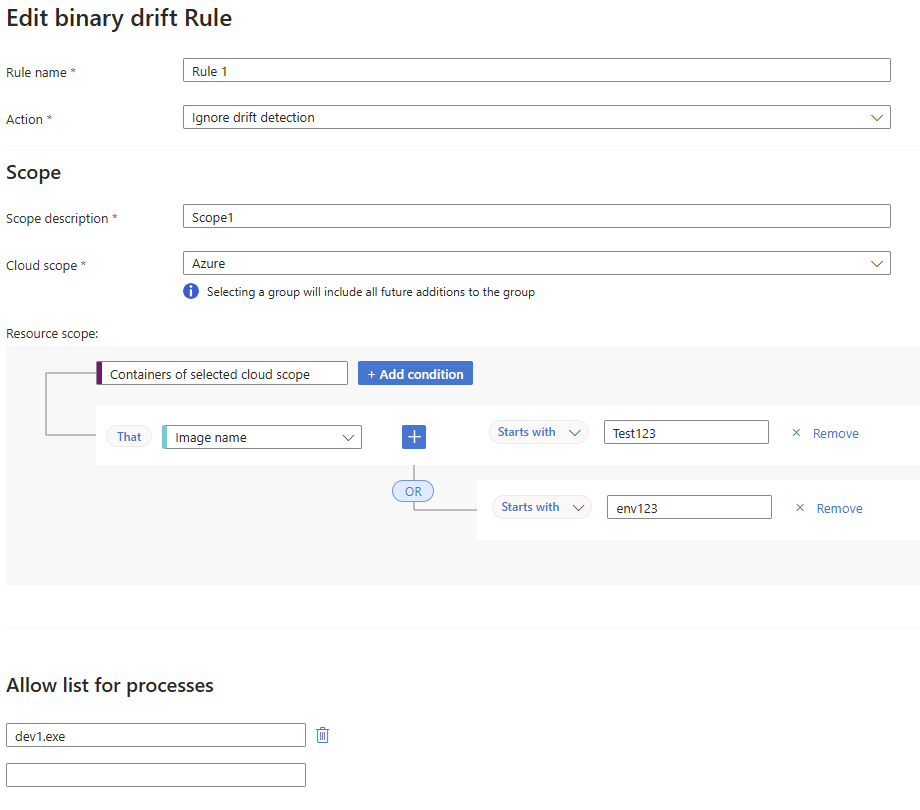
Нажмите кнопку "Применить".
Назначьте приоритет правилу, переместив правило вверх или вниз в списке. Сначала вычисляется правило с наивысшим приоритетом. Если найдено совпадение, процесс оценки прекращается. Если совпадение не найдено, то оценивается следующее правило. Если для любого правила нет совпадения, применяется правило по умолчанию.
Нажмите Сохранить.
В течение 30 минут датчики в защищенных кластерах обновляются с помощью новой политики.
Управление правилом
Политики дрейфа двоичных данных являются гибкими и настраиваемыми, что позволяет управлять и изменять их по мере необходимости. Вы можете изменить правила, чтобы уточнить их условия или действия, дублировать правила, чтобы создать аналогичные с незначительными изменениями или удалить правила, которые больше не нужны. Регулярно просматривайте и управляйте своими правилами, чтобы гарантировать, что ваши политики обнаружения и блокировки дрейфа данных остаются эффективными и соответствуют вашим требованиям безопасности.
- Отредактировать существующее правило обнаружения дрейфа
- Дублировать существующее правило обнаружения дрейфа
- Удалить правило обнаружения дрейфа
Правила можно изменить, чтобы уточнить их условия или действия. Возможность редактировать условия или действия правил позволяет корректировать ваши политики в зависимости от полученных оповещений и их проверки, обеспечивая эффективный баланс между потребностями безопасности и операционной эффективностью.
Войдите на портал Azure.
Перейдите к Microsoft Defender для облака>параметрам среды.
Выберите политику смещения контейнеров.
Выберите правило.
Нажмите Изменить.
Нажмите Сохранить.
В течение 30 минут датчики в защищенных кластерах обновляются с помощью новой политики.
Дополнительные сведения
Оповещения Defender для Облака уведомляют вас о любых двоичных смещениях, чтобы обеспечить целостность образов контейнеров. Если система обнаруживает несанкционированный внешний процесс, соответствующий определенным условиям политики, он создает оповещение с высоким уровнем серьезности для проверки. При настройке правил блокировки система блокирует выполнение этих несанкционированных процессов.
На основе сгенерированных оповещений и их анализа может возникнуть необходимость настроить правила в политике бинарного дрейфа или блокировки. Корректировка политики бинарного дрейфа или блокировки может включать уточнение условий, добавление новых правил или удаление тех, которые дают слишком много ложных срабатываний. Цель заключается в том, чтобы определенные политики изменения двоичного кода и блокировки с их правилами эффективно балансировали потребности безопасности с операционной эффективностью.
Эффективность обнаружения и блокировки двоичного смещения зависит от активного участия в настройке, мониторинге и настройке политик в соответствии с уникальными требованиями вашей среды.