Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Microsoft Security DevOps — это командное приложение, интегрирующее инструменты статического анализа в жизненный цикл разработки. Команда Security DevOps устанавливает, настраивает и запускает новейшие версии инструментов статического анализа, таких как SDL, а также инструментов безопасности и обеспечения соответствия требованиям. DevOps безопасности управляется данными и использует переносимые конфигурации, которые обеспечивают детерминированное выполнение в нескольких средах.
Microsoft Security DevOps использует следующие средства с открытым кодом:
| Name | Язык | License |
|---|---|---|
| Антивредоносное ПО | Защита от вредоносных программ в Windows от Microsoft Defender для конечной точки, которая сканирует вредоносные программы и нарушает сборку, если вредоносные программы найдены. Это средство по умолчанию сканирует на агенте windows-latest. | Не открытый исходный код |
| Bandit | Python | Лицензия Apache 2.0 |
| BinSkim | Бинарный файл – Windows, ELF | Лицензия MIT |
| Checkov | Terraform, план Terraform, CloudFormation, Amazon Web Services (AWS) SAM, Kubernetes, Helm chart, Kustomize, Dockerfile, бессерверные, Bicep, OpenAPI, ARM | Лицензия Apache 2.0 |
| ESlint | JavaScript | Лицензия MIT |
| Анализатор шаблонов | Шаблон ARM, Bicep | Лицензия MIT |
| Terrascan | Terraform (HCL2), Kubernetes (JSON/YAML), Helm v3, Kustomize, Dockerfiles, CloudFormation | Лицензия Apache 2.0 |
| Trivy | образы контейнеров, инфраструктура как код (IaC) | Лицензия Apache 2.0 |
Prerequisites
Прежде чем настроить действие Microsoft Security DevOps GitHub, убедитесь, что у вас есть следующие требования:
Подписка на Azure. Если у вас нет подписки Azure, создайте бесплатную учетную запись Azure перед началом работы.
Откройте действие Microsoft Security DevOps GitHub в новом окне.
Убедитесь, что разрешения рабочего процесса заданы для чтения и записи в репозитории GitHub. Этот шаг включает установку
ID-token: writeразрешения в рабочем процессе GitHub для объединения с Microsoft Defender для облака.
Настройте рабочий процесс действий на GitHub
Чтобы настроить действие GitHub, выполните следующие действия.
Войдите в GitHub.
Выберите репозиторий, для которого нужно настроить действие GitHub.
Выберите Действия.
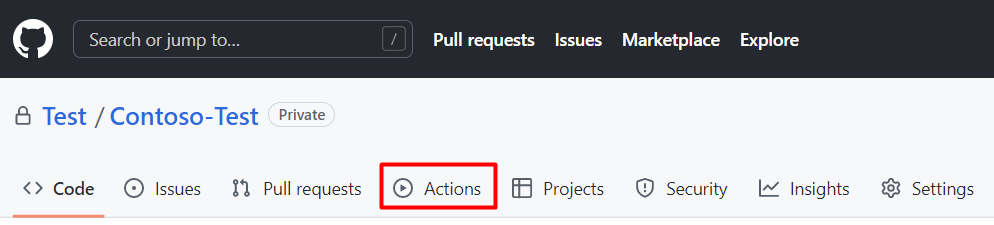
Выберите Новый рабочий процесс.
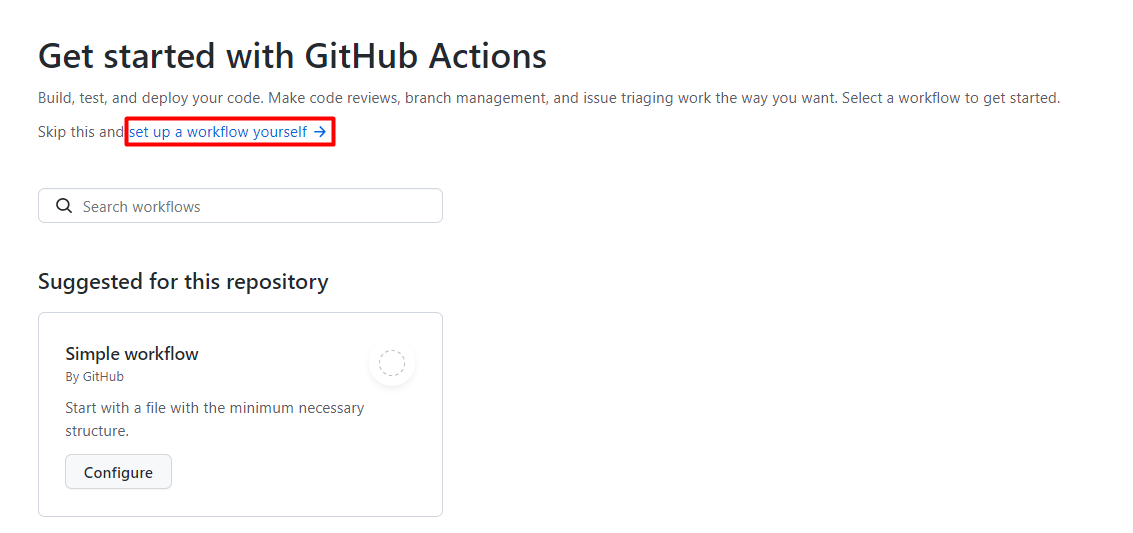
В разделе «Начать с GitHub Actions» выберите «настроить рабочий процесс самостоятельно».
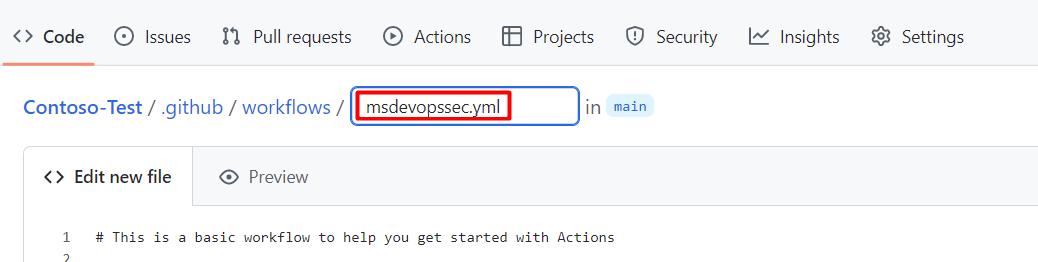
Введите название вашего файла рабочего процесса. Например, msdevopssec.yml.
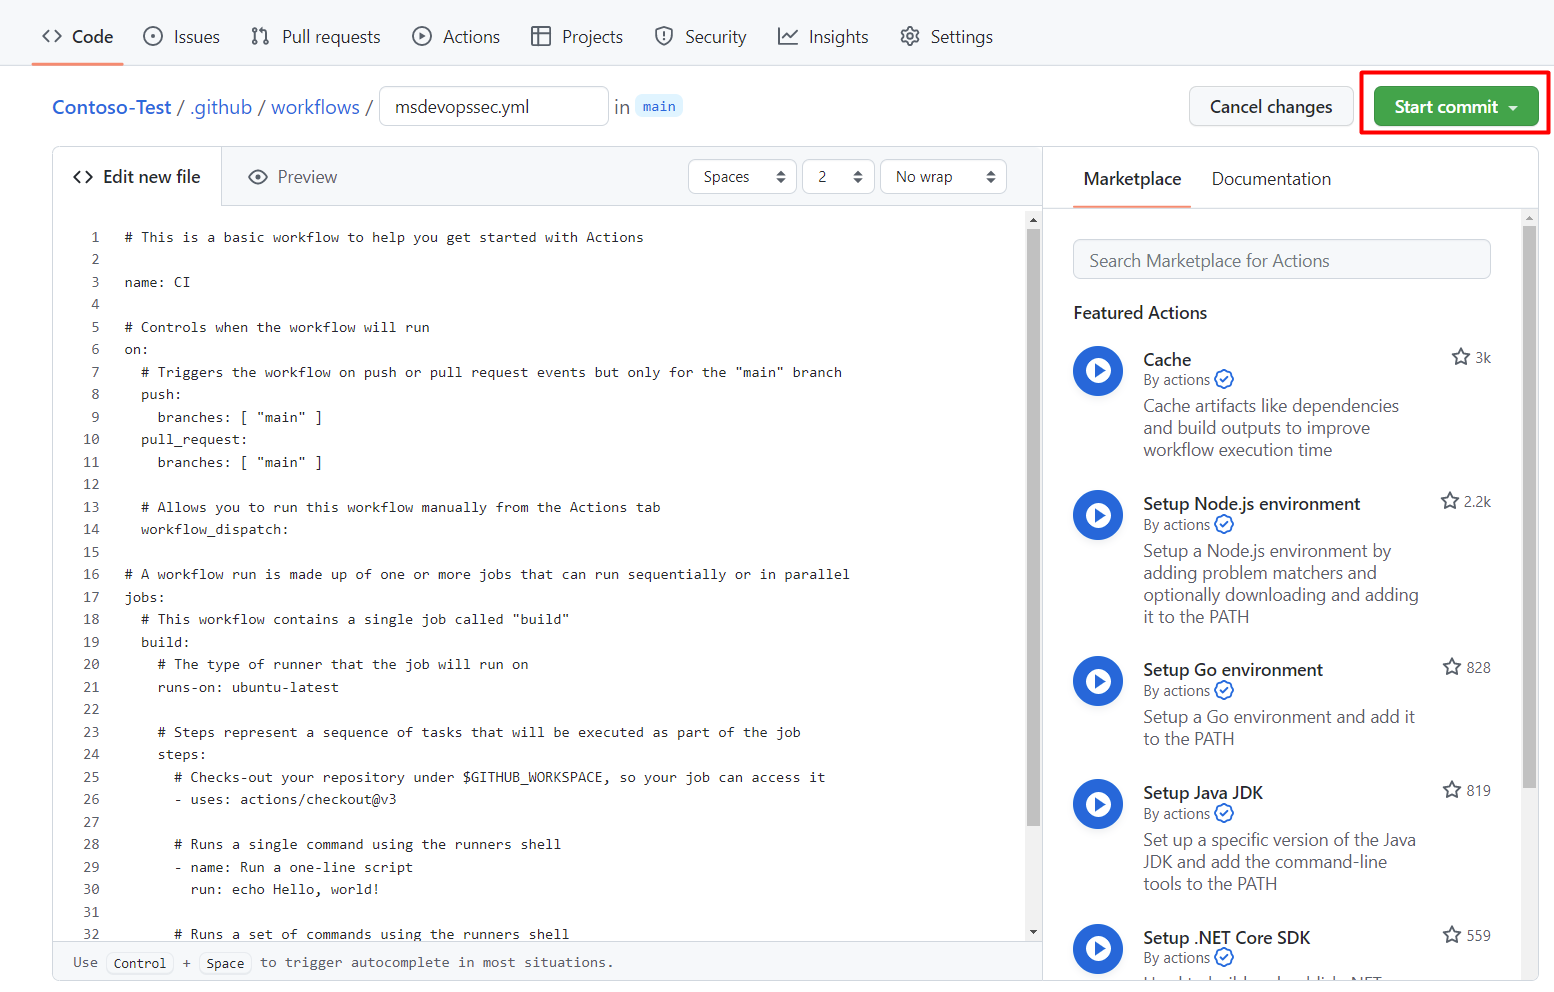
Скопируйте и вставьте следующий пример рабочего процесса в вкладку «Редактировать новый файл».
name: MSDO
on:
  push:
    branches:
      - main

jobs:
  sample:
    name: Microsoft Security DevOps

    # Windows and Linux agents are supported
    runs-on: windows-latest

    permissions:
      contents: read
      id-token: write
      actions: read
      # Write access for security-events is only required for customers looking for MSDO results to appear in the codeQL security alerts tab on GitHub (Requires GHAS)
      security-events: write

    steps:

      # Checkout your code repository to scan
    - uses: actions/checkout@v3

      # Run analyzers
    - name: Run Microsoft Security DevOps
      uses: microsoft/security-devops-action@latest
      id: msdo
    # with:
      # config: string. Optional. A file path to an MSDO configuration file ('*.gdnconfig').
      # policy: 'GitHub' | 'microsoft' | 'none'. Optional. The name of a well-known Microsoft policy. If no configuration file or list of tools is provided, the policy may instruct MSDO which tools to run. Default: GitHub.
      # categories: string. Optional. A comma-separated list of analyzer categories to run. Values: 'code', 'artifacts', 'IaC', 'containers'. Example: 'IaC, containers'. Defaults to all.
      # languages: string. Optional. A comma-separated list of languages to analyze. Example: 'javascript,typescript'. Defaults to all.
      # tools: string. Optional. A comma-separated list of analyzer tools to run. Values: 'bandit', 'binskim', 'checkov', 'eslint', 'templateanalyzer', 'terrascan', 'trivy'.

      # Upload alerts to the Security tab - required for MSDO results to appear in the codeQL security alerts tab on GitHub (Requires GHAS)
    # - name: Upload alerts to Security tab
    #  uses: github/codeql-action/upload-sarif@v3
    #  with:
    #    sarif_file: ${{ steps.msdo.outputs.sarifFile }}

      # Upload alerts file as a workflow artifact - required for MSDO results to appear in the codeQL security alerts tab on GitHub (Requires GHAS)
    # - name: Upload alerts file as a workflow artifact
    #  uses: actions/upload-artifact@v3
    #  with:
    #    name: alerts
    #    path: ${{ steps.msdo.outputs.sarifFile }}
Note
Для получения дополнительных опций и инструкций по конфигурации инструментов смотрите вики Microsoft Security DevOps.
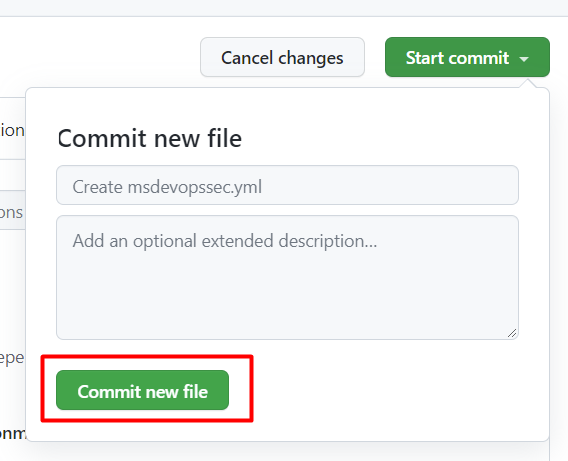
Выберите Начать фиксацию.
Выберите "Зафиксировать новый файл". Процесс может занять до одной минуты.
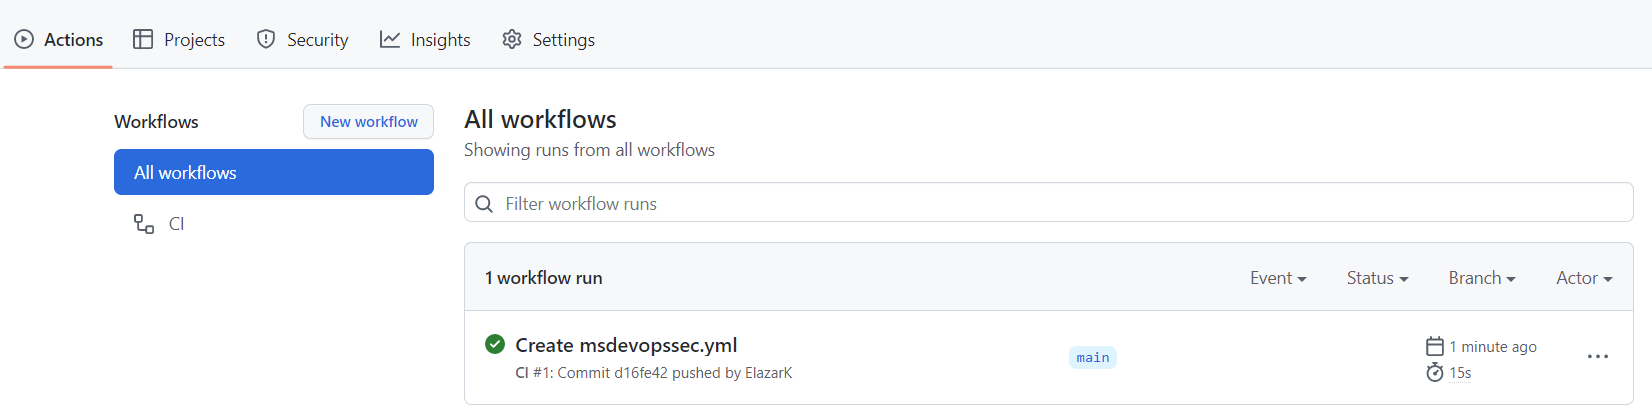
Выберите действия и убедитесь, что выполняется новое действие.


Просмотр результатов сканирования
Чтобы просмотреть результаты сканирования, выполните приведенные далее действия.
Войдите в Azure.
Перейдите в Defender для облака>.
В панели безопасности DevOps вы можете увидеть те же результаты безопасности Microsoft Security DevOps (MSDO). Разработчики видят эти результаты в своих CI-логах для соответствующего репозитория за считанные минуты. Клиенты с GitHub Advanced Security также видят результаты, полученные из этих средств.