Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Функции
- Уведомления об отключенных внешних источниках
- Лицензионные выражения и внедренные лицензии
- Упрощенная проверка подлинности
Уведомления о деактивированных вышестоящих источниках
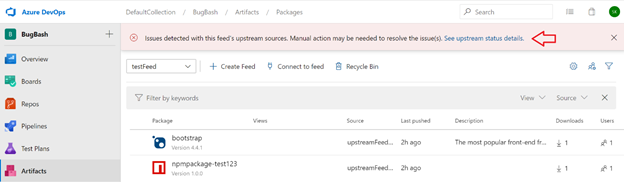
Веб-интерфейс Azure Artifacts теперь уведомляет вас о том, что один или несколько вышестоящих источников вашего фида не работает. Источники upstream позволяют направить фид (Фид A) на другой фид (Фид B) и позволяют потребителям Фида A получать доступ к пакетам из Фида B без необходимости напрямую подключаться к нему. Дополнительные сведения о вышестоящих источниках см. в документации по Azure Artifacts. Входящие источники могут не функционировать, если они отключены на исходном участке, например, если канал B удален без уведомления, клиенты не смогут получать пакеты из него через канал A. В прошлом такая ситуация могла возникнуть без предупреждения и привести к трудностям в диагностике рабочих проблем, таким как внезапные разрывы сборки из-за отсутствия зависимостей (т.е. пакетов, происходящих из канала B в приведенном выше примере). Теперь Артефакты Azure будут предупреждать вас, когда возникают проблемы с любыми входящими источниками ваших фидов. При возникновении проблемы на странице сведений о потоке артефактов Azure появится баннер (ниже обозначен красной стрелкой).
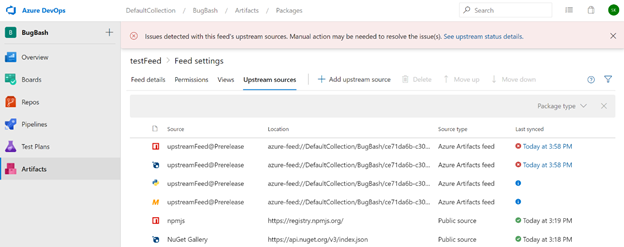
Щелкнув по ссылке в баннере, откроется страница, показывающая статус каждого вышестоящего источника вашего веб-канала. Помимо сведений о каждом вышестоящем источнике для текущего канала, текущее состояние можно увидеть в столбце "Последняя синхронизация". Вышестоящий источник, который работает правильно, будет отображать зеленый флажок при последней проверке работоспособности источника. Вышестоящие источники, сломанные, будут отображаться с красным X и временем проверки. Вышестоящий источник, ожидающий проверки, отображает синий значок сведений.
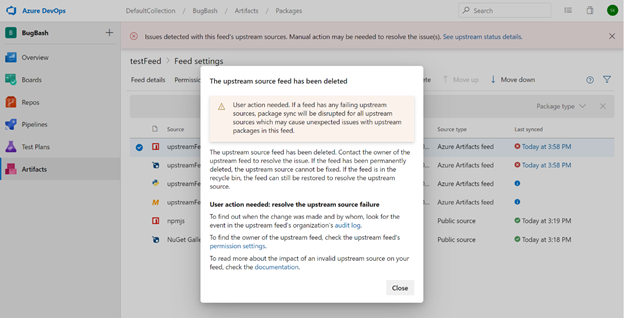
Щелкнув время последней синхронизации для неисправного вышестоящего источника, откроется диалоговое окно с дополнительными сведениями о первопричине проблемы (при наличии). Например, на рисунке ниже источник исходного потока не работает, так как целевая лента была удалена. Диалоговое окно также содержит ссылку на журнал аудита, чтобы понять, кто в последнее время внес соответствующие изменения. Ссылки на параметры разрешений и документацию по Артефактам Azure также можно использовать для изучения первопричины.
Выражения лицензий и встраиваемые лицензии
Теперь вы можете просмотреть сведения о лицензии для пакетов NuGet, хранящихся в azure Artifacts при просмотре пакетов в Visual Studio. Это относится к лицензиям, которые представлены с помощью выражений лицензий или внедренных лицензий. Теперь вы увидите ссылку на сведения о лицензии на странице сведений о пакете Visual Studio (красная стрелка на рисунке ниже).
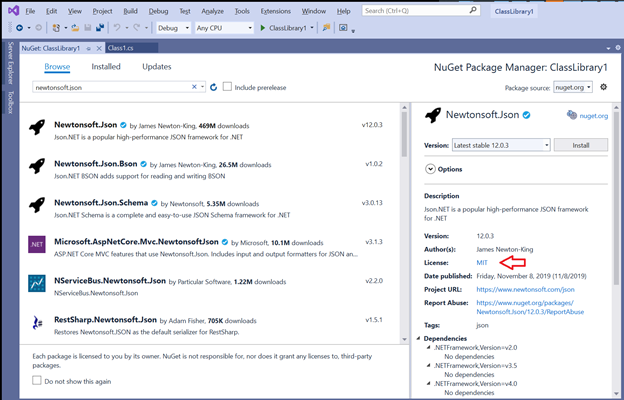
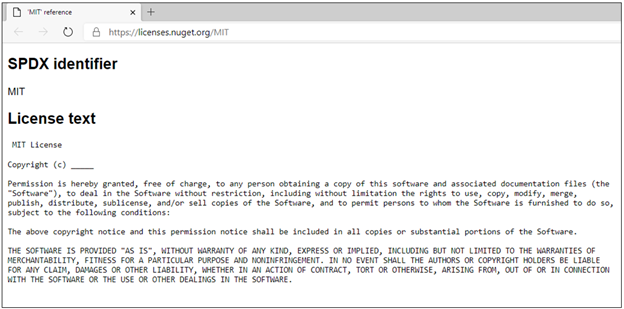
Щелкнув ссылку, вы перейдете на веб-страницу, где можно просмотреть сведения о лицензии. Этот интерфейс одинаков как для выражений лицензий, так и для внедренных лицензий, поэтому вы можете просматривать сведения о лицензиях для пакетов, хранящихся в Azure Artifacts в одном месте (для пакетов, которые указывают сведения о лицензии и поддерживаются Visual Studio).
Упрощенные задачи проверки подлинности
Теперь вы можете аутентифицироваться с помощью популярных менеджеров пакетов из Azure Pipelines, используя лёгкие задачи аутентификации. К ним относятся NuGet, npm, PIP, Twine и Maven. Ранее вы могли пройти проверку подлинности с помощью этих менеджеров пакетов, используя задачи, которые предоставляли большое количество функциональных возможностей, включая возможность публикации и скачивания пакетов. Для этого требовалось использовать эти задачи для всех действий, взаимодействующих с диспетчерами пакетов. Если у вас есть собственные скрипты для выполнения таких задач, как публикация или скачивание пакетов, вы не сможете использовать их в конвейере. Теперь вы можете использовать сценарии собственного дизайна в YAML конвейера и проводить аутентификацию с помощью этих новых легковесных задач. Пример использования npm:
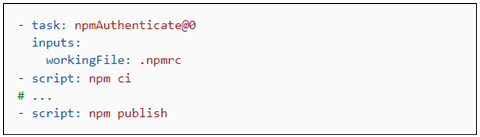
Использование команды ci и publish на этом рисунке является произвольным, можно использовать любые команды, поддерживаемые YAML Azure Pipelines. Это позволяет получить полный контроль над вызовом команд и упростить использование общих скриптов в конфигурации конвейера. Дополнительные сведения см. в документации по задаче проверки подлинности NuGet, npm, PIP, Twine и Maven .
Дальнейшие шаги
Замечание
Эти функции будут развернуты в течение следующих двух-трех недель.
Перейдите к Azure DevOps и посмотрите.
Как предоставить отзыв
Мы хотели бы услышать то, что вы думаете об этих функциях. Используйте меню справки, чтобы сообщить о проблеме или указать предложение.
Вы также можете получить советы и ответы на ваши вопросы от сообщества на Stack Overflow.