Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Функции
Изменения в поведении потоков артефактов Azure
Ранее каналы Azure Artifacts представляли версии пакетов из всех своих вышестоящих источников. В этом вышестоящем потоке содержатся версии пакетов, первоначально отправленные на веб-канал Azure Artifacts (внутренний источник) и версии пакетов из распространенных общедоступных репозиториев, таких как npmjs.com, NuGet.org, Maven Central и PyPI (внешний источник).
Этот спринт вводит новое поведение, которое обеспечивает дополнительную безопасность для частных фидов, ограничивая доступ к внешним пакетам, когда внутренние пакеты уже имеются. Эта функция предлагает новый уровень безопасности, который предотвращает использование вредоносных пакетов из общедоступного реестра. Эти изменения не повлияют на версии пакетов, которые уже используются или кэшируются в вашем канале.
Дополнительные сведения о распространенных сценариях пакетов, где необходимо разрешить внешние исходные версии пакетов вместе с несколькими другими сценариями, в которых не требуется блокировка общедоступных пакетов и как настроить поведение вышестоящего потока, см. в документации по настройке поведения вышестоящего пакета — Azure Artifacts | Документация Майкрософт
Дальнейшие шаги
Замечание
Эти функции будут развернуты в течение следующих двух-трех недель.
Перейдите к Azure DevOps и посмотрите.
Как предоставить отзыв
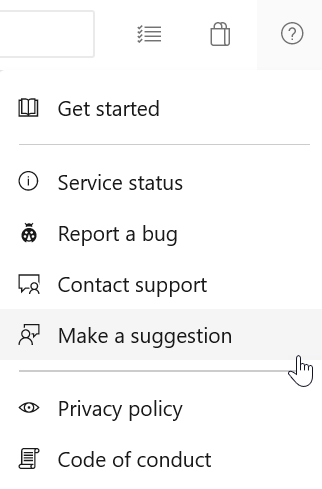
Мы хотели бы услышать то, что вы думаете об этих функциях. Используйте меню справки, чтобы сообщить о проблеме или указать предложение.
Вы также можете получить советы и ответы на ваши вопросы от сообщества на Stack Overflow.