Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Функции
- Ограничение области и срока жизни личного маркера доступа (PAT) с помощью политики клиента Azure AD
- Поддержка политики условного доступа для трафика IPv6
Ограничьте область применения и срок действия персонального токена доступа (PAT) через политику арендатора Azure AD.
Личные маркеры доступа (PATs) упрощают проверку подлинности в Azure DevOps для интеграции с инструментами и службами. Однако утечка маркеров может скомпрометировать вашу учетную запись и данные Azure DevOps, ставя под угрозу приложения и службы.
Мы получили отзыв об администраторах, не имеющих необходимых элементов управления для ограничения области угроз, вызванной утечкой PAT. На основе этих отзывов мы добавили новый набор политик, которые можно использовать для ограничения области действия и срока действия личных маркеров доступа организации в Azure DevOps (PATs)! Вот как они работают:
Пользователи, назначенные роли администратора Azure DevOps в Azure Active Directory, могут перейти на вкладку Azure Active Directory в параметрах организации любой организации Azure DevOps, связанной с Azure AD.
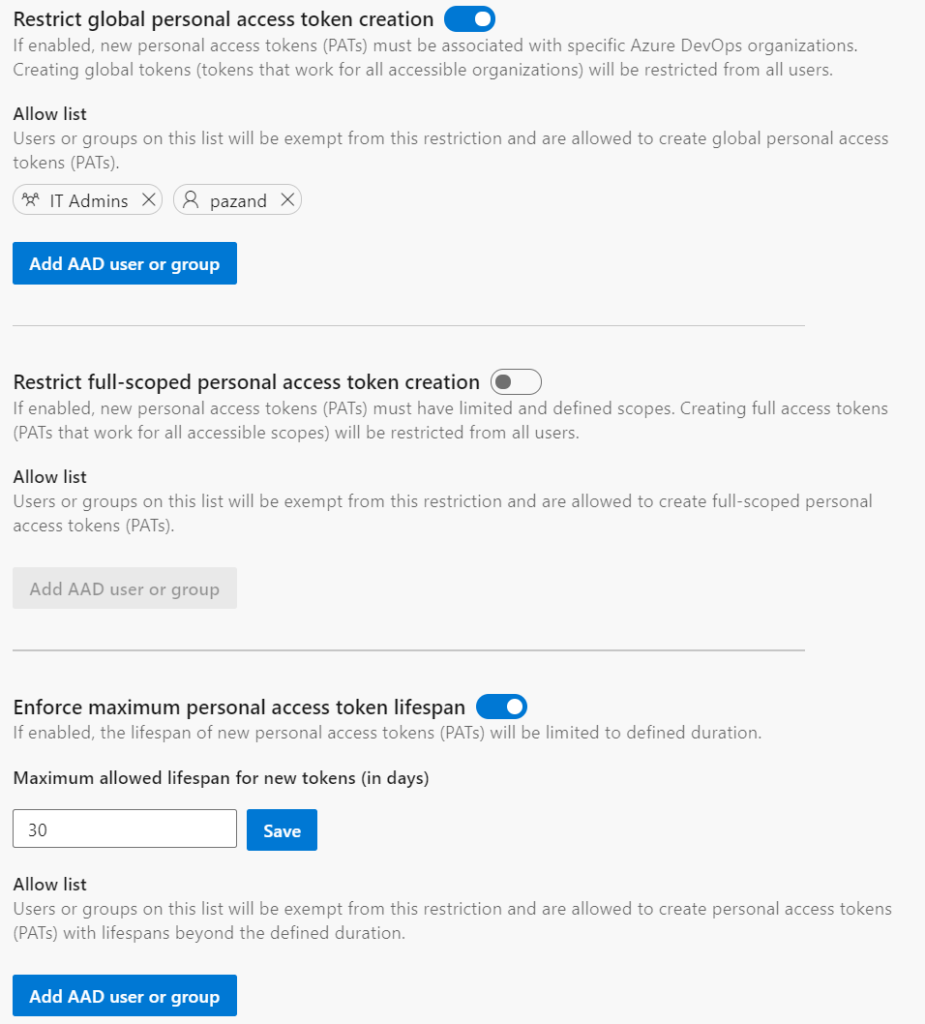
Там администраторы могут:
- ограничить создание глобальных личных маркеров доступа (маркеры, которые работают для всех организаций Azure DevOps, доступных пользователем).
- ограничение создания персональных токенов доступа с полным доступом
- определение максимальной продолжительности жизни для новых личных маркеров доступа
Эти политики будут применяться ко всем новым PAT, созданным пользователями для организаций Azure DevOps, связанных с клиентом Azure AD. Каждая из политик содержит список разрешений для пользователей и групп, которые должны быть исключены из политики. Список пользователей и групп в списке разрешений не будет иметь доступа к управлению конфигурацией политики.
Эти политики применяются только к новым PAT и не влияют на существующие PAT, уже созданные и используемые. Однако после включения политик все существующие, теперь несоответствующие PATS должны быть обновлены, чтобы они находились в пределах ограничений, прежде чем их можно будет продлить.
Поддержка политики условного доступа для трафика IPv6
Теперь мы расширяем поддержку политики условного доступа (CAP), чтобы включить политики ограждения IPv6. Как мы видим, люди все чаще обращаются к ресурсам Azure DevOps на устройствах с IPv6-адресов, мы хотим убедиться, что ваши команды оснащены для предоставления и удаления доступа из любого IP-адреса, включая поступающие из IPv6-трафика.
Дальнейшие шаги
Замечание
Эти функции будут развернуты в течение следующих двух-трех недель.
Перейдите к Azure DevOps и посмотрите.
Как предоставить отзыв
Мы хотели бы услышать то, что вы думаете об этих функциях. Используйте меню справки, чтобы сообщить о проблеме или указать предложение.
Вы также можете получить советы и ответы на ваши вопросы от сообщества на Stack Overflow.