Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Диспетчер брандмауэра Azure — это платформа для управления сетевыми ресурсами и их защиты в большом масштабе. Вы можете связать свои виртуальные сети с планом защиты от атак DDoS в Диспетчере брандмауэра Azure.
Совет
Защита от атак DDoS в настоящее время не поддерживает виртуальные WAN. Однако вы можете обойти это ограничение путем принудительного туннелирования интернет-трафика в Брандмауэр Azure в виртуальной сети с планом защиты от атак DDoS, связанным с ним.
В рамках одного клиента планы защиты от атак DDoS можно применять к виртуальным сетям в нескольких подписках. Дополнительные сведения о планах защиты от атак DDoS см. в разделе "Защита от атак DDoS Azure".
Чтобы узнать, как это работает, создайте политику брандмауэра, а затем виртуальную сеть, защищенную Брандмауэр Azure. Затем вы создадите план защиты от атак DDoS, а затем свяжите его с виртуальной сетью.
Создание политики брандмауэра.
Создайте политику брандмауэра с помощью диспетчера брандмауэра.
- Из портала Azure откройте Network security>Firewall ManagerAzure>Firewall Policies.
- Нажмите кнопку создания.
- Для группы ресурсов выберите "Создать" и введите DDoS-Test-rg.
- В разделе Сведения о политике укажите имя и введите fw-pol-01.
- В поле Регион выберите Западная часть США 2.
- Выберите Просмотреть и создать.
- Нажмите кнопку создания.
Создание защищенной виртуальной сети
С помощью диспетчера брандмауэра создайте защищенную виртуальную сеть.
- Из портала Azureоткройте раздел «Сетевая безопасность>Защитите свои ресурсы>» Виртуальные сети.
- Выберите Создать защищенную виртуальную сеть.
- Для параметра Группа ресурсов выберите DDoS-Test-rg.
- В поле Регион выберите Западная часть США 2.
- Для Имя виртуальной сети концентратора введите Hub-vnet-01.
- В поле Диапазон адресов введите 10.0.0.0/16.
- Выберите Далее: Брандмауэр Azure.
- Для общедоступного IP-адреса выберите Добавить новый и введите fw-pip в качестве имени и нажмите кнопку ОК.
- Для параметра Адресное пространство подсети брандмауэра введите 10.0.0.0/24.
- Для уровня Брандмауэр Azure выберите "Премиум".
- Выберите fw-pol-01 для параметра Политика брандмауэра.
- Выберите Далее: проверка и создание.
- Нажмите кнопку создания.
Создайте план защиты от атак DDoS.
Создайте план защиты от атак DDoS с помощью диспетчера брандмауэра. На странице Планы защиты от атак DDoS можно создавать планы защиты Azure от атак DDoS и управлять ими.
- В портале Azure откройте Сетевая безопасность>WAF+ DDoS>Защита от DDoS.
- Нажмите кнопку создания.
- Для группы ресурсов выберите DDos-Test-rg.
- В разделе Сведения об экземпляре в поле Имя введите DDoS-plan-01.
- В поле Регион выберите Западная часть США 2.
- Выберите Просмотреть и создать.
- Нажмите кнопку создания.
Связать план защиты от DDoS-атак
Теперь вы можете связать план защиты от атак DDoS с защищенной виртуальной сетью.
- Безопасность открытых сетей —>Защитите свои ресурсы —>Виртуальные сети.
- Установите флажок напротив Hub-vnet-01.
- Выберите "Управление безопасностью", "Управление планом защиты от атак DDoS".
- Для плана защиты от атак DDoS Standard выберите Включить.
- Для параметра План защиты от атак DDoS выберите DDoS-plan-01.
- Выберите Сохранить.
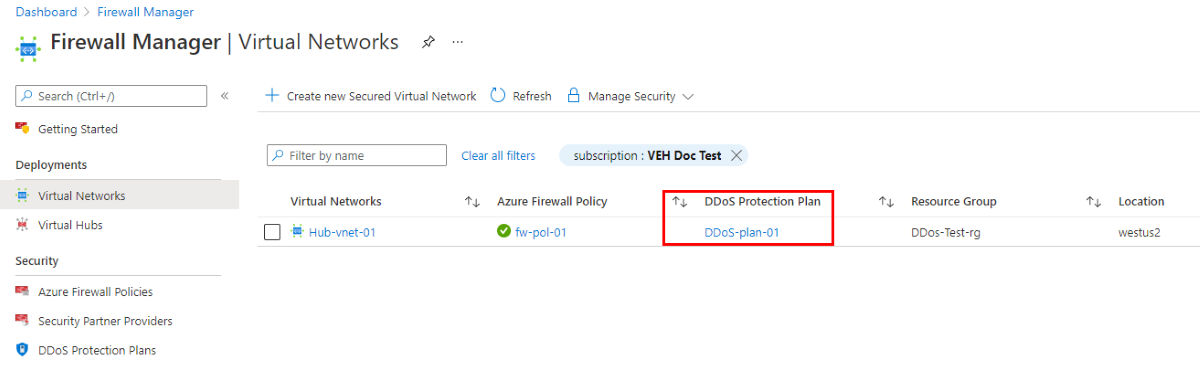
- После завершения развертывания нажмите кнопку Обновить.
Теперь вы должны увидеть, что у виртуальной сети есть связанный план защиты от атак DDoS.