Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
В этом кратком руководстве описано, как создать проект Microsoft Foundry и развернуть модель. Если вы управляете командой, вы также предоставляете доступ участникам команды. После выполнения этих действий вы или ваша команда сможете создавать приложения ИИ с помощью развернутой модели.
Для разработки агента также подключите Azure Monitor Application Insights для хранения трассировок агента.
Совет
В этом кратком руководстве показано, как создать ресурсы для создания агента с помощью базовой настройки. Дополнительные сценарии, использующие собственные ресурсы, см. в разделе "Настройка среды для разработки агентов".
Необходимые условия
- Учетная запись Azure с активной подпиской. Если у вас нет, создайте учетную запись free Azure, которая включает бесплатную пробную подписку.
- Если вы создаете проект для себя:
- Доступ к роли, которая позволяет создать ресурс Foundry, например владелец учетной записи Foundry или владелец Foundry в подписке или группе ресурсов. Дополнительные сведения о разрешениях см. в разделе Role-based access control for Microsoft Foundry.
Important
Недавно были переименованы роли RBAC в Foundry. Foundry User, Foundry Owner, Foundry Account Owner и Foundry Project Manager ранее назывались пользователь Azure AI, владелец Azure AI, владелец учетной записи Azure AI и руководитель проекта Azure AI. Пока новое название внедряется, в некоторых местах вы всё ещё можете видеть прежние названия. Идентификаторы ролей и основные разрешения не меняются из-за переименования.
- Доступ к роли, которая позволяет создать ресурс Foundry, например владелец учетной записи Foundry или владелец Foundry в подписке или группе ресурсов. Дополнительные сведения о разрешениях см. в разделе Role-based access control for Microsoft Foundry.
- Если вы создаете проект для команды:
- Доступ к роли, которая позволяет выполнять назначения ролей в системе, например владельца. Дополнительные сведения о разрешениях см. в разделе Role-based access control for Microsoft Foundry.
- Список адресов электронной почты пользователя или идентификаторы групп безопасности Microsoft Entra для участников группы, которым требуется доступ.
- Для просмотра трассировок агента: доступ на чтение к подключенному ресурсу Application Insights, например Log Analytics Reader. Администратор может предоставить этот доступ. См. Предоставление доступа к трассировкам для получения сведений о требованиях к защищенной таблице и рабочей области.
- Чтобы назначить роли средства чтения трассировки:
Microsoft.Authorization/roleAssignments/writeразрешение в целевой области видимости. Участник сам по себе не предоставляет это разрешение. Если вы не можете назначить роли, попросите администратора назначить необходимый доступ.
Если вы используете Azure CLI вместо портала, роль участника или владельца в группе ресурсов достаточно, чтобы создать ресурс и проект. Вам по-прежнему нужна роль, которая может назначать роли, такие как владелец, для предоставления доступа участникам команды.
Выберите предпочтительный метод с помощью следующих вкладок:
Установите Azure CLI версии 2.80.0 или более поздней. Проверьте версию с помощью
az version, и запуститеaz upgrade, если вам нужна более новая версия.В версии 2.80.0 были добавлены команды
az cognitiveservices account project, используемые в этих шагах. В более ранней версии команды завершаются ошибкойunrecognized argumentsили'project' is misspelled or not recognized by the system.Войдите в Azure:
az login
Создание проекта
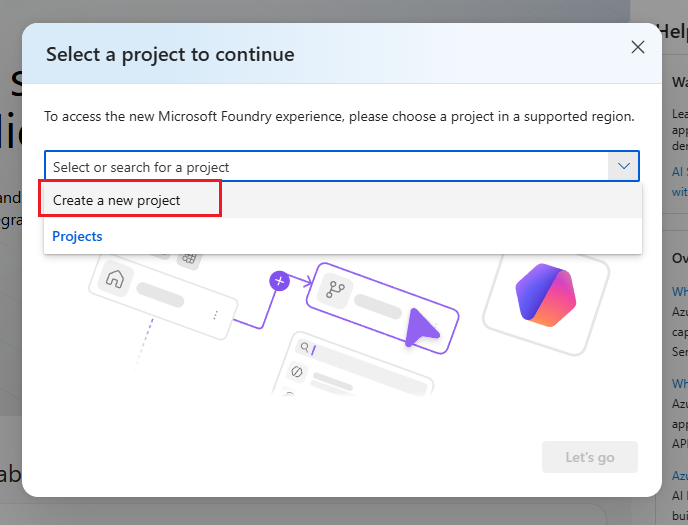
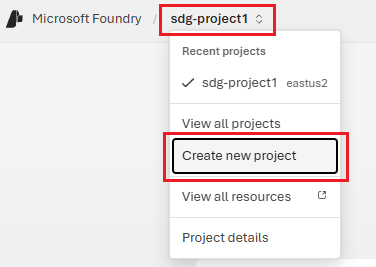
Создайте проект Foundry для упорядочивания работы. Проект содержит модели, агенты и другие ресурсы, используемые командой.
Совет
Создайте проект в регионе Западная часть США 3, если вы хотите попробовать мгновенную модель (предварительная версия).
Note
Для этих действий требуется Azure CLI версии 2.80.0 или более поздней, а также роль участника или владельца в группе ресурсов. Запустите az version , чтобы проверить версию и az upgrade если вам нужна новая версия. Запустите az login, чтобы войти в систему, прежде чем начать. Поддерживаемые регионы см. в разделе "Поддержка регионов".
Создайте группу ресурсов или используйте существующую. Например, создайте
my-foundry-rgвeastus:az group create --name my-foundry-rg --location eastusУбедитесь, что группа ресурсов существует:
az group show --name my-foundry-rg --query properties.provisioningState --output tsvВывод показывает
Succeeded.Создайте ресурс Foundry с включенным управлением проектами. Например, создайте
my-foundry-resourceвmy-foundry-rgгруппе ресурсов:az cognitiveservices account create \ --name my-foundry-resource \ --resource-group my-foundry-rg \ --kind AIServices \ --sku S0 \ --location eastus \ --custom-domain my-foundry-resource \ --assign-identity \ --allow-project-management trueИспользуйте следующие значения:
Parameter Purpose --assign-identityСоздает управляемый идентификатор, необходимый для функции «Управление проектами». Без этого создание проекта завершается ошибкой: для ресурса должна быть включена управляемая идентификация. --allow-project-managementВключает управление проектами. Этот параметр нельзя изменить после создания ресурса. --custom-domainОно должно быть глобально уникальным. Если my-foundry-resourceзанят, команда завершается с ошибкойCustomDomainInUse. Выберите другое имя и снова выполните команду.Создайте проект. Например, создайте
my-foundry-projectв :my-foundry-resourceaz cognitiveservices account project create \ --name my-foundry-resource \ --resource-group my-foundry-rg \ --project-name my-foundry-project \ --location eastusУбедитесь, что ресурс подготовлен:
az cognitiveservices account show \
    --name my-foundry-resource \
    --resource-group my-foundry-rg \
    --query properties.provisioningState --output tsv
В выходных данных должно отображаться значение
Succeeded. Если выходные данные показывают другое состояние, проверьте разрешения, доступность региона и квоты ресурсов. Дополнительные сведения см. в статье "Создание ресурса с несколькими службами".Убедитесь, что проект создан:
az cognitiveservices account project show \
    --name my-foundry-resource \
    --resource-group my-foundry-rg \
    --project-name my-foundry-project \
    --query properties.provisioningState --output tsv
В выходных данных должно отображаться значение
Succeeded. Если команда завершается ошибкой с сообщением о необходимости включить управляемое удостоверение, убедитесь, что вы создали ресурс с помощью--assign-identity.
Справочник: az cognitiveservices account project
Подключение Application Insights для трассировки агента
Прежде чем приступить к краткому руководству по агенту, выполните эту настройку на портале Foundry.
Перед включением трассировки проверьте безопасность и конфиденциальность трассировки, а также хранение данных и затраты.
Следуйте инструкциям по подключению Application Insights к проекту Foundry. Проверьте и повторно используйте существующее подключение.
Note
Если существующее подключение использует Project Managed Identity или для вашей организации требуется прием данных только через Entra, сохраните утвержденную конфигурацию. См. Настройка проверки подлинности Microsoft Entra для приема трассировки.
Для агентов, размещенных в Foundry, подключение включает трассировку на стороне сервера. Для агентов, работающих в собственном приложении, также настройте трассировку на стороне клиента.
Предоставить доступ к трассировкам
Пользователю или группе, просматривающим трассировки, требуется Log Analytics Reader для подключенного ресурса Application Insights или эквивалентный унаследованный доступ. Для защищенных таблиц трассировки также предоставьте Privileged Monitoring Data Reader.
Подробные инструкции см. в статье о предварительных требованиях для трассировки и назначении ролей Azure с помощью портала Azure.
Описание запросов с областью действия рабочей области или рабочих областей, для которых требуются разрешения рабочей области, см. статью "Управление доступом к рабочим областям Log Analytics".
Проверьте трассировку первого агента
Продолжайте развертывание модели или перейдите к краткому руководству по агенту. После первого запроса агента следуйте инструкциям в разделе Проверка работы трассировки, чтобы убедиться, что появилась новая трассировка. Сам по себе успешный ответ не подтверждает, что трассировки были сохранены.
Если трассировка не появляется, см. раздел "Устранение неполадок трассировки".
Развертывание модели
Разверните модель, которую можно использовать. В этом примере используется gpt-5-mini, но вы можете выбрать любую доступную модель.
Совет
Чтобы попробовать модель мгновенного доступа (предварительная версия), можно пропустить этот шаг.
Список моделей, доступных в вашем регионе, чтобы подтвердить имя и версию модели:
az cognitiveservices model list \
    --location eastus \
    --query "[?model.name=='gpt-5-mini'].{version:model.version,skus:join(',',model.skus[].name)}" \
    --output table
Разверните модель:
az cognitiveservices account deployment create \
    --name my-foundry-resource \
    --resource-group my-foundry-rg \
    --deployment-name gpt-5-mini \
    --model-name gpt-5-mini \
    --model-version "2025-08-07" \
    --model-format OpenAI \
    --sku-capacity 10 \
    --sku-name GlobalStandard
Если команда завершается ошибкой
DeploymentModelNotSupported, модель, версия или номер SKU недоступны в вашем регионе. Используйте выходные данные предыдущего шага, чтобы выбрать поддерживаемую комбинацию.Убедитесь, что развертывание выполнено успешно:
az cognitiveservices account deployment show \
    --name my-foundry-resource \
    --resource-group my-foundry-rg \
    --deployment-name gpt-5-mini \
    --query properties.provisioningState --output tsv
Выходные данные показывают
Succeeded, когда развертывание будет готово.
Узнайте детали подключения вашего проекта
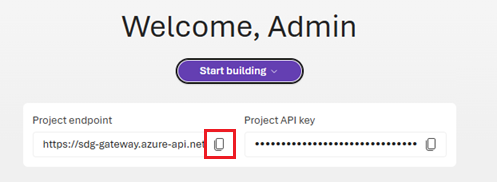
Для подключения к коду требуется конечная точка проекта. Если вы администрируете этот проект для других пользователей, отправьте им эту конечную точку вместе с именем развертывания.
Получите конечную точку проекта:
az cognitiveservices account project show \
    --name my-foundry-resource \
    --resource-group my-foundry-rg \
    --project-name my-foundry-project \
    --query 'properties.endpoints."AI Foundry API"' --output tsv
Выходные данные — это конечная точка проекта в форме https://my-foundry-resource.services.ai.azure.com/api/projects/my-foundry-project. Используйте это значение в других кратких и учебных руководствах.
Для администраторов — предоставление доступа
Если вы администрируете команду, назначьте роль "Пользователь Foundry" участникам группы, чтобы они могли использовать проект и развернутые модели. Эта роль предоставляет минимальные разрешения, необходимые для создания и тестирования приложений ИИ. Другие роли, которые могут потребоваться назначить, см. в разделе Управление доступом на основе ролей для Microsoft Foundry.
Получите идентификатор ресурса проекта:
PROJECT_ID=$(az cognitiveservices account project show \
    --name my-foundry-resource \
    --resource-group my-foundry-rg \
    --project-name my-foundry-project \
    --query id -o tsv)
Назначьте роль "Пользователь Foundry" участнику команды:
Important
Недавно были переименованы роли RBAC в Foundry. Foundry User, Foundry Owner, Foundry Account Owner и Foundry Project Manager ранее назывались пользователь Azure AI, владелец Azure AI, владелец учетной записи Azure AI и руководитель проекта Azure AI. Пока новое название внедряется, в некоторых местах вы всё ещё можете видеть прежние названия. Идентификаторы ролей и основные разрешения не меняются из-за переименования.
az role assignment create \
    --role "53ca6127-db72-4b80-b1b0-d745d6d5456d" \
    --assignee "user@contoso.com" \
    --assignee-principal-type User \
    --scope $PROJECT_ID
Note
Так как роли Foundry RBAC были недавно переименованы, используйте идентификатор определения роли (GUID) вместо имени роли в коде, чтобы избежать проблем во время развертывания переименования:
-
Пользователь Foundry:
53ca6127-db72-4b80-b1b0-d745d6d5456d -
Владелец Foundry:
c883944f-8b7b-4483-af10-35834be79c4a -
Владелец учетной записи Foundry:
e47c6f54-e4a2-4754-9501-8e0985b135e1 -
Менеджер проектов Foundry:
eadc314b-1a2d-4efa-be10-5d325db5065e
Чтобы добавить группу безопасности вместо отдельного пользователя, выполните приведенные действия.
az role assignment create \
    --role "53ca6127-db72-4b80-b1b0-d745d6d5456d" \
    --assignee-object-id "<security-group-object-id>" \
    --assignee-principal-type Group \
    --scope $PROJECT_ID
Проверьте назначение роли:
az role assignment list \
    --scope $PROJECT_ID \
    --role "53ca6127-db72-4b80-b1b0-d745d6d5456d" \
    --output table
Справочник: az role assignment
Проверка доступа участников команды
Попросите члена группы проверить доступ, выполнив вход в Microsoft Foundry и выбрав проект из списка проектов.
Если член группы не может получить доступ к проекту, убедитесь, что назначение роли выполнено успешно. Убедитесь, что вы использовали правильный адрес электронной почты или идентификатор группы безопасности. Убедитесь, что учетная запись Azure участника команды находится в том же клиенте Microsoft Entra.
Чтобы убедиться, что развернутая модель доступна, попросите члена группы выбрать Build в правом верхнем углу панели навигации, а затем Модели в левой области.
Очистка ресурсов
Если этот проект больше не нужен, удалите группу ресурсов, чтобы удалить все связанные с ней ресурсы.
az group delete --name my-foundry-rg --yes --no-wait
Удаление выполняется в фоновом режиме. Чтобы убедиться, что группа ресурсов удалена, выполните следующую команду:
az group exists --name my-foundry-rg
В выходных данных отображается false, когда удаление завершается.
Следующий шаг
Краткое руководство по Microsoft Foundry