Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Обнаружение Microsoft предоставляет два уровня сетевой безопасности для защиты ресурсов рабочей области и плоскостного трафика данных.
| Уровень | Что он защищает | Принцип работы |
|---|---|---|
| Укрепление безопасности сети | Управляемые ресурсы, такие как базы данных, хранилище, службы ИИ и другие серверные службы | Периметры безопасности сети (NSP) и частные конечные точки ресурсов управляемых групп ресурсов (MRG) ограничивают доступ только к авторизованным компонентам обнаружения. |
| Приватные конечные точки | API плоскости данных для рабочей области и книжной полки | Приватный канал Azure маршрутизирует трафик API через магистраль Azure, устраняя общедоступный интернет-доступ |
Защита сети включена по умолчанию для всех рабочих областей и каталогов, управляемых API версии 2026-02-01-preview и более поздних. Частные конечные точки для доступа к плоскости данных являются необязательными и могут быть настроены отдельно.
Почему важно обеспечение безопасности сети
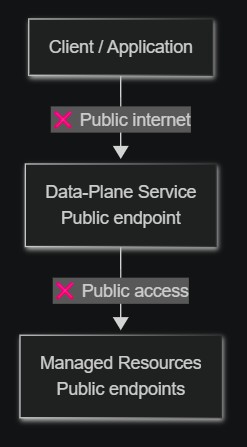
При создании области работы Microsoft Discovery или полки служба подготавливает управляемые ресурсы (базы данных, учетные записи хранения, службы ИИ) от вашего имени. Ранее эти ресурсы имели публичные конечные точки, а трафик API на плоскости данных проходил через публичный интернет.
При включении защиты сети по умолчанию все управляемые ресурсы теперь защищены автоматически. Использование частных конечных точек для доступа к каналу данных обеспечивает дополнительную безопасность.
- Data protection — весь трафик остается в магистральной сети Azure, никогда не проходит через общедоступный Интернет.
- Соответствие требованиям. Соблюдение нормативных требований для защиты сети и частного подключения.
- Уменьшенная область атаки. Управляемые ресурсы доступны только для авторизованных компонентов службы обнаружения.
- Глубокая защита — объединяет периметры сети, частные конечные точки, внедрение виртуальной сетевой инфраструктуры и управление доступом на основе удостоверений.
До и после сравнения
Раньше: Без ужесточения сети
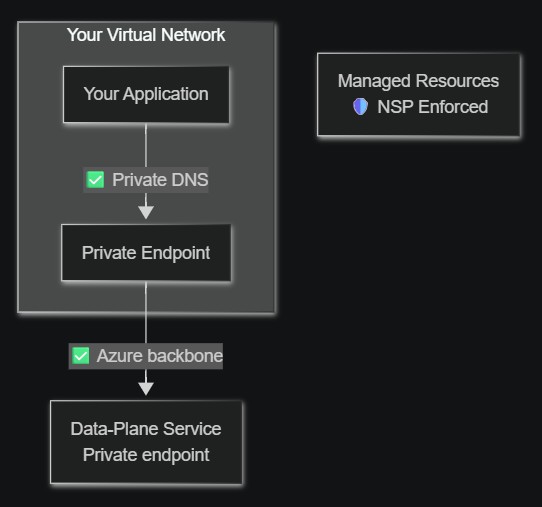
После: с усилением защиты сети
| Аспект | Без усиления сети | При усилении защиты сети (по умолчанию) |
|---|---|---|
| Управляемые ресурсы | Общедоступные конечные точки | Заблокировано за NSP и частными конечными точками |
| Трафик плоскости данных | Общедоступный Интернет | Azure магистраль через Приватный канал |
Как работает защита сети
При создании рабочей области управляющая плоскость Discovery автоматически:
- Создает периметр безопасности сети (NSP) вокруг управляемых ресурсов, созданных для вашего рабочего пространства.
- Развертывание частных конечных точек для управляемых ресурсов (баз данных, хранилищ, служб ИИ) для взаимодействия через магистраль Azure.
- Конфигурирует внедрение виртуальной сети для служб рабочей области, используя делегированные подсети, обеспечивая работу платформенных служб рабочей области и агентов в вашей виртуальной сети.
NSP обеспечивает, что доступ к управляемым ресурсам могут получить только авторизованные компоненты службы обнаружения. Данные не передаются по общедоступному интернету между компонентами Discovery.
Обязательные назначения ролей
Чтобы создать ассоциации NSP, субъект-служба первой стороны Discovery (приложение службы плоскости управления Discovery) требует двух назначений ролей на вашей подписке.
- Обнаружение соединения периметра NSP (настраиваемая роль) — позволяет субъекту-службе создавать правила входящего доступа NSP.
- По крайней мере читатель (встроенная роль) — позволяет служебному принципалу перечислять ресурсы подписки для проверки конфигурации сети. Если вам уже назначена роль владельца или участника, отдельное назначение роли читателя не требуется.
Инструкции по созданию и назначению этих ролей см. в разделе "Настройка сетевой безопасности".
Как частные конечные точки направляют трафик плоскости данных
С помощью Приватный канал Azure вы можете получить доступ к рабочим областям и API плоскости данных bookshelf через частную конечную точку в вашей виртуальной сети. При настройке:
- Частная конечная точка создается в подсети виртуальной сети, получая частный IP-адрес.
- Частная зона DNS сопоставляет полное доменное имя службы обнаружения с частным IP-адресом.
- Весь трафик API из вашей виртуальной сети направляется на частную конечную точку и проходит через основную сеть Microsoft.
В отсутствии частных конечных точек, вызовы API уровня данных проходят через публичный Интернет. При использовании частных конечных точек трафик остается полностью в пределах сети Azure.
Значение publicNetworkAccess |
Через частную конечную точку | Через общедоступный Интернет |
|---|---|---|
Enabled (по умолчанию) |
Допустимо | Допустимо |
Disabled |
Допустимо | 403 Запрещено |
Поддерживаемые типы ресурсов для частных конечных точек
| Тип ресурса | Идентификатор группы | зона Частная зона DNS |
|---|---|---|
Microsoft.Discovery/workspaces |
workspace |
privatelink.workspace.discovery.azure.com |
Microsoft.Discovery/bookshelves |
bookshelf |
privatelink.bookshelf.discovery.azure.com |
Функции обнаружения поддерживают автоматическое одобрение для частных конечных точек, созданных в рамках одного арендатора. Для подключений между клиентами требуется ручное утверждение владельцем ресурса.
Заметки о безопасности для роли NSP Perimeter Joiner
-
Минимальное разрешение — эта пользовательская роль предоставляет только
joinPerimeterRule/actionnetworkSecurityPerimeterOperationStatuses/read— самые узкие возможные разрешения для создания правил доступа NSP. - Нет доступа к данным . Это разрешение не предоставляет доступ к данным клиента или ресурсам для чтения, записи или удаления.
- Требуется область подписки. Разрешение должно быть на уровне подписки, так как правила входящего доступа NSP ссылаются на подписки как на разрешенные источники.
Ограничения
- Кросс-регионные частные конечные точки не поддерживаются. Частная конечная точка должна находиться в том же регионе, что и ресурс обнаружения.
- Подключение каждого частного конечного узла назначается для одной рабочей области или ресурса книжного шкафа.
- Каждый ресурс обнаружения (рабочая область, книги, суперкомпьютер) требует собственных уникальных, не перекрывающихся подсетей. Подсети нельзя разделять между различными инстанциями ресурсов обнаружения.
- Сервер API AKS суперкомпьютера имеет общедоступное полное доменное имя. Трафик рабочей нагрузки остается в виртуальной сети, но конечная точка сервера API Kubernetes общедоступна. Поддержка частного кластера планируется в будущих релизах.
- Управляемые ресурсы, которые не поддерживают NSP, защищаются путем внедрения виртуальных сетей или делегированных подсетей.
- Защита сети поддерживается в этих регионах: восточная часть США, южная часть Великобритании и Центральная Швеция.
Дальнейшие действия
- Настройка сетевой безопасности — назначение ролей, настройка подсетей и создание частных конечных точек.
- Комплексное развертывание, защищенное сетью , — развертывание полностью изолированного от сети стека обнаружения.
- Что такое Приватный канал Azure?
- Что такое периметр безопасности сети?