Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
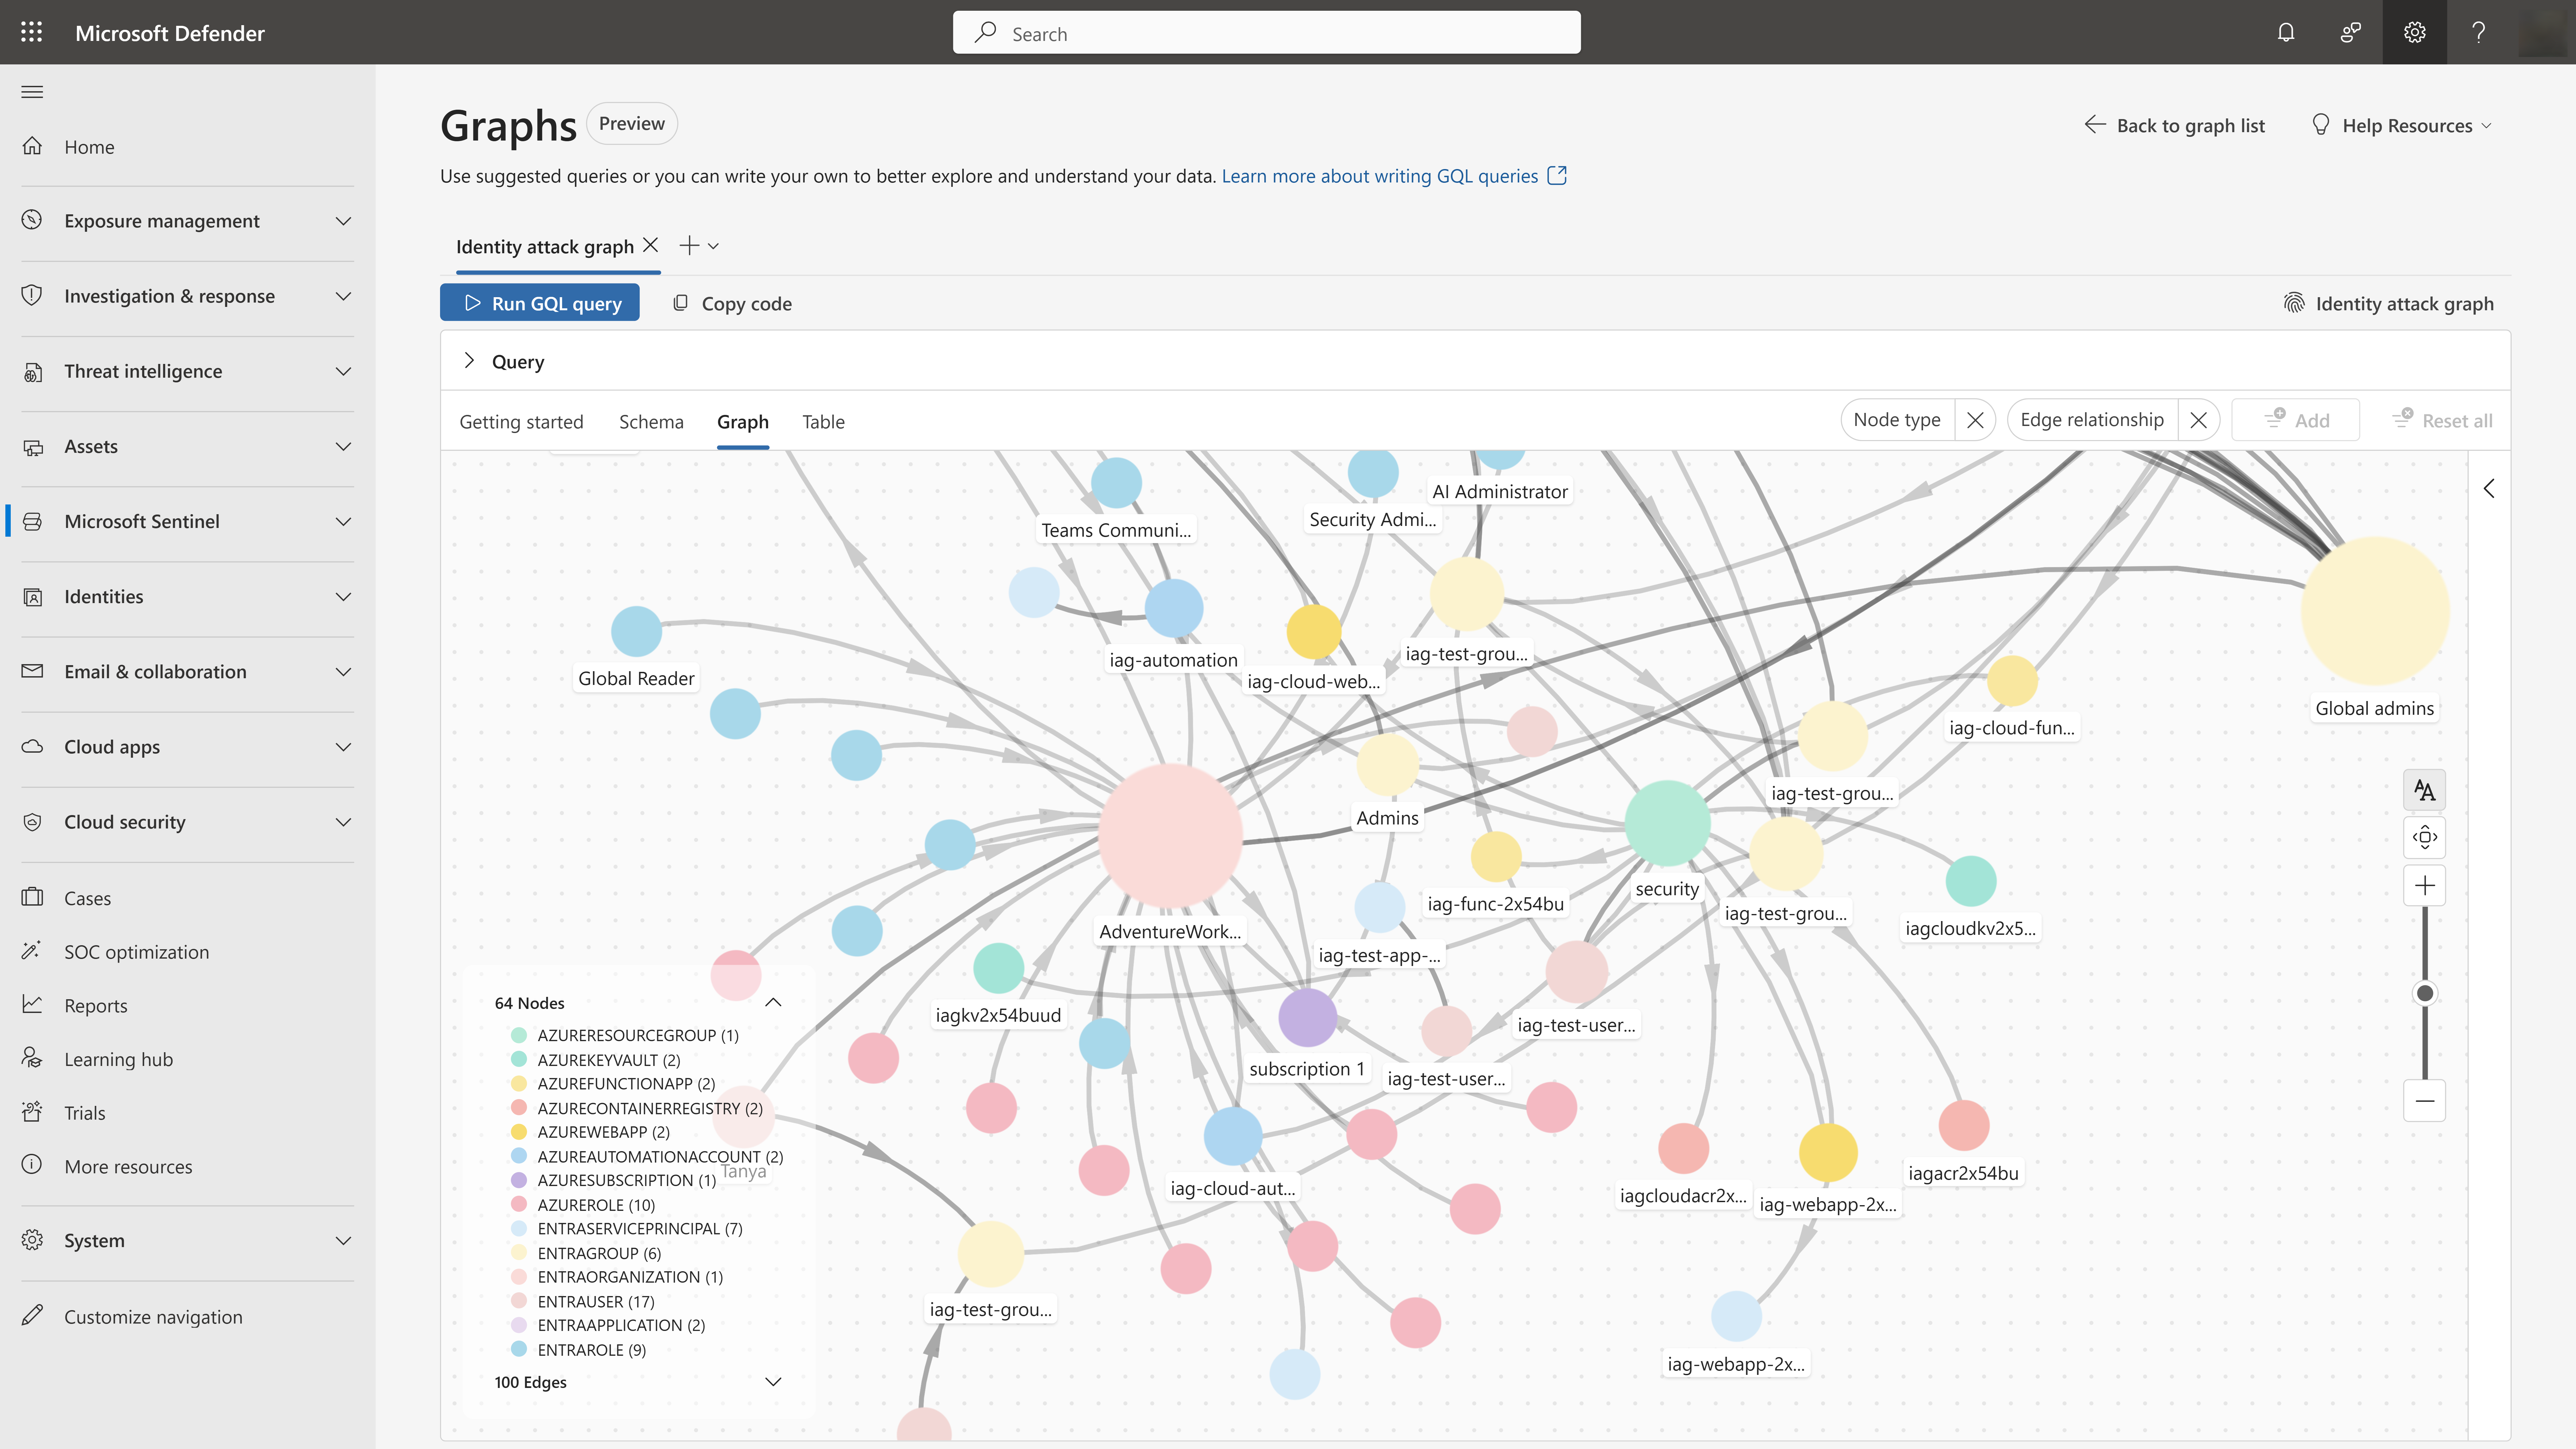
Граф атак на удостоверения в Microsoft Sentinel показывает, как удостоверения связаны с ресурсами Azure через разрешения и членство в группах. Аналитики безопасности могут использовать граф для определения путей бокового перемещения, которые представляют собой потенциальные маршруты, которые злоумышленник может предпринять для перехода от одного удостоверения или ресурса к другому путем использования существующих разрешений, членства в группах или отношений доверия, часто для повышения привилегий или доступа к конфиденциальным ресурсам.
Предустановленный граф атак на идентификационные данные представляет вашу среду как взаимосвязанные сущности и отношения, что упрощает поиск ответов на сложные вопросы, такие как «К каким ресурсам может получить доступ злоумышленник, если эта учетная запись скомпрометирована?» или «Какие учетные записи имеют путь доступа к критически важным ресурсам?»
Аналитики SOC, охотники за угрозами, инженеры по облачной безопасности и команды IAM могут использовать граф, чтобы понять и снизить риск идентификации в Azure и Entra.
Принцип работы графа атак на идентификацию
Граф атак на удостоверения использует данные об активах из соединителей активов Entra ID и графа ресурсов Azure в lake-хранилище Microsoft Sentinel для построения полной модели вашей среды:
- Удостоверения: пользователи, субъекты-службы, управляемые удостоверения и группы
- Ресурсы: подписки Azure, группы ресурсов, виртуальные машины, учетные записи хранения и другие ресурсы
- Отношения доступа и разрешений: назначения ролей и членства в группах, которые создают пути к ресурсам, к которым они могут получить доступ.
После настройки используйте язык запросов Graph (GQL), чтобы выявить скрытые риски, которые трудно обнаружить с помощью традиционных методов.
Вы можете выполнять запросы к графу, чтобы:
- Выявление путей бокового перемещения: Найдите все маршруты, по которым злоумышленник может перейти от скомпрометированной учетной записи к критически важным ресурсам
- Выявление учетных записей с избыточными привилегиями: Обнаружение учетных записей с избыточными правами или непрямыми путями получения привилегированных ролей
- Определение приоритетов для исправления. Сосредоточьтесь на кратчайших путях к наиболее конфиденциальным ресурсам.
Предварительные условия
Чтобы настроить граф атак на удостоверения, убедитесь, что выполнены следующие необходимые условия:
- Microsoft Sentinel data lake включен в вашей среде
- Разрешения для включения или обновления ресурсов Microsoft Entra ID и коннекторов Azure Resource Graph
- Глобальный администратор, администратор безопасности для создания графа
Настройте граф атак на идентичности
Чтобы настроить граф атак на удостоверения личности, выполните следующие действия:
На портале Microsoft Defender перейдите к Microsoft Sentinel>Graphs.
Найдите карточку графа атак на идентификационные данные и выберите Настроить граф.
Выполните действия по настройке и включите или обновите необходимые соединители.
Выберите Включить диаграмму, чтобы создать диаграмму.
Выберите Граф запросов на плитке графа, чтобы просмотреть страницу запроса графа.
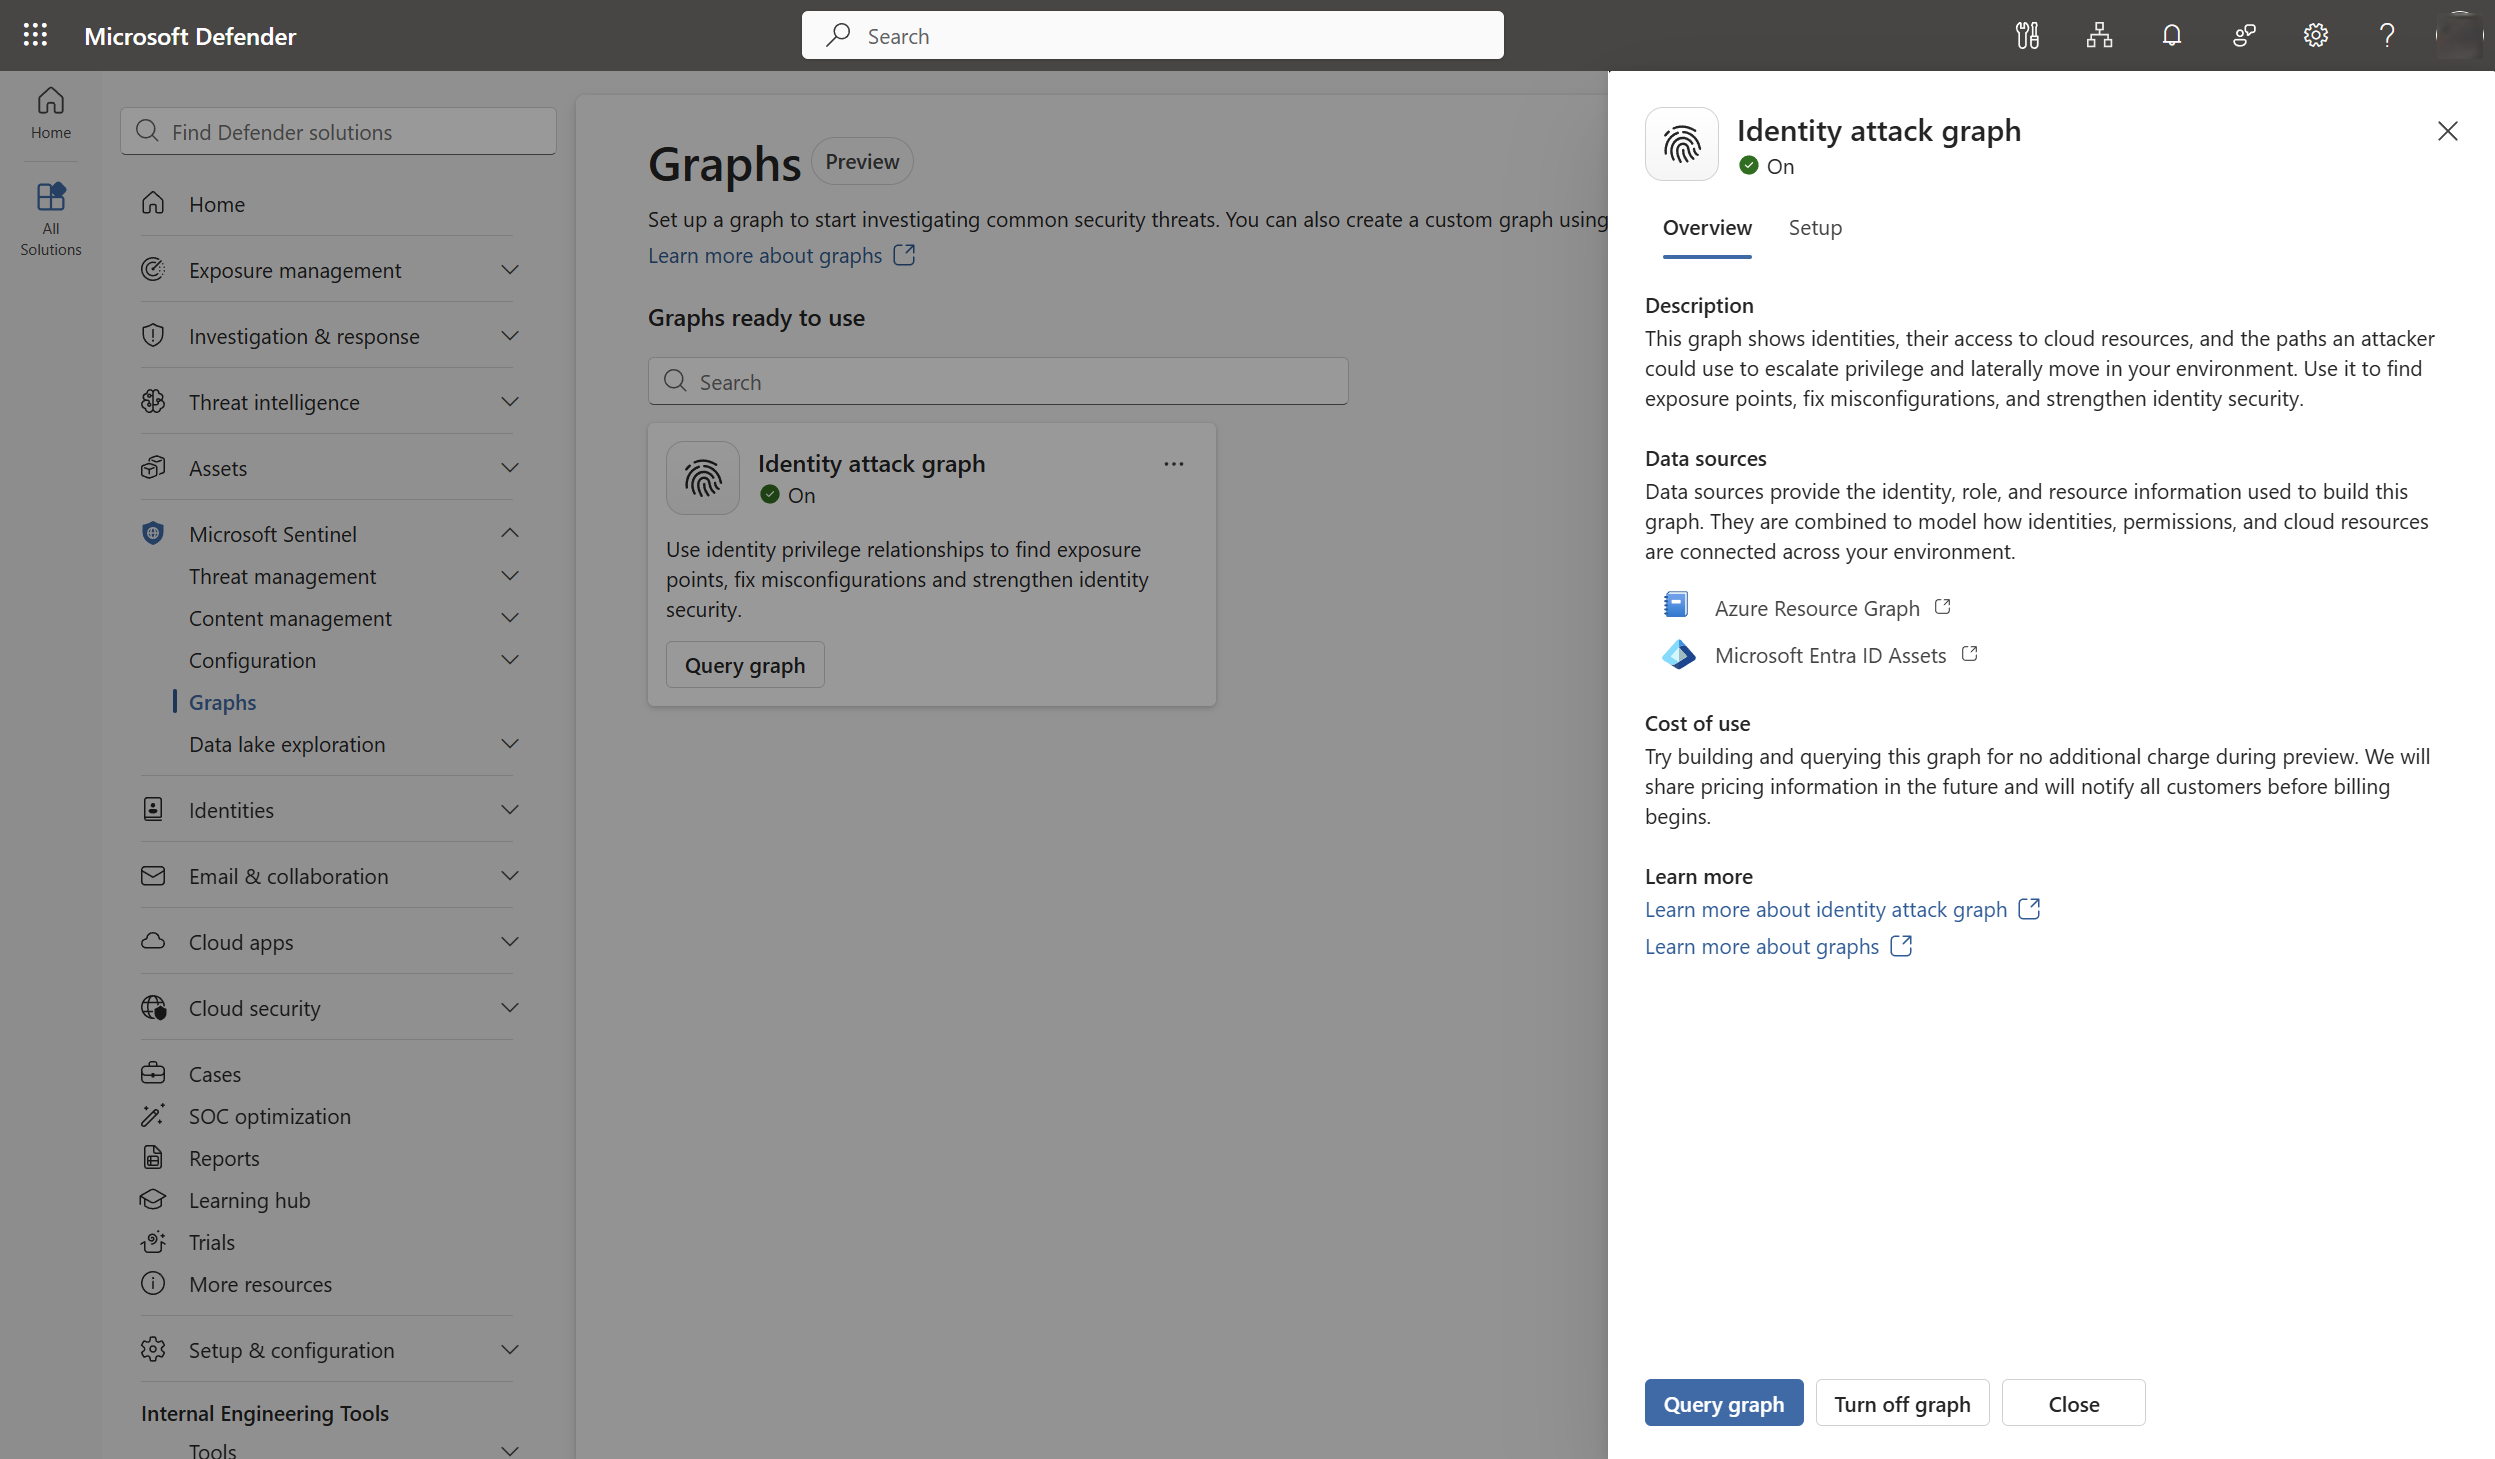
После включения графа граф начинает принимать данные и строить связи. Начальная обработка может занять до 48 часов.
Изучите граф атак на идентификационные данные и выполняйте запросы к нему
Выполните следующие действия, чтобы запросить граф, когда граф будет готов к использованию:
Используйте вкладку Схема , чтобы понять типы сущностей и связей в графе.
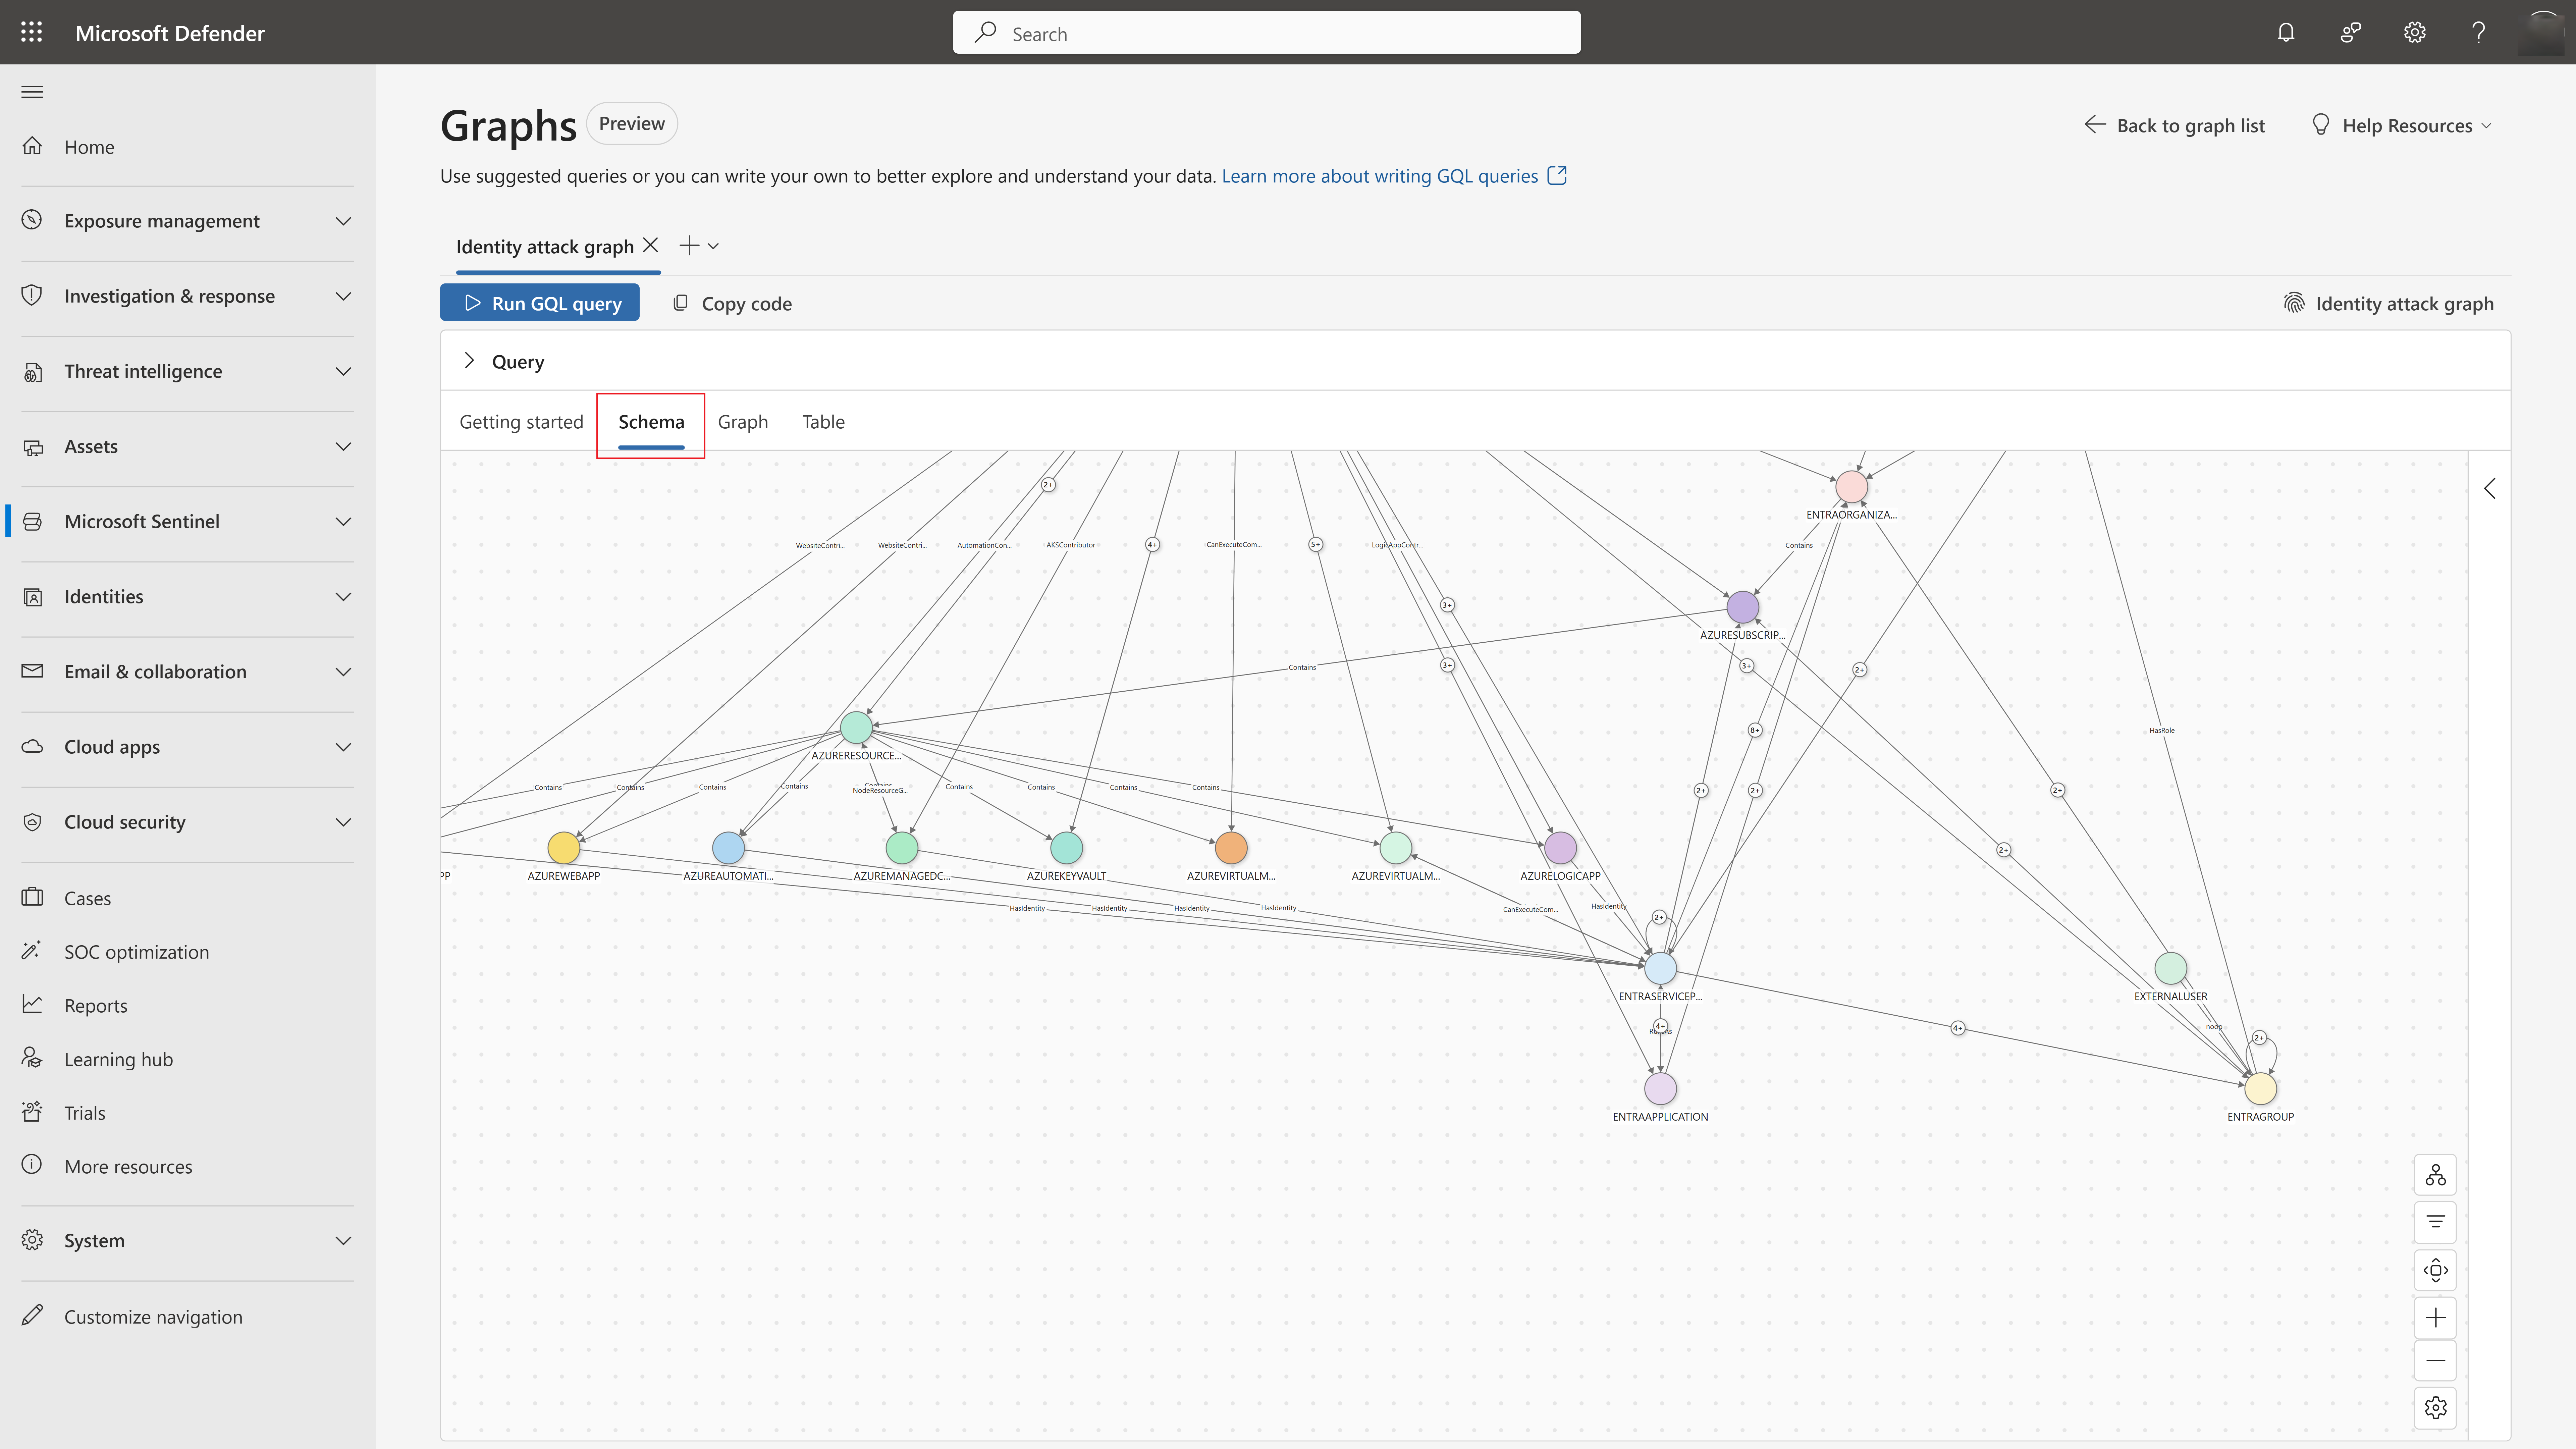
Выберите любой узел, чтобы просмотреть подробные метаданные.
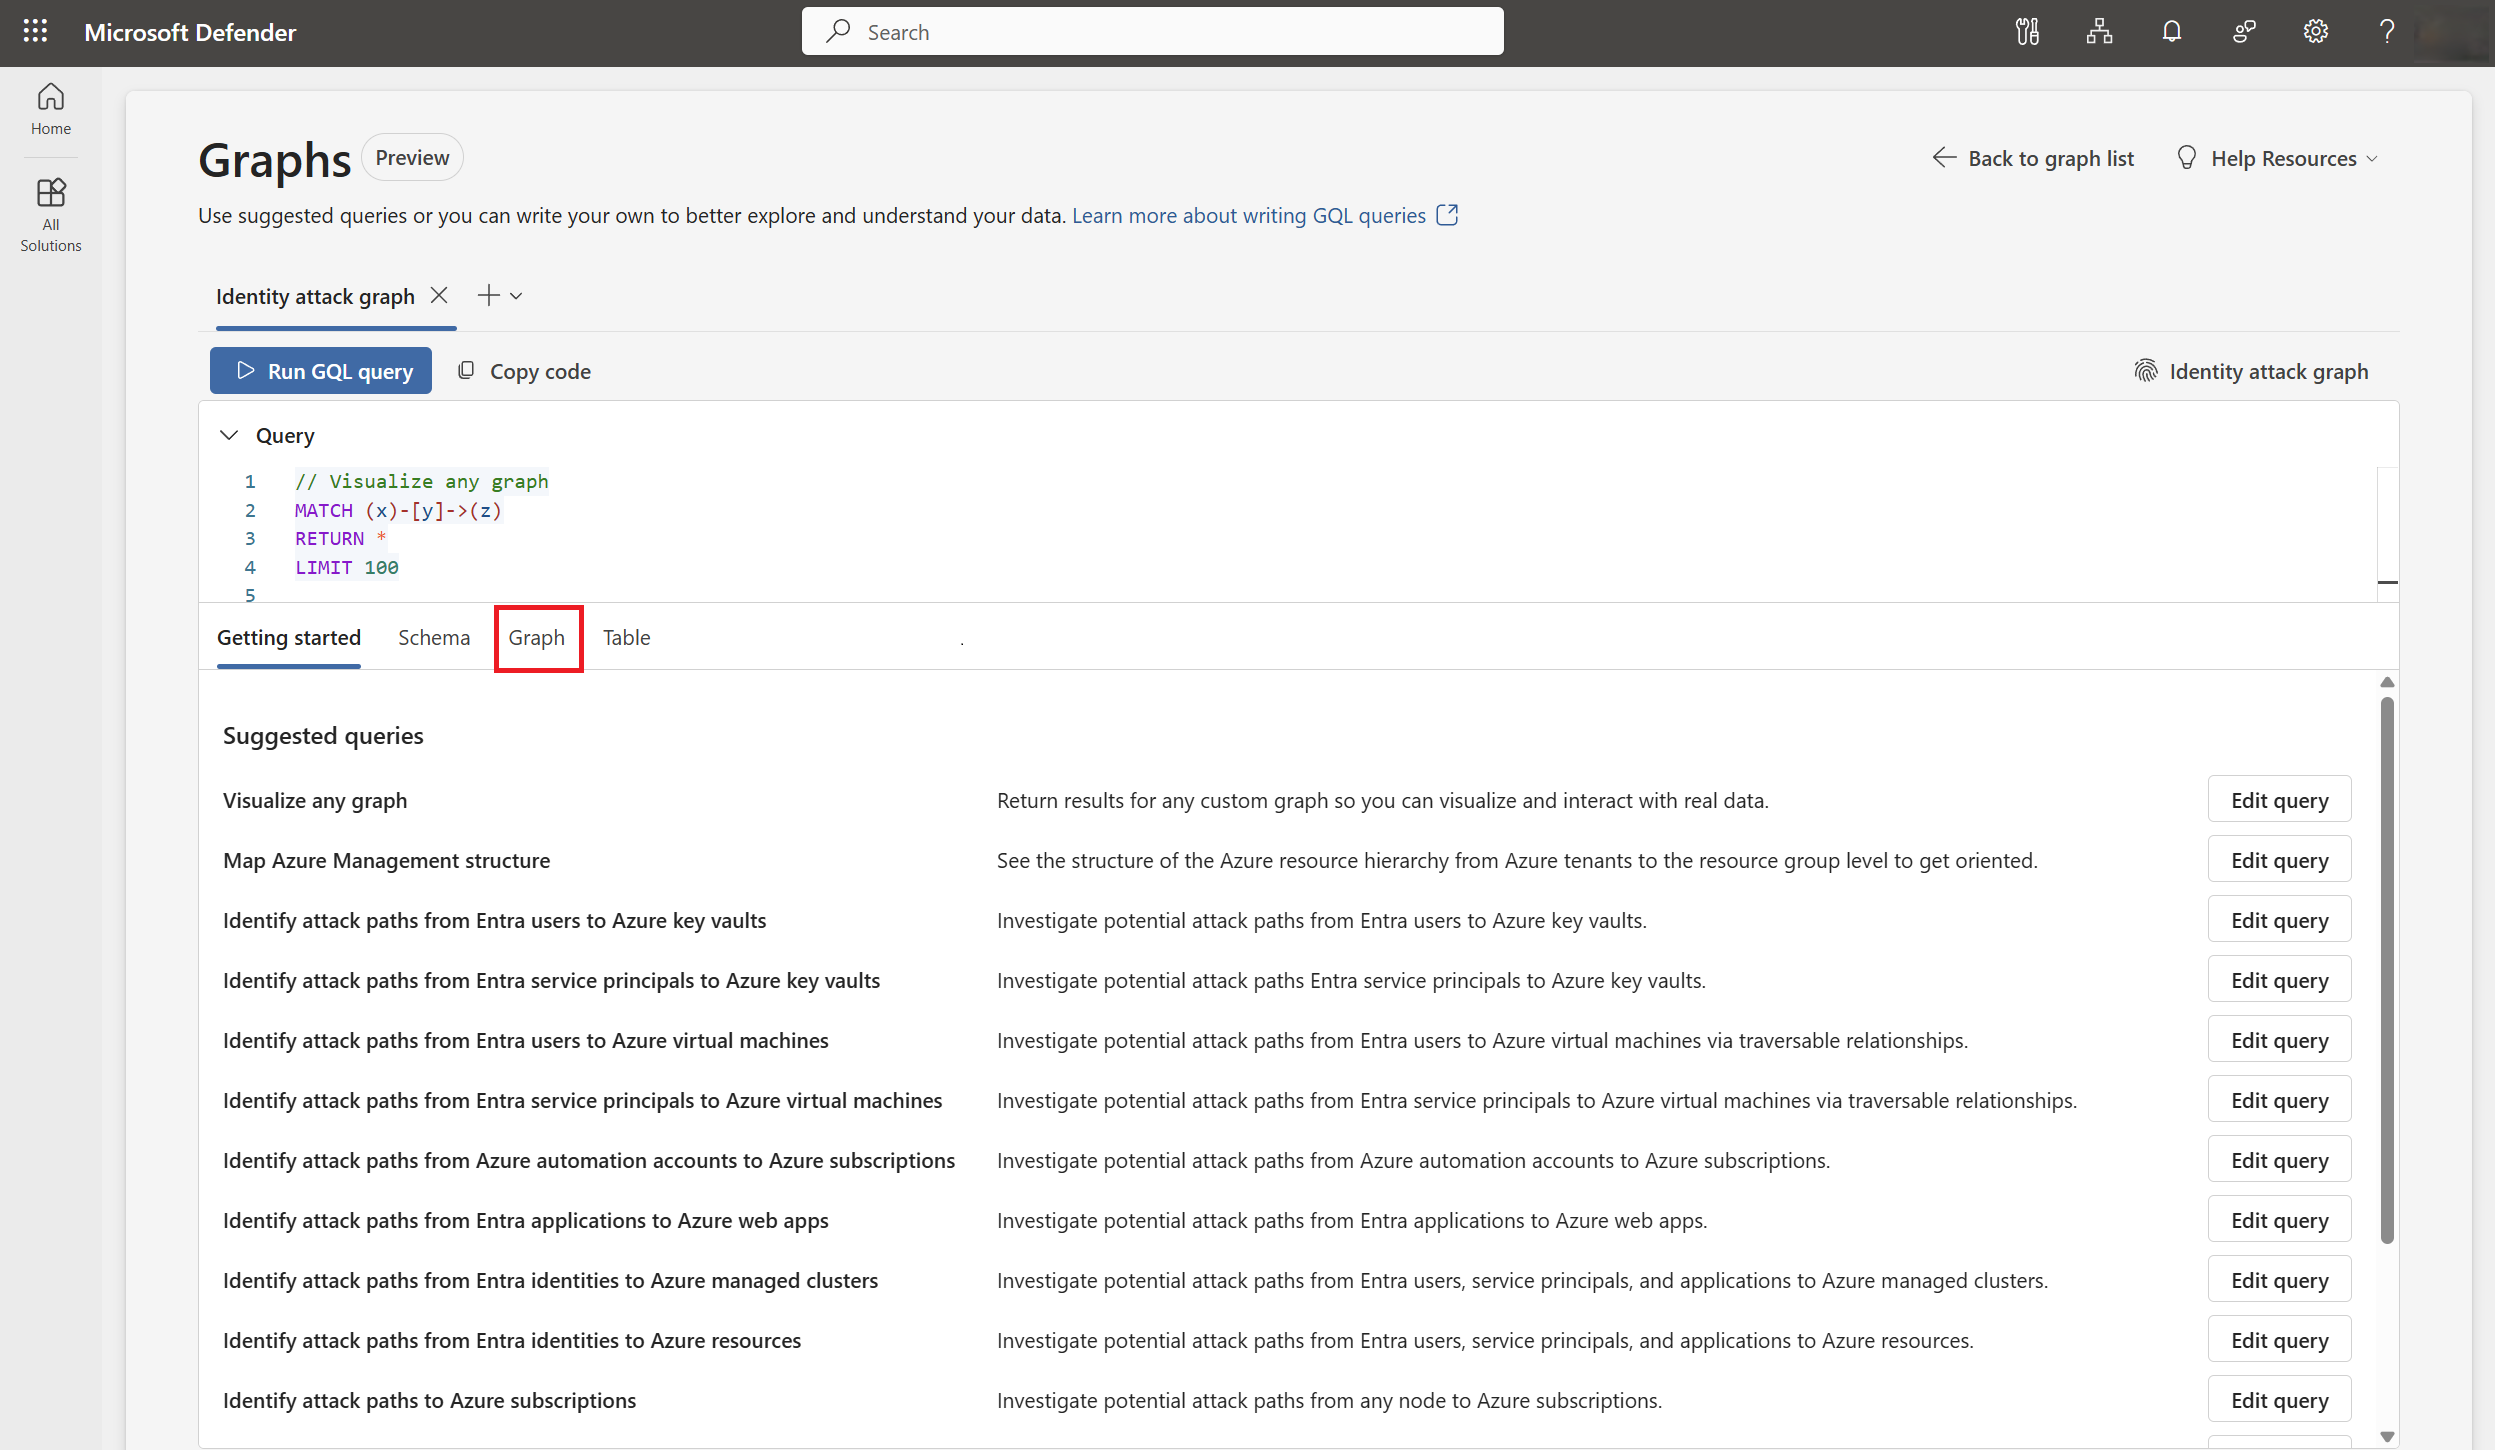
Используйте вкладку Граф для визуализации связей и путей к привилегиям. Создайте собственные GQL-запросы или используйте стандартные запросы для начала работы.
Примечание.
Рекомендуется начать с предопределенных запросов, которые предназначены для реализации распространенных и высокоценных сценариев исследования. Эти запросы помогают получить немедленное значение без записи GQL с нуля.
Выберите Выполнить GQL-запрос , чтобы просмотреть результаты.