Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Сетевая защита помогает предотвратить подключение приложений к опасным доменам, которые могут содержать фишинговые мошенничества, эксплойты и другой вредоносный контент в интернете. Администраторы безопасности могут настроить сетевую защиту с помощью Microsoft Intune, портала Microsoft Defender, управления мобильными устройствами (MDM), Microsoft Configuration Manager, групповой политики или PowerShell.
Перед тем как включать сетевую защиту в блокировочном режиме, используйте режим аудита в тестовой среде, чтобы выявить приложения, которые могут быть заблокированы.
Прежде чем начать, ознакомьтесь с поддерживаемыми операционными системами и требованиями к антивирусу Microsoft Defender в разделе Prerequisites.
Предварительные условия
Поддерживаемые операционные системы
Процедуры, описанные в этой статье, применимы к следующим операционным системам:
- Windows 10, версии 1709 и выше, или Windows 11 (Pro или Enterprise).
- Windows Server 2012 R2, Windows Server 2016 или Windows Server версии 1803 и новее.
Защита сети также поддерживается на других платформах. Для инструкций, специфичных для платформы, см. разделы Сетевая защита для Linux и Сетевая защита для macOS.
Требования к антивирусу Microsoft Defender
Сетевая защита требует активного режима Microsoft Defender Antivirus с включённой защитой в реальном времени.
- В Windows 10, Windows 11 и Windows Server, версии 1803 и выше, включают защиту в реальном времени, мониторинг поведения и облачную защиту.
- На Windows Server 2012 R2 и Windows Server 2016 с современным унифицированным решением используйте версию
4.18.2001.x.xобновления платформы Microsoft Defender Antivirus или более позднюю.
требования к Windows Server
Note
Windows Server поддерживает сетевую защиту при настройке напрямую с помощью Microsoft Configuration Manager, Group Policy или PowerShell. Процедуры порталов Microsoft Intune и Microsoft Defender, представленные в этой статье, могут управлять поддерживаемыми версиями Windows Server через управление настройками безопасности Defender for Endpoint.
Чтобы внедрить и управлять серверами через Defender for Endpoint, нужна соответствующая лицензия на сервер. Если ваша организация получает доступ к Defender for Endpoint только через Defender for Servers, вам также нужна как минимум одна активная подписка Defender for Endpoint для управления настройками безопасности. Для получения дополнительной информации смотрите раздел «Тарифы и лицензирование серверов» и «Подписки» для управления настройками безопасности.
Важно!
На Windows Server сетевая защита является опцией по выбору. Перед применением политики сетевой защиты настройте следующие настройки, описанные в разделе «Настрой сетевой защиты» с помощью PowerShell:
- На всех серверах Windows установите AllowNetworkProtectionOnWinServer на
$true. - В Windows Server 2012 R2 и Windows Server 2016 с современным унифицированным решением также установите AllowNetworkProtectionDownLevel на
$true.
Без этих настроек Microsoft Defender Antivirus игнорирует конфигурацию сетевой защиты.
Настройка сетевой защиты в Microsoft Intune
Microsoft Intune — это рекомендуемое средство для настройки и развертывания функций Microsoft Defender для конечной точки на устройствах. Однако Intune — это отдельный продукт, который не является частью Defender for Endpoint и включён не во все подписки. Чтобы использовать Intune, вам нужна подписка, в которую входит Intune, или вы можете приобрести Intune отдельно как отдельную подписку или дополнение. Если у вас нет Intune, можно использовать любой из других методов в этой статье. Дополнительные сведения см. в разделе Лицензирование Microsoft Intune.
Вы можете включить сетевую защиту в Microsoft Intune, используя антивирусную политику или базовую систему безопасности.
Настройка сетевой защиты в Intune с использованием политики безопасности конечных точек
Чтобы настроить сетевую защиту с помощью политики безопасности Microsoft Intune endpoint security Antivirus, см. раздел «Создать политики безопасности конечных точек» или «Изменить существующие политики» (ссылки открывают новые вкладки в документации Intune).
При создании политики используйте следующие конкретные настройки:
-
Тип политики: перейдите в раздел «Управление>антивирусом » на безопасности конечных устройств | Страница обзора на https://intune.microsoft.com/#view/Microsoft_Intune_Workflows/SecurityManagementMenu/~/overview, затем выберите
 «Создать политику».
- Платформа: выберите Windows.
- Профиль: выберите Антивирусная программа Microsoft Defender.
Когда вы создаёте или изменяете политику, используйте эти конкретные настройки на вкладке «Настройки конфигурации »:
-
Включите сетевую защиту в разделе Defender: Выберите одно из следующих значений:
- Включено (режим блокировки): блокирует соединения с вредоносными или подозрительными доменами.
- Включено (режим аудита): Запись событий сетевой защиты без блокировки соединений.
- Отключено: Отключает сетевую защиту.
- Не настроено: Настройка не управляется политикой.
Для получения дополнительной информации о профилях Microsoft Defender Antivirus в Intune смотрите политику антивируса для безопасности конечных устройств в Intune.
Настройте сетевую защиту в Intune с использованием базового уровня безопасности
Важно!
Базовые показатели безопасности применяют широкий набор рекомендуемых Microsoft настроек к вашим устройствам. Если ваши устройства ещё не управляются базовой системой безопасности, не развёртывайте базовую линию, чтобы настроить сетевую защиту. Используйте политики безопасности конечных точек Intune.
Чтобы настроить сетевую защиту как часть базовой линии безопасности в Microsoft Intune, см. разделы «Создать профиль для базового уровня безопасности» или «Редактировать базовую линию» (ссылки открывают новые вкладки в документации Intune).
При создании профиля выберите Microsoft Defender для конечной точки Security Baseline.
При создании или изменении профиля используйте эти конкретные настройки на вкладке «Настройки конфигурации »:
- Включите защиту сети в разделе Defender: выберите Включено (режим блокировки) или Включено (режим аудита).
Дополнительные сведения о базовых показателях безопасности в Microsoft Intune см. в статье Сведения о базовых показателях безопасности Intune для устройств Windows.
Настройте сетевую защиту в портале Microsoft Defender
Если ваша организация управляет политиками безопасности конечных устройств в портале Microsoft Defender, используйте антивирусную политику Microsoft Defender для настройки сетевой защиты.
Совет
Для этого метода требуется роль администратора безопасности в Microsoft Entra ID.
Для подробных инструкций см. Создать политику безопасности конечной точки или Редактировать политику безопасности конечной точки (ссылки открывают новые вкладки).
При создании политики используйте следующие конкретные настройки:
-
Тип политики: На вкладке «Политики Windows» на странице «Политики безопасности конечных точек» в портале Microsoft Defender выберите https://security.microsoft.com/policy-inventory«Создать новую политику».
- Выберите платформу. Выберите Windows.
- Выберите шаблон: выберите Microsoft Defender Antivirus.
При создании или изменении политики настройте «Включить сетевую защиту» в разделе Defender на вкладке «Настройки конфигурации»:
- Включено (режим блокировки): блокирует соединения с вредоносными или подозрительными доменами. Режим блокировки необходим для индикаторов IP-адресов и URL, а также фильтрации веб-контента.
- Включено (режим аудита): Запись событий сетевой защиты без блокировки соединений.
- Отключено (по умолчанию): Отключает сетевую защиту.
- Не настроено: Настройка не управляется политикой.
Для Windows Server 2016 и Windows Server 2012 R2 также установите параметр «Разрешить сетевую защиту для более ранних версий» в разделе «Действие по умолчанию для уровня серьёзности угроз» в значение «Сетевая защита будет включена для более ранних версий».
Политика также содержит следующие опциональные настройки сетевой защиты:
- Разрешить обработку дейтаграмм на Win Server: Для серверных ролей, генерирующих большие объёмы UDP-трафика, выберите «Обработка дейтаграмм на Windows Server отключена (по умолчанию). Примеры включают контроллеры доменов, DNS-серверы, файловые серверы, SQL Server и Exchange Server.
- Отключение разбора DNS через TCP: выберите, включён или отключён разбор DNS через TCP.
- Отключить HTTP-парсинг: Выберите включённый или отключённый HTTP-разбор.
- Отключить разбор SSH: Выберите включённый или отключённый разбор SSH.
- Отключите TLS-разбор: Выберите включённый или отключённый TLS-парсинг.
- [Устарело] Включить DNS sinkhole: Укажите, следует ли включить или отключить DNS sinkhole.
Настройте сетевую защиту в любом решении MDM с помощью политики CSP
Совет
Перед настройкой сетевой защиты через MDM обновите платформу Microsoft Defender Antivirus.
Провайдер сервиса конфигурации политик (CSP) позволяет организациям настраивать политики на устройствах Windows, используя любое решение для управления мобильными устройствами (MDM), а не только Microsoft Intune. Дополнительные сведения см. в разделе CSP политики.
Настройте сетевую защиту с помощью CSP EnableNetworkProtection со следующими настройками:
Путь OMA-URI: ./Device/Vendor/MSFT/Policy/Config/Defender/EnableNetworkProtection
Тип данных: Целое число
Значение:
-
0: Сетевая защита отключена. -
1: Сетевая защита включена в блокировочном режиме. -
2: Защита сети включена в режиме аудита.
Настройка сетевой защиты в Microsoft Configuration Manager
Для настройки сетевой защиты в Microsoft Configuration Manager используйте политику Windows Defender Exploit Guard. Для подробных инструкций см. раздел «Создать и развернуть политику Exploit Guard».
При создании или изменении политики используйте следующие конкретные настройки:
- Компоненты Exploit Guard (только для новых политик): Выберите защиту сети.
- Настройте сетевую защиту (новые и существующие политики): выберите блокировку, аудит или отключение.
Удалить настройки Configuration Manager Exploit Guard
При развертывании политики Exploit Guard с помощью Configuration Manager, настройки остаются на клиенте, если вы удаляете развертывание. Клиент записывает Delete not supported в ExploitGuardHandler.log файле.
Чтобы убрать настройки Exploit Guard, запустите следующий скрипт PowerShell в контексте SYSTEM . Скрипт очищает значения политик Defender и Exploit Guard MDM, включая правила уменьшения поверхности атаки, контролируемый доступ к папкам и сетевую защиту:
$defenderObject = Get-WmiObject -Namespace "root/cimv2/mdm/dmmap" -Class "MDM_Policy_Config01_Defender02" -Filter "InstanceID='Defender' and ParentID='./Vendor/MSFT/Policy/Config'"

$defenderObject.AttackSurfaceReductionRules = $null

$defenderObject.AttackSurfaceReductionOnlyExclusions = $null

$defenderObject.EnableControlledFolderAccess = $null

$defenderObject.ControlledFolderAccessAllowedApplications = $null

$defenderObject.ControlledFolderAccessProtectedFolders = $null

$defenderObject.EnableNetworkProtection = $null

$defenderObject.Put()

$exploitGuardObject = Get-WmiObject -Namespace "root/cimv2/mdm/dmmap" -Class "MDM_Policy_Config01_ExploitGuard02" -Filter "InstanceID='ExploitGuard' and ParentID='./Vendor/MSFT/Policy/Config'"

$exploitGuardObject.ExploitProtectionSettings = $null

$exploitGuardObject.Put()
Настройка сетевой защиты с помощью групповой политики
Чтобы настроить сетевую защиту в доменной среде, следуйте следующим шагам:
Откройте Консоль управления групповыми политиками (GPMC) на компьютере управления групповыми политиками.
В дереве консоли GPMC разверните Group Policy Objects в том лесу и домене, где находится объект групповой политики (GPO), который вы хотите изменить.
Щелкните объект групповой политики правой кнопкой мыши и выберите изменить.
В Редакторе управления групповыми политиками перейдите в Конфигурация компьютера>Административные шаблоны>Компоненты Windows>Microsoft Defender Antivirus>Microsoft Defender Exploit Guard>Защита сети.
Note
В путях групповой политики в более ранних версиях Windows может использоваться Windows Defender Antivirus вместо Microsoft Defender Antivirus. Оба названия указывают на одно и то же расположение политики.
В панели « Информация о защите сети » откройте раздел «Предотвратить доступ пользователей и приложений к опасным сайтам».
Выберите «Включено», а затем выберите один из следующих вариантов:
- Блокировка: блокирует доступ к вредоносным IP-адресам и доменам.
- Отключение (по умолчанию): Отключение сетевой защиты.
- Режим аудита: Фиксирует событие, когда пользователь посещает вредоносный IP-адрес или домен без блокировки доступа.
Нажмите ОК.
Совет
Вы также можете локально настроить групповую политику на отдельном устройстве, используя редактор локальной групповой политики (gpedit.msc). Перейдите по тому же пути к политике, а затем настройте запрет пользователям и приложениям доступа к опасным веб-сайтам.
Настройте сетевую защиту с помощью PowerShell
Чтобы настроить сетевую защиту в PowerShell на клиентах Windows, используйте следующий синтаксис в повышенной сессии PowerShell (запрос PowerShell, который открывается, выбрав Run as administrator):
Set-MpPreference -EnableNetworkProtection <Disabled | Enabled | AuditMode>
-
Disabled: Отключает сетевую защиту. -
Enabled: Включает сетевую защиту в блокировочном режиме, который предотвращает подключения к вредоносным или подозрительным доменам. -
AuditMode: Включает сетевую защиту в режиме аудита, который фиксирует события для подключения к вредоносным доменам без их блокировки.
Для настройки сетевой защиты в PowerShell на серверах Windows используйте следующий синтаксис в повышенной сессии PowerShell:
Windows Server 2019 или новее:
Set-MpPreference -AllowNetworkProtectionOnWinServer $true [-AllowDatagramProcessingOnWinServer $false] -EnableNetworkProtection <Disabled | Enabled | AuditMode>Windows Server 2016 или Windows Server 2012 R2 с современным унифицированным решением для Microsoft Defender для конечной точки:
Set-MpPreference -AllowNetworkProtectionDownLevel $true -AllowNetworkProtectionOnWinServer $true [-AllowDatagramProcessingOnWinServer $false] -EnableNetworkProtection <Disabled | Enabled | AuditMode>
Важно!
Задайте для AllowDatagramProcessingOnWinServer значение $false на серверах с ролями, обрабатывающими большие объёмы UDP-трафика, таких как контроллеры домена, DNS-серверы, файловые серверы, SQL Server и Exchange Server. Включение обработки датаграмм на этих серверах может снизить производительность и надежность сети.
Для подробной информации о синтаксисе и параметрах см . Set-MpPreference.
Проверьте настройки сетевой защиты на устройствах
Используйте один из следующих методов для проверки настроек сетевой защиты на устройстве:
PowerShell:
Выполните следующую команду в PowerShell:
Get-MpPreference | Select-Object EnableNetworkProtection, AllowNetworkProtectionOnWinServer, AllowNetworkProtectionDownLevel, AllowDatagramProcessingOnWinServer-
EnableNetworkProtection:
-
0: Сетевая защита отключена. -
1: Сетевая защита включена в режиме блокировки . -
2: Сетевая защита включена в режиме аудита .
-
-
AllowNetworkProtectionOnWinServer: На серверах Windows значение должно быть
True. -
AllowNetworkProtectionDownLevel: На Windows Server 2016 и Windows Server 2012 R2 с унифицированным агентом значение должно быть
True. -
AllowDatagramProcessingOnWinServer: Для ролей сервера, генерирующих большие объёмы UDP-трафика, значение должно быть
False.
-
EnableNetworkProtection:
Редактор реестра:
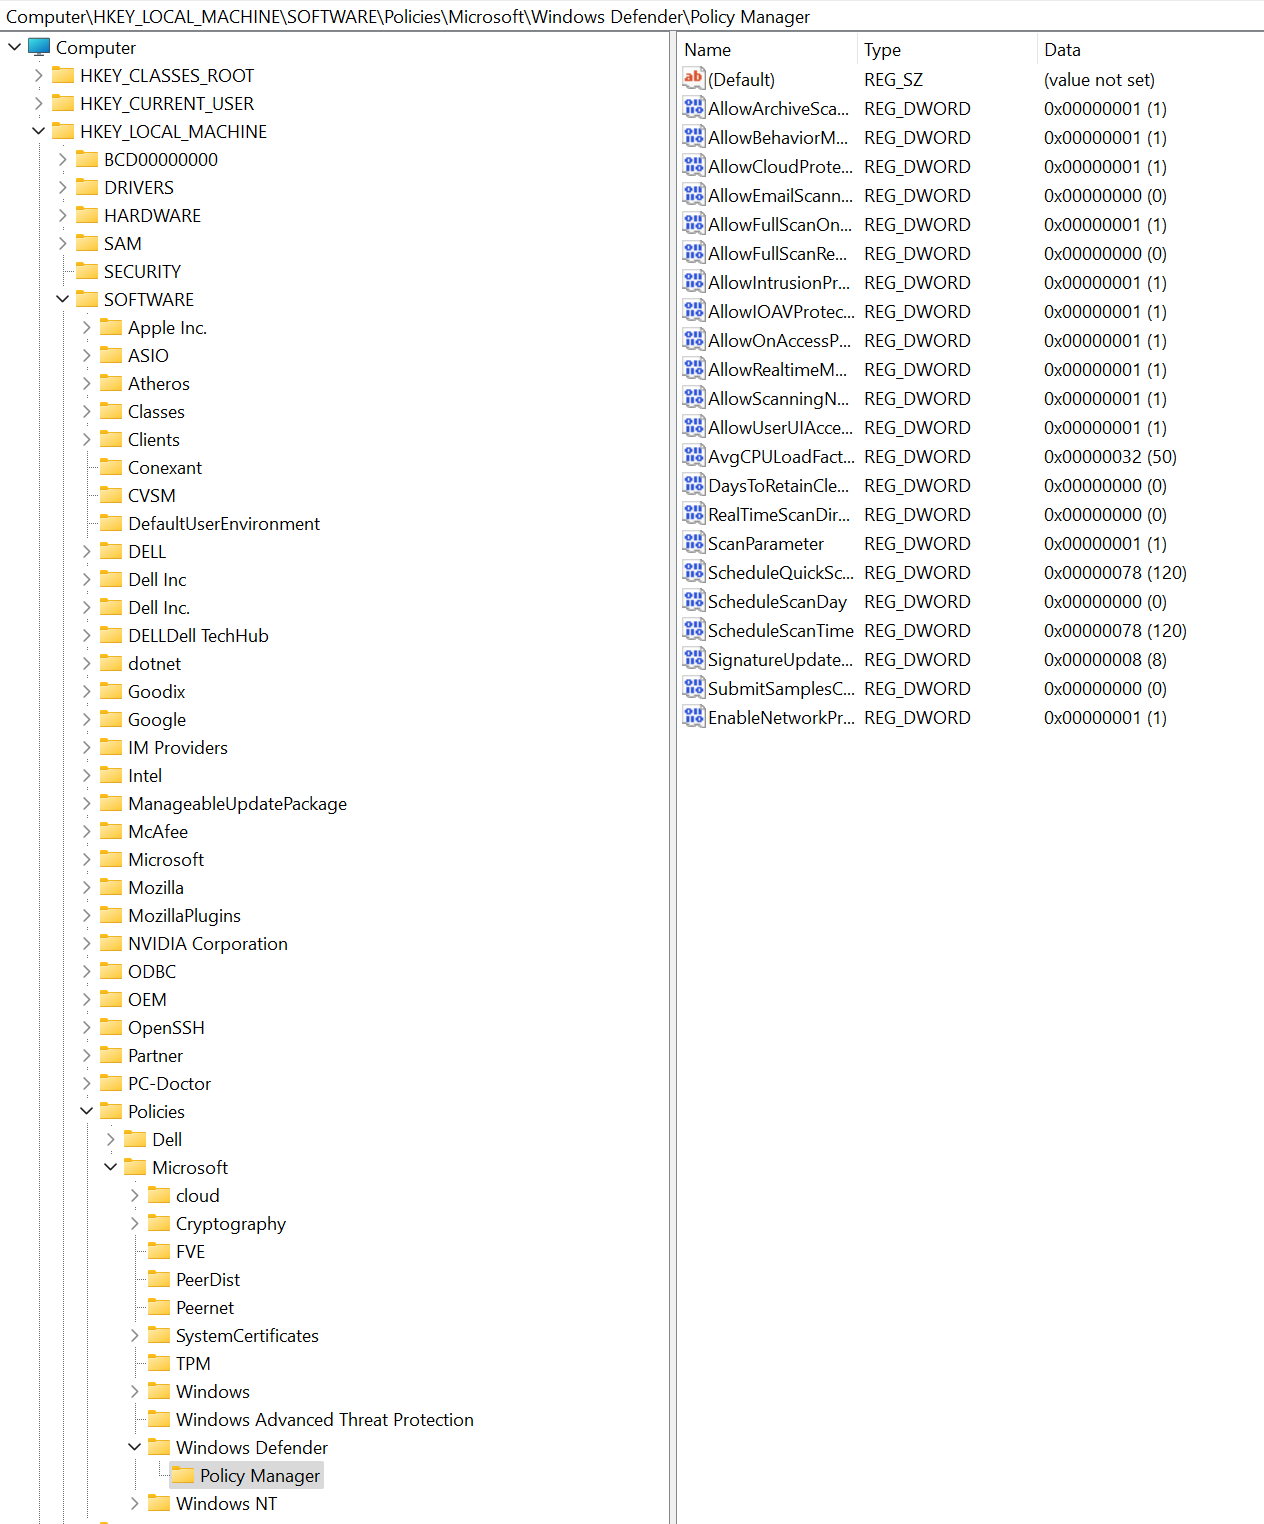
Откройте редактор реестра. Например, выполните команду
regedit.exe.Перейдите HKEY_LOCAL_MACHINE>SOFTWARE>Policies>Microsoft>Windows Defender>Policy Manager.
Если такого пути нет, перейдите в HKEY_LOCAL_MACHINE>SOFTWARE>>Microsoft Windows Defender>Windows Defender Exploit Guard>Network Protection.
Выберите EnableNetworkProtection , чтобы просмотреть текущее состояние защиты сети на устройстве:
-
0: Сетевая защита отключена. -
1: Сетевая защита включена в режиме блокировки . -
2: Сетевая защита включена в режиме аудита .
-
