Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Субъекты угроз могут использовать скомпрометированные учетные записи пользователей для многих вредоносных целей, включая чтение сообщений электронной почты в папке "Входящие", создание правил для папки "Входящие" для пересылки сообщений электронной почты во внешние учетные записи, удаление трассировок и отправку фишинговых сообщений. Вредоносные правила для папки "Входящие" часто используются при компрометации деловой электронной почты (BEC) и фишинговых кампаниях, поэтому важно регулярно отслеживать их наличие.
Этот сборник схем помогает исследовать любые инциденты, связанные с подозрительными правилами обработки папки "Входящие", настроенными злоумышленниками, и принять рекомендуемые меры для устранения атаки и защиты сети. Этот сценарий предназначен для команд безопасности, включая аналитиков центра управления безопасностью (SOC) и ИТ-администраторов, которые просматривают, исследуют и классифицируют оповещения. Вы можете быстро оценить оповещения как истинно положительные (TP) или ложноположительные (FP) и предпринять рекомендуемые действия для TP-оповещений для устранения атаки.
Результаты использования этого сборника схем:
Вы определяете, являются ли оповещения, связанные с правилами манипулирования папкой «Входящие», вредоносными (TP) или безвредными (FP) действиями.
Если это является вредоносным, вы удаляете вредоносные правила манипуляции с папкой "Входящие".
Вы принимаете необходимые меры, если сообщения электронной почты были переадресованы на вредоносный адрес электронной почты.
Общие сведения о правилах обработки папки "Входящие"
Правила папки "Входящие" настраиваются для автоматического управления сообщениями электронной почты на основе предопределенных условий. Например, можно создать правило папки "Входящие", чтобы переместить все сообщения от руководителя в другую папку или пересылать полученные сообщения на другой адрес электронной почты.
Как злоумышленники используют правила обработки вредоносных почтовых ящиков
Злоумышленники могут настроить правила электронной почты, чтобы скрыть входящие сообщения в скомпрометированном почтовом ящике пользователя, чтобы скрыть свои вредоносные действия от пользователя. Они также могут задавать правила в скомпрометированном почтовом ящике пользователя для удаления сообщений электронной почты, перемещения писем в другую менее заметную папку (например, RSS) или пересылки почты во внешнюю учетную запись. Некоторые правила могут перемещать все сообщения электронной почты в другую папку и помечать их как "прочитанные", в то время как некоторые правила могут перемещать только сообщения с определенными ключевыми словами в сообщении электронной почты или теме.
Например, правило папки "Входящие" может искать такие ключевые слова, как "счет", "фишинг", "не отвечать", "подозрительное сообщение" или "спам", а также перемещать их во внешнюю учетную запись электронной почты. Злоумышленники также могут использовать скомпрометированный почтовый ящик пользователя для распространения спама, фишинга или вредоносных программ.
Порядок расследования подозрительных правил управления папкой «Входящие»
Ниже приведен рабочий процесс для выявления подозрительных действий с правилами обработки папки "Входящие".
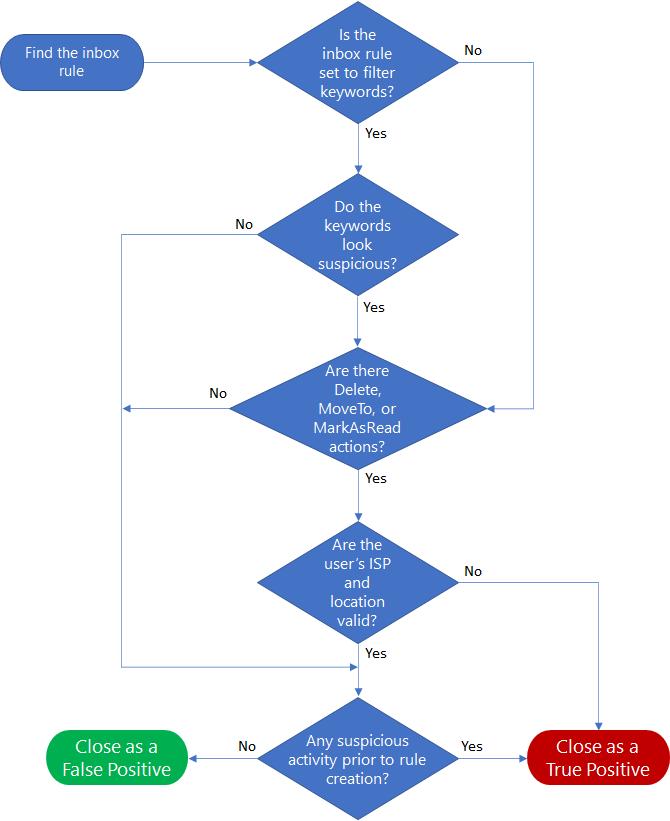
Этапы исследования
Ниже приведены подробные пошаговые инструкции по реагированию на инцидент и рекомендации по защите организации от дальнейших атак.
1. Просмотр оповещений
Вот пример оповещения о правиле управления входящими сообщениями в очереди оповещений.

Ниже приведен пример сведений об оповещении, которое было вызвано вредоносным правилом обработки папки "Входящие".
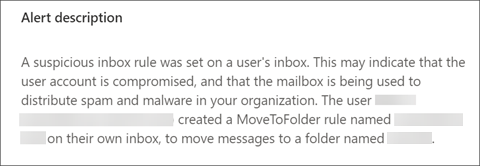
2. Изучение параметров правила обработки папки "Входящие"
Определите, выглядят ли правила подозрительными в соответствии со следующими параметрами или критериями правила:
Ключевые слова
Злоумышленник может применить правило манипуляции только к сообщениям электронной почты, содержащим определенные слова. Эти ключевые слова можно найти среди определенных атрибутов, таких как: "BodyContainsWords", "SubjectContainsWords" или "SubjectOrBodyContainsWords".
Если есть фильтрация по ключевым словам, проверка, кажутся ли ключевые слова подозрительными (распространенные сценарии — фильтрация сообщений электронной почты, связанных с действиями злоумышленника, таких как "фишинг", "спам" и "не отвечать" и т. д.).
Если фильтра вообще нет, правило без фильтра тоже может вызвать подозрения.
Папка назначения
Чтобы избежать обнаружения безопасности, злоумышленник может переместить сообщения электронной почты в менее заметную папку и пометить их как прочитанные (например, папку RSS). Если злоумышленник применяет действия "MoveToFolder" и "MarkAsRead", проверьте, связана ли папка назначения каким-либо образом с ключевыми словами в правиле, чтобы определить, выглядит ли это подозрительно.
Удалить все
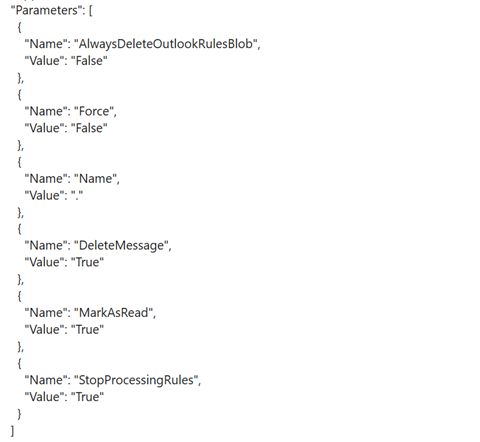
Некоторые злоумышленники просто удаляют все входящие сообщения, чтобы скрыть свои действия. В основном правило "удалить все входящие сообщения электронной почты" без фильтрации по ключевым словам является индикатором вредоносной активности.
Ниже приведен пример конфигурации правила "удалить все входящие сообщения электронной почты" (как показано в RawEventData.Parameters) соответствующего журнала событий.
3. Изучение IP-адреса
Просмотрите атрибуты IP-адреса, выполняющего соответствующее событие создания правила:
- Найдите другие подозрительные облачные действия, которые исходили с того же IP-адреса в арендаторе. Например, подозрительной активностью могут считаться несколько неудачных попыток входа.
- Является ли поставщик услуг Интернета (ISP) общим и разумным для этого пользователя?
- Является ли расположение общим и разумным для этого пользователя?
4. Исследование подозрительных действий пользователя перед созданием правил
Вы можете просматривать все действия пользователей до создания подозрительных правил для входящих, проверять признаки компрометации и расследовать подозрительные действия пользователей.
Например, для нескольких неудачных попыток входа проверьте:
Действие входа
Убедитесь, что действие входа до создания правила не является подозрительным. (общее местоположение / интернет-провайдер / User-Agent).
Оповещения
Проверьте, получал ли пользователь оповещения перед созданием правил. Это может означать, что учетная запись пользователя может быть скомпрометирована. Например, оповещение о невозможных поездках, редкие страны или региона, несколько неудачных попыток входа и т. д.)
Инцидент
Проверьте, связано ли расследуемое предупреждение с другими сигналами, указывающими на инцидент. Если это так, то проверьте, содержит ли инцидент другие истинно положительные оповещения.
Запросы для расширенного поиска угроз
Расширенная охота — это средство охоты на угрозы на основе запросов, которое позволяет проверять события в сети для поиска индикаторов угроз.
Используйте следующий запрос, чтобы найти все новые события правила папки "Входящие" для конкретного пользователя в течение заданного периода времени. Замените user_id переменную идентификатором учетной записи затронутого пользователя перед выполнением запроса.
let start_date = now(-10h);
let end_date = now();
let user_id = ""; // enter here the user id
CloudAppEvents
| where Timestamp between (start_date .. end_date)
| where AccountObjectId == user_id
| where Application == @"Microsoft Exchange Online"
| where ActionType in ("Set-Mailbox", "New-InboxRule", "Set-InboxRule", "UpdateInboxRules") //set new inbox rule related operations
| project Timestamp, ActionType, CountryCode, City, ISP, IPAddress, RuleConfig = RawEventData.Parameters, RawEventData
Столбец RuleConfig предоставит новую конфигурацию правила папки "Входящие".
Используйте следующий запрос, чтобы определить, является ли ISP, связанный с оповещением, обычным для пользователя. Запрос проверяет активность пользователя за предыдущие 60 дней, что привело к оповещению, чтобы установить базовые показатели типичного использования поставщика услуг интернета вещей. Незнакомый ISP может указывать на несанкционированный доступ.
let alert_date = now(); //enter alert date
let timeback = 60d;
let userid = ""; //enter here user id
CloudAppEvents
| where Timestamp between ((alert_date-timeback)..(alert_date-1h))
| where AccountObjectId == userid
| make-series ActivityCount = count() default = 0 on Timestamp  from (alert_date-timeback) to (alert_date-1h) step 12h by ISP
Используйте следующий запрос, чтобы проверить, является ли страна или регион, связанный с действием генерации оповещений, общим для пользователя. Запрос проверяет журнал входа пользователя за предыдущие 60 дней, чтобы установить базовые показатели. Действия из незнакомой страны или региона могут указывать на то, что учетная запись была получена несанкционированной стороной.
let alert_date = now(); //enter alert date
let timeback = 60d;
let userid = ""; //enter here user id
CloudAppEvents
| where Timestamp between ((alert_date-timeback)..(alert_date-1h))
| where AccountObjectId == userid
| make-series ActivityCount = count() default = 0 on Timestamp  from (alert_date-timeback) to (alert_date-1h) step 12h by CountryCode
Используйте следующий запрос, чтобы проверить, является ли строка агента пользователя, связанная с действием, вызвавшим оповещение, обычной для пользователя. Запрос проверяет действие пользователя за предыдущие 60 дней, чтобы установить базовый план. Необычный или непредвиденный агент пользователя может указать, что учетная запись была доступна злоумышленником с помощью другого браузера или средства автоматизации.
let alert_date = now(); //enter alert date
let timeback = 60d;
let userid = ""; //enter here user id
CloudAppEvents
| where Timestamp between ((alert_date-timeback)..(alert_date-1h))
| where AccountObjectId == userid
| make-series ActivityCount = count() default = 0 on Timestamp  from (alert_date-timeback) to (alert_date-1h) step 12h by UserAgent
Рекомендуемые действия
После подтверждения истинного положительного оповещения выполните следующие действия, чтобы устранить атаку:
- Отключите вредоносное правило папки "Входящие".
- Сброс учетных данных учетной записи пользователя. Вы также можете проверить, скомпрометирована ли учетная запись пользователя с помощью Microsoft Defender for Cloud Apps, который получает сигналы безопасности от Защита Microsoft Entra ID.
- Поиск других вредоносных действий, выполняемых затронутой учетной записью пользователя.
- Проверьте наличие в арендаторе других подозрительных действий, исходящих с того же IP-адреса или через того же интернет-провайдера (если такой провайдер встречается редко), чтобы выявить другие скомпрометированные учетные записи пользователей.
См. также
- Обзор классификации оповещений
- Подозрительные действия по пересылке сообщений электронной почты
- Подозрительные правила пересылки входящих сообщений
- Исследование оповещений
Совет
Хотите узнать больше? Общайтесь с членами сообщества Microsoft Security в нашем техническом сообществе: Microsoft Defender XDR Tech Community.