Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Модель возможностей DevSecOps помогает инженерным организациям оценивать способ создания, защиты, доставки и эксплуатации программного обеспечения. Это помогает им наметить путь к более зрелой, безопасной и устойчивой практике. Модель описывает путь по шести областям возможностей, каждая из которых проходит пять этапов зрелости.
Используйте эту модель, чтобы понять, где сегодня находятся ваши команды, договориться о том, где вы хотите быть, и запланировать добавочные изменения, которые помогут вам там. Модель описательная, а не предписательная. Он предназначен для создания общего понимания для продуктов, разработки, безопасности и операций, а не для создания единой оценки.
Эта модель соответствует целям инициативы Microsoft безопасного будущего. Большинство организаций находятся на разных этапах в разных областях возможностей.
Шесть областей возможностей
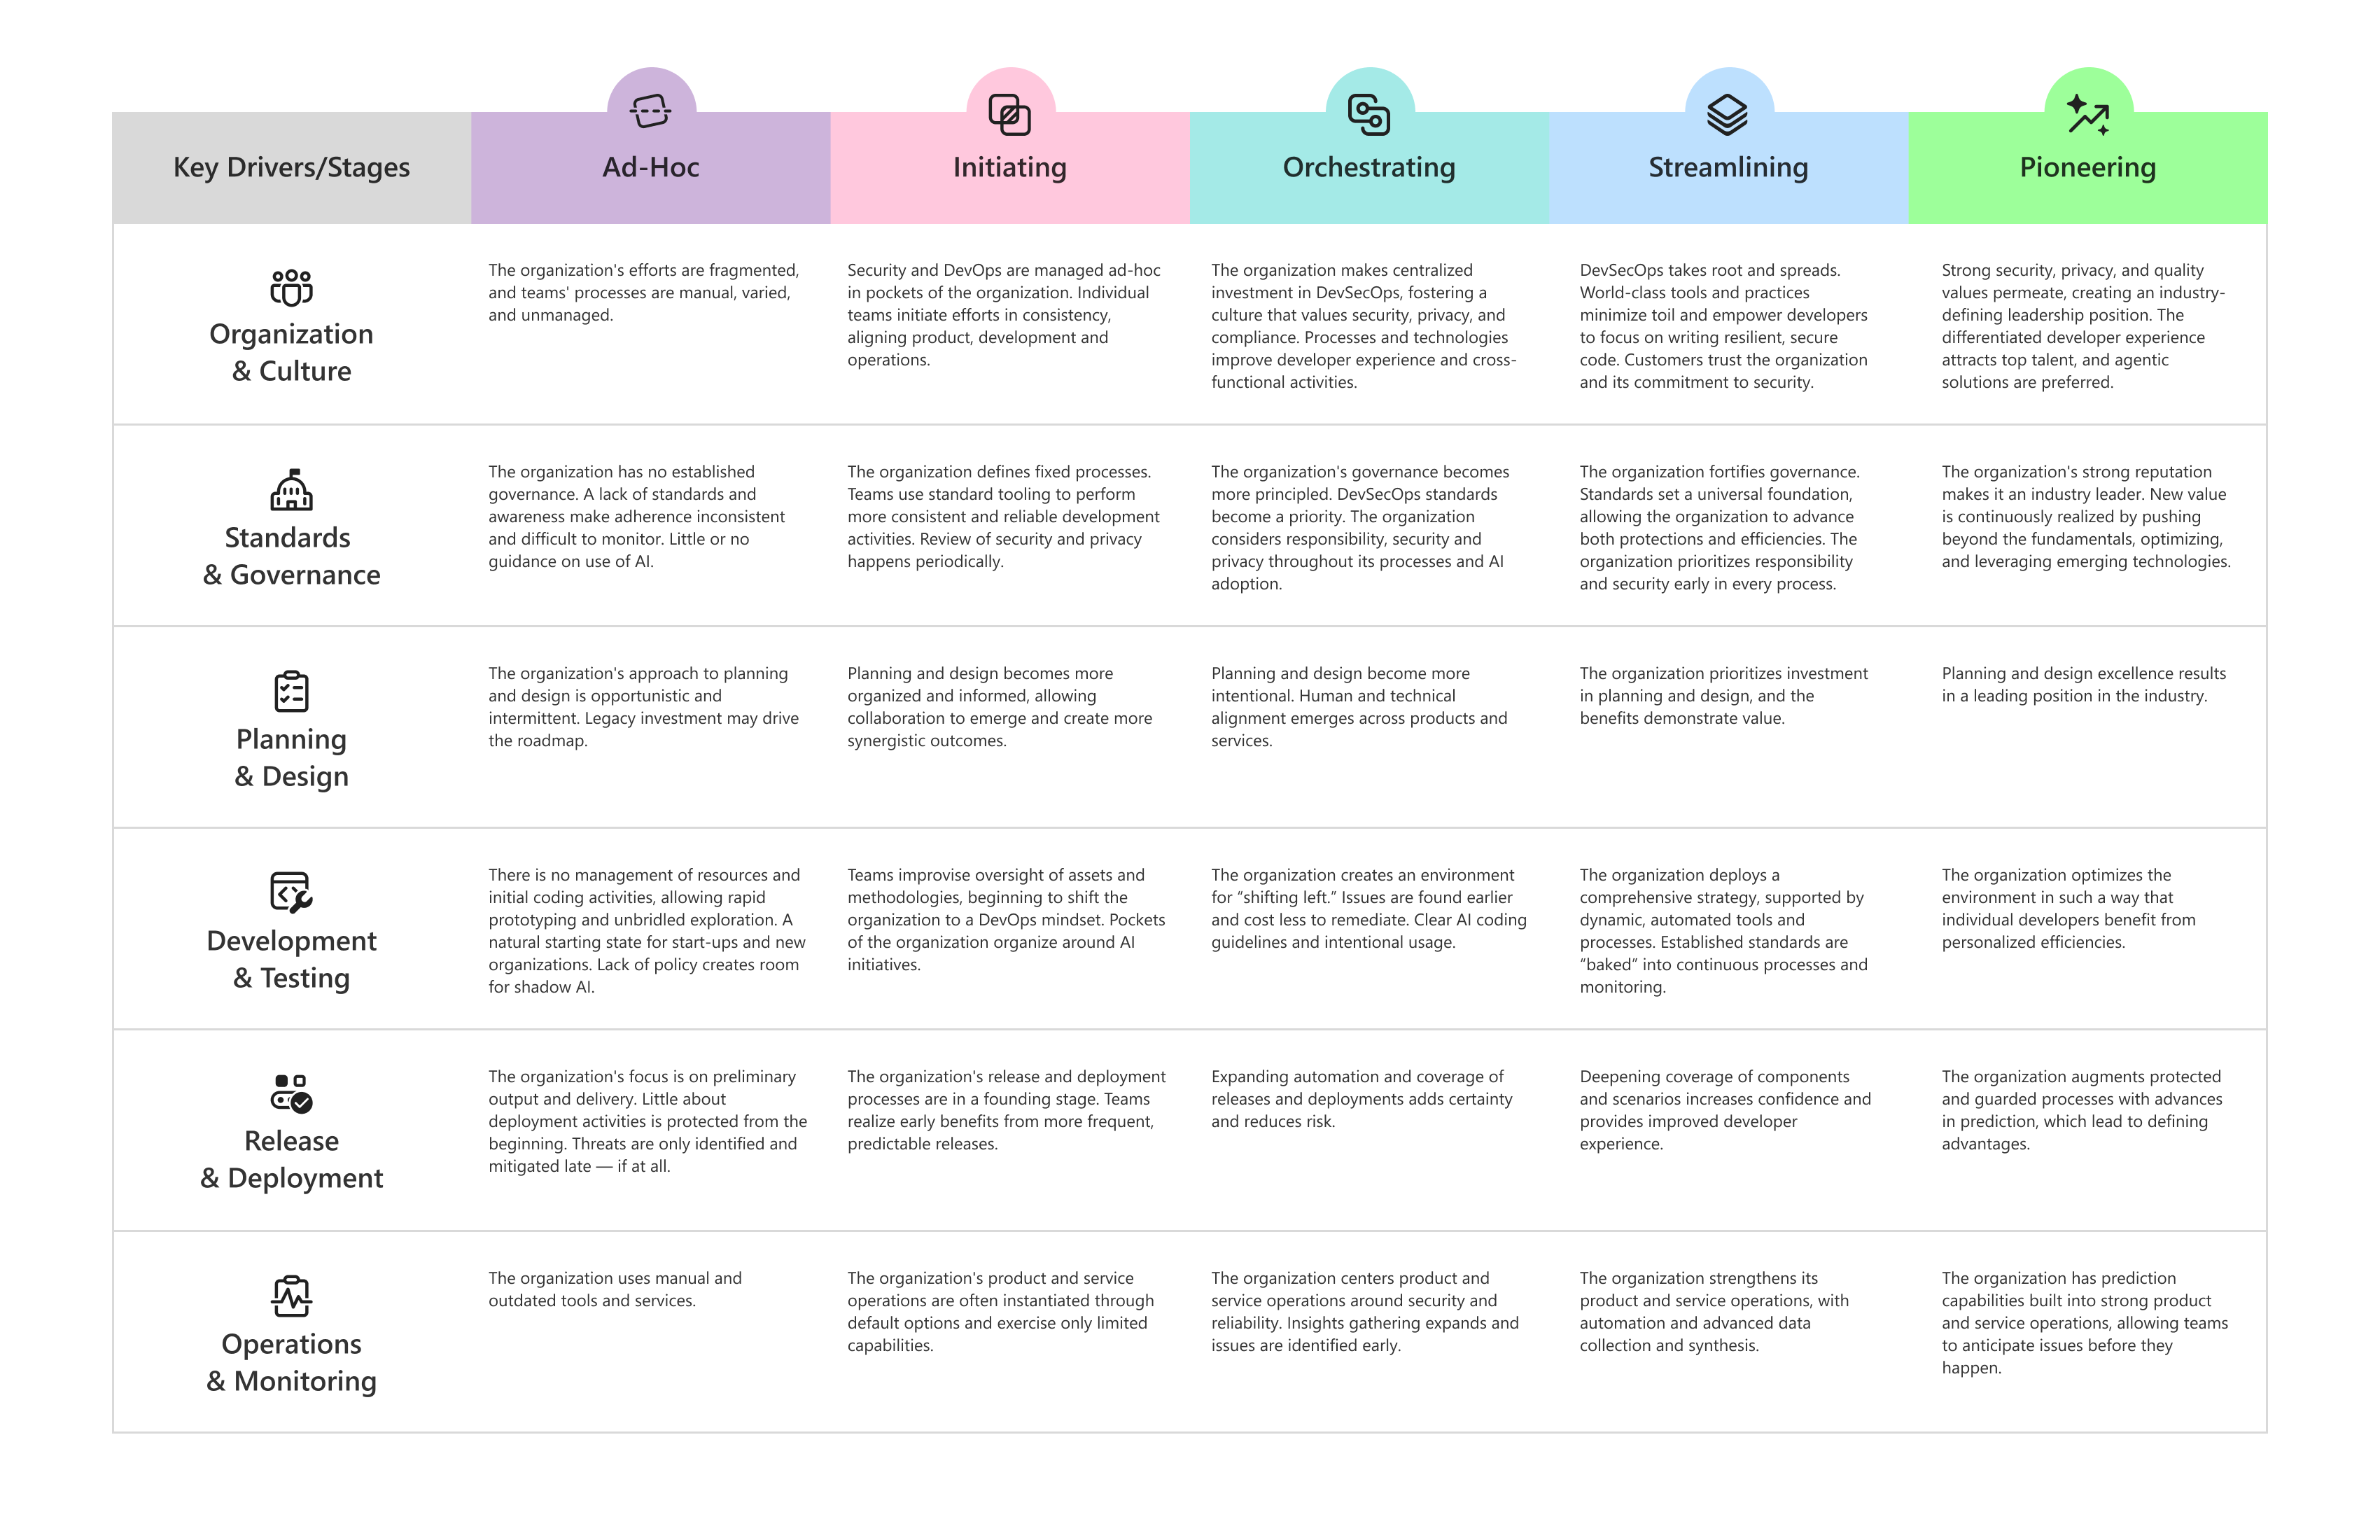
Модель упорядочивает методики DevSecOps в шести областях возможностей. Вместе они охватывают весь жизненный цикл — от того, как осуществляется руководство и управление организацией, до того, как программное обеспечение проектируется, разрабатывается, выпускается и эксплуатируется.
- Организация и культура: руководство, мышление безопасности, совместная работа и непрерывное улучшение между командами.
- Стандарты и управление: программа безопасности, политики и стандарты, а также защита инженерных систем.
- Планирование и проектирование: безопасные методики проектирования, данные и аналитические сведения, а также техническая архитектура и проектирование.
- Разработка и тестирование: безопасность кода, акселераторы разработки и интеграция и тестирование.
- Выпуск и развертывание: безопасные зависимости, безопасные выпуски и рабочие процессы развертывания.
- Операции и мониторинг: защита клиентов и производственных систем, мониторинг и обнаружение угроз, реагирование на инциденты и исправление.
Пять этапов
Каждая область компетенций проходит через одни и те же пять общих этапов зрелости. Каждая область возможностей также использует собственные имена этапов для описания того, как выглядит зрелость в этом конкретном контексте.
| Общий этап | Как выглядит |
|---|---|
| Специальный | Процессы фрагментированы, выполняются вручную и в значительной степени не документированы. Результаты зависят от отдельных лиц. |
| Инициализация | Отдельные команды начинают обеспечивать согласованность на локальном уровне и устранять пробелы по мере их выявления. |
| Оркестрация | Практики централизованы и используются совместно, объединяя команды вокруг общих подходов и ресурсов. |
| Упрощение | Инструменты и практики мирового уровня сокращают объём ручной работы и делают безопасный подход самым простым. |
| Новаторский | Практики задают стандарты в отрасли, носят упреждающий характер и постоянно развиваются, опережая возникающие потребности. |
Стратегические подходы
Организации могут использовать модель возможностей различными способами в зависимости от их бизнес-контекста. Одним командам требуется гибкость, другие ориентированы на скорость, а третьи отдают приоритет строгому соблюдению требований и контролю рисков.
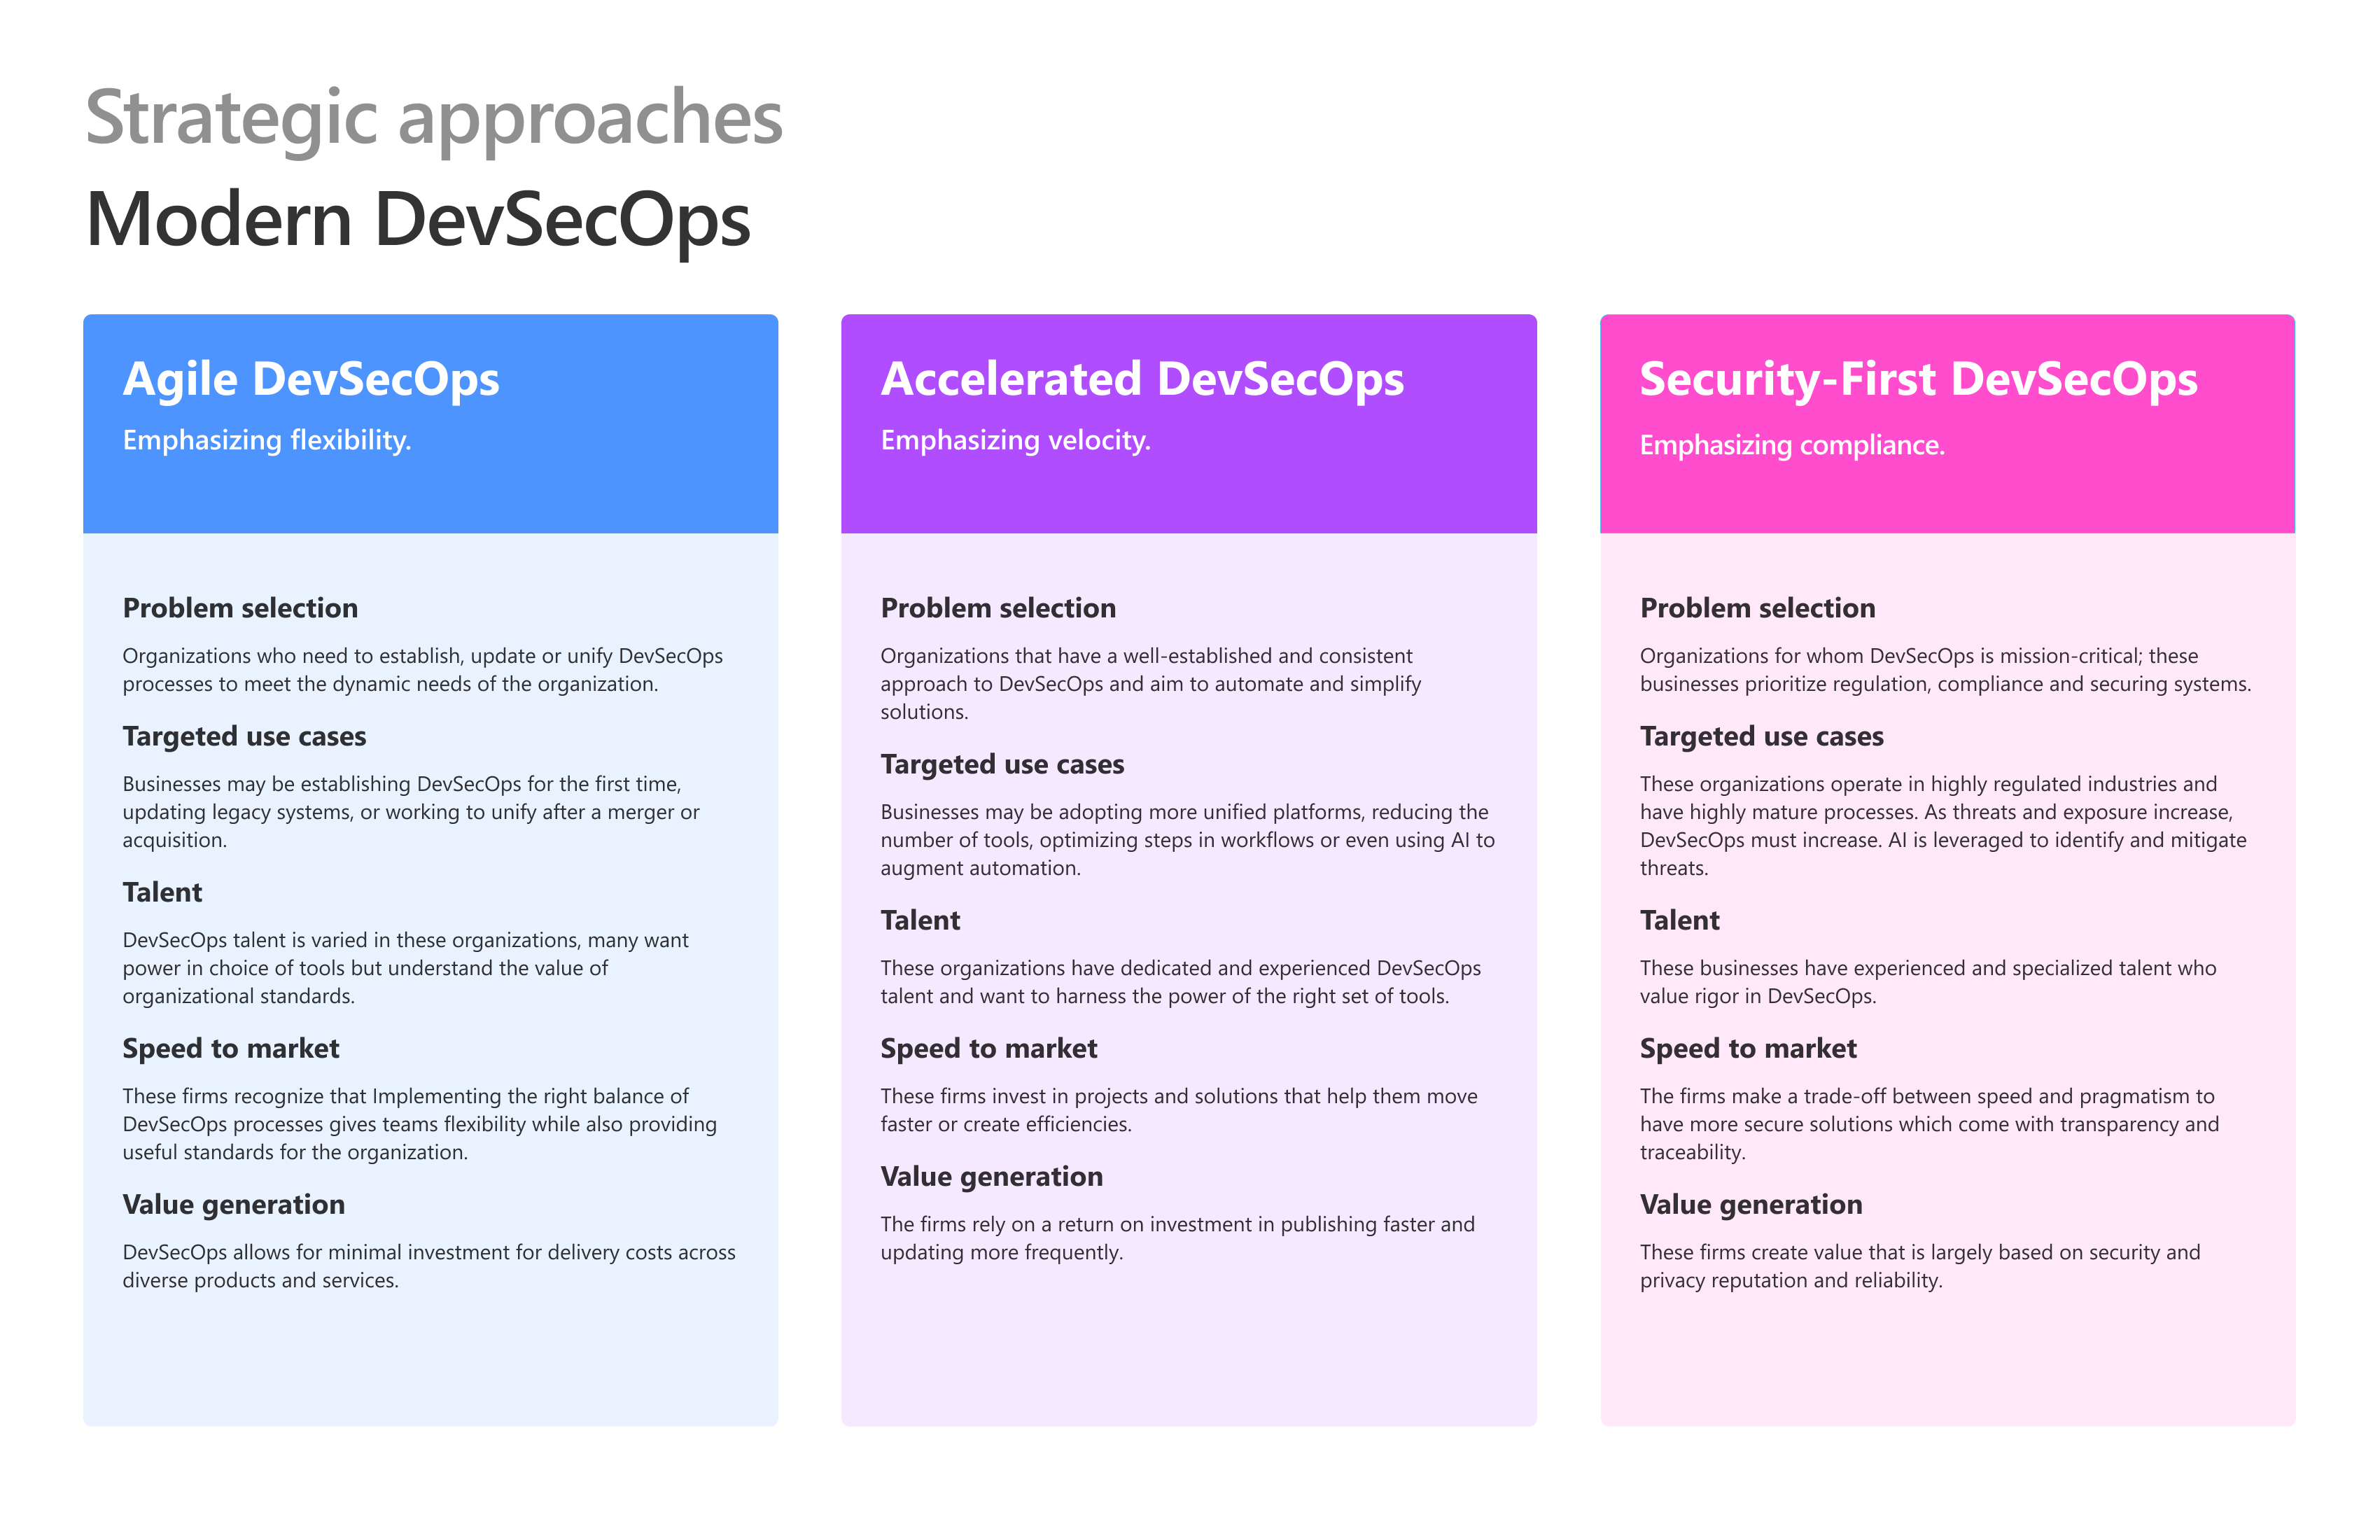
- Agile DevSecOps: подчеркивает гибкость для организаций, устанавливающих, обновляющих или объединяющих методики DevSecOps при балансировке скорости с полезными стандартами.
- Ускоренный DevSecOps: делает акцент на скорости для организаций с уже налаженными практиками, которые хотят автоматизировать, упростить и повысить эффективность выпуска.
- Security-first DevSecOps: подчеркивает соответствие требованиям и снижение риска для организаций, работающих в строго регулируемых или критически важных средах.
Оценка текущих методик и установка будущих целей
Используйте модель для проведения лёгкой самооценки с теми, кто выполняет эту работу. Цель — это общая, честная картина сегодняшнего дня и согласованное направление завтрашнего дня.
Начните с пустой диаграммы
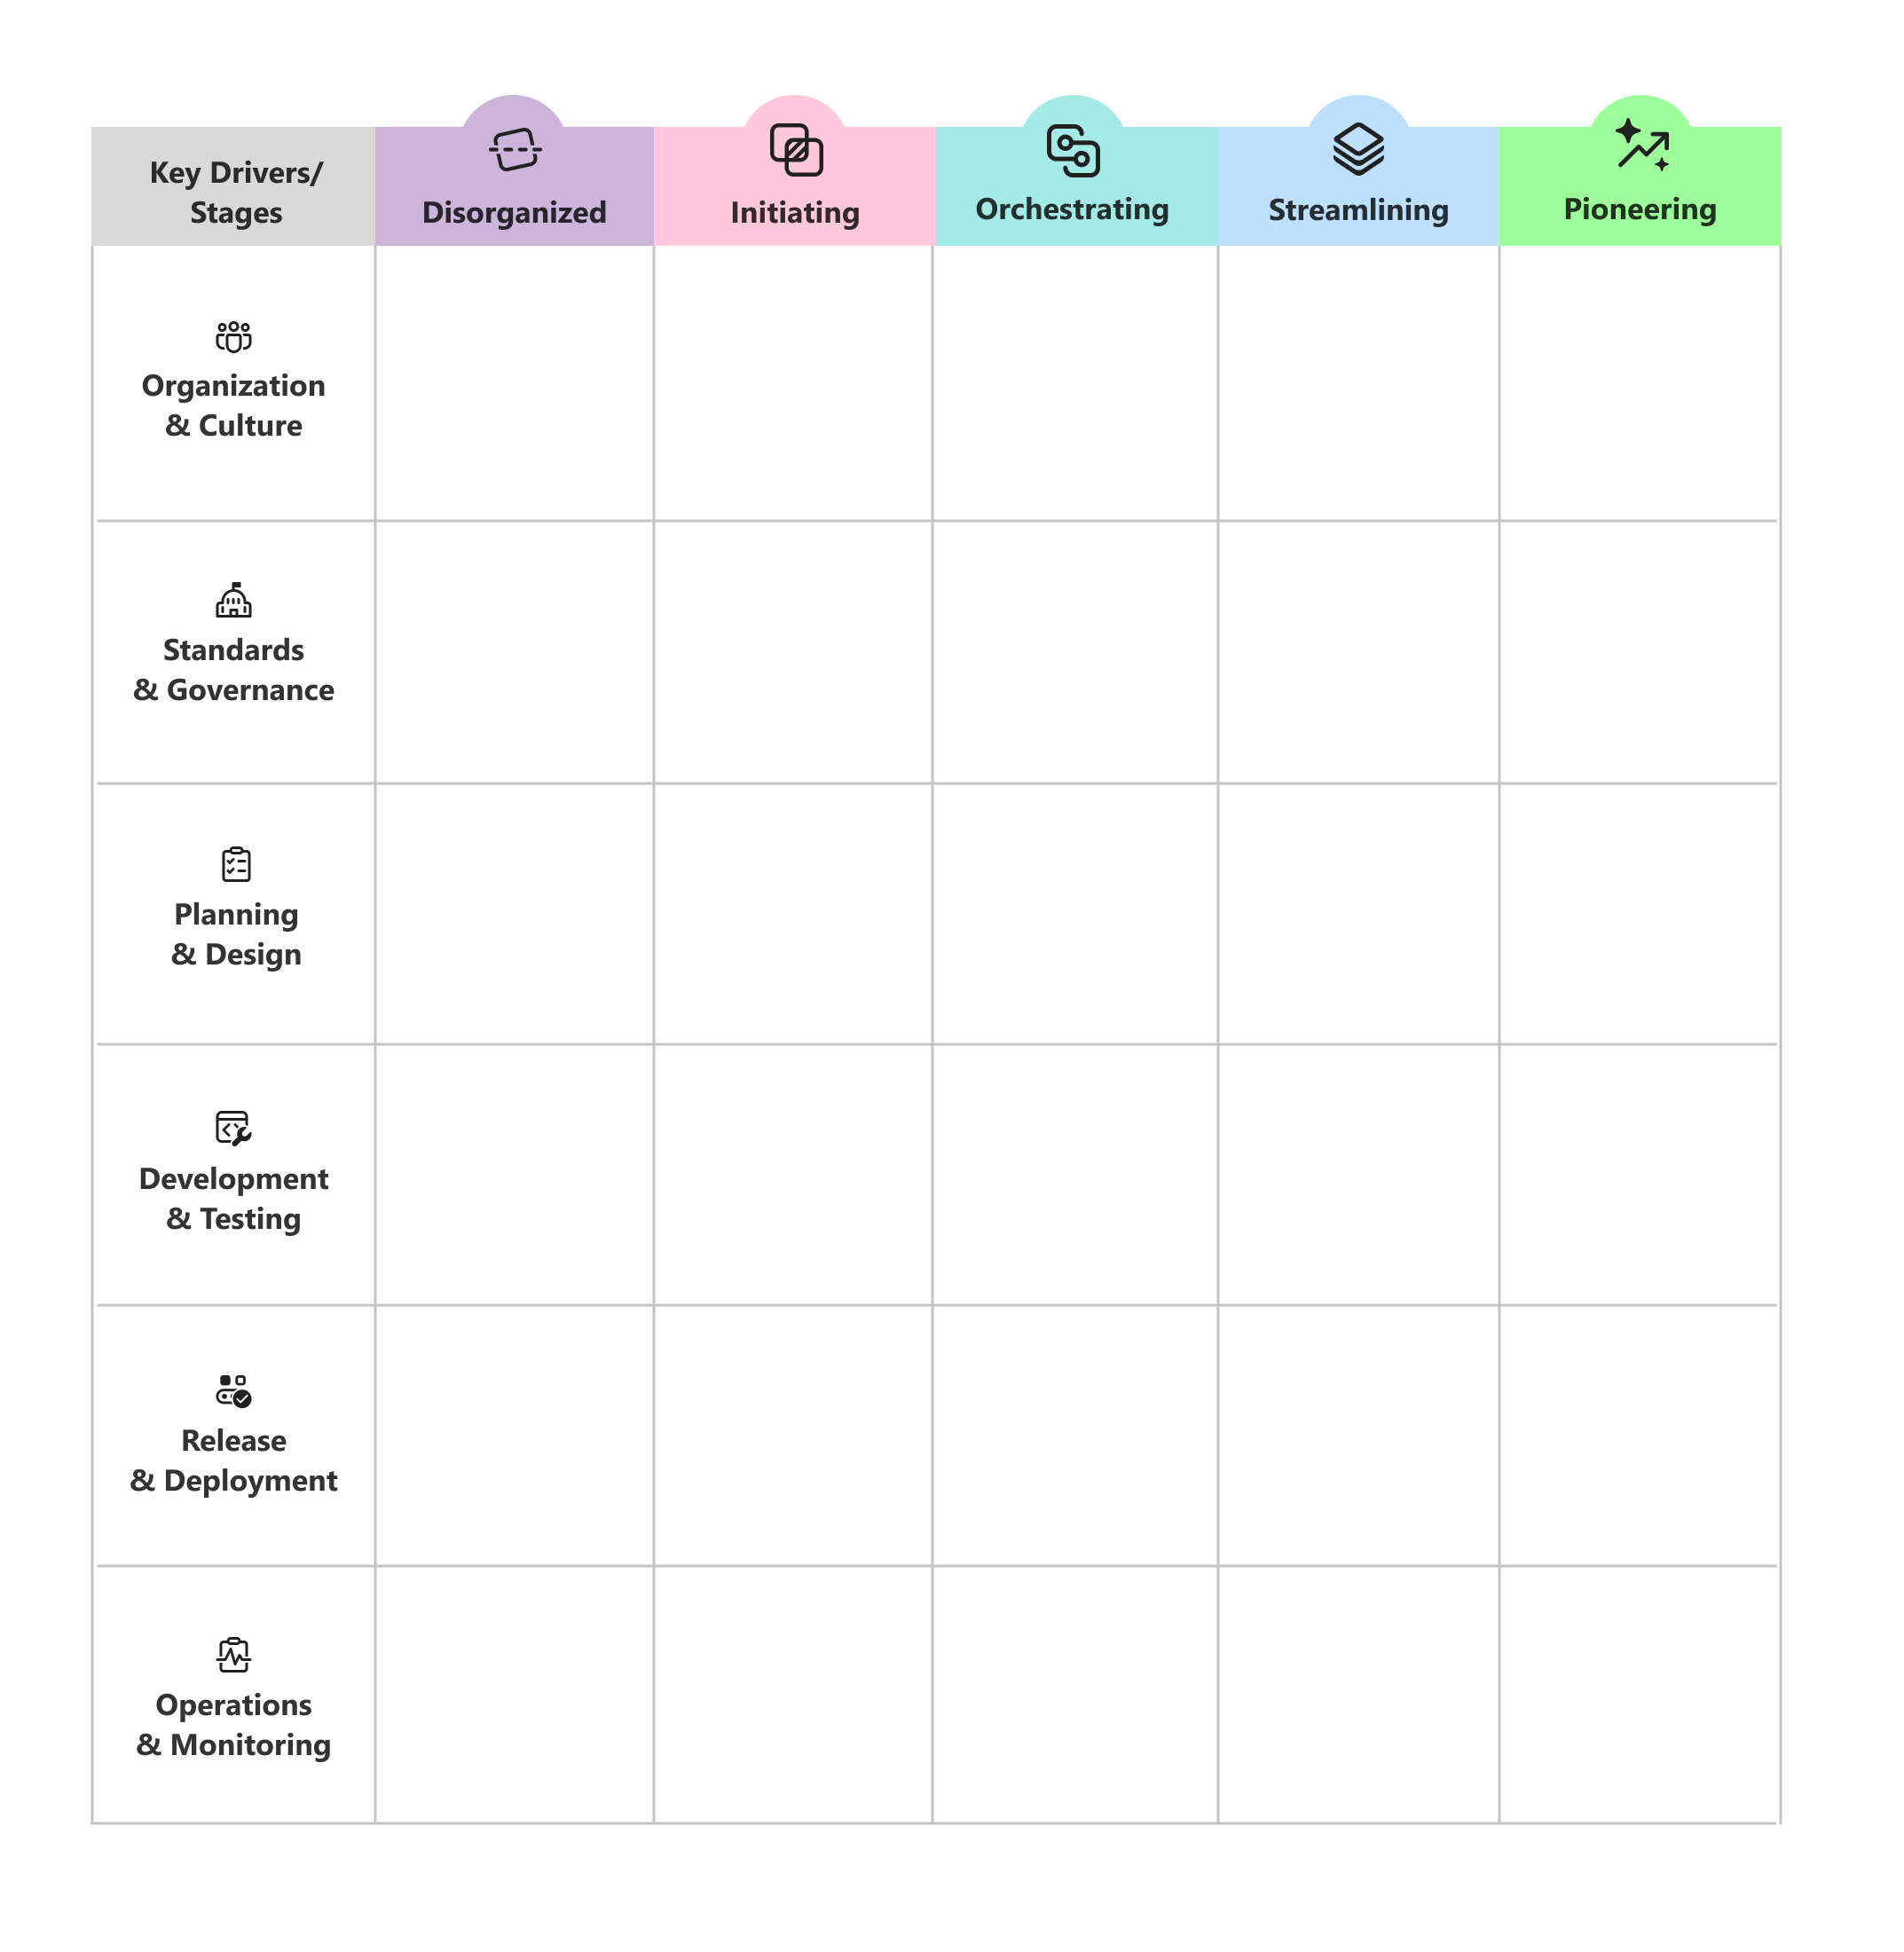
Используйте пустую диаграмму модели возможностей для записи текущего состояния и целевого состояния.
Использование подробной эталонной диаграммы
Используйте подробную диаграмму в качестве ссылки при обсуждении того, как выглядит каждый этап в областях возможностей.
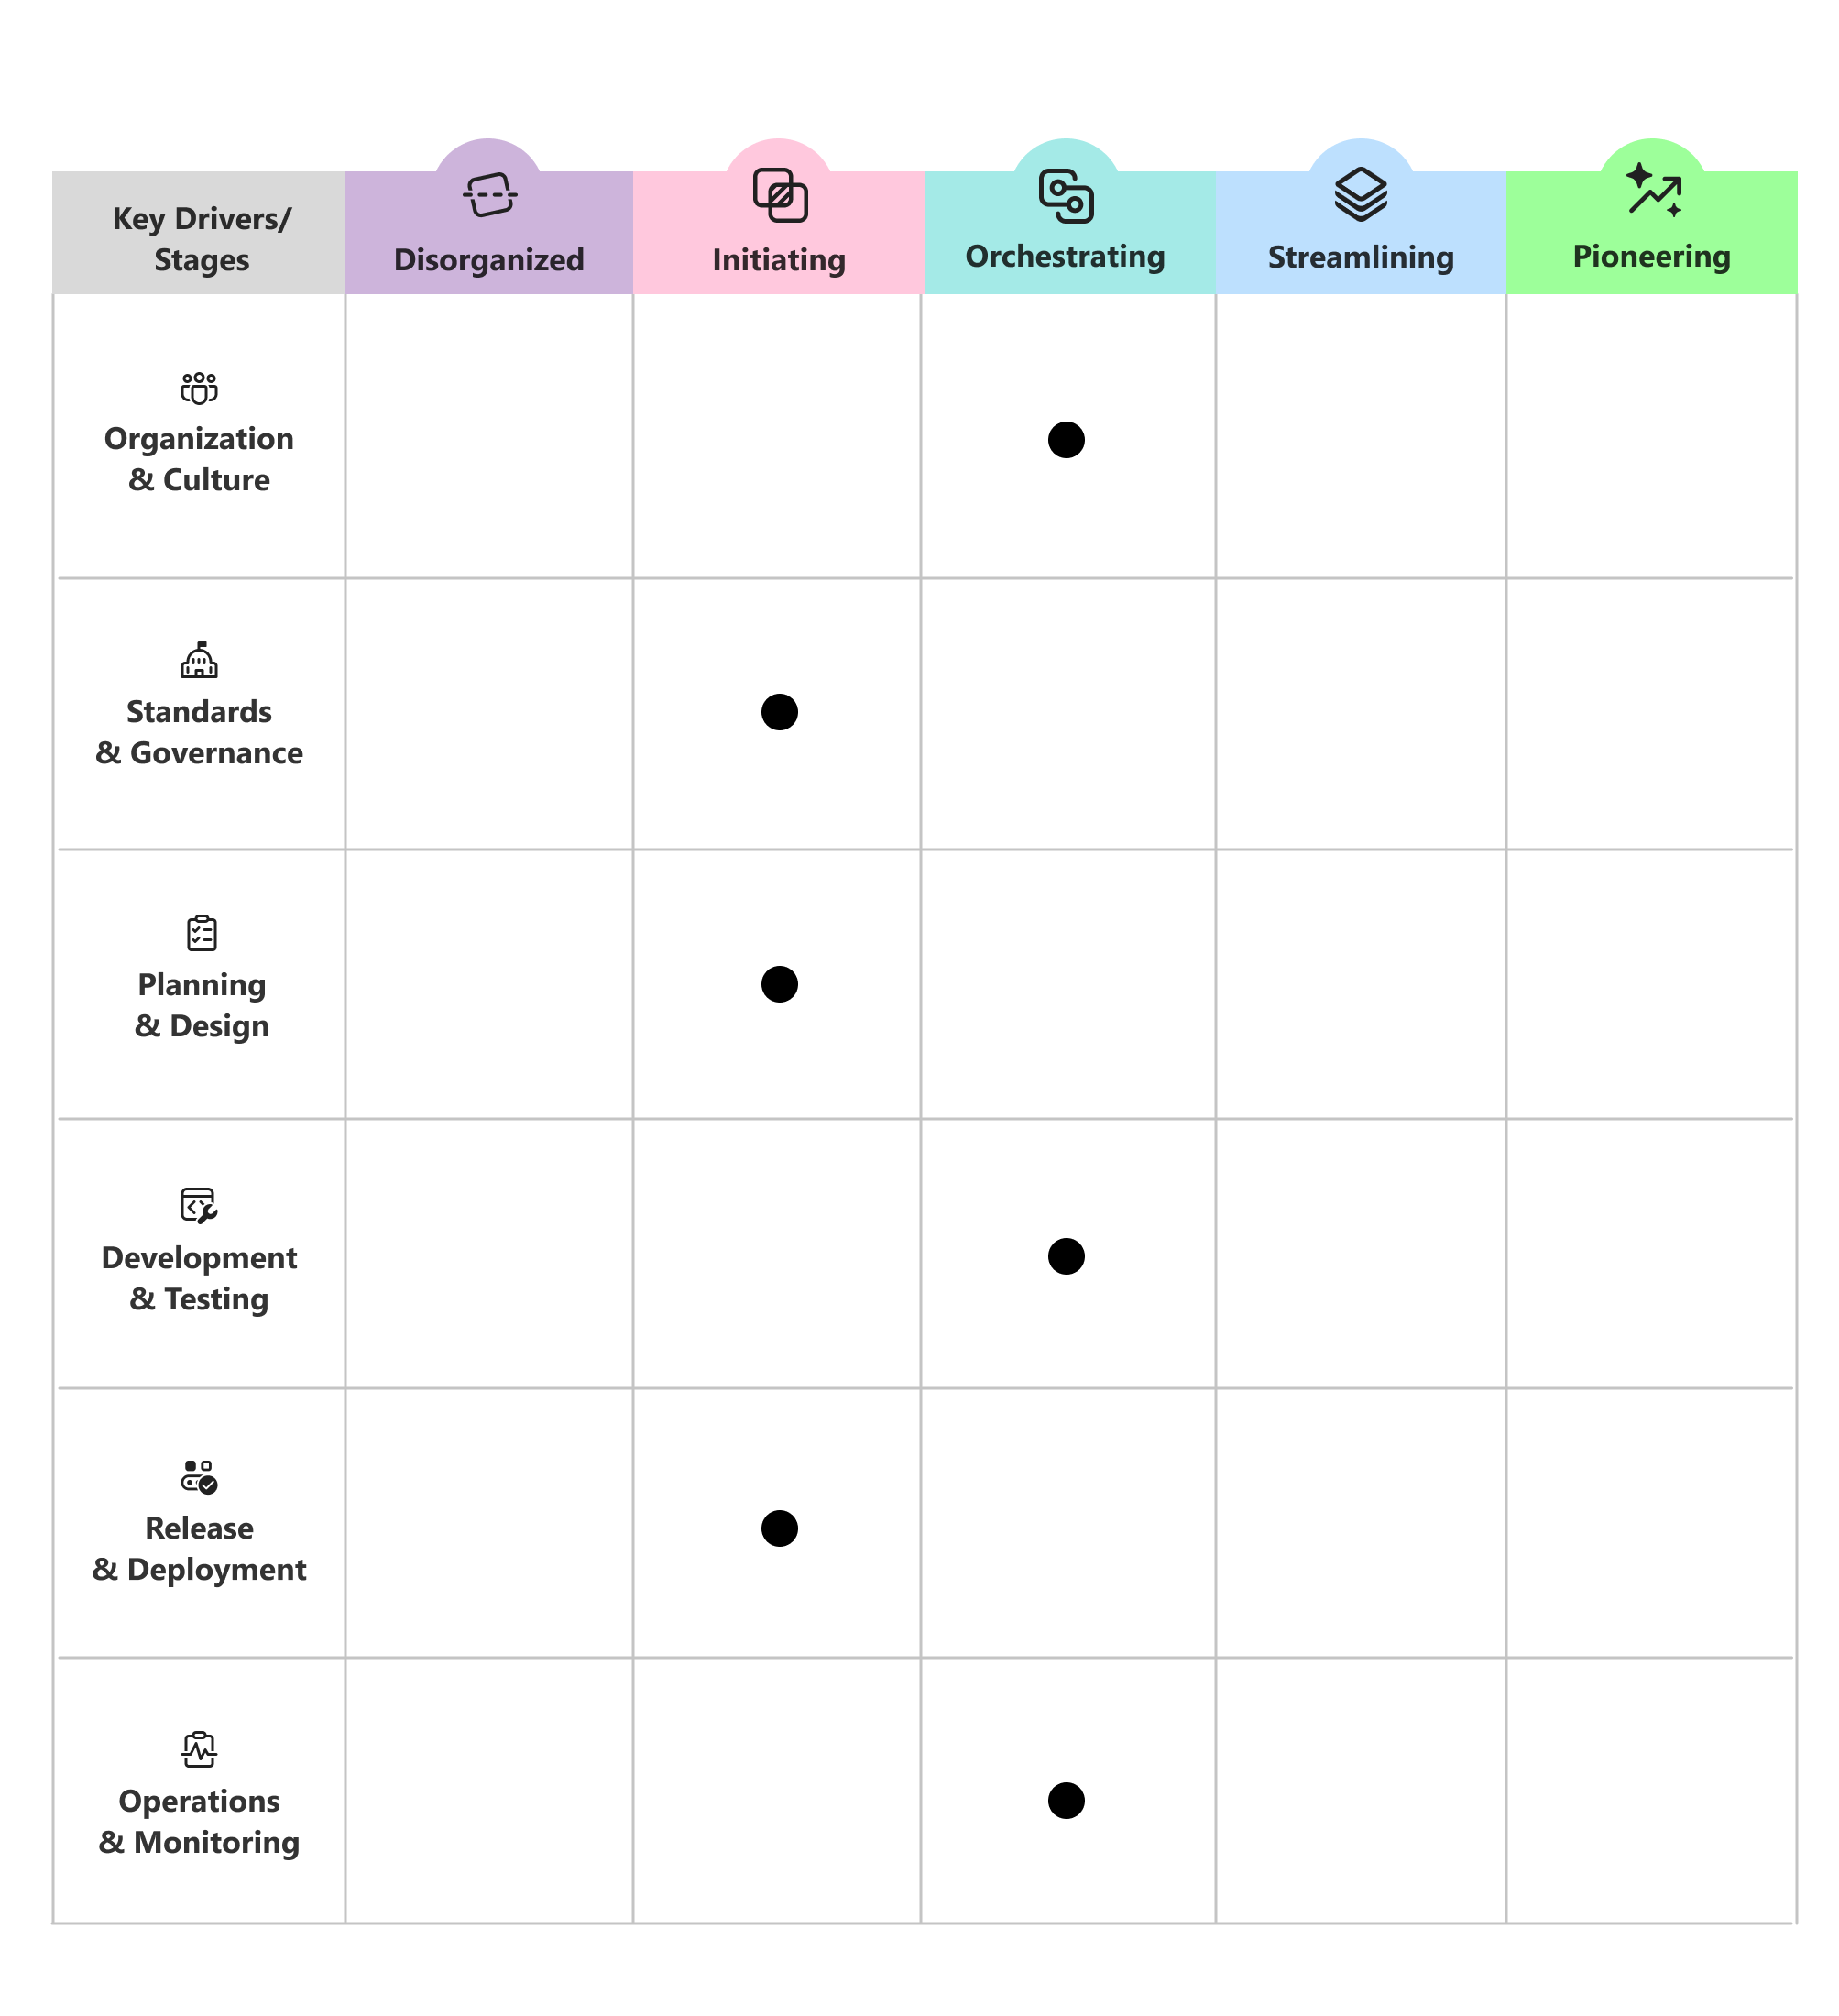
Пометьте текущее состояние
Для каждой области возможностей обсудите описания этапов и пометьте этап, который лучше всего отражает текущие методики.
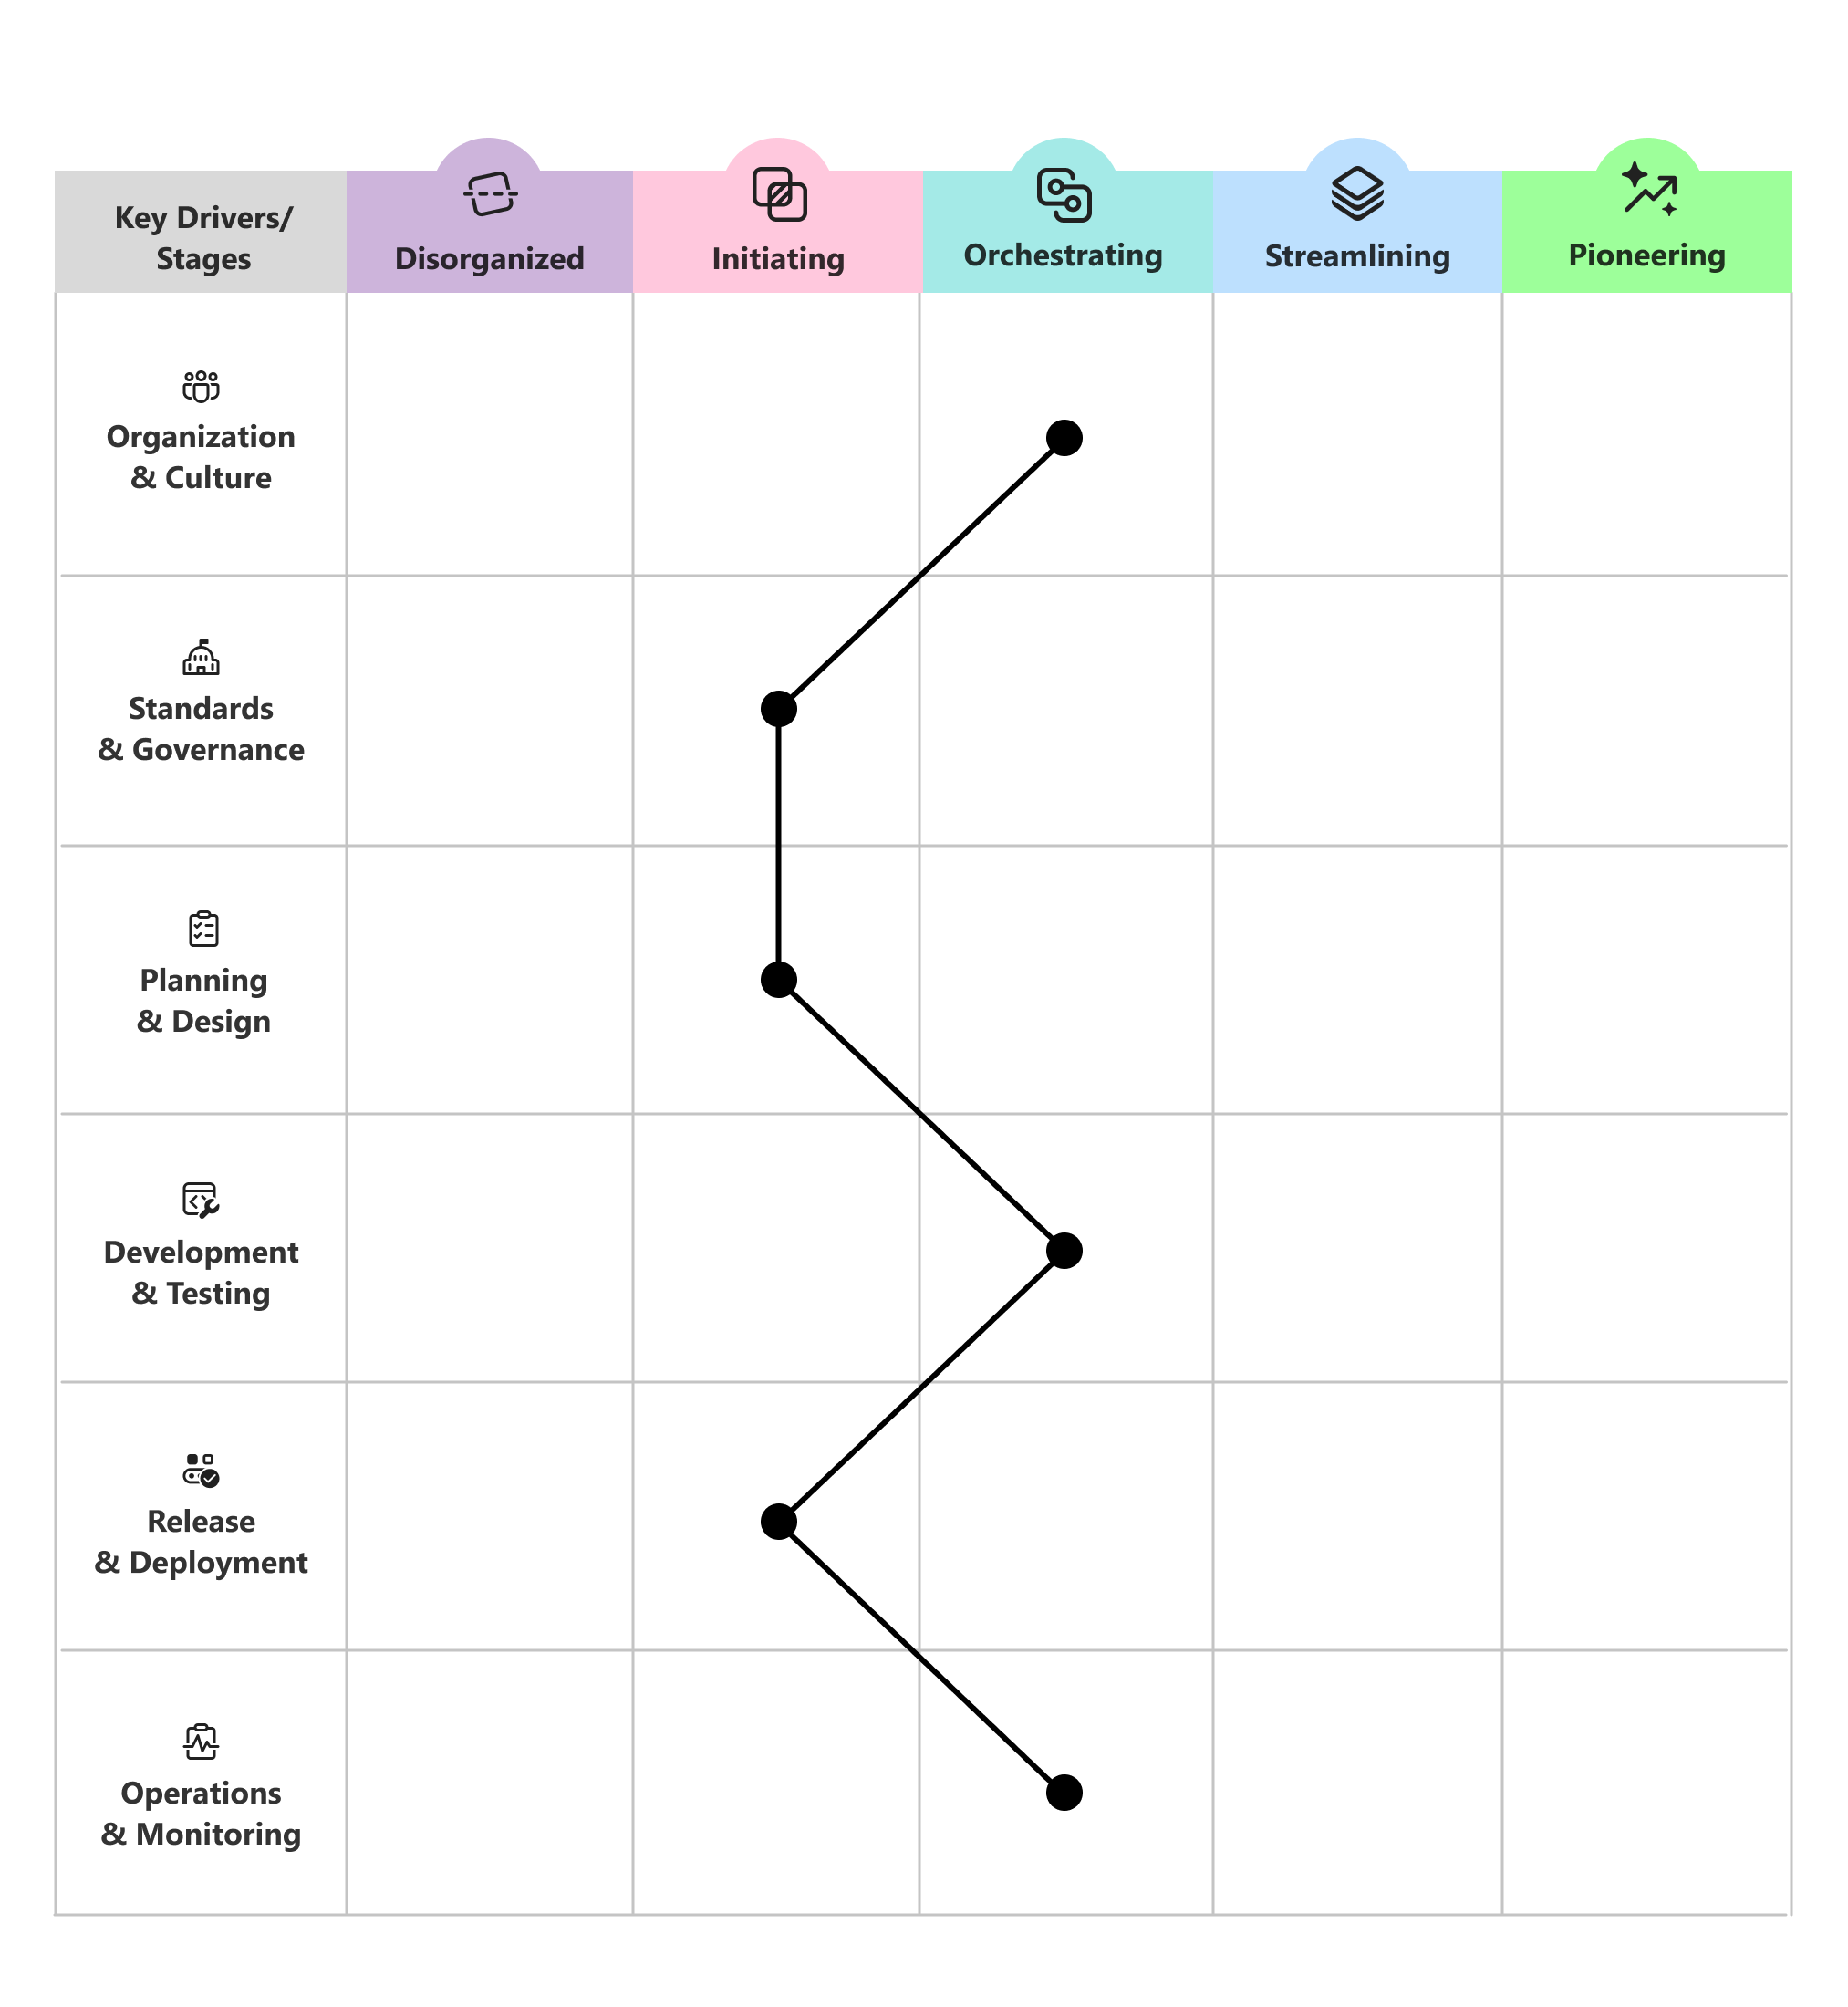
Соедините метки
Соедините отметки во всех шести областях, чтобы наглядно представить свой текущий профиль.
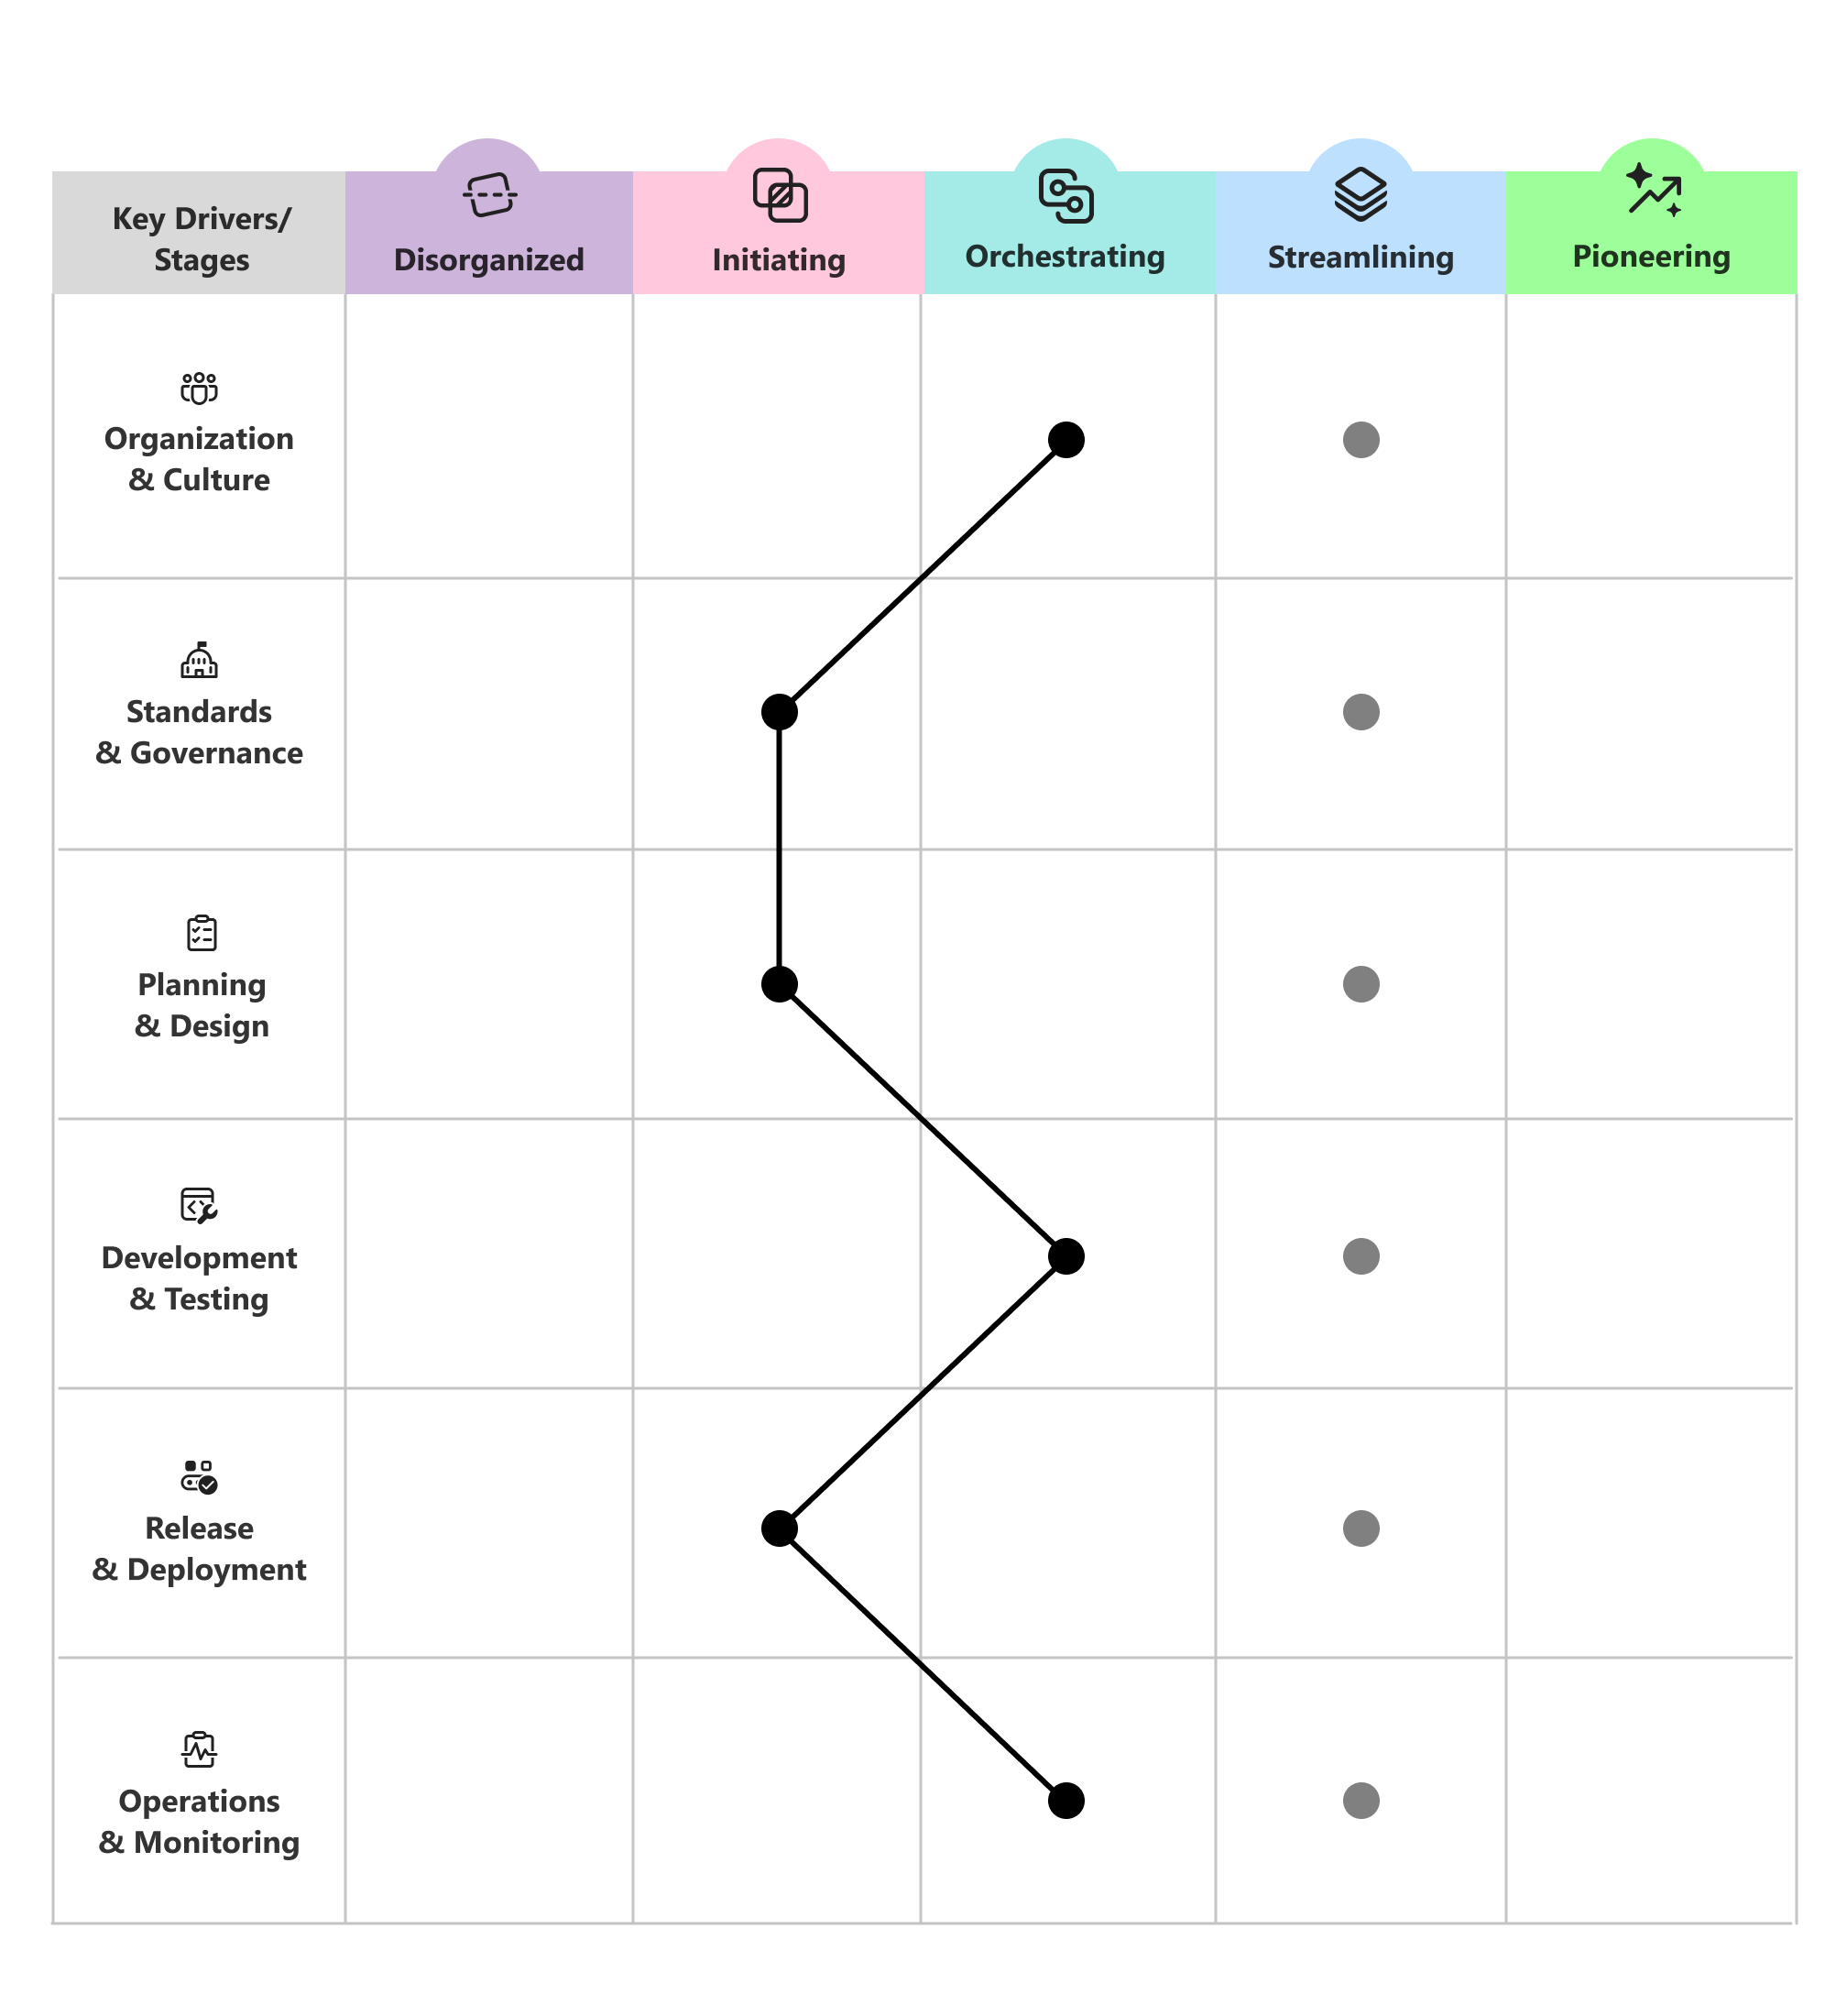
Отметьте целевой этап
Пометьте целевой этап, который вы хотите достичь для каждой области возможностей на горизонте планирования.
Планируйте поэтапные изменения
Планируйте постепенные, поэтапные изменения. Продвижение поэтапно обычно более устойчиво, чем попытки резко продвинуться вперед сразу во всех направлениях.
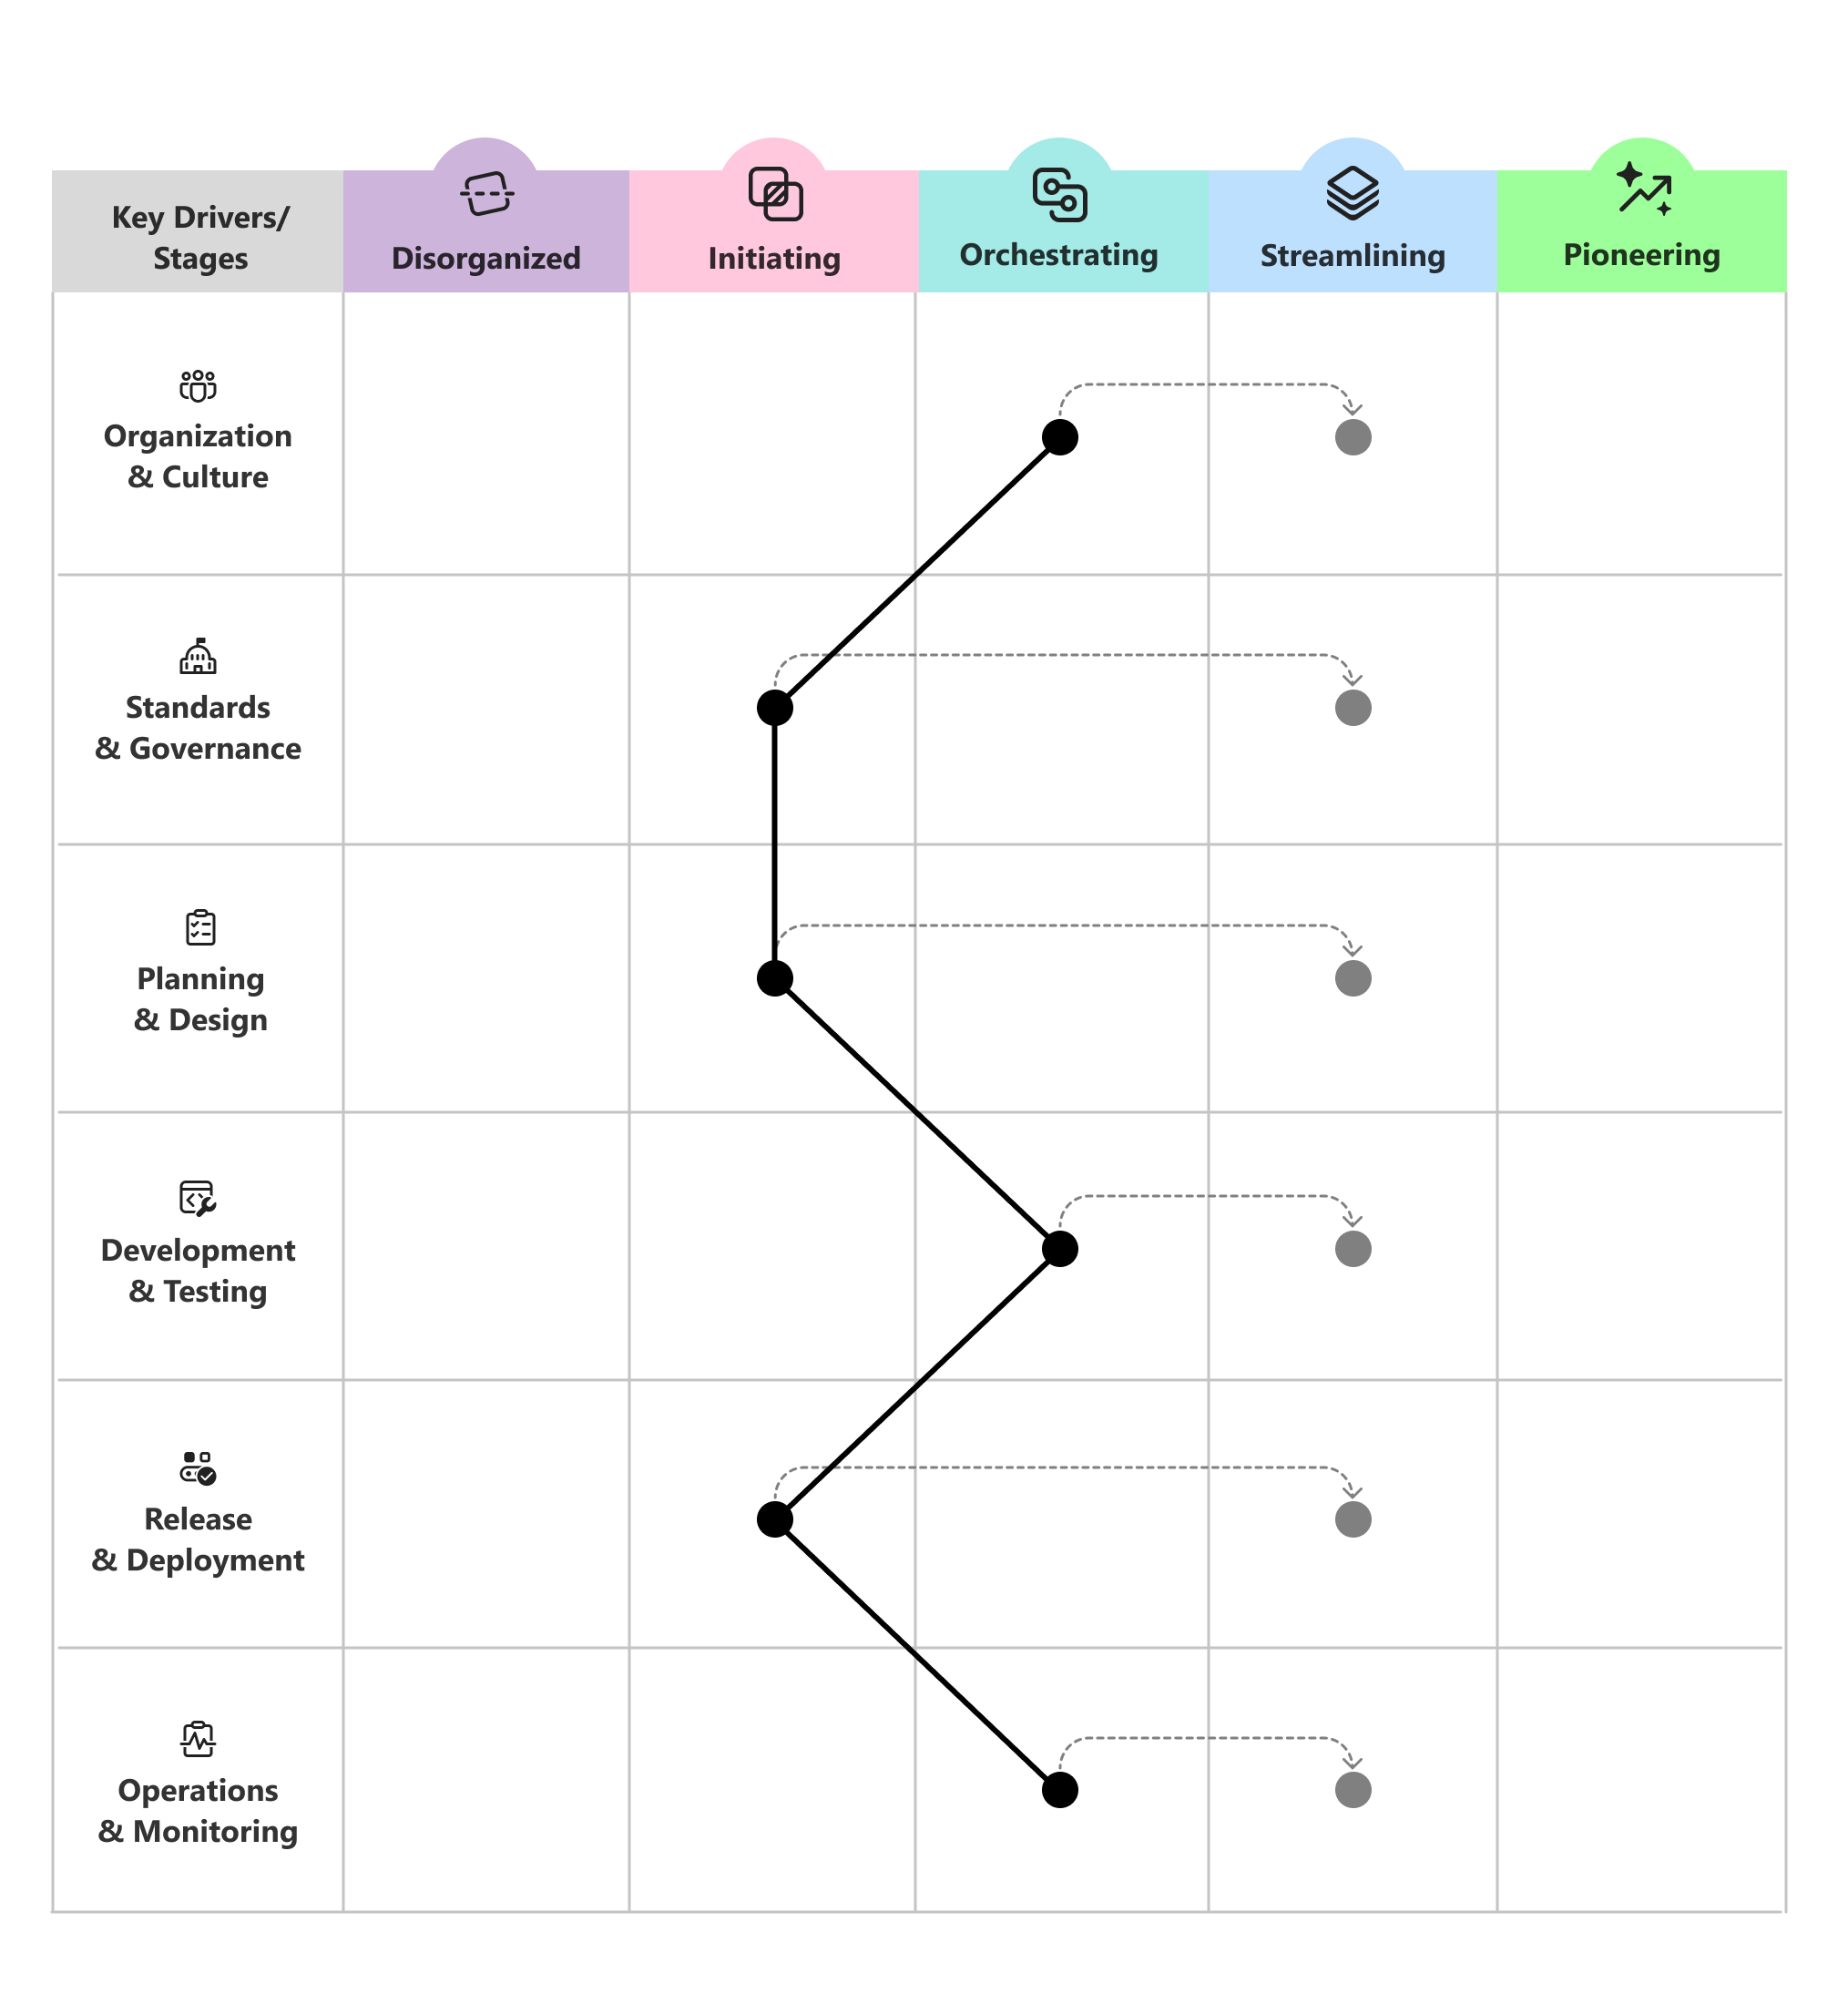
Периодически пересматривайте результаты, чтобы отслеживать прогресс и корректировать цели по мере развития вашей организации и изменения ландшафта угроз.
Использование руководящих вопросов для задания приоритетов
При выборе того, куда следует инвестировать дальше, используйте руководящие вопросы, чтобы сосредоточиться на беседе для каждой области возможностей.
- Организация и культура: Как нам сделать безопасность общей ответственностью и предметом гордости, а не барьером на позднем этапе, за который отвечают лишь немногие?
- Стандарты и управление: как мы устанавливаем четкие, хорошо понятные стандарты, которые защищают инженерные системы без замедления работы команд?
- Планирование и проектирование: как сделать принцип безопасности по проекту стандартом в планировании и архитектуре, опираясь на данные и аналитические выводы?
- Разработка и тестирование: Как сдвинуть безопасность на более ранние этапы, чтобы проблемы выявлялись и устранялись по мере написания кода, а не после выпуска продукта?
- Выпуск и развертывание. Как сделать выпуски безопасными, повторяемыми и надежными от зависимости к развертыванию?
- Операции и мониторинг: как обнаруживать, противостоять и восстанавливаться от угроз производственным системам и клиентам?
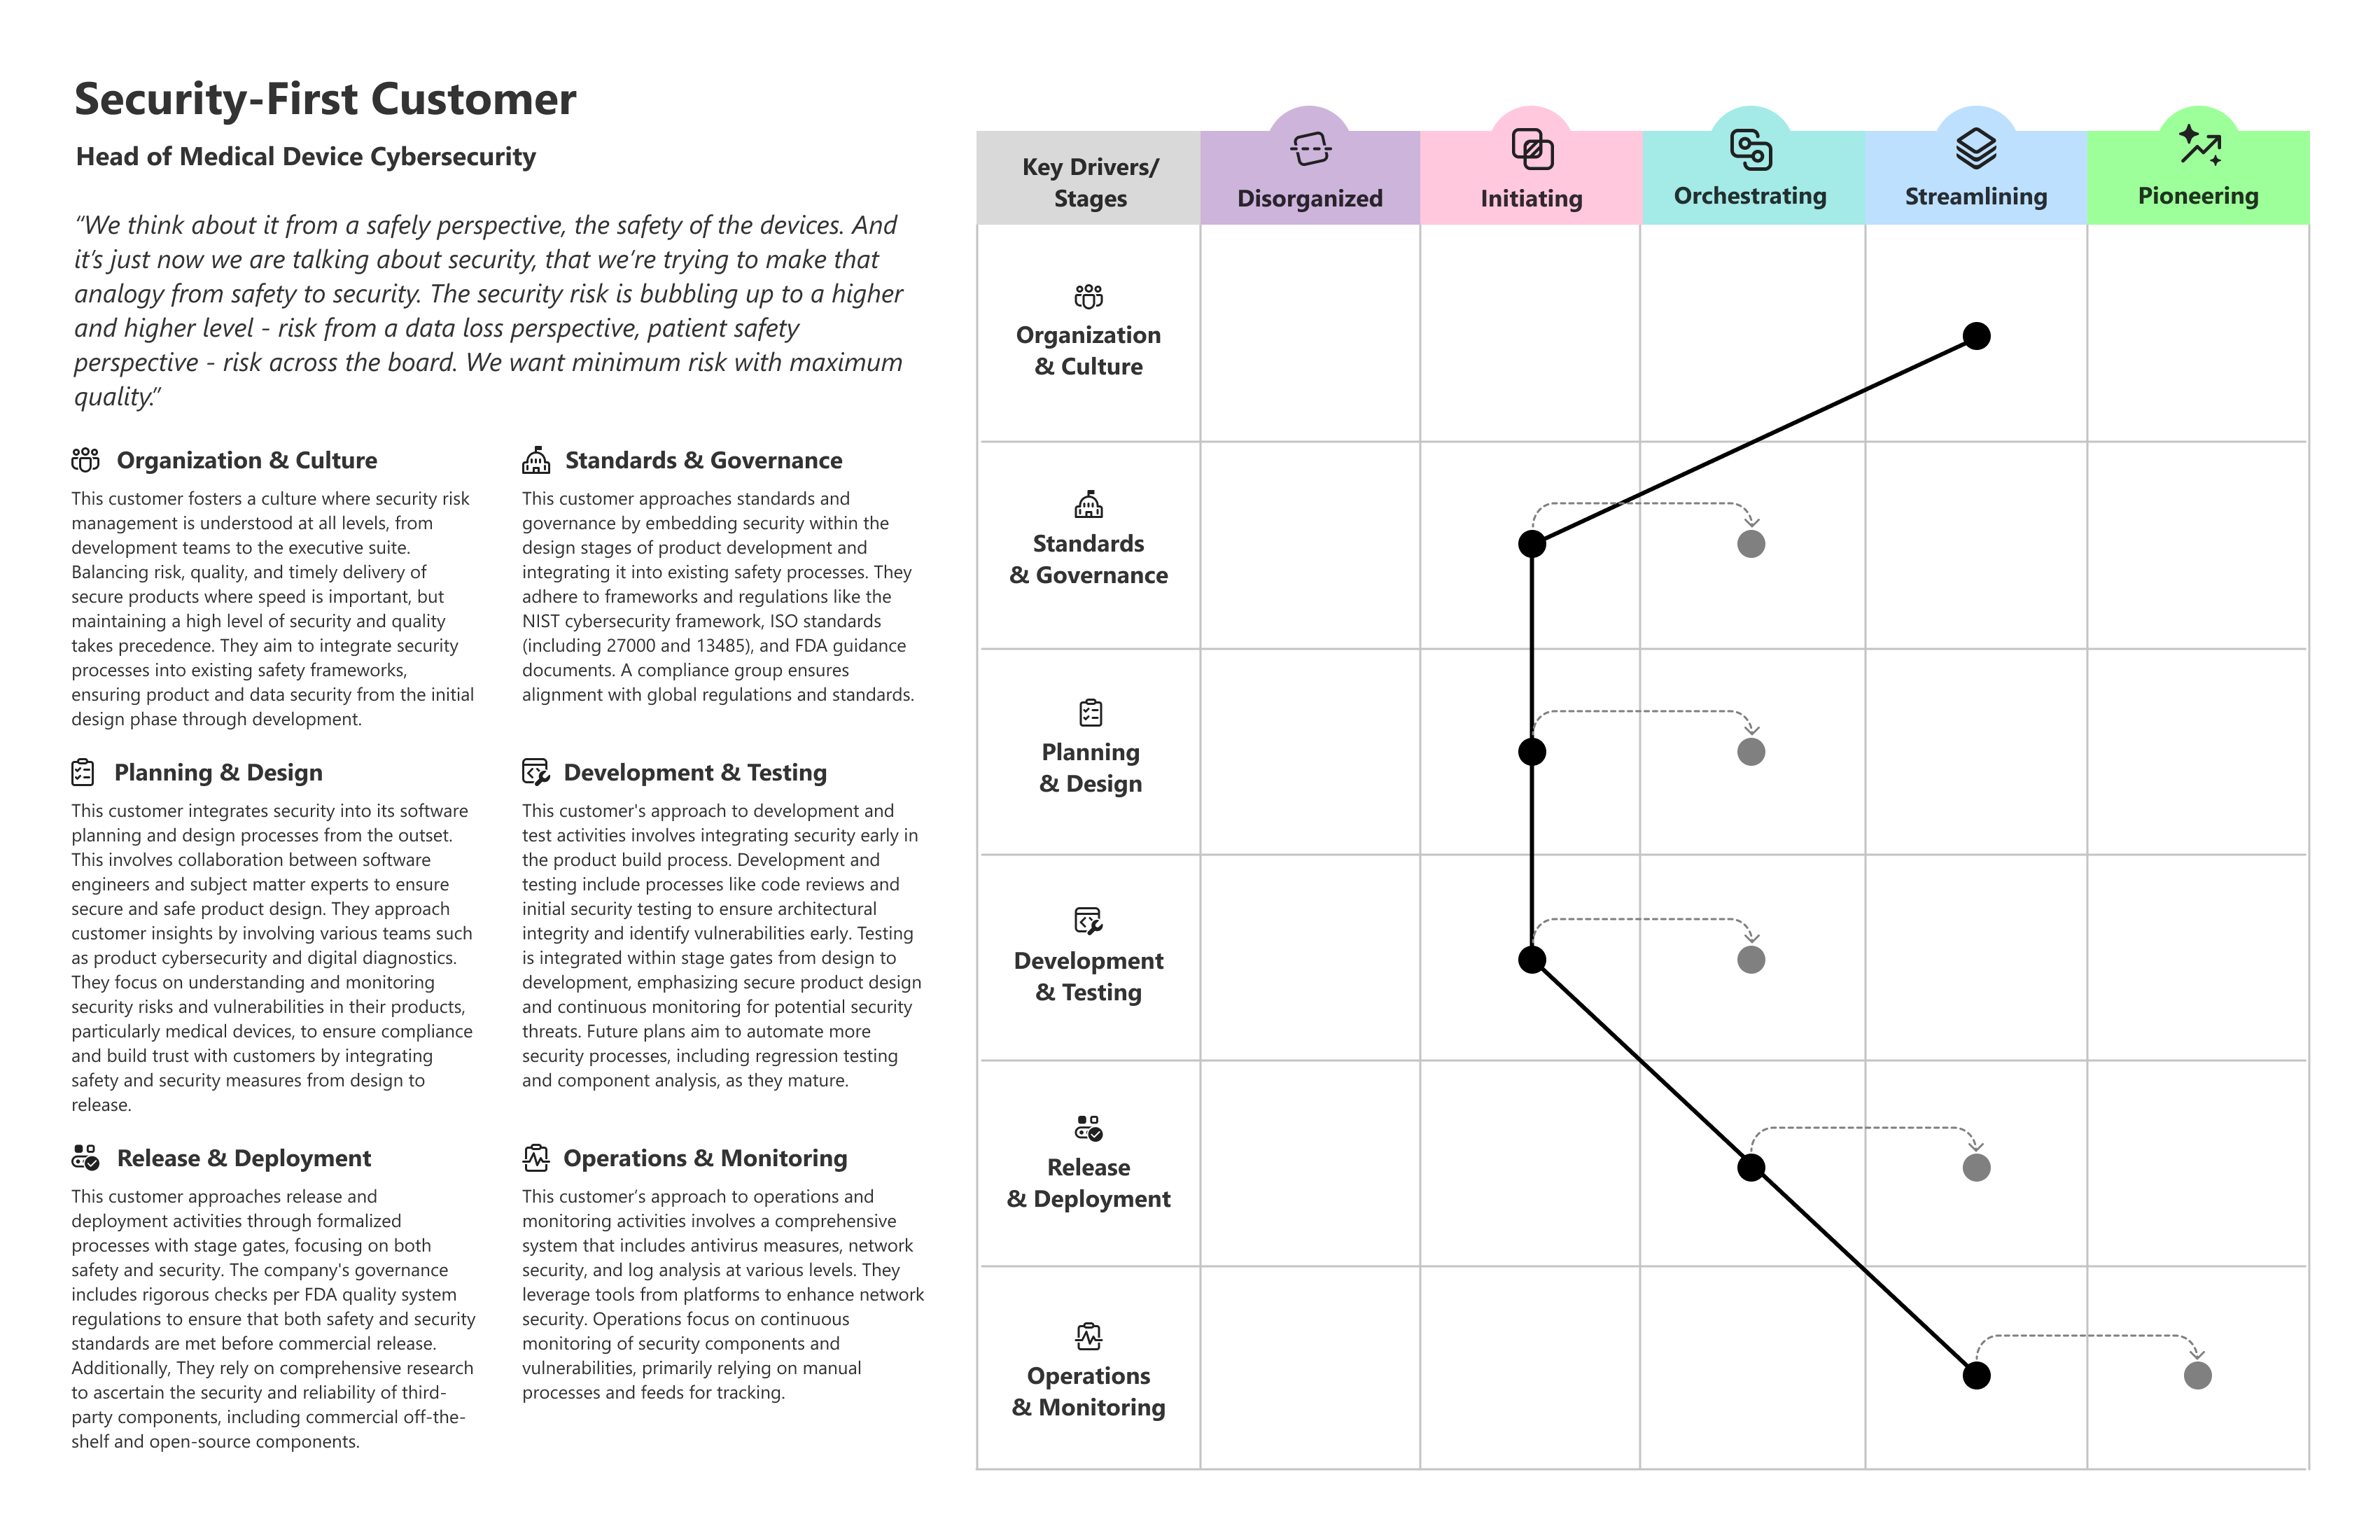
Пример профиля клиента
В следующем примере показано, как профиль реального клиента может выявить неравномерный уровень зрелости в разных областях возможностей и помочь определить, куда следует в первую очередь направить дальнейшие инвестиции.