Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Используйте облачную PKI Microsoft для выдачи сертификатов для устройств, управляемых Intune. PKI Microsoft Cloud — это облачная служба, которая упрощает и автоматизирует управление жизненным циклом сертификатов для устройств под управлением Intune. Он предоставляет выделенную инфраструктуру открытых ключей (PKI) для вашей организации, не требуя локальных серверов, соединителей или оборудования. Он обрабатывает выдачу, обновление и отзыв сертификатов для всех поддерживаемых платформ Intune.
В этой статье представлен обзор инфраструктуры открытых ключей Microsoft Cloud для Intune, принципов ее работы и архитектуры.
Что такое PKI?
PKI — это система, которая использует цифровые сертификаты для проверки подлинности и шифрования данных между устройствами и службами. Сертификаты PKI необходимы для защиты различных сценариев, таких как VPN, Wi-Fi, электронная почта, Интернет, а также удостоверение устройства. Однако управление сертификатами PKI может быть трудным, дорогостоящим и сложным, особенно для организаций с большим количеством устройств и пользователей. Вы можете использовать Microsoft Cloud PKI, чтобы повысить безопасность и производительность своих устройств и пользователей, а также ускорить переход на полностью управляемую облачную службу PKI. Кроме того, можно использовать облачную службу PKI, чтобы снизить рабочую нагрузку на службы сертификации Active Directory (ADCS) или частные локальные центры сертификации.
Предварительные условия
 Требования к лицензированию
Для использования этой функции требуется подписка в дополнение к Microsoft Intune (план 1) или план 2. Сведения о лицензировании см. в статьях "Планы и цены Microsoft Intune" и "Корпоративные планы безопасности Microsoft 365".
Примечание.
Облачная PKI Microsoft доступна в средах GCC High. Она недоступна в средах DoD.
 Требования к платформе устройства
Службу PKI Microsoft Cloud можно использовать на этих платформах:
- Android
- iOS/iPadOS
- macOS
- Windows
Устройства должны быть зарегистрированы в Intune, а платформа должна поддерживать профиль сертификата SCEP конфигурации устройств Intune.
 Требования к ролям
Следующие разрешения доступны для назначения настраиваемым ролям Intune. Эти разрешения позволяют пользователям просматривать центры сертификации и управлять ими в Центре администрирования.
- Чтение центров сертификации: любой пользователь, которому назначено это разрешение, может читать свойства центра сертификации.
- Создание центров сертификации: любой пользователь, которому назначено это разрешение, может создать корневой центр сертификации или выдающий центр сертификации.
- Отзыв выданных конечных сертификатов: любой пользователь, которому назначено это разрешение, может вручную отозвать сертификат, выданный центром сертификации. Для этого разрешения также требуется разрешение ЦС на чтение .
Корневой центр сертификации и выдающие центры сертификации можно назначить теги областей. Дополнительные сведения о создании пользовательских ролей и тегов областей см. в разделе Управление доступом на основе ролей с помощью Microsoft Intune.
Управление облачной PKI в Центре администрирования Microsoft Intune
Объекты PKI Microsoft Cloud создаются и управляются в Центре администрирования Microsoft Intune. Здесь вы можете:
- Настройка и использование Microsoft Cloud PKI для организации.
- Включите облачную PKI в своем клиенте.
- Создавайте и назначайте профили сертификатов устройствам.
- Мониторинг выданных сертификатов.
Создав облачный центр сертификации PKI, вы можете начать выдачу сертификатов за считанные минуты.
Обзор функций
В следующей таблице перечислены функции и сценарии, поддерживаемые Microsoft Cloud PKI и Microsoft Intune.
| Функция | Обзор |
|---|---|
| Создание нескольких центров сертификации (ЦС) в клиенте Intune | Создайте двухуровневую иерархию PKI с корневым центром сертификации и выдающим центром сертификации в облаке. |
| Принеси свой CA (BYOCA) | Прикрепите выдающий центр сертификации Intune к частному центру сертификации через службы сертификации Active Directory или службу сертификатов сторонних разработчиков. Если у вас есть существующая инфраструктура PKI, вы можете поддерживать тот же корневой ЦС и создать выдающий ЦС, связанный с внешним корневым сервером. Этот параметр включает поддержку внешних локальных иерархий ЦС N+. |
| Алгоритмы подписи и шифрования | Intune поддерживает RSA с размерами ключей 2048, 3072 и 4096. |
| Хэш-алгоритмы | Intune поддерживает SHA-256, SHA-384 и SHA-512. |
| Ключи HSM (подпись и шифрование) | Ключи подготавливаются с помощью модуля безопасности управляемого оборудования Azure (Управляемое устройство безопасности Azure). Облачные центры сертификации PKI используют ключи подписи и шифрования HSM. Для Azure HSM подписка на Azure не требуется. |
| Программные ключи (подпись и шифрование) | Центры сертификации, созданные в течение пробного периода пакета Intune или автономного облачного PKI, используют программные ключи подписи и шифрования с помощью System.Security.Cryptography.RSA. |
| Центр регистрации сертификатов | Предоставление центра регистрации облачных сертификатов, поддерживающего протокол Simple Certificate Enrollment Protocol (SCEP), для каждого выдающего облачного ЦС PKI. |
| Точки распространения списков отзыва сертификатов (CRL) | В Intune размещается точка распространения списков отзыва сертификатов (CDP) для каждого центра сертификации. Срок действия CRL составляет семь дней. Публикация и обновление происходят каждые 3,5 дня. Список отзыва сертификатов обновляется с каждым отзывом сертификата. |
| Конечные точки доступа к информации о центрах сертификации (AIA) | В Intune размещается конечная точка AIA для каждого выдающего центра сертификации. Проверяющие стороны могут использовать конечную точку AIA для получения родительских сертификатов. |
| Выдача сертификатов конечного объекта пользователям и устройствам | Также называется выдачей листового сертификата . Поддержка протокола SCEP (PKCS#7) и формата сертификации, а также устройств, зарегистрированных в Intune MDM, поддерживающих профиль SCEP. |
| Управление жизненным циклом сертификатов | Выдавайте, продлевайте и отзывайте сертификаты конечного объекта. |
| Информационная панель отчетов | Отслеживайте действующие, просроченные и отозванные сертификаты с помощью специальной информационной панели в Центре администрирования Intune. Просмотр отчетов по выданным конечным сертификатам и другим сертификатам, а также отзыв конечных сертификатов. Отчеты обновляются каждые 24 часа. |
| Аудит | Аудит действий администратора, например действий по созданию, отзыву и поиску в Центре администрирования Intune. |
| Разрешения управления доступом на основе ролей (RBAC) | Создавайте пользовательские роли с разрешениями PKI Microsoft Cloud. Доступные разрешения позволяют читать центры сертификации, отключать и повторно включать центры сертификации, отзывать выданные конечные сертификаты, а также создавать центры сертификации. |
| Теги области | Добавляйте теги областей в любой центр сертификации, создаваемый в Центре администрирования. Теги области можно добавлять, удалять и редактировать. |
Архитектура
Облачная инфраструктура открытых ключей Microsoft Cloud состоит из нескольких ключевых компонентов, которые вместе упрощают управление инфраструктурой открытых ключей. Он включает облачную службу PKI для создания и размещения центров сертификации в сочетании с центром регистрации сертификатов для автоматической обработки входящих запросов на сертификаты от устройств, зарегистрированных в Intune. Центр регистрации поддерживает протокол SCEP.
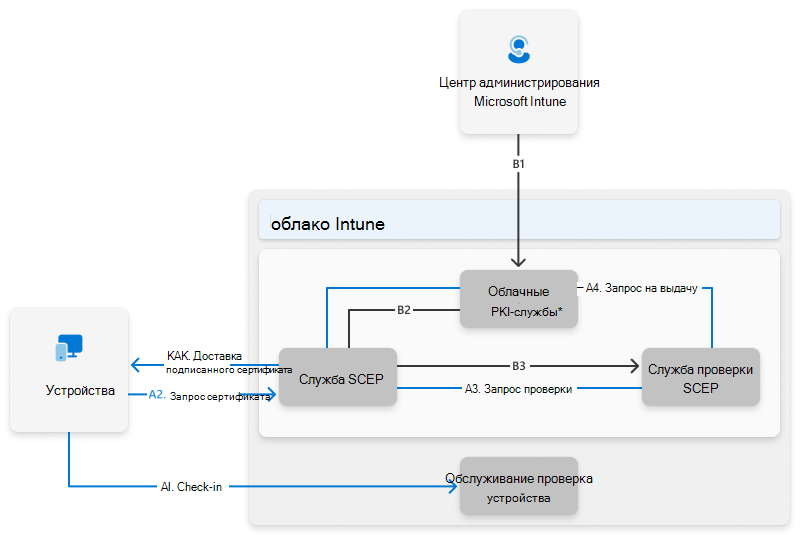
* Разбивку служб см. в разделе "Компоненты ".
Компоненты:
A - Microsoft Intune
B — службы PKI Microsoft Cloud
- B1 — служба PKI Microsoft Cloud
- B2 — служба SCEP PKI Microsoft Cloud
- B3 — служба проверки PKI в Microsoft Cloud SCEP
Центр регистрации сертификатов составляет B2 и B3 на схеме.
Эти компоненты заменяют собой локальный центр сертификации, NDES и соединитель сертификата Intune.
Действия:
Перед регистрацией устройства в службе Intune администратор Intune или роль Intune с разрешениями на управление службой PKI Microsoft Cloud должны выполнить следующие действия:
- Создайте необходимый облачный центр сертификации PKI для корневого центра и центров сертификации выдачи в Microsoft Intune.
- Создайте и назначьте требуемые профили сертификатов доверия для корневого центра сертификации и выдающего центра сертификации.
- Создайте и назначьте необходимые профили сертификатов SCEP для конкретной платформы.
Для этих действий требуются компоненты B1, B2 и B3.
Примечание.
Для выдачи сертификатов для устройств под управлением Intune требуется центр сертификации облачной PKI. Облачная PKI предоставляет службу SCEP, которая действует как центр регистрации сертификатов. Служба запрашивает сертификаты у выдающего центра сертификации от имени устройств, управляемых Intune, с использованием профиля SCEP.
Поток продолжается с помощью следующих действий, показанных на схеме как A1–A5:
А1. Устройство регистрируется в службе Intune и получает доверенный сертификат и профили SCEP.
А2. На основе профиля SCEP устройство создает запрос на подпись сертификата (CSR). Закрытый ключ создается на устройстве и никогда не покидает его. CSR и запрос SCEP отправляются в службу SCEP в облаке (свойство SCEP URI в профиле SCEP). Запрос SCEP шифруется и подписывается с помощью ключей SCEP RA Intune.
А3. Служба проверки SCEP проверяет CSR на соответствие запросу SCEP. Проверка гарантирует, что запрос поступает от зарегистрированного и управляемого устройства. Это также гарантирует, что задача не подделана и соответствует ожидаемым значениям из профиля SCEP. Если какие-либо из этих проверок не пройдены, запрос на получение сертификата отклоняется.
А4. После проверки CSR служба валидации SCEP, также известная как центр регистрации, запрашивает, чтобы выдающий центр сертификации подписал CSR.
А5. Подписанный сертификат доставляется на устройство, зарегистрированное в MDM в Intune.
Примечание.
Запрос SCEP шифруется и подписывается с помощью ключей центра регистрации SCEP Intune.
Попробуйте Microsoft Cloud PKI
Вы можете попробовать функцию Microsoft Cloud PKI в Центре администрирования Intune в течение пробного периода. Доступные пробные версии включают:
В течение пробного периода вы можете создать до трех центров сертификации в своем клиенте. Облачные центры сертификации PKI, созданные во время пробной версии, используют программные ключи, а также для System.Security.Cryptography.RSA их создания и подписывания. Вы можете продолжить использовать центры сертификации после приобретения лицензии облачной PKI. Однако ключи остаются программными и не могут быть преобразованы в ключи с поддержкой HSM. Управляемые ключи ЦС службы Microsoft Intune. Для работы с Azure HSM подписка на Azure не требуется.
Примеры конфигурации ЦС
В Intune могут сосуществовать двухуровневые корневые & Облачной инфраструктуры PKI, выдающие центры сертификации и использующие собственные центры сертификации. Для создания центров сертификации в Microsoft Cloud PKI можно использовать следующие конфигурации, предоставленные в качестве примеров:
Один корневой ЦС с двумя выдающими ЦС
Один корневой центр сертификации с одним выдающим центром сертификации и один собственный центр сертификации.
Три центра сертификации с использованием собственных центров сертификации
Известные проблемы и ограничения
Сведения о последних изменениях и дополнениях см. в разделе Новые возможности Microsoft Intune.
В клиенте Intune можно создать до трех центров сертификации.
Лицензированная облачная PKI - всего можно создать 3 ЦС с помощью ключей mHSM Azure.
Пробная версия облачной PKI — в общей сложности 3 центра сертификации можно создать во время пробной версии пакета Intune или автономной облачной PKI.
В емкости центров сертификации учитываются следующие типы центров сертификации:
- Корневой ЦС PKI для облака
- Облачный центр сертификации PKI
- BYOCA Выдающий ЦС
Вариант расположения данных в настоящее время недоступен для клиентов, использующих облачную PKI.