Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Имитирует проверку подлинности и авторизацию с помощью ключей API или OAuth2.

Пример конфигурации: ключ API
{
  "$schema": "https://raw.githubusercontent.com/dotnet/dev-proxy/main/schemas/v4.0.0/rc.schema.json",
  "plugins": [
    {
      "name": "AuthPlugin",
      "enabled": true,
      "pluginPath": "~appFolder/plugins/DevProxy.Plugins.dll",
      "configSection": "auth"
    }
  ],
  "auth": {
    "$schema": "https://raw.githubusercontent.com/dotnet/dev-proxy/main/schemas/v4.0.0/authplugin.schema.json",
    "type": "apiKey",
    "apiKey": {
      "parameters": [
        {
          "in": "header",
          "name": "x-api-key"
        },
        {
          "in": "query",
          "name": "code"
        }
      ],
      "allowedKeys": [
        "1234"
      ]
    }
  }
}
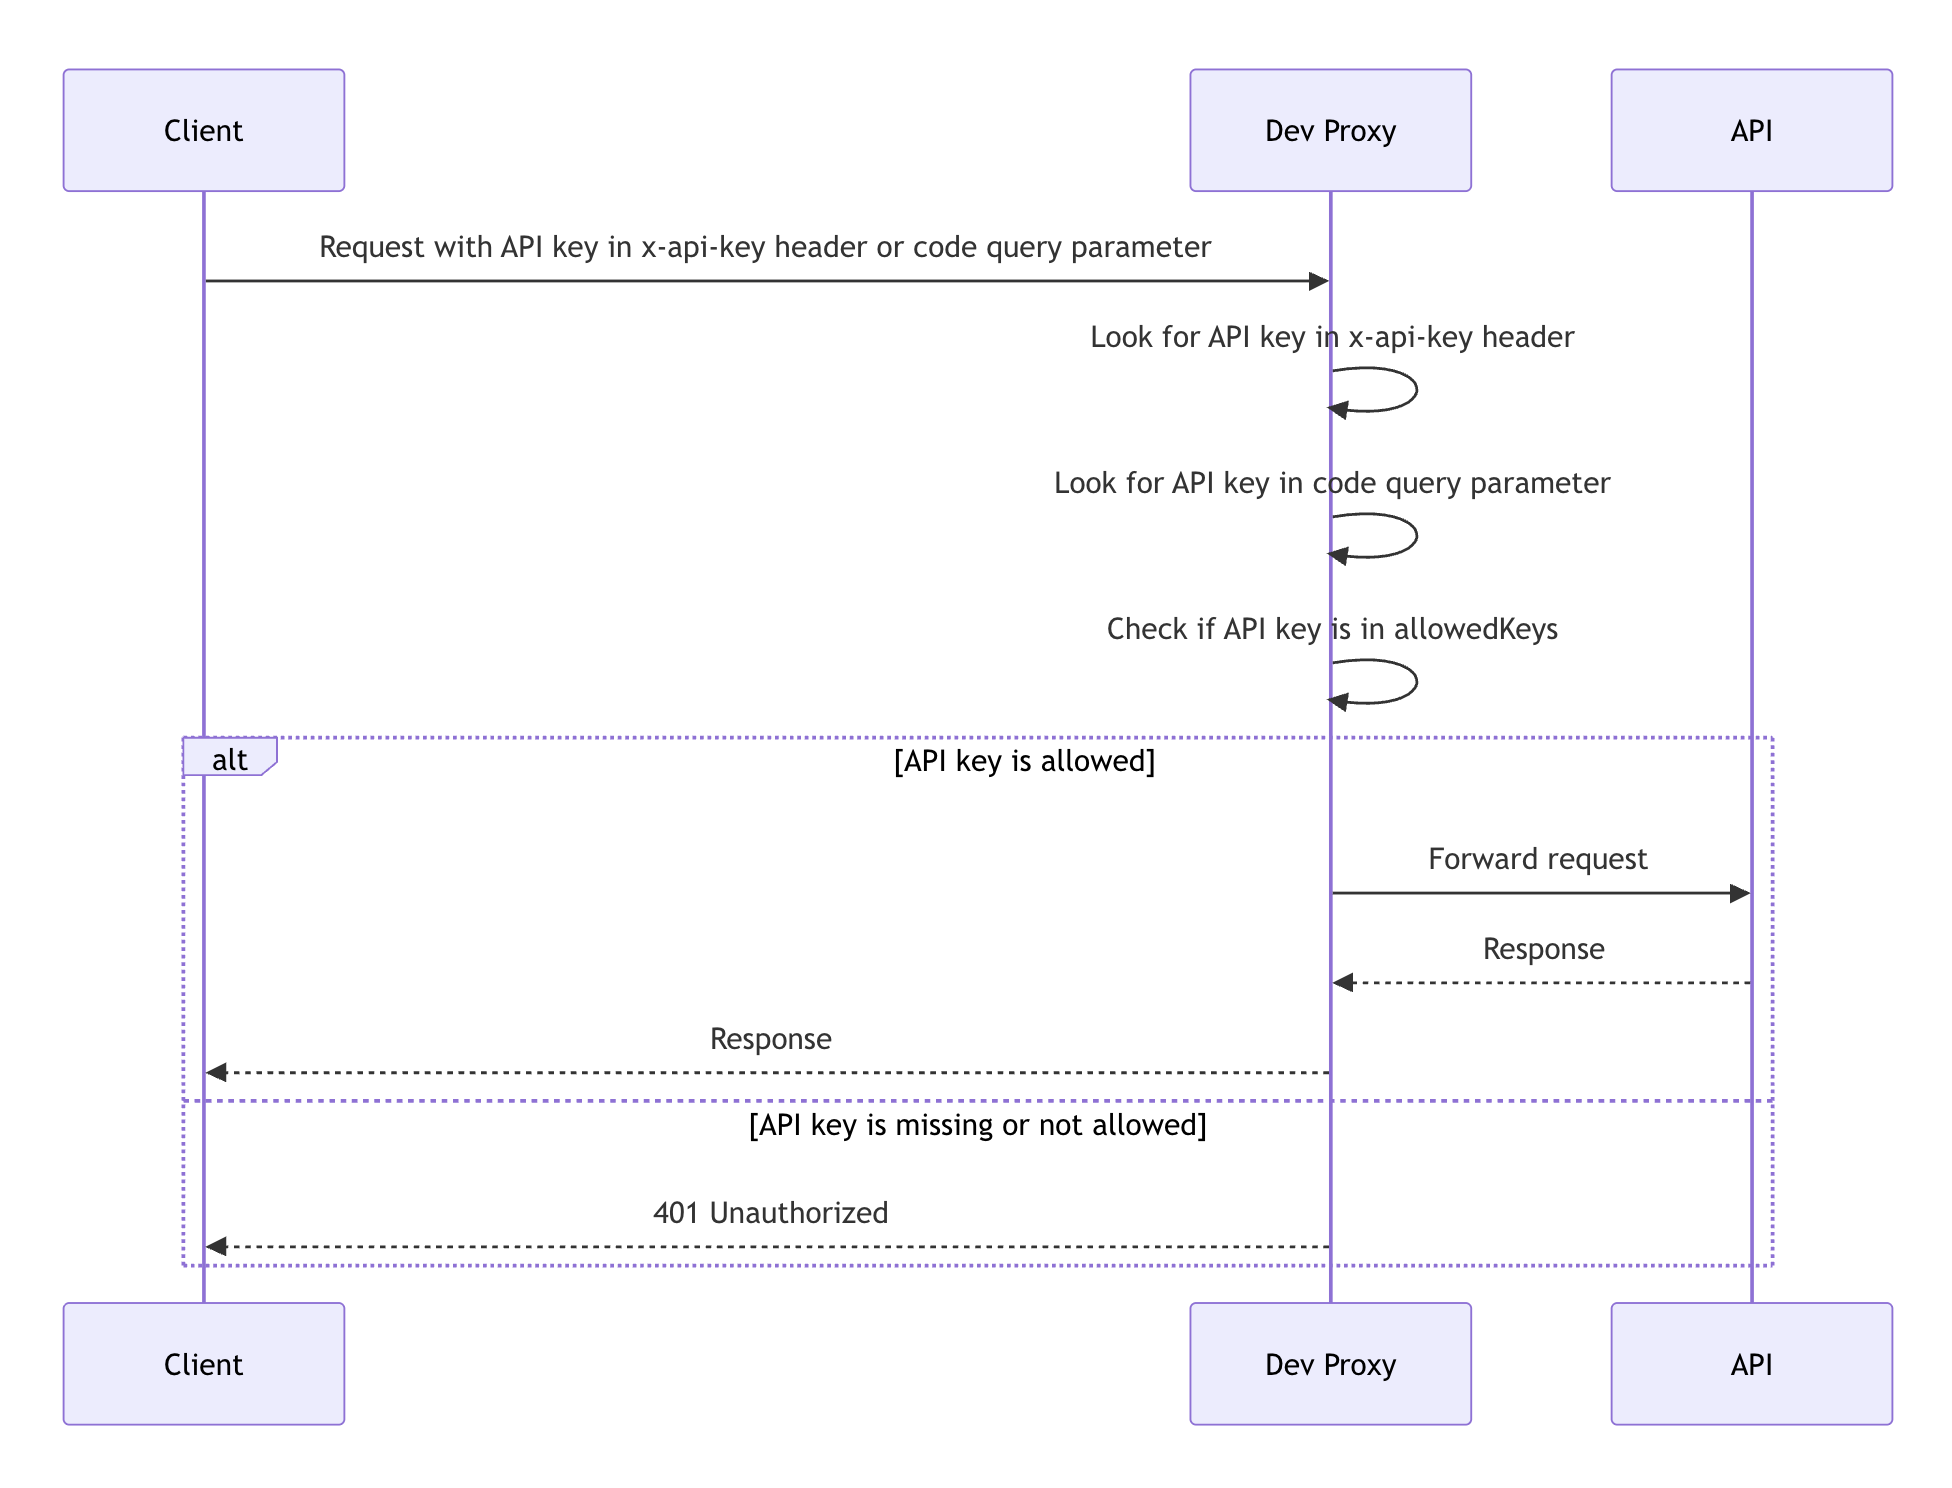
На следующей схеме показано, как прокси-сервер разработки обрабатывает запрос с помощью этой конфигурации:
Пример конфигурации: OAuth2
{
  "$schema": "https://raw.githubusercontent.com/dotnet/dev-proxy/main/schemas/v4.0.0/rc.schema.json",
  "plugins": [
    {
      "name": "AuthPlugin",
      "enabled": true,
      "pluginPath": "~appFolder/plugins/DevProxy.Plugins.dll",
      "configSection": "auth"
    }
  ],
  "auth": {
    "$schema": "https://raw.githubusercontent.com/dotnet/dev-proxy/main/schemas/v4.0.0/authplugin.schema.json",
    "type": "oauth2",
    "oauth2": {
      "metadataUrl": "https://login.microsoftonline.com/organizations/v2.0/.well-known/openid-configuration",
      "allowedApplications": [
        "00000000-0000-0000-0000-000000000000"
      ],
      "allowedAudiences": [
        "00000000-0000-0000-0000-000000000000"
      ],
      "allowedPrincipals": [
        "00000000-0000-0000-0000-000000000000"
      ],
      "allowedTenants":[
        "00000000-0000-0000-0000-000000000000"
      ],
      "issuer": "https://login.microsoftonline.com/ffffffff-eeee-dddd-cccc-bbbbbbbbbbb0/v2.0",
      "scopes": [
        "Posts.Read"
      ],
      "validateLifetime": true,
      "validateSigningKey": true
    }
  }
}
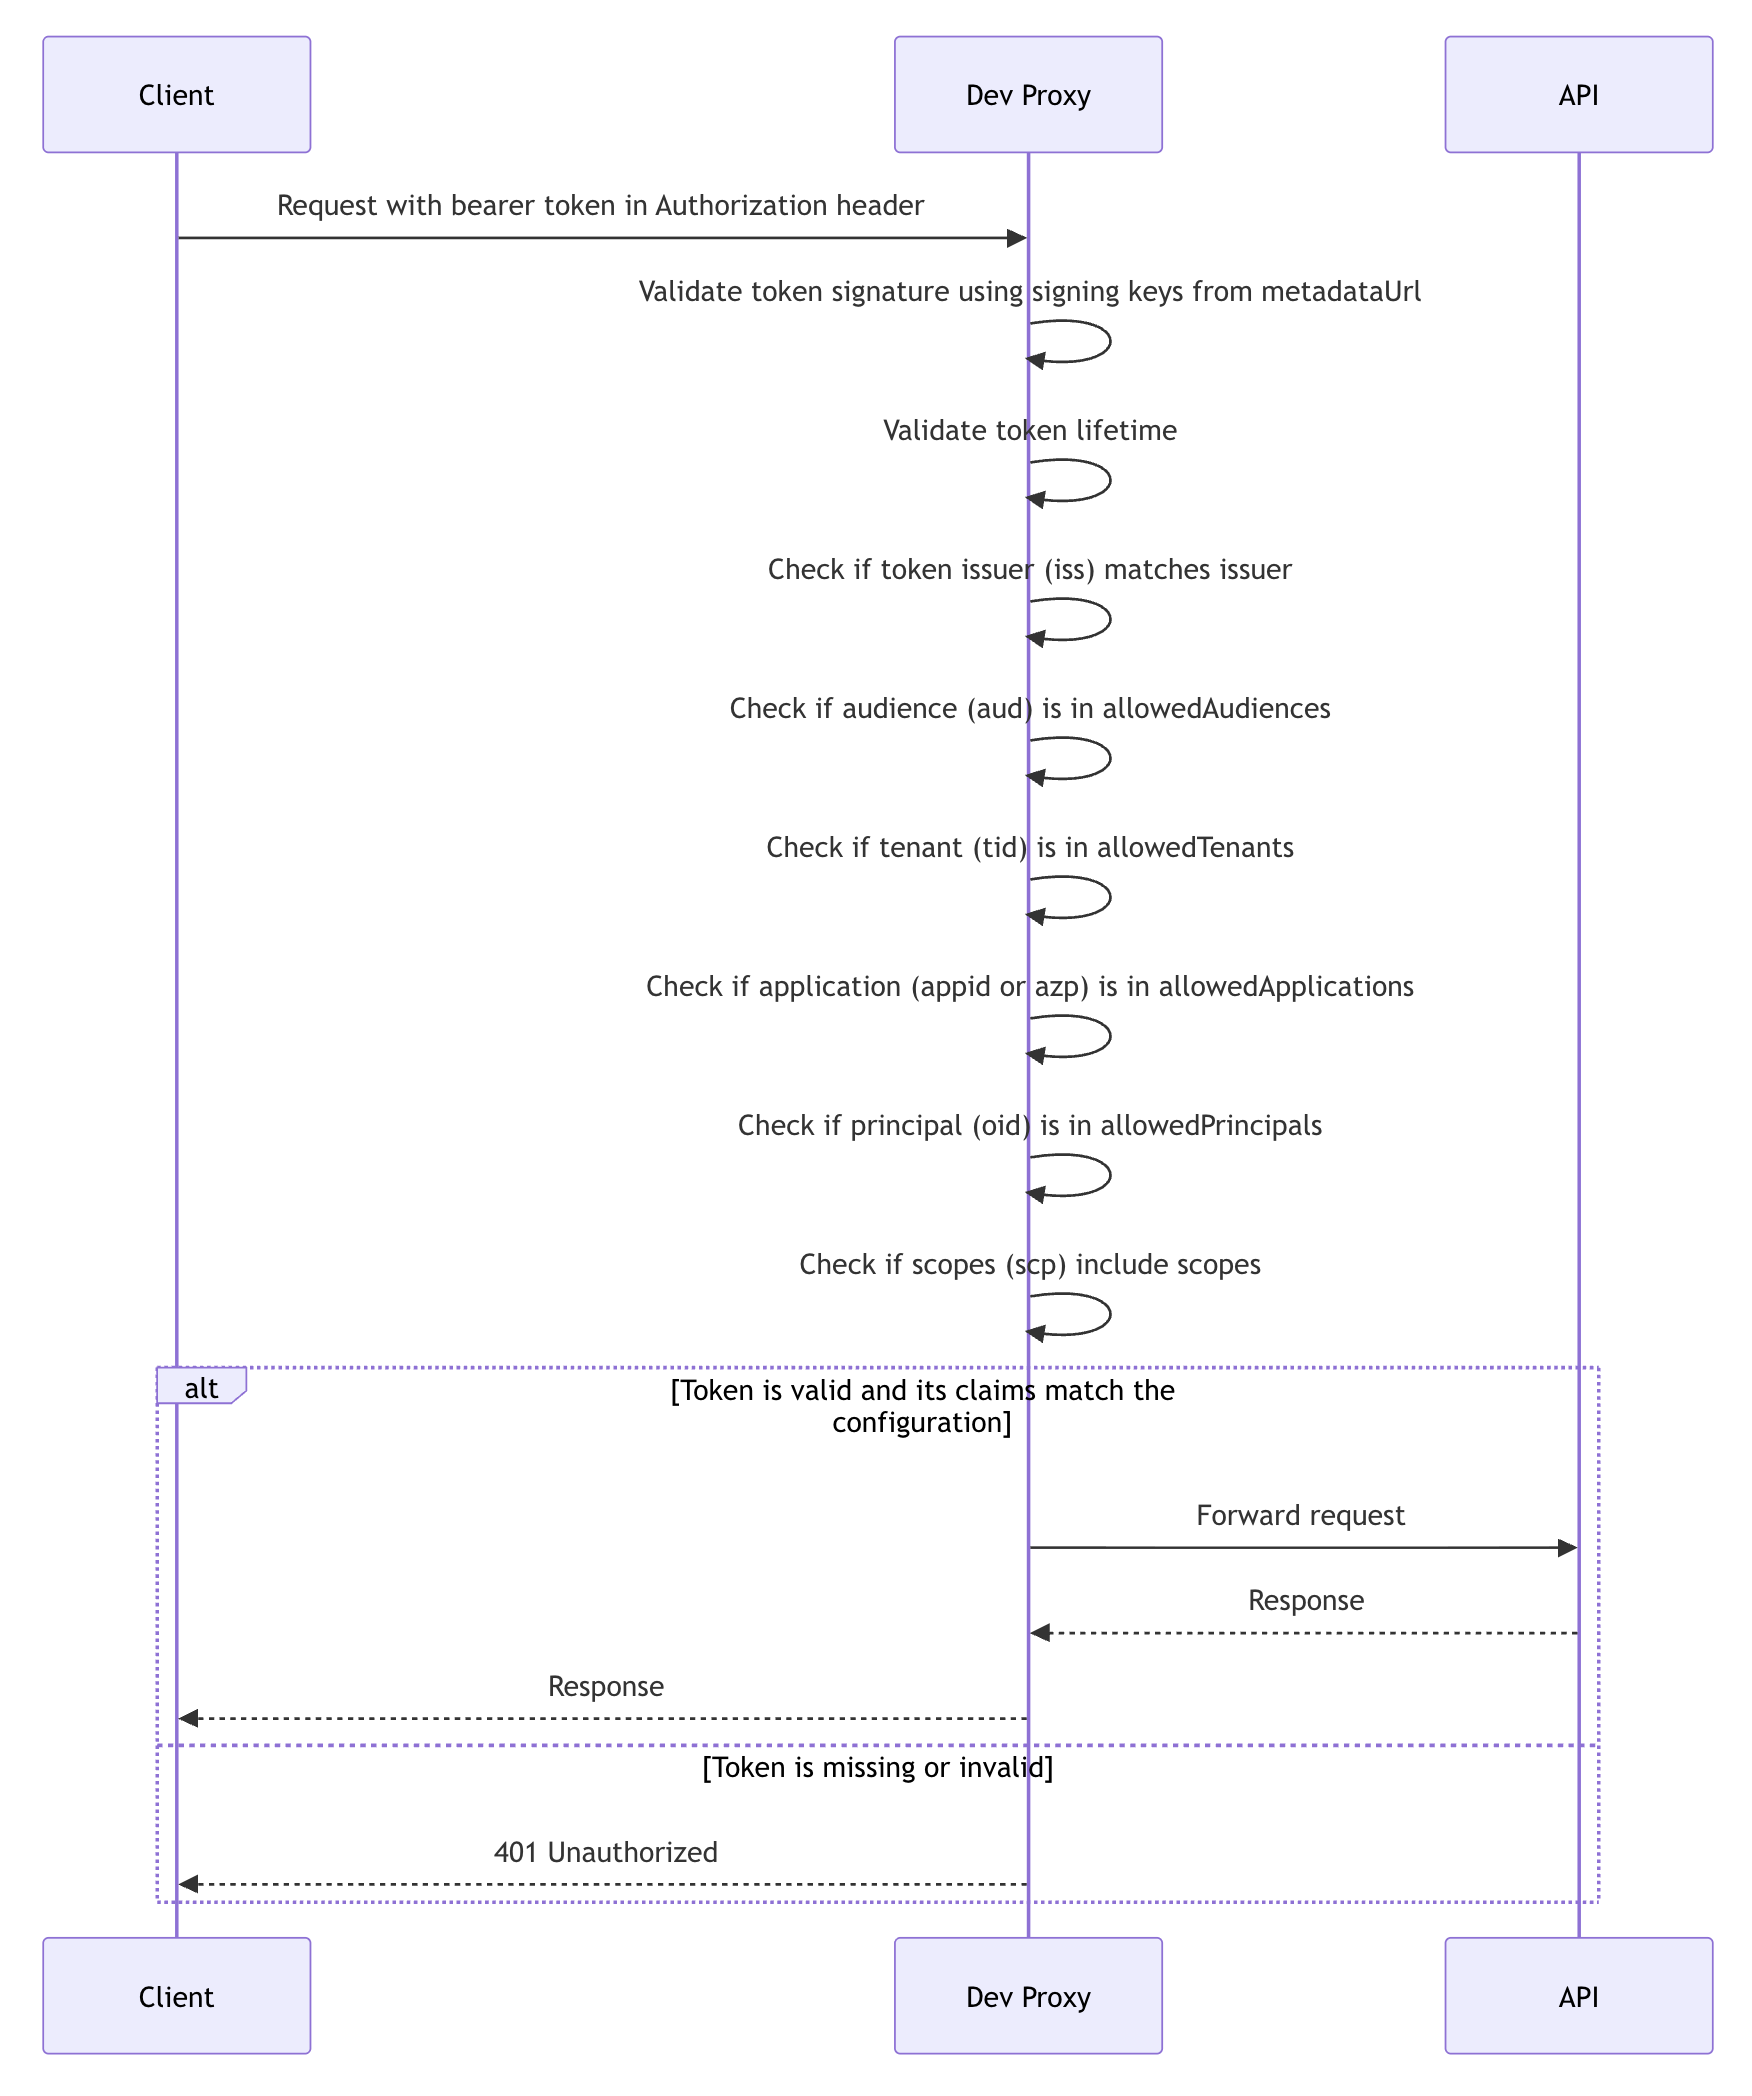
На следующей схеме показано, как прокси-сервер разработки обрабатывает запрос с помощью этой конфигурации:
Свойства конфигурации
| Свойство | Описание: | Обязательное поле |
|---|---|---|
type |
Тип проверки подлинности и авторизации, которые следует использовать прокси-сервер разработки. Допустимые значения: apiKey, oauth2 |
Да |
apiKey |
Настройка проверки подлинности и авторизации ключа API. | Да, когда type есть apiKey |
oauth2 |
Конфигурация для проверки подлинности и авторизации OAuth2. | Да, когда type есть oauth2 |
Свойства конфигурации ключа API
| Свойство | Описание: | Обязательное поле |
|---|---|---|
allowedKeys |
Список разрешенных ключей API. | Да |
parameters |
Список параметров, содержащих ключ API. | Да |
Свойства конфигурации параметров
| Свойство | Описание: | Обязательное поле |
|---|---|---|
in |
Где ожидается найти параметр. Допустимые значения: header, querycookie |
Да |
name |
Имя параметра. | Да |
Свойства конфигурации OAuth2
| Свойство | Описание: | Обязательное поле |
|---|---|---|
metadataUrl |
URL-адрес документа метаданных OpenID Connect. | Да |
allowedApplications |
Список разрешенных идентификаторов приложений. Оставьте пустым, чтобы не проверить приложение (appid или azp утверждение), для которого выдан маркер. |
нет |
allowedAudiences |
Список разрешенных аудиторий. Оставьте пустым, чтобы не проверить аудиторию (aud утверждение), для которой выдан маркер. |
нет |
allowedPrincipals |
Список разрешенных субъектов. Оставьте пустым, чтобы не проверить субъект (oid утверждение), для которого выдан маркер. |
нет |
allowedTenants |
Список разрешенных клиентов. Оставьте пустым, чтобы не проверить клиент (tid утверждение), для которого выдан маркер. |
нет |
issuer |
Разрешенный издатель маркеров. Оставьте пустым, чтобы не проверить издателя маркера. | нет |
roles |
Список разрешенных ролей. Оставьте пустым, чтобы не проверить роли (roles утверждение) на маркере. |
нет |
scopes |
Список разрешенных областей. Оставьте пустым, чтобы не проверить области (scp утверждение) на маркере. |
нет |
validateLifetime |
Установите для false отключения проверки времени существования маркера. Значение по умолчанию: true. |
нет |
validateSigningKey |
Установите для false отключения проверки подписи токена. По умолчанию true |
нет |
Параметры командной строки
Нет
Совместная работа с нами на GitHub
Источник этого содержимого можно найти на GitHub, где также можно создавать и просматривать проблемы и запросы на вытягивание. Дополнительные сведения см. в нашем руководстве для участников.
