Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Если у вашей компании несколько сред, используйте группы безопасности для управления тем, какие лицензированные пользователи могут быть членами определенной среды.
Замечание
Сведения о том, как работает доступ пользователей для Microsoft Dataverse teams, см. в разделе "Доступ пользователей к Dataverse для сред Teams".
Рассмотрим следующий сценарий в качестве примера:
| Окружение | Группа безопасности | Цель |
|---|---|---|
| ВинПромТорг - продажи | Sales_SG | Предоставить доступ к среде, создающей возможные сделки, обрабатывающей предложения и совершающей сделки. |
| Винодельня Coho - маркетинг | Marketing_SG | Предоставить доступ к среде, которая стимулирует маркетинговые усилия через проведение маркетинговых кампаний и рекламу. |
| Кохо Винодельня - услуги | Service_SG | Предоставить доступ к среде, занимающейся обработкой обращений клиентов. |
| ВинПромТорг - разработка | Developer_SG | Предоставить доступ к песочнице, используемой для разработки и тестирования. |
В этом примере четыре группы безопасности обеспечивают контролируемый доступ к определенной среде.
Обратите внимание на следующие сведения о вложенных группах безопасности:
Участники группы безопасности, вложенной в группу безопасности среды, не подготавливаются заранее и не добавляются автоматически в среду. Существует несколько способов добавления элементов в среду:
- Создайте команду на основе группы Dataverse для вложенной группы безопасности и назначьте команде роль безопасности.
- Попросите участника вложенной группы безопасности впервые получить доступ к среде. Это действие добавляет участника в среду во время выполнения, но член по-прежнему не может запускать приложения на основе модели или получать доступ к данным Dataverse, пока не назначьте им роль безопасности.
Сценарий с вложенной группой безопасности: Предположим, что при создании среды вы назначаете группу безопасности. Позже вы хотите добавить пользователей, управляемых с помощью другой группы безопасности. Вы создаете группу безопасности Microsoft Entra с именем "Менеджеры" и добавляете в нее руководителей. Затем вы добавите группу безопасности "Менеджеры" в качестве дочернего элемента группы безопасности среды, создайте группу Dataverse для руководителей и назначите группе безопасности роль безопасности, чтобы руководители могли получить доступ к Dataverse.
Обратите внимание на следующие сведения о группах безопасности:
- При добавлении пользователей в группу безопасности вы добавляете их в среду.
- При удалении пользователей из группы их отключите в среде.
- При связывании группы безопасности с существующей средой, в которой есть пользователи, вы отключите всех пользователей в среде, которые не являются членами группы.
- Если вы связываете группу безопасности с средой, только пользователи с соответствующей лицензией Power Platform или Dynamics 365 или планом каждого приложения, которые являются членами группы безопасности среды, создаются как пользователи в среде.
- Нельзя назначить группы безопасности типам сред «По умолчанию» и «Разработчик». Если вы уже назначили группу безопасности вашей среде по умолчанию или среде разработчика, удалите ее. Среда по умолчанию предназначена для совместного использования всеми пользователями в арендаторе, а среда разработчика предназначена для использования только владельцем среды.
- Среды поддерживают связывание следующих типов групп: безопасность и Microsoft 365. Связь других типов групп не поддерживается.
- При выборе группы безопасности выберите группу безопасности Microsoft Entra и не созданную в локальной Windows Active Directory. Локальные группы безопасности Windows AD не поддерживаются.
- Если пользователь не входит в назначенную для среды группу безопасности, но имеет Power Platform роль администратора, он отображается как активный пользователь и может войти в систему.
- Если пользователю назначена роль администратора Dynamics 365, то перед включением в среде пользователь должен быть частью группы безопасности. Они не смогут получить доступ к среде, пока не будут добавлены в группу безопасности и не будут включены.
- Все пользователи приложения могут работать в любых средах, защищенных группой безопасности, не являясь членом этой группы.
Замечание
Всем лицензированным пользователям, являются они участниками группы безопасности или нет, должны быть назначены роли безопасности для доступа к данным в средах. Роли безопасности назначаются в веб-приложении. Если у пользователей нет роли безопасности, при попытке запустить приложение они получают сообщение об ошибке об отказе в доступе к данным. Пользователи не могут получать доступ к средам, пока им не будет назначена хотя бы одна роль безопасности для этой среды. Дополнительные сведения см. в разделе Настройка безопасности среды. Автоматическое назначение пользователей среде не поддерживается для пробных сред. Для пробных сред пользователей необходимо назначать вручную.
Просмотр ролей администратора, необходимых для выполнения различных задач
Управление группами безопасности часто включает несколько ролей. В этой таблице показана наименее привилегированная роль, необходимая для выполнения каждой задачи.
| задачи | Роль с наименьшими привилегиями |
|---|---|
| Создание или управление группой безопасности Microsoft Entra и членством | Администратор групп; Администратор пользователей также работает |
| Создание пользователей | Администратор пользователей |
| Назначение или удаление лицензий | Администратор лицензии; Администратор пользователей также работает |
| Связывание группы безопасности с средой | Администратор Power Platform или администратор Dynamics 365 |
| Назначение ролей безопасности Dataverse | Роль безопасности системного администратора или пользовательская роль Dataverse с по крайней мере правами чтения и назначения привилегий в таблице ролей безопасности |
Важные квалификации:
- Администратор Dynamics 365 должен принадлежать группе безопасности среды. Это ограничение не применяется к глобальным администраторам или администраторам Power Platform.
- Power Platform, Dynamics 365 и глобальным администраторам больше не назначается автоматически роль системного администратора Dataverse. Перед назначением ролей Dataverse они должны самостоятельно повысить свой уровень.
- Power Platform и администраторы Dynamics 365 не могут создавать пользователей, управлять группами Entra или назначать лицензии исключительно с помощью роли администратора службы.
Создание группы безопасности и добавление участников в группу безопасности
- Войдите в центр администрирования Microsoft 365.
- Выберите Рабочие группы и группы>Активные рабочие группы и группы.
- Выберите + Добавить группу.
- Измените тип на Группа безопасности, добавьте Имя и Описание группы, а затем выберите Добавить>Закрыть.
- Выберите созданную группу, затем рядом с Участники, выберите Изменить.
- Выберите + Добавить участников. Выберите пользователей для добавления в группу безопасности, затем выберите Сохранить и > несколько раз, чтобы вернуться в список Группы.
Чтобы удалить пользователя из группы безопасности, выберите группу безопасности и рядом с пунктом Участники выберите Изменить. Выберите - Удалить участников, затем выберите X для каждого участника, которого требуется удалить.
Замечание
Если пользователи, которые вы хотите добавить в группу безопасности, не создаются, создайте пользователей и назначьте им нужную лицензию Power Platform или Dynamics 365.
Для добавления нескольких пользователей см. статью массовое добавление пользователей в группы Office365.
Создание пользователя и назначение лицензии
В центре администрирования Microsoft 365 выберите Users>Активные пользователи>+ Добавить пользователя.
Введите сведения о пользователе, выберите лицензии, затем выберите Добавить.
Дополнительные сведения: Одновременное добавление пользователей и назначение лицензий
Кроме того, вы можете приобрести и назначить пропуски для отдельных приложений: О планах Power Apps на одно приложение
Замечание
Если в среде выделен план Power Apps для каждого приложения, все пользователи считаются лицензированными при попытке доступа к среде, включая пользователей, которым не назначены отдельные лицензии. Выделение плана для каждого приложения в среде удовлетворяет требованию о наличии у пользователей лицензии для доступа к среде. Также важно отметить, что план Power Apps «на приложение» позволяет отдельным пользователям запускать только одно приложение или один портал для конкретного бизнес-сценария в среде, выделенной для плана Power Apps «на приложение».
Связывание группы безопасности со средой
Войдите в центр администрирования Power Platform с правами администратора (администратора Dynamics 365 или администратора Power Platform).
В области навигации выберите Управление.
В области "Управление " выберите "Среды", а затем выберите среду, с которой нужно связать группу безопасности.
Выберите Правка.
В области "Изменить сведения" выберите значок "Изменить" в области группы безопасности.
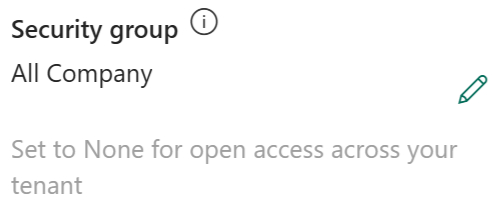
Возвращаются первые 200 групп безопасности. Используйте поиск для поиска определенной группы безопасности.
Выберите группу безопасности, нажмите кнопку "Готово" и нажмите кнопку "Сохранить".
Группа безопасности связана со средой.
Замечание
Приложениями на основе холста можно делиться с пользователями, не входящими в связанную со средой группу безопасности, но для запуска этих приложений пользователи должны входить в эту группу безопасности. Если вы являетесь пользователем, который не входит в группу безопасности, и вы пытаетесь запустить общие приложения, вы увидите следующее сообщение об ошибке: "Вы не можете открывать приложения в этой среде. Вы не входите в группу безопасности среды". Если администратор Power Platform задает сведения об управлении для вашей организации, вы увидите контакт управления, к которому можно обратиться за членством в группах безопасности.
Связанный контент
Создать пользователейУправление группами Microsoft Entra и членством в группах