Поиск рисков с помощью облачного обозревателя безопасности
Группа безопасности Contoso Healthcare рассмотрела рекомендации и пути атаки, получив представление о известных рисках. Теперь они хотят идти дальше — упреждающий поиск моделей рисков, которые еще не могут проявиться в списке стандартных рекомендаций. Например, существуют ли виртуальные машины с известными уязвимостями, которые также имеют доступ к интернету и доступ к конфиденциальным учетным записям хранения? Существуют ли идентификационные разрешения, которые могут способствовать боковому перемещению в службы ИИ? Здесь вы узнаете, как использовать Cloud Security Explorer для создания пользовательских запросов на основе графов, которые раскрывают скрытые сочетания рисков в вашей среде.
| Компонент запроса | Purpose | Пример |
|---|---|---|
| Тип ресурса | Отправная точка для запроса | Виртуальные машины, учетные записи хранения, Azure AI services |
| Условия фильтрации | Критерии, которые сужают результаты | Интернет открыт, содержит уязвимости, включает конфиденциальные данные |
| Фильтры связей | Подключения между ресурсами | Виртуальная машина "имеет доступ к учетной записи хранения" |
| Results | Ресурсы, соответствующие всем условиям | Определенные ресурсы, требующие исправления |
Общие сведения об облачном обозревателе безопасности и графе безопасности
Cloud Security Explorer использует облачную графовую безопасность, контекстный движок Defender для облака, который отображает взаимосвязи между ресурсами, удостоверениями, данными, сетевой экспозицией и результатами анализа безопасности. В отличие от рекомендаций, которые алгоритмически определяют риски, обозреватель позволяет принести собственные вопросы к данным.
Граф безопасности обновляется с помощью публикации моментальных снимков, метод обновления данных на регулярной основе. Публикация моментальных снимков гарантирует, что данные конфигурации рабочей нагрузки остаются свежими при ежедневных обновлениях.
С помощью этого фундамента вы создаете пользовательские запросы с несколькими ресурсами, чтобы найти сочетания рисков, которые могут пропустить стандартные рекомендации. Например, можно запросить "найти все виртуальные машины с уязвимостями высокой серьезности, подверженные интернету, и имеющие доступ к учетным записям хранения, содержащим конфиденциальные данные". Этот тип запроса показывает сложные риски — ситуации, в которых несколько факторов объединяются, создавая значительное воздействие.
Навигация и создание запросов в среде Cloud Security Explorer
Cloud Security Explorer осуществляется через портал Azure, предоставляя выделенный интерфейс для упреждающего поиска рисков.
Замечание
Cloud Security Explorer доступен на портале Azure. Войдите в portal.azure.com и перейдите к Microsoft Defender для облака>Cloud Security Explorer.
Создание запроса выполняет структурированный рабочий процесс, который преобразует вопросы безопасности в практические результаты:
- Выберите тип ресурса в раскрывающемся меню (например, виртуальные машины, учетные записи хранения, Azure AI services).
- Нажмите кнопку +, чтобы добавить условия фильтра (например, подключено к интернету, имеет уязвимости высокой степени серьезности, подключено к хранилищу).
- Добавьте дополнительные типы ресурсов и фильтры связей при необходимости для создания цепочки условий.
- Выберите "Поиск", чтобы запустить запрос к графу безопасности.
- Просмотрите результаты: каждая строка представляет ресурс, соответствующий всем указанным условиям.
- Выберите "Скачать CSV-отчет ", чтобы экспортировать результаты для отслеживания исправления или отчетности заинтересованным лицам.
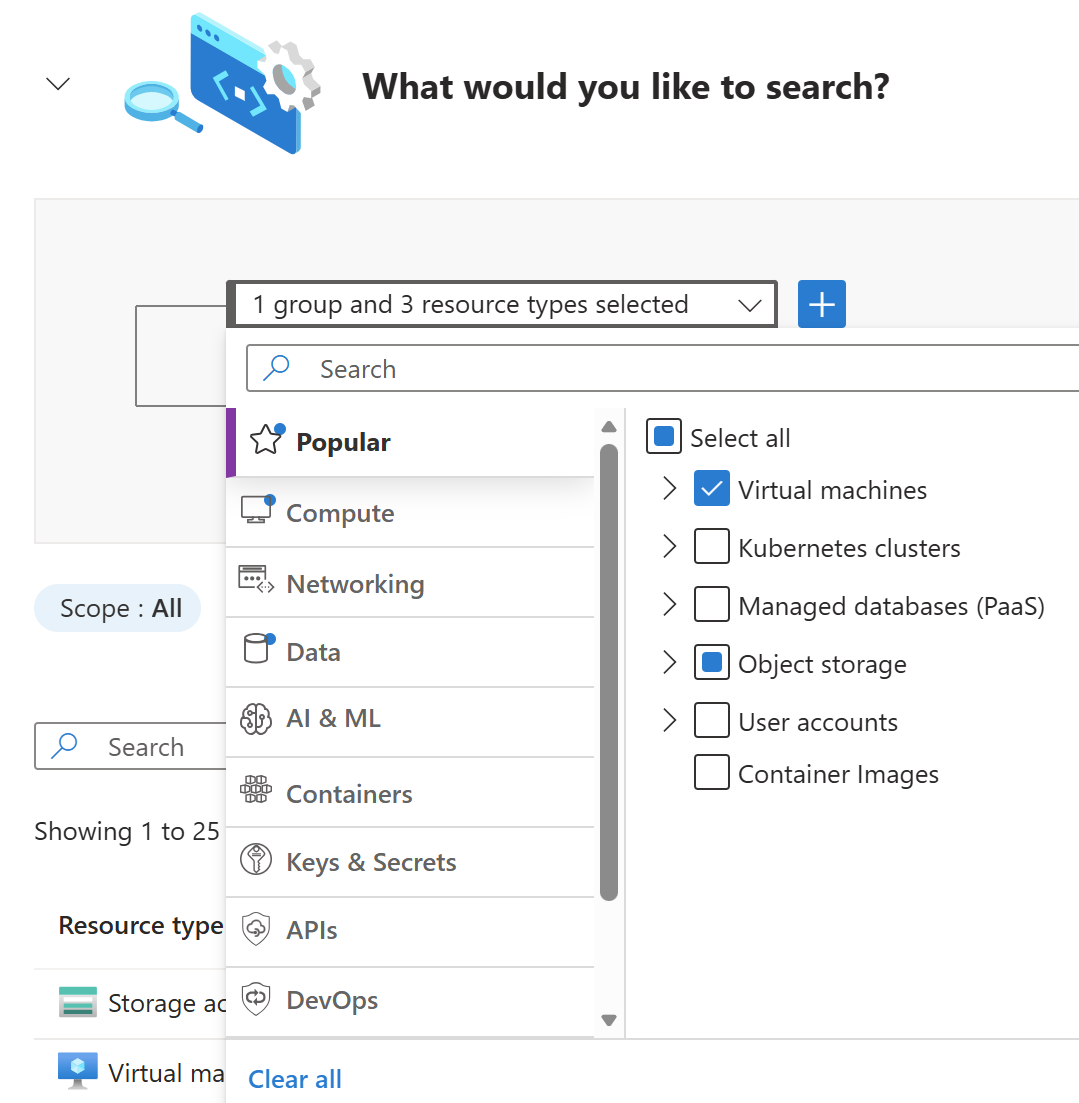
Фильтры группируются в логические категории, включая тип ресурса, экспозицию, разрешения, уязвимости, сетевые подключения и потенциал бокового перемещения.
Можно создать цепочку нескольких типов ресурсов с помощью фильтров связей для моделирования реальных сценариев атак. Например, создайте запрос для виртуальной машины, которая имеет доступ к учетной записи для хранения данных, содержащей конфиденциальную информацию. Эта возможность цепочки отражает, как злоумышленники перемещаются через среды, эксплуатируя связи между ресурсами для достижения целевых объектов с высоким уровнем ценности.
Использование шаблонов запросов для распространенных шаблонов рисков
В нижней части страницы Cloud Security Explorer представлены предварительно созданные шаблоны запросов, которые охватывают стандартные сценарии риска, предварительно настроенные для немедленного использования. Шаблоны устраняют необходимость создавать запросы с нуля, предлагая практическую отправную точку для установления регулярных проактивных практик поиска.
Шаблоны охватывают такие сценарии, как:
- Виртуальные машины, экспонируемые в Интернете, с высокосерьезными уязвимостями
- Учетные записи хранения с конфиденциальными данными, доступными из Интернета
- Ресурсы с предоставленными секретами (учетные данные, маркеры или ключи, найденные в переменных среды или коде)
- Ресурсы с разрешениями управляемого удостоверения, которые могут включать боковое перемещение по клиенту
Чтобы использовать шаблон, найдите его в нижней части страницы Cloud Security Explorer и выберите "Открыть запрос". Шаблон предварительно заполняет построитель запросов фильтрами и условиями, которые можно изменить перед выбором поиска.
Если облачные соединители AWS или GCP активны и Defender CSPM включены в этих учетных записях, тот же интерфейс обозревателя поддерживает многооблачные запросы. Организации с гибридными облачными архитектурами могут расширить эти методы охоты на всех подключенных облачных платформах.
Общий доступ к результатам запроса и экспорт
Запросы можно предоставить участникам группы с помощью кнопки "Поделиться ссылкой запроса ", которая копирует URL-адрес, доступный для общего доступа, в буфер обмена. Когда запрос показывает кластер рисков, поделитесь ссылкой с владельцами рабочей нагрузки или командами управления, чтобы обеспечить согласованный ответ. Выберите "Скачать CSV-отчет ", чтобы экспортировать результаты для отслеживания исправления или отчетов.