Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Краткий обзор Windows 365
Windows 365 предоставляет организациям и пользователям облачные компьютеры — полный и безопасный рабочий стол Windows, размещенный в облаке Microsoft Cloud и доступный на любом устройстве.
ИТ-администраторы могут подготавливать облачные компьютеры и управлять ими вместе со своими физическими устройствами, при этом Майкрософт поддерживает вспомогательную инфраструктуру и управляет ею. Они могут подготовить к работе весь рабочий стол Windows или только нужные приложения, используя конфигурацию, доступную в Центр администрирования Microsoft 365 или windows365.microsoft.com (для Windows 365 для бизнеса) или в Microsoft Intune (для Windows 365 Корпоративная, Windows 365 Flex и другие).
Windows 365 представляет собой альтернативу традиционному решению инфраструктуры виртуальных рабочих столов (VDI) в том смысле, что оно просто развертывается, предсказуемо по стоимости, легко доступно конечным пользователям и управляется централизованно наряду с физическими устройствами.
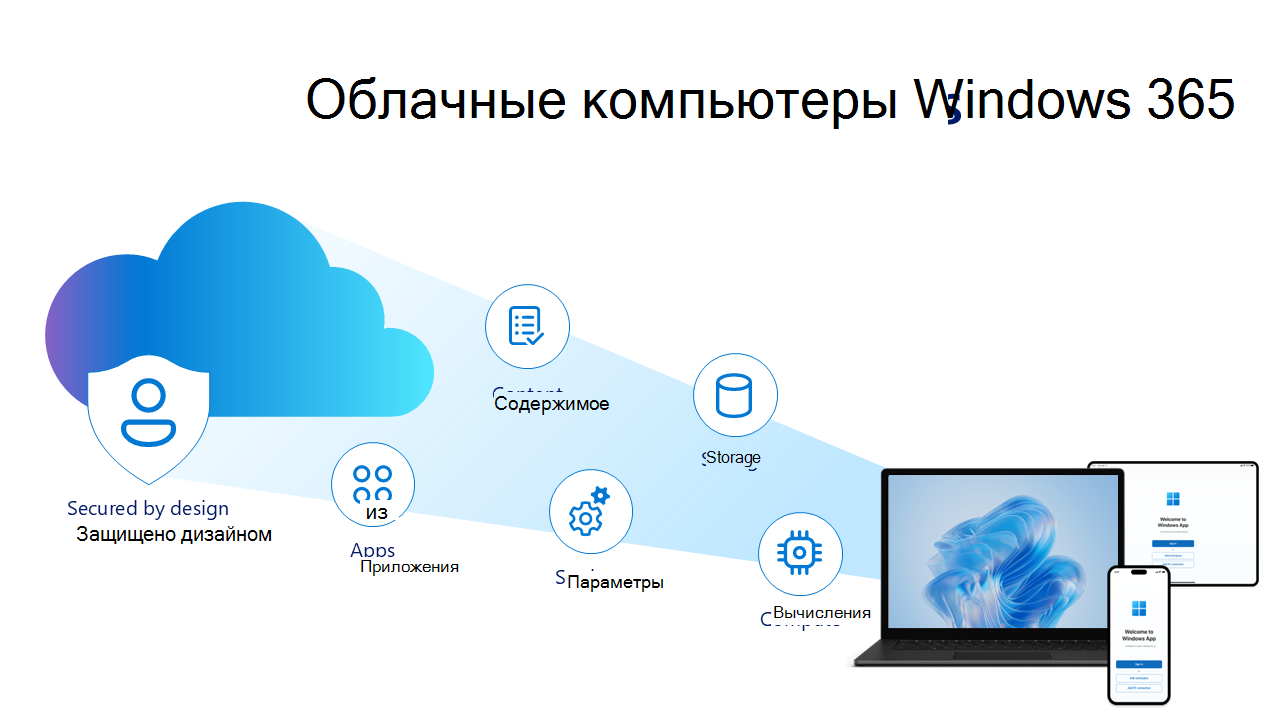
Быстрый обзор элементов управления безопасностью для использования собственных устройств (BYOD) в Windows 365
По мере того как организации внедряют модель "принеси свои устройства" (BYOD), обеспечение безопасного доступа к корпоративным ресурсам становится главным приоритетом. Пользователи могут захотеть свободы работы со своих личных ноутбуков, планшетов и смартфонов.
Организации могут посчитать более экономичным и гибким предоставление ресурсов с помощью модели BYOD, в то время как ИТ-отделы по-прежнему должны защищать конфиденциальные данные от несанкционированного доступа, утечек и кибератак.
Безопасность, встроенная в Windows 365, обеспечивает основу для баланса, гибкости и контроля. Объединяя облачный компьютер с безопасностью корпоративного уровня, организации могут использовать разные устройства, не ставя под угрозу соответствие требованиям или производительность.
Каждый пользователь может получить доступ к постоянному облачному компьютеру или определенным приложениям, чтобы использовать инструменты, необходимые для продуктивной работы, при этом ИТ-отдел осуществляет полный контроль за корпоративными данными, приложениями и безопасностью идентификационных данных.
Краткий обзор основных преимуществ использования Windows 365 для BYOD
- Полный рабочий стол. Windows 365 предоставляет пользователям все возможности рабочего стола Windows, знакомые с операционной системой Windows, а также элементы управления безопасностью, параметры и настройки, которые организации ожидают от Майкрософт. Организации также могут выбрать потоковую передачу определенных приложений вместо полных возможностей рабочего стола с помощью облачных приложений Windows 365.
- Безопасность данных: Такие функции, как защита от захвата экрана, ограничения буфера обмена и другие элементы управления, предотвращают утечку корпоративной информации за пределы облачного компьютера.
- Централизованное управление с помощью Microsoft Intune. ИТ-администраторы могут создавать облачные компьютеры своей организации и управлять ими в Intune наряду с физическими клиентами. Централизованное управление конфигурациями и политиками осуществляется с помощью знакомых средств Intune и интеграций с другими решениями Microsoft Security.
- Поддержка управления мобильными приложениями (MAM) в Intune. Даже без регистрации личного устройства в полном управлении мобильными устройствами (MDM) ИТ-специалисты могут применять политики MAM к корпоративным приложениям. Это позволяет использовать средства защиты от потери данных, например блокировку копирования и вставки между рабочими и личными приложениями или требование шифрования рабочих данных без управления всем устройством. Кроме того, служба Intune MAM выполняет принудительные проверки состояния устройства, например версии ОС, версии клиентского приложения и состояния антивирусной программы, и предоставляет доступ только в том случае, если выполняются все предопределенные критерии безопасности.
- Параметры перенаправления "Безопасно по умолчанию": При создании новых облачных компьютеров перенаправления (например, возможность использовать USB, буфер обмена, локальные диски и принтеры) отключаются по умолчанию. ИТ-специалисты могут дополнительно уточнить эти параметры, чтобы гарантировать, что конфиденциальные данные не будут передаваться через съемные носители или перенаправляться в неуправляемые среды, обеспечивая при этом безопасные рабочие процессы.
- Гибкие модели доступа: Сотрудники, подрядчики и партнеры могут безопасно получать доступ к приложениям и данным без необходимости в выпуске оборудования для ИТ-отдела.
- Устойчивая инфраструктура: Созданная на базе инфраструктуры Майкрософт с использованием принципов безопасности по умолчанию и защищенной по умолчанию, Windows 365 выигрывает от преимуществ безопасности и отказоустойчивости облака Microsoft. Windows 365 также предлагает возможности восстановления до точки во времени, что позволяет ИТ-администраторам или конечным пользователям откатить свои облачные компьютеры в исправное состояние в случае компрометации или инцидента.
- Аварийное восстановление и восстановление после инцидентов: Windows 365 содержит дополнительные решения, помогающие обеспечить непрерывность бизнес-процессов и аварийное восстановление, включая межрегиональное аварийное восстановление Windows 365 и аварийное восстановление Windows 365. Для пользователей, которые в настоящее время не пользуются облачными компьютерами Windows 365, функция резервирования Windows 365 предлагает временный, безопасный и выделенный доступ к облачному компьютеру, когда физические устройства недоступны или требуется краткосрочный доступ. Он обеспечивает до 10 дней использования облачного компьютера в год, что помогает организациям быстро реагировать на сбои, минимизировать время простоя и обеспечивать удобство работы пользователей.