Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Краткий обзор безопасности на основе виртуализации (VBS)
Безопасность на основе виртуализации (VBS) обеспечивает основу изоляции для функций безопасности Windows, показанных в разделе изоляции ядра. Компонент VBS использует функции аппаратной виртуализации для размещения защищенного ядра отдельно от операционной системы. Такое разделение означает, что даже в случае компрометации операционной системы защищенное ядро остается защищенным. Изолированная среда VBS защищает процессы, такие как решения безопасности и диспетчеры учетных данных, от других процессов, выполняющихся в памяти. Даже если вредоносная программа получает доступ к основному ядру операционной системы, низкоуровневая оболочка и оборудование виртуализации помогают предотвратить несанкционированное выполнение вредоносной программы или доступ к секретам платформы в среде VBS. VBS реализует уровень виртуального доверия 1 (VTL1), который имеет более высокий уровень доверия, чем уровень виртуального доверия 0 (VTL0), реализованный в основном ядре.
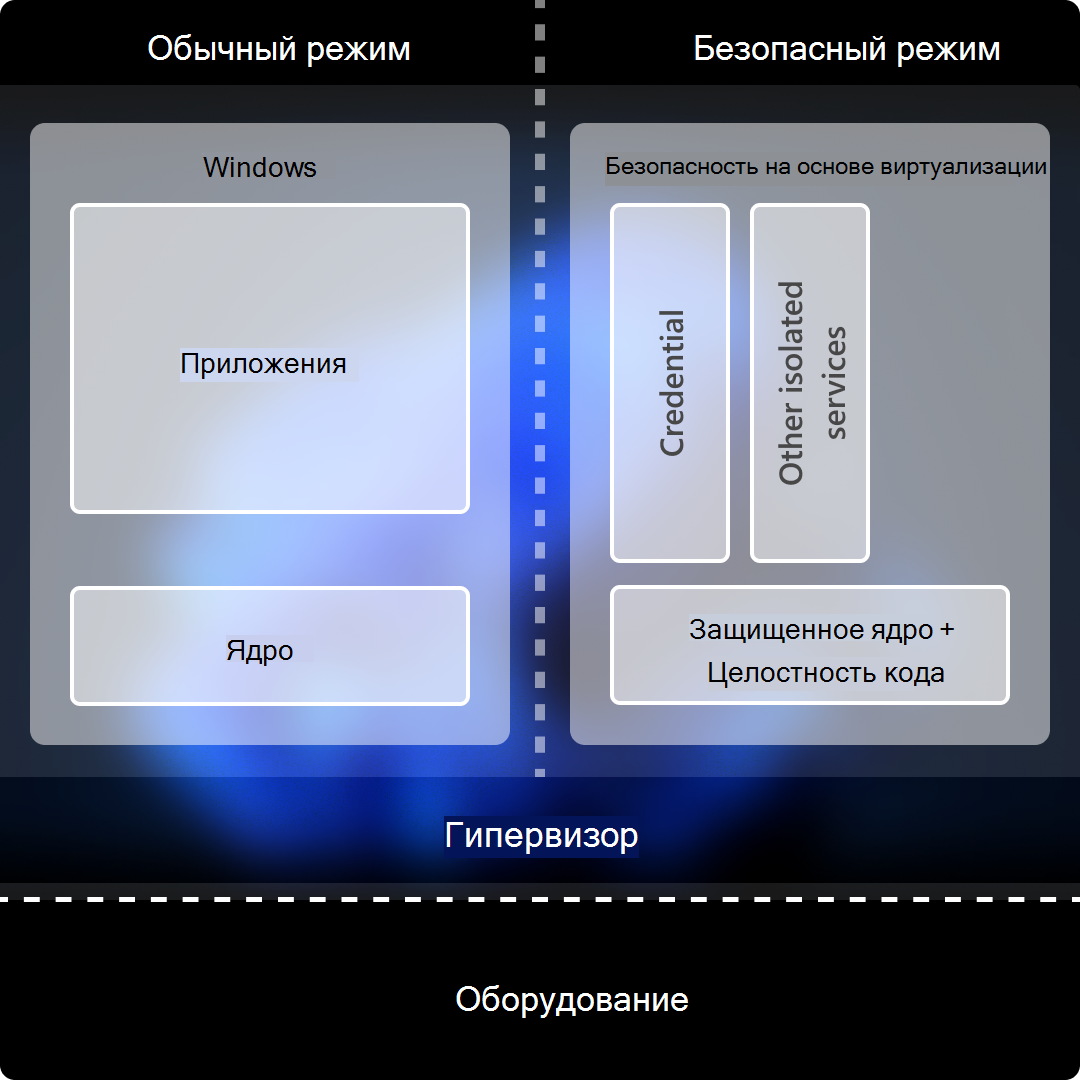
Служба VBS использует уровни виртуального доверия, чтобы изолировать операции и данные, важные для безопасности, от обычного ядра Windows. Компоненты, работающие в VTL1, могут защитить память от прямого доступа с помощью кода, работающего в VTL0. Такая изоляция помогает защитить конфиденциальные ресурсы, даже если стандартное ядро операционной системы скомпрометировано.