Примечание.
Для доступа к этой странице требуется авторизация. Вы можете попробовать войти или изменить каталоги.
Для доступа к этой странице требуется авторизация. Вы можете попробовать изменить каталоги.
Встроенный системный монитор (Sysmon) — это дополнительная функция Windows в Windows 11 и Windows Server 2025, которая после включения остается постоянной во время перезагрузки системы, чтобы отслеживать и регистрировать действия системы в журнале событий Windows. В нем содержатся подробные сведения о создании процесса, сетевом подключении и событиях изменения времени создания файлов. Собирая его события с помощью Windows Event Collection или агента SIEM , вы можете лучше понять, что делает система. Эти события помогают обнаруживать вредоносное или необычное поведение и сообщать, как злоумышленники или вредоносные программы перемещаются и действуют в вашей среде.
Sysmon не анализирует события, которые он генерирует, и не пытается скрыть свое присутствие от злоумышленников.
Возможности Sysmon
Sysmon включает следующие возможности:
Регистрирует создание процесса с полной командной строкой как для текущего, так и для родительского процесса.
Записывает хэш файлов изображений процесса с помощью SHA1 (по умолчанию), MD5, SHA256 или IMPHASH.
Одновременно можно использовать несколько хэшей.
Включает GUID процесса в события создания процессов, что позволяет синхронизировать события, даже если Windows повторно использует идентификаторы процессов.
Включает GUID сеанса в каждое событие, чтобы обеспечить корреляцию событий в одном и том же сеансе входа.
Журналы загрузки драйверов или DLL с их подписями и хэшами.
Журналы при открытии дисков или томов с необработанным доступом на чтение.
Дополнительно записывает в журнал сетевые подключения, включая исходный процесс каждого подключения, IP-адреса, номера портов, имена узлов и порты.
Обнаруживает изменения времени создания файла, чтобы понять, когда он был фактически создан. Изменение временных меток при создании файла — это метод, часто используемый вредоносными программами, чтобы замести следы.
Автоматическая перезагрузка конфигурации, если она изменяется в реестре.
Фильтрация правил для динамического включения или исключения определенных событий.
Создает события с ранних этапов процесса загрузки для регистрации действий, совершаемых даже сложными вредоносными программами, работающими в режиме ядра.
Эти возможности предоставляют группам безопасности лучший контекст, чем только журналы аудита по умолчанию, и улучшают обнаружение подозрительного поведения, такого как выполнение за пределами страны, горизонтальное перемещение и злонамеренные действия.
Использование
Некоторые распространенные примеры использования с простыми параметрами командной строки для установки и удаления Sysmon, а также для проверки и изменения его конфигурации:
Установка:
sysmon -i [<configfile>]
Конфигурация обновления:
sysmon -c [<configfile>]
Манифест события установки:
sysmon -m
Схема печати:
sysmon -s
Удаление:
sysmon -u [force]
Снимки экрана
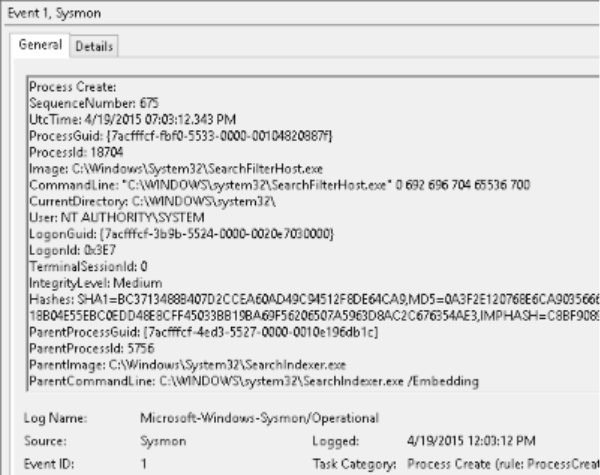
На следующем снимке экрана показана типичная телеметрия Sysmon во встроенном просмотре событий Windows:
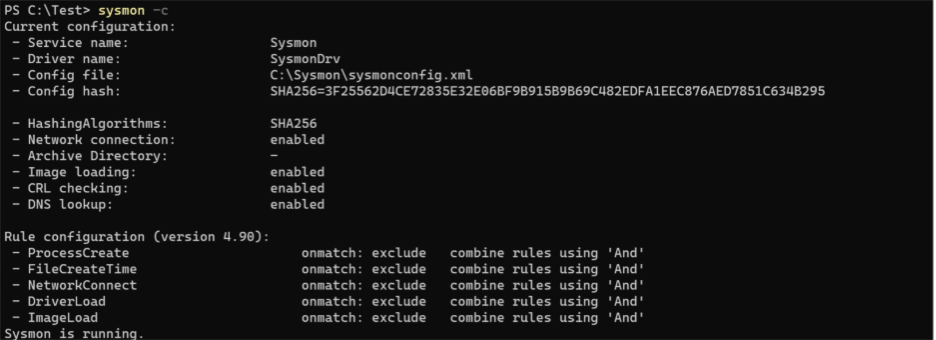
На следующем снимке экрана показаны выходные данные Sysmon при подтверждении конфигурации телеметрии:
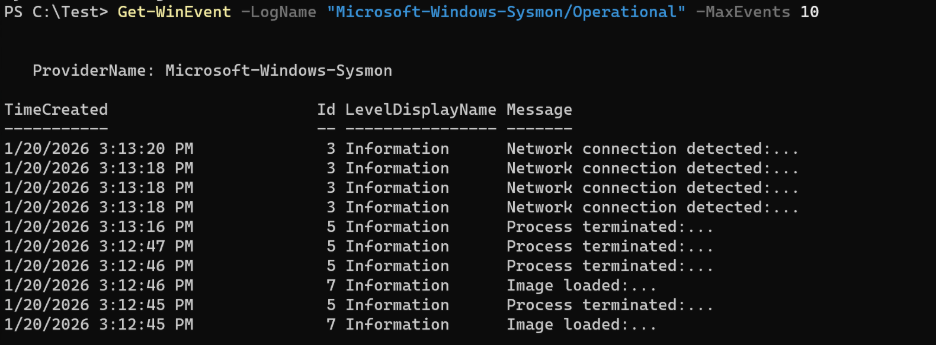
На следующем снимке экрана показано, как Sysmon активно сохраняет события телеметрии.
Локализованные события
Встроенные события Sysmon, записанные в журнал событий Windows, локализуются, что обеспечивает согласованность работы с другими системными событиями Windows и соответствует языку, настроенному на устройстве. В то время как отображаемое сообщение о событии (отображаемый текст, отображаемый в таких инструментах, как Просмотр событий) локализовано, базовые данные о событиях XML не локализованы и остаются согласованными на всех языках. Это XML-представление можно использовать для надежного сбора, агрегирования и анализа событий в разных средах.
Это поведение отличается от автономного Sysmon, и его важно учитывать при интеграции встроенного Sysmon с конвейерами сбора журналов, решениями SIEM или пользовательской логикой обработки событий.
Примечание.
Если в настоящее время вы собираете или обрабатываете события Sysmon с помощью представлений, отличных от XML (например, отрисованного текста сообщения), вам может потребоваться обновить сценарии обработки событий с учетом локализации в системах, отличных от английского.
Обслуживание и обновления
Улучшения и улучшения встроенного Sysmon, не связанные с безопасностью, предоставляются через стандартный процесс исправлений Windows, при этом изменения сначала становятся доступными в необязательных предварительных обновлениях Windows, а затем широко развертываются в следующем регулярно планируемом обновлении Windows. Дополнительные сведения см. в статье Обзор исправлений Windows.
Во время этих обновлений функций:
Встроенные двоичные файлы Sysmon обновляются независимо от того, включен ли Sysmon в данный момент.
Если встроенный Sysmon включен, переход на обновленные двоичные файлы выполняется плавно, существующая конфигурация сохраняется и перезагрузка системы не требуется.
Если встроенный Sysmon не включен, обновление заменяет двоичные файлы, но Sysmon остается отключенным.
Обновления компонентов встроенного Sysmon не влияют на автономные установки Sysmon на устройстве. Сосуществование встроенного и автономного Sysmon не поддерживается.
Тестирование и проверка
Организации должны следовать стандартным методам тестирования обновлений Windows при внедрении новых встроенных функций Sysmon:
Оценка необязательных предварительных обновлений в тестовой или пилотной среде.
Проверка выходных данных и поведения событий Sysmon после обновлений.
При необходимости настройте конфигурацию Sysmon перед широким развертыванием.
Такой подход позволяет командам проверять изменения, сохраняя при этом согласованность с существующими процессами управления обновлениями Windows.
Исправления
Если обнаружена критическая проблема безопасности, влияющая на встроенный Sysmon, исправление предоставляется в составе ежемесячного выпуска обновления системы безопасности (выпуск по вторникам / выпуск B).
Обновления для системы безопасности развертываются повсеместно и не требуют предварительного обновления с вашего согласия.
Обновления применяются независимо от того, включен ли встроенный Sysmon, что обеспечивает защиту компонентов Sysmon.
Сосуществование с Sysmon & другими продуктами для обеспечения безопасности
Встроенный Sysmon предназначен для работы в качестве собственной функции Windows и не поддерживает сосуществование с автономным Sysmon.
Автономный Sysmon и встроенный Sysmon нельзя включить на одном устройстве одновременно.
Перед включением встроенного Sysmon необходимо удалить автономный Sysmon.
Обновления Windows, которые доставляют или обновляют встроенный Sysmon, не влияют на автономные установки Sysmon. Если автономный Sysmon установлен, он остается неизменным, а встроенный Sysmon остается отключенным.
Sysmon совместим с другими продуктами для обеспечения безопасности, такими как:
Пересылка событий Windows и коллекция событий Windows, которые централизованно агрегируют журналы Sysmon для анализа.
Microsoft Defender для конечной точки и другие платформы EDR, использующие события Sysmon, для расширенной логики обнаружения.
Решения SIEM для сопоставления телеметрии Sysmon с другими источниками журналов.
Возможности фильтрации и настройки Sysmon позволяют администраторам настраивать запись событий таким образом, чтобы объемы данных оставались управляемыми, сводя к минимуму перекрытие с другими агентами и обеспечивая максимальное качество сигнала. Он не конфликтует с антивирусами или другими средствами мониторинга, так как предоставляет необработанную телеметрию, а не активное предотвращение.