Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Uyarı
Azure ile etkileşim kurmak için Azure Az PowerShell modülünü kullanmanızı öneririz. Başlamak için bkz. Azure PowerShell'i yükleme. Az PowerShell modülüne nasıl geçeceğinizi öğrenmek için bkz. Azure PowerShell’i AzureRM’den Az’ye geçirme.
Dinleyici, bağlantı noktası, protokol, konak ve IP adresini kullanarak gelen bağlantı isteklerini denetleyen mantıksal bir varlıktır. Dinleyiciyi yapılandırmanız sırasında, bu ayarlar için gateway'deki gelen istekte karşılık gelen değerlerle eşleşen değerleri girmeniz gerekir.
Azure portalını kullanarak bir uygulama ağ geçidi oluşturduğunuzda, dinleyici için protokolü ve bağlantı noktasını seçerek de varsayılan bir dinleyici oluşturursunuz. Dinleyicide HTTP2 desteğinin etkinleştirilip etkinleştirilmeyeceğini seçebilirsiniz. Uygulama ağ geçidini oluşturduktan sonra, bu varsayılan dinleyicinin (appGatewayHttpListener) ayarlarını düzenleyebilir veya yeni dinleyiciler oluşturabilirsiniz.
Dinleyici türü
Yeni bir dinleyici oluşturduğunuzda , temel ve çok siteli arasında seçim yapabilirsiniz. Seçim, yönlendirmenin gelen istekteki ana bilgisayar adına bağlı olup olmamasına göre değişir.
| Yönlendirme ana bilgisayar adına bağlıdır | Dinleyici türü | Davranış |
|---|---|---|
| No | Temel | Herhangi bir alan adı için tüm talepleri backend havuzlarına kabul edin ve iletin. Temel dinleyici ile uygulama ağ geçidi oluşturmayı öğrenin. |
| Yes | Çok Sahalı | host üst bilgisine veya ana bilgisayar adlarına göre istekleri farklı arka uç havuzlarına yönlendirin. Application Gateway, aynı genel IP adresinde ve bağlantı noktasında birden çok web sitesini barındırmak için HTTP 1.1 barındırma bilgilerini kullanır. Aynı porttaki isteği ayırt etmek için, gelen istekle eşleşen bir ana isim belirtmeniz gerekir. |
Çok siteli dinleyiciler hakkında daha fazla bilgi edinmek için Application Gateway kullanarak birden fazla site barındırma sayfasına bakınız.
dinleyicileri işleme sırası
v1 SKU'su için istekler kuralların sırasına ve dinleyici türüne göre eşleştirilir. Sıralamada temel dinleyiciye sahip bir kural önce gelirse, ilk olarak işlenir ve bu bağlantı noktası ile IP birleşimi için gelen tüm istekleri kabul eder. Bu davranışı önlemek için, kuralları önce çok siteli dinleyicilerle yapılandırın ve temel dinleyiciye sahip kuralı listenin en sonuna taşıyın.
v2 SKU'su için kural önceliği dinleyicilerin işlenme sırasını tanımlar. Öncelik numarası siteye özel ve çok siteli dinleyicilerden daha yüksek olan joker karakterli ve temel dinleyicileri tanımlayın. Bu yapılandırma, siteye özgü ve çoklu site dinleyicilerinin joker karakterli ve temel dinleyicilerden önce çalışmasını sağlar.
Aşağıdaki tablo, her SKU'da işlem sırasının nasıl belirlendiğini özetlemektedir.
| SKU | Sırayı Ne Belirler | Önerilen yapılandırma |
|---|---|---|
| v1 | Kuralların sırası ve dinleyici türü. Sırada önce gelen temel dinleyiciye sahip bir kural, önce işlem yapar ve o port ile IP kombinasyonu için herhangi bir talebi kabul eder. | Kuralları önce birden çok siteli dinleyicilerle yapılandırın ve temel dinleyicili kuralı listenin sonuna taşıyın. |
| v2 | Kural önceliği. | Joker ve temel dinleyicileri, siteye özgü ve çoklu site dinleyicileri için kullanılan sayıdan daha büyük bir öncelik numarasıyla tanımlayın; böylece siteye özgü ve çoklu site dinleyicileri önce yürütülsün. |
Ön uç IP adresi
Bu dinleyiciyle ilişkilendirmeyi planladığınız ön uç IP adresini seçin. Dinleyici, bu IP üzerinden gelen isteği dinler.
İstemciler bu dinleyicinin arkasındaki uygulamaya internet üzerinden ulaştığında genel bir ön IP adresi seçin. İnternete açık olmayan dahili bir uç nokta için özel bir ön uç IP adresi seçin; örneğin dahili iş hattı uygulaması veya yük dağıtımı, oturum sabitliği veya TLS sonlandırması gerektiren çok katmanlı bir uygulama katmanı. Desteklenen kombinasyonlar için Ön Uç IP adresi yapılandırmasına bakınız.
Uyarı
Application Gateway ön ucu çift yığınLı IP adreslerini destekler. En fazla dört ön uç IP adresi oluşturabilirsiniz: iki IPv4 adresi (genel ve özel) ve iki IPv6 adresi (genel ve özel).
Ön uç bağlantı noktası
Ön uç bağlantı noktasını bağlayın. Mevcut bir bağlantı noktasını seçebilir veya yeni bir bağlantı noktası oluşturabilirsiniz. İzin verilen bağlantı noktası aralığından herhangi bir değeri seçin. Yalnızca 80 ve 443 gibi iyi bilinen bağlantı noktalarını değil, uygun izin verilen tüm özel bağlantı noktalarını da kullanabilirsiniz. Ortak ve özel dinleyiciler için aynı bağlantı noktası kullanılabilir.
Port 80, HTTP dinleyicisi için tipik bir tercih ve port 443 bir HTTPS dinleyicisi için tipik tercih olarak görülür. Uygulamanız gerektirdiğinde özel bir port kullanın ve SKU'nuzun izin verilen aralık içinde olduğunu doğrulayın, çünkü desteklenen aralık v1 ve v2 SKU'lar arasında farklılık gösterir.
Uyarı
Aynı bağlantı noktası numarasına sahip özel ve genel dinleyicileri kullanırken, uygulama ağ geçidiniz gelen trafik akışının "hedefini" ağ geçidinizin ön uç IP adreslerine değiştirir. Bu nedenle, Ağ Güvenlik Grubunuzun yapılandırmasına bağlı olarak, uygulama ağ geçidinizin genel ve özel ön uç IP'leri olarak Hedef IP adreslerini içeren bir gelen kuralına ihtiyacınız olabilir.
Gelen Trafik Kuralı:
- Kaynak: (gereksinimlerinize göre)
- Hedef IP adresleri: Uygulama ağ geçidinizin Genel ve Özel ön uç IP'leri.
- Hedef Bağlantı Noktası: (dinleyici yapılandırmasına göre)
- Protokol: TCP
Giden Kuralı: (belirli bir gereksinim yok)
Protokol
HTTP veya HTTPS seçin. İstemci ile uygulama geçidi arasındaki trafik şifrelendiğinde HTTPS seçin; bu da gateway'in şifreleme ve şifre çözme çalışmalarını boşaltmasını sağlar, böylece arka uç sunucularınız TLS hesaplama yükü yükletmez. Bu dinleyicinin kabul ettiği trafik için şifreleme gerekmediğinde HTTP seçin.
HTTP'yi seçerseniz, istemci ile uygulama ağ geçidi arasındaki trafik şifrelenmemiş olur.
TLS sonlandırma veya uçtan uca TLS şifrelemesi istiyorsanız HTTPS'yi seçin. İstemci ile uygulama ağ geçidi arasındaki trafik şifrelenir ve TLS bağlantısı uygulama ağ geçidinde sonlandırılır. Arka uç hedefinde uçtan uca TLS şifrelemesi istiyorsanız , arka uç HTTP ayarı içinde HTTPS'yi de seçmeniz gerekir. Bu, application gateway arka uç hedefine bağlantı başlattığında trafiğin şifrelenmesini sağlar.
TLS sonlandırmayı yapılandırmak için dinleyiciye bir TLS/SSL sertifikası eklenmelidir. Bu, Application Gateway'in gelen trafiğin şifresini çözmesine ve istemciye gelen yanıt trafiğini şifrelemesine olanak tanır. Application Gateway'e sağlanan sertifika, hem özel hem de ortak anahtarları içeren Kişisel Bilgi Değişimi (PFX) biçiminde olmalıdır.
Uyarı
Bir dinleyici için Key Vault'tan TLS sertifikası kullanırken Application Gateway'inizin her zaman bu bağlantılı anahtar kasası kaynağına ve içindeki sertifika nesnesine erişimi olduğundan emin olmanız gerekir. Bu, TLS sonlandırma özelliğinin sorunsuz işlemlerine olanak tanır ve ağ geçidi kaynağınızın genel durumunu korur. Bir uygulama ağ geçidi kaynağı yanlış yapılandırılmış bir anahtar kasası algılarsa, ilişkili HTTPS dinleyicilerini otomatik olarak devre dışı bırakır. Daha fazla bilgi edinin.
Desteklenen sertifikalar
Uygulama Geçidi ile TLS sonlandırması ve uçtan uca TLS Genel Görünümü'ne bakınız.
Ek protokol desteği
HTTP/2 desteği
Application Gateway, uygulama geçidi dinleyicilerine bağlanan istemciler için HTTP/2 protokolünü destekler. Arka uç sunucu havuzlarına iletişim her zaman HTTP/1.1 kullanır. Varsayılan olarak HTTP/2 desteği devre dışıdır. Aşağıdaki Azure PowerShell kod parçası bu desteğin nasıl etkinleştirileceğini gösterir:
$gw = Get-AzApplicationGateway -Name test -ResourceGroupName hm

$gw.EnableHttp2 = $true

Set-AzApplicationGateway -ApplicationGateway $gw
Önemli
Azure portalı üzerinden bir uygulama geçidi kaynağı oluşturduğunuzda, HTTP2 için varsayılan seçenek etkinleştirilir. Oluşturma sırasında Disabled seçeneğini seçebilir ve Azure portalında Application gateway > Configuration'daHTTP2altında Enabled seçeneğini seçerek HTTP/2 desteğini yeniden etkinleştirebilirsiniz.
Bir istemcinin HTTP/2'yi desteklemediği durumlarda, bağlantı HTTP/1.1 kullanır. HTTP/2'yi etkinleştirmek HTTP/1.1'i devre dışı bırakmaz; her ikisini de desteklemeye izin verir.
Uyarı
Application Gateway yalnızca TLS (HTTPS dinleyicileri) üzerinden HTTP/2'i destekler. Application Gateway, HTTP/1.1'den HTTP/2 Cleartext (h2c) protokol yükseltme girişimlerini desteklemez ve 403 Yasak hatası döndürür. H2c yükseltmeleri deneyen müşteriler, HTTPS üzerinden yerel HTTP/2 bağlantıları kullanmalı veya HTTP/1.1 üzerinde kalmalıdır.
HTTP/3 (QUIC) desteği
Önemli
Azure Application Gateway'de HTTP/3 desteği şu anda önizleme aşamasında. Önizleme aşamasındayken, geri bildirime yanıt olarak bu özelliğin işlevselliği, kullanılabilirliği ve diğer yönleri değişebilir.
Bu önizleme sürümü bir hizmet düzeyi sözleşmesi olmadan sağlanır ve üretim iş yükleri için önerilmez. Bazı özellikler desteklenmeyebilir veya kısıtlı özelliklere sahip olabilir.
Daha fazla bilgi için bkz. Microsoft Azure Önizlemeleri için Ek Kullanım Koşulları.
Application Gateway, HTTP/3'ü yalnızca Basic dinleyicileri kullanan istemci bağlantıları için destekler. HTTP/3 destekli bir dinleyici ayrıca istemcilerden HTTP/1.1 veya HTTP/2 trafiğini kabul edebilir. Application Gateway'den backend sunucu havuzlarına iletişim, HTTP/1.1 kullanmaya devam etmektedir.
HTTP/3 desteği varsayılan olarak devre dışı bırakılmıştır.
HTTP/3 desteğinin nasıl reklam edildiği
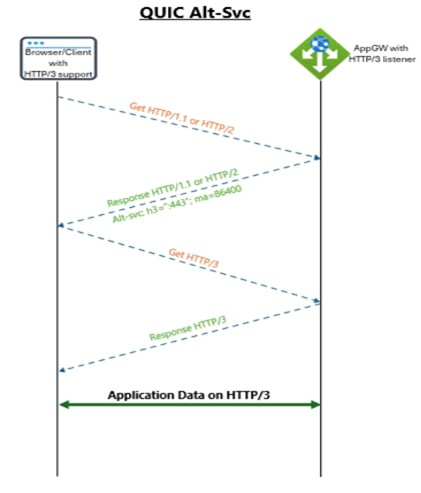
Application Gateway, Alt-Svc HTTP yanıt başlığını kullanarak HTTP/3 desteğini duyurur. Bir dinleyicide HTTP/3'ü etkinleştirdiğinizde, Application Gateway yanıtlarda aşağıdaki Alt-Svc başlığını içerir.
Alt-Svc: h3=":<listener-port>"; ma=86400
HTTP/3'ü devre dışı bıraktığınızda, Application Gateway Alt-Svc başlığını içermez.
HTTP/3 destekleyen istemciler, dinleyici portunda QUIC bağlantısı kurmak için reklam edilen hizmeti kullanabilir. HTTP/3'ü desteklemeyen istemciler TCP üzerinden HTTP/2 veya HTTP/1.1 kullanmaya devam ediyor.
WebSocket desteği
WebSocket desteği varsayılan olarak etkindir. Etkinleştirmek veya devre dışı bırakmak için kullanıcı tarafından yapılandırılabilir bir ayar yoktur. WebSockets'i hem HTTP hem de HTTPS dinleyicileriyle kullanabilirsiniz.
Özel hata sayfaları
Application Gateway'in döndürdüğü farklı yanıt kodları için özel hata sayfaları tanımlayabilirsiniz. 400, 403, 405, 408, 500, 502, 503 ve 504 yanıt kodları için hata sayfalarını yapılandırabilirsiniz. Her dinleyici için ayrıntılı olarak ayarlamak için küresel düzeyde veya dinleyiciye özgü hata sayfası yapılandırması kullanın. Daha fazla bilgi için bkz. Application Gateway özel hata sayfaları oluşturma.
Uyarı
Application Gateway, hatayı arka uç sunucudan istemciye değiştirmeden iletir.
TLS politikası
TLS/SSL sertifika yönetimini merkezileştirebilir ve arka uç sunucu grubu için şifreleme şifre çözme ek yükünü azaltabilirsiniz. Merkezi TLS işlemesi ayrıca güvenlik gereksinimlerinize uygun merkezi bir TLS politikası belirlemenizi sağlar. Ön tanımlanmış veya özel bir TLS politikası seçebilirsiniz.
TLS politikasını TLS protokol sürümlerini kontrol edecek şekilde yapılandırırsınız. TLS 1.0, TLS 1.1, TLS 1.2 ve TLS 1.3'ten itibaren TLS el sıkışmaları için minimum protokol versiyonunu kullanacak bir uygulama ağ geçidi yapılandırabilirsiniz. Varsayılan olarak SSL 2.0 ve 3.0 devre dışıdır ve yapılandırılamaz. Daha fazla bilgi için bkz. Application Gateway TLS ilkesine genel bakış.
Dinleyici oluşturduktan sonra, bunu bir istek yönlendirme kuralıyla ilişkilendirirsiniz. Bu kural, dinleyicinin aldığı taleplerin arka uça nasıl yönlendirileceğini belirler.