Azure Güvenlik Duvarı ve Azure Güvenlik Duvarı ilkesi IPv6'yı destekler. IPv6 trafiğini yönetmek için IPv6 alt ağıları, adres alanları, halka açık IPv6 adresleri, kullanıcı tanımlı rotalar (UDR) ve ağ kuralları ile yapılandırılabilirsiniz. Sadece IPv4 modunda veya çift yığın modunda (IPv4 ve IPv6) bir güvenlik duvarı kurabilirsiniz. Sadece IPv6 için güvenlik duvarları desteklenmiyor.
Bu makale, mevcut bir güvenlik duvarını çift yığın moduna nasıl yükseltileceğini ve yeni bir çift yığın güvenlik duvarı nasıl kurulacağını gösteriyor.
Important
Azure Güvenlik Duvarı'da IPv6 desteği şu anda PREVIEW aşamasında.
Beta veya önizleme aşamasında olan ya da başka bir şekilde henüz genel kullanıma sunulmamış olan Azure özelliklerinde geçerli olan yasal koşullar için bkz. Microsoft Azure Önizlemeleri için Ek Kullanım Koşulları.
Desteklenen senaryolar ve sınırlamalar
Azure Güvenlik Duvarı'un IPv6 desteği belirli kullanım alanları için tasarlanmıştır ve belirli kısıtlamalara sahiptir. Kurulumdan önce aşağıdaki desteklenen senaryoları ve sınırlamaları gözden geçirin.
Desteklenen senaryolar
-
Ağ kuralları: Azure Güvenlik Duvarı, ağ kurallarında IPv6 trafiğini tam olarak destekler. IPv6 trafiğine izin vermek veya reddetmek için kurallar oluşturabilirsiniz.
-
DNS proxy: Azure Güvenlik Duvarı, IPv6 ağlarında DNS proxy olarak yapılandırılabilir.
Note
Sanal ağdan gelen tüm dış bağlantılar için, Azure Güvenlik Duvarı kaynak ağ adresi çevirisini (SNAT) güvenlik duvarı örneğinin IP adresini kullanarak uygular. Eğer hedef adres IANA tarafından tanımlanan benzersiz yerel adres (ULA) aralığındaysa (fc00::/7), SNAT uygulanmaz. Bu davranış kasıtlı olarak yapılıyor ve değiştirilemez.
Sınırlamalar
- Classic Azure Güvenlik Duvarı desteklenmiyor.
- Sanal hub (vHub) Güvenlik Duvarı desteklenmiyor.
- Uygulama ve DNAT kuralları henüz desteklenmiyor.
- Tehdit istihbaratı, IDPS, Açık Proxy ve IP Grupları tabanlı senaryolar desteklenmiyor.
- Çift yığınlı bir güvenlik duvarını sadece IPv4 moduna geri döndürmek desteklenmiyor. Bu geçici sınırlama, çift yığın desteği genel olarak erişilebilir hale geldiğinde kaldırılacaktır.
Note
Sadece IPv4 için kullanılan güvenlik duvarıyla uyumlu mevcut özellikler, çift yığınlı güvenlik duvarında da IPv4'ü desteklemeye devam ediyor. Önceki sınırlamalar yalnızca IPv6 için geçerlidir.
Prerequisites
Azure aboneliğiniz yoksa başlamak için ücretsiz bir hesap oluşturun.
Mevcut bir Azure Güvenlik Duvarı'ı sadece IPv4 modundan çift yığın moduna (IPv4 ve IPv6) yükseltmek için:
- Sanal ağa bir IPv6 adres alanı ekleyin.
-
AzureFirewallSubnet öğesine bir IPv6 alt ağ ön eki ekleyin.
- Bir halka açık IPv6 adresi oluşturun.
- Halka açık IPv6 adresini güvenlik duvarı yapılandırmanıza ekleyin.
- IPv6 trafiği için gerektiğinde ağ kurallarını ekleyin.
Important
Bir güvenlik duvarını çift yığın moduna yükselttikten sonra, onu sadece IPv4 moduna geri döndüremezsiniz. Bu geçici sınırlama, çift yığın desteği genel olarak erişilebilir hale geldiğinde kaldırılacaktır.
Zaten dağıtılmış bir güvenlik duvarına IPv6 desteği eklemek için aşağıdaki sekmeleri kullanın.
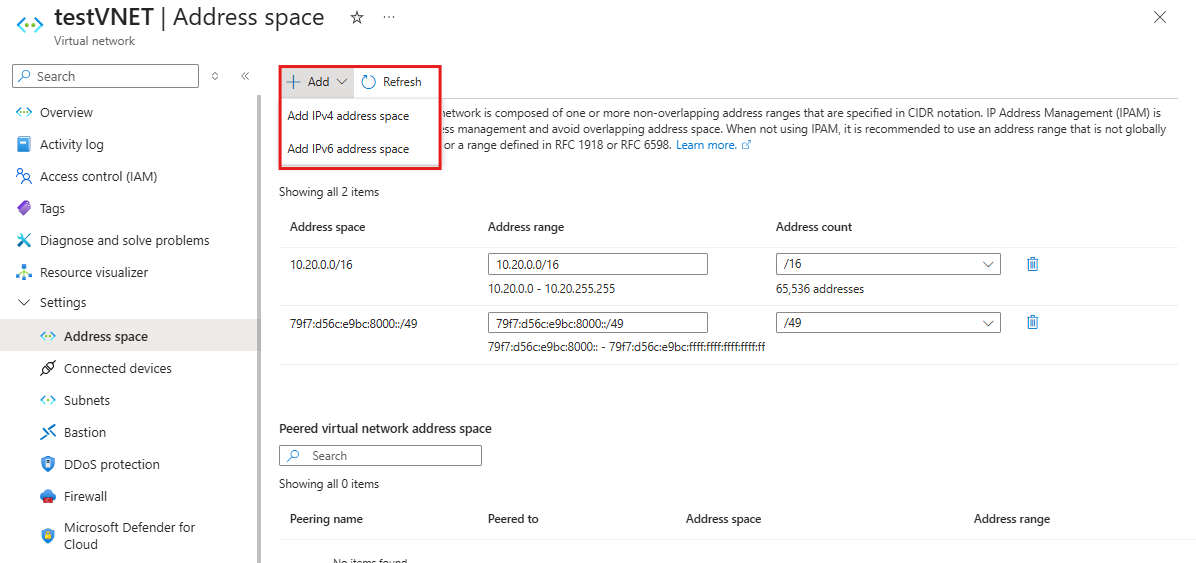
Azure portalında sanal ağınızı açın, Adres alanını seçin ve IPv6 önekini ekleyin (örneğin, 79f7:d56c:e9bc:8000::/49). Değişikliklerinizi kaydedin.
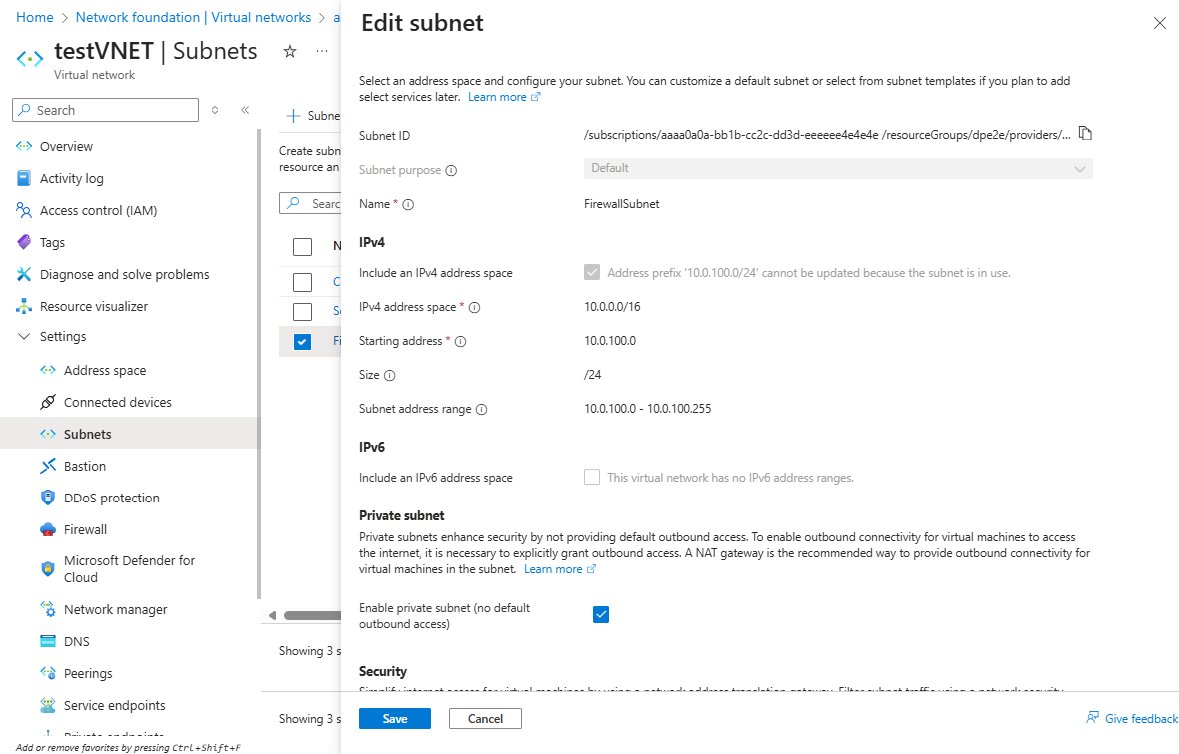
Sanal ağınızı açın, Alt Ağlar'ı seçin, AzureFirewallSubnet'i seçin ve mevcut IPv4 önekinin yanına IPv6 adres önekini (örneğin, fd00:c1d0:3f1f:1::/64) ekleyin. Değişikliklerinizi kaydedin.
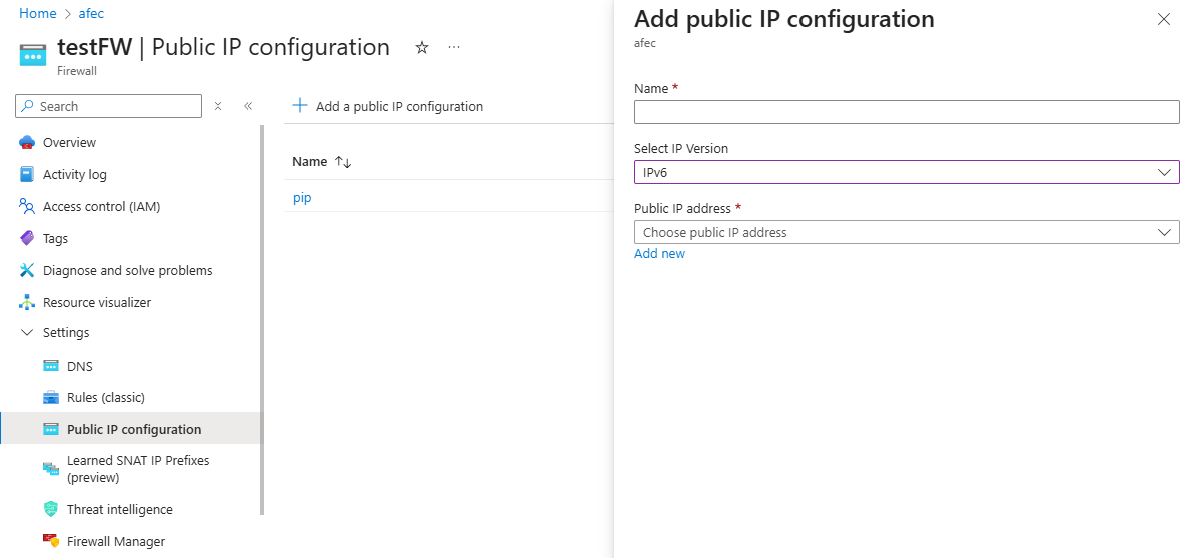
Kamuya açık IPv6 adres kaynağını oluşturun ve ardından bunu güvenlik duvarı yapılandırmasına ekleyin.
Get-AzVirtualNetwork ve Set-AzVirtualNetwork kullanarak sanal ağı (VNET) IPv6 adres alanı eklemek için güncelleyin.
Mevcut VNET’i alın:
$vnet = Get-AzVirtualNetwork -Name "test-vnet" -ResourceGroupName "test-rg"
IPv6 adres alanını ekleyin:
$vnet.AddressSpace.AddressPrefixes.Add("fd00:c1d0:3f1f::/48")
$vnet | Set-AzVirtualNetwork
Set-AzVirtualNetworkSubnetConfig kullanarak AzureFirewallSubnet’i IPv6 alt ağ öneki ekleyecek şekilde güncelleyin.
Set-AzVirtualNetworkSubnetConfig -Name "AzureFirewallSubnet" `
    -VirtualNetwork $vnet `
    -AddressPrefix @("10.0.0.0/24", "fd00:c1d0:3f1f:1::/64")
$vnet | Set-AzVirtualNetwork
New-AzPublicIpAddress ve Set-AzFirewall kullanarak bir IPv6 açık IP oluşturup ekleyin.
$publicIpV6 = New-AzPublicIpAddress `
    -ResourceGroupName "test-rg" `
    -Location "southcentralus" `
    -Name "test-v6pip" `
    -AllocationMethod Static `
    -Sku Standard `
    -IpAddressVersion IPv6
$azFw = Get-AzFirewall -Name "test-fw" -ResourceGroupName "test-rg"
$azFw.AddPublicIpAddress($publicIpV6)
$azFw | Set-AzFirewall
az network vnet update komutunu kullanarak mevcut VNET'inize bir IPv6 adres alanı ekleyin:
az network vnet update --resource-group test-rg --name test-vnet \
     --address-prefixes 10.0.0.0/16 fd00:c1d0:3f1f::/48
Bu komut, sanal ağı hem orijinal IPv4 adres alanını hem de yeni IPv6 adres alanını içerecek şekilde günceller.
Azure FirewallSubnet'i az network vnet subnet update kullanarak IPv6 alt netini içerecek şekilde güncelleyin:
az network vnet subnet update \
    --resource-group test-rg \
    --vnet-name test-vnet \
    --name AzureFirewallSubnet \
    --address-prefixes 10.0.0.0/24 fd00:c1d0:3f1f:1::/64
Bu komut, Azure Güvenlik Duvarı alt ağı için mevcut IPv4 önekinin (fd00:c1d0:3f1f:1::/64) yanına IPv6 alt ağ önekini (10.0.0.0/24) ekler.
az network public-ip create kullanarak genel bir IPv6 adresi oluşturun ve az network firewall ip-config create kullanarak bunu güvenlik duvarına ekleyin:
az network public-ip create \
    --resource-group test-rg \
    --name test-v6pip \
    --location southcentralus \
    --sku Standard \
    --version IPv6 \
    --allocation-method Static \
    --zone 1 2 3

az network firewall ip-config create \
    --firewall-name test-fw \
    --name fw-ip6-config \
    --resource-group test-rg \
    --public-ip-address test-v6pip
Çift yığın Azure Güvenlik Duvarı oluşturun
Azure Güvenlik Duvarı için dağıtım akışında, IPv6 adres alanını girin, IPv6 alt ağ önekini girin ve yeni veya mevcut bir IPv6 genel IP adresini yeni Azure Güvenlik Duvarı'a ekleyin.
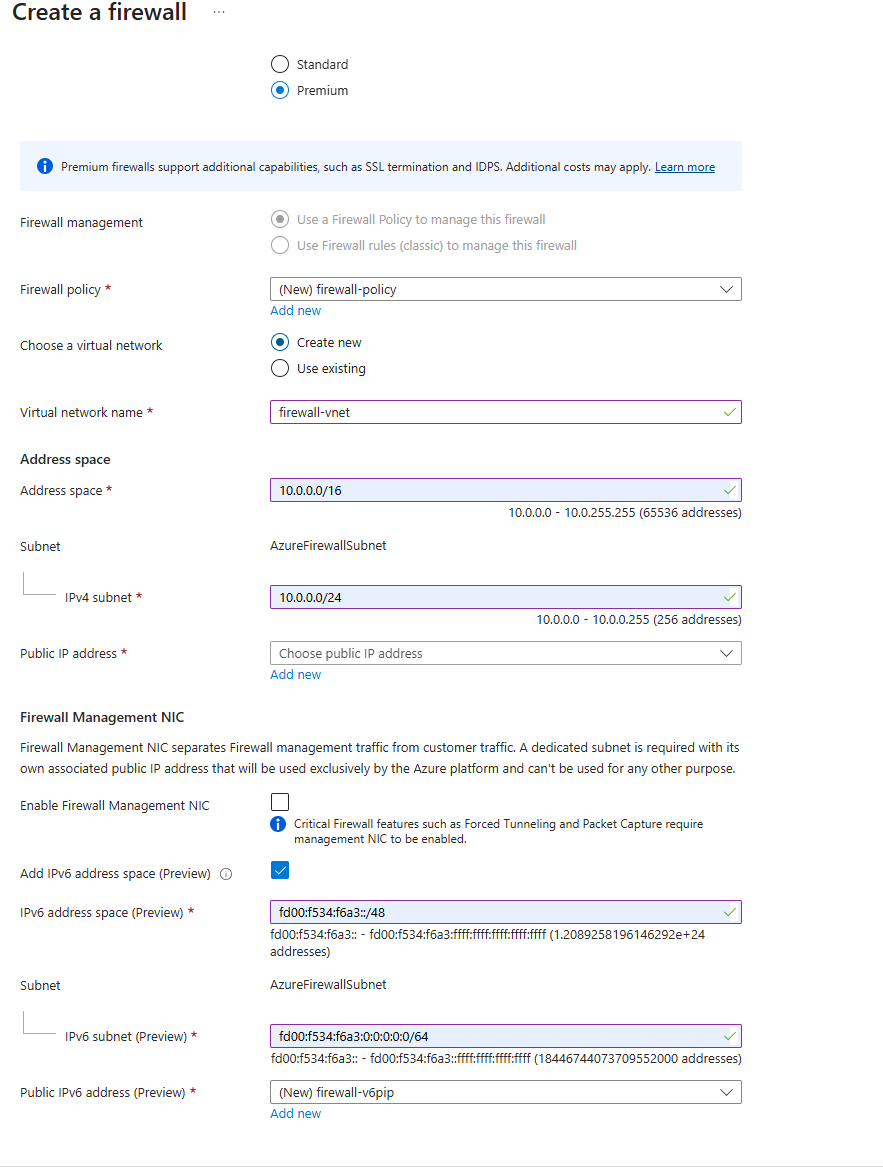
PowerShell kullanarak çift yığın güvenlik duvarı kurmak için:
New-AzResourceGroup cmdlet'ini kullanarak bir kaynak grubu oluşturun.
New-AzResourceGroup -Name "test-rg" -Location "southcentralus"
Güvenlik duvarı alt ağı ve sanal ağı New-AzVirtualNetworkSubnetConfig ve New-AzVirtualNetwork cmdlet'lerini kullanarak oluşturun.
$FWsub = New-AzVirtualNetworkSubnetConfig `
    -Name "AzureFirewallSubnet" `
    -AddressPrefix @("10.0.1.0/26", "fd00:c1d0:3f1f:1::/64")

$vnet = New-AzVirtualNetwork `
    -Name "test-vnet" `
    -ResourceGroupName "test-rg" `
    -Location "southcentralus" `
    -AddressPrefix @("10.0.0.0/16", "fd00:c1d0:3f1f::/48") `
    -Subnet $FWsub
New-AzPublicIpAddress cmdlet'i kullanarak halka açık IPv4 ve IPv6 adresleri oluşturun.
$publicIpV4 = New-AzPublicIpAddress `
    -ResourceGroupName "test-rg" `
    -Location "southcentralus" `
    -Name "v4pip" `
    -AllocationMethod Static `
    -Sku Standard

$publicIpV6 = New-AzPublicIpAddress `
    -ResourceGroupName "test-rg" `
    -Location "southcentralus" `
    -Name "v6pip" `
    -AllocationMethod Static `
    -Sku Standard `
    -IpAddressVersion IPv6
New-AzFirewallPolicy cmdlet'ini kullanarak bir güvenlik duvarı politikası oluşturun.
$fwPolicy = New-AzFirewallPolicy -Name "fw-policy" -ResourceGroupName "test-rg" -Location "southcentralus" -SkuTier "Premium"
New-AzFirewall cmdlet'ini kullanarak çift yığın güvenlik duvarı oluşturun.
$Azfw = New-AzFirewall -Name "firewall-test" `
    -ResourceGroupName "test-rg" `
    -Location "southcentralus" `
    -VirtualNetwork $vnet `
    -PublicIpAddress @($publicIpV4, $publicIpV6) `
    -Sku AZFW_VNet `
    -SkuTier Premium `
    -FirewallPolicyId $fwPolicy.Id
Azure CLI'yı kullanarak çift yığın güvenlik duvarı kurmak için:
Bir kaynak grubu oluşturmak için az group create komutunu kullanın.
az group create --name test-rg --location southcentralus
az network vnet create ve az network vnet subnet create komutlarını kullanarak sanal ağı ve güvenlik duvarı alt ağını oluşturun.
az network vnet create --resource-group test-rg --name test-vnet --location southcentralus --address-prefixes 10.0.0.0/16 fd00:c1d0:3f1f::/48

az network vnet subnet create --resource-group test-rg --vnet-name test-vnet --name AzureFirewallSubnet --address-prefixes 10.0.0.0/24 fd00:c1d0:3f1f:1::/64
Az network public-ip create kullanarak IPv4 ve IPv6 genel IP adreslerini oluşturun.
az network public-ip create --resource-group test-rg --name test-v4pip --location southcentralus --sku Standard --version IPv4 --allocation-method Static --zone 1 2 3

az network public-ip create --resource-group test-rg --name test-v6pip --location southcentralus --sku Standard --version IPv6 --allocation-method Static --zone 1 2 3
Az network firewall policy create kullanarak güvenlik duvarı politikası oluşturun.
az network firewall policy create --name test-fw-policy --resource-group test-rg --location southcentralus --sku Premium
az network firewall create ve az network firewall ip-config create komutlarını kullanarak güvenlik duvarını oluşturun ve IPv4 ile IPv6 genel IP adreslerini ilişkilendirin.
az network firewall create --name test-fw --resource-group test-rg --location southcentralus --sku AZFW_VNet --tier Premium --firewall-policy test-fw-policy

az network firewall ip-config create --firewall-name test-fw --name fw-ip-config --resource-group test-rg --public-ip-address test-v4pip --vnet-name test-vnet

az network firewall ip-config create --firewall-name test-fw --name fw-ip6-config --resource-group test-rg --public-ip-address test-v6pip
İlgili içerik