Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Azure Load Balancer, arka uç havuzundaki örneklere bağlantıları yönlendirmek için aşağıdaki dağıtım modlarını destekler:
| Dağıtım modu | Hash tabanlı | Oturum kalıcılığı: İstemci IP'si | Oturum kalıcılığı: İstemci IP'si ve protokolü |
|---|---|---|---|
| Genel bakış | Aynı istemci IP'sinden gelen trafik, backend havuzundaki herhangi bir sağlıklı örneğe yönlendirilir. | Aynı istemci IP'sinden gelen trafik aynı arka uç örneğine yönlendirilir | Aynı istemci IP'sinden ve protokolünden gelen trafik aynı arka uç örneğine yönlendirilir |
| Demetler | beşli | iki-lı | üçlü |
| Azure portal yapılandırması | Oturum kalıcılığı: Yok | Oturum kalıcılığı: İstemci IP'si | Oturum kalıcılığı: İstemci IP'si ve protokolü |
| REST API | "loadDistribution":"Default" |
"loadDistribution":SourceIP |
"loadDistribution":SourceIPProtocol |
Yük dengeleyicide bir dağıtım modundan diğerine geçerken kesinti süresi yoktur.
Hash tabanlı
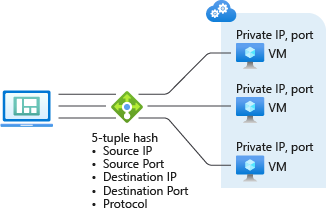
Azure Load Balancer varsayılan olarak beşli karma tabanlı dağıtım modunu kullanır.
Beşli öbek şunlardan oluşur:
- Kaynak IP
- Kaynak bağlantı noktası
- Hedef IP
- Hedef bağlantı noktası
- Protokol türü
Karma, trafiği arka uç kümesi içindeki sağlıklı arka uç örneklere yönlendirmek için kullanılır. Algoritma yalnızca bir aktarım oturumu içinde yapışkanlık sağlar. İstemci aynı kaynak IP'den yeni bir oturum başlattığında, kaynak bağlantı noktası değişir ve trafiğin farklı bir arka uç örneğine gitmesine neden olur.
Karma tabanlı dağıtımı yapılandırmak için Azure portalında oturum kalıcılığını None olarak seçmeniz gerekir. Bu, aynı istemciden gelen ardışık isteklerin herhangi bir sanal makine tarafından işlenebileceğini belirtir.
Not
Kaynak IP adreslerinde ve bağlantı noktalarında sınırlı bir varyasyon olduğunda, yük dengeleyicinin trafiği arka uçlar arasında eşit olarak dağıtmak için yeterli ayrı akış bilgisi olmayabilir. Ara cihazların (SNAT gerçekleştiren güvenlik duvarları gibi) görünür kaynak IP adreslerinin sayısını azalttığı ve kaynak bağlantı noktalarını tahmin edilebilir desenlerde atadığı senaryolarda, trafik akışlarındaki kullanılabilir varyasyon özellikle az sayıda istemciden kaynaklandığında önemli ölçüde sınırlanabilir. Bu, arka uç örnekleri arasında oldukça dengesiz bir dağılıma veya dağılımın hiç olmamasına neden olabilir. Eşit olmayan dağıtımla karşılaşırsanız, ara cihaz üzerinden trafik gönderen istemci sayısını artırın veya karma simetrisini bozmak için ara cihaz örneklerinin veya yük dengeleyici arka uçlarının sayısını ayarlamayı deneyin.
Oturum kalıcılığı
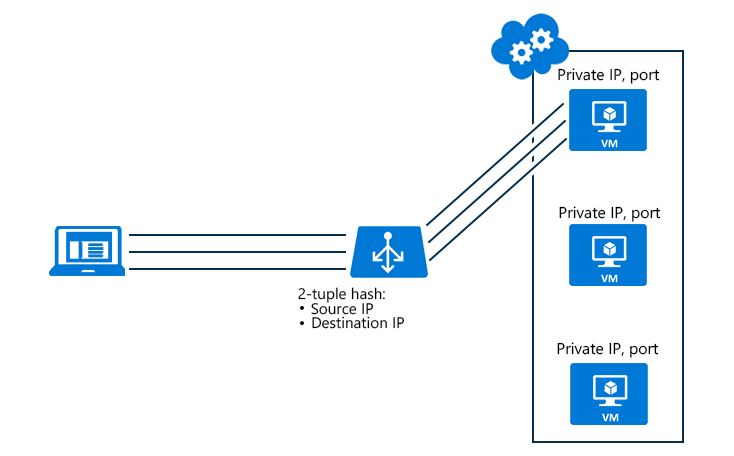
Oturum kalıcılığı, oturum benzitesi, kaynak IP benzitesi veya istemci IP benzitesi olarak da bilinir. Bu dağıtım modu, arka uç örneklerine yönlendirmek için iki tanımlama grubu (kaynak IP ve hedef IP) veya üç tanımlama grubu (kaynak IP, hedef IP ve protokol türü) karması kullanır. Oturum kalıcılığı kullanılırken, aynı istemciden gelen bağlantılar arka uç havuzundaki aynı arka uç örneğine gider.
Oturum kalıcılığı modunun iki yapılandırma türü vardır:
İstemci IP'si (2 tanımlama grubu) - Aynı istemci IP adresinden gelen ardışık isteklerin aynı arka uç örneği tarafından işleneceğini belirtir.
İstemci IP'si ve protokolü (3 tanımlama grubu) - Aynı istemci IP adresi ve protokol bileşiminden gelen ardışık isteklerin aynı arka uç örneği tarafından işleneceğini belirtir.
Aşağıdaki şekilde iki elemanlı dizi yapılandırması gösterilmektedir. İki tanımlama kümesinin yük dengeleyiciden sanal makine 1'e (VM1) nasıl çalıştığına dikkat edin. VM1, VM2 ve VM3 tarafından yedeklenmiştir.
Kullanım örnekleri
Kaynak IP benzeşimi, istemci IP'si ve protokolü ile (kaynak IP benzeşimi üçlü seti), Azure Load Balancer ile Uzak Masaüstü Ağ Geçidi (RD Ağ Geçidi) arasındaki uyumsuzluğu çözer.
Bir diğer kullanım örneği senaryosu da medya yüklemedir. Verilerin karşıya yüklenmesi UDP üzerinden yapılır, ancak denetim düzlemi TCP üzerinden gerçekleştirilir.
- İstemci, yük dengeli genel adrese bir TCP oturumu başlatır ve belirli bir DIP'ye yönlendirilir. Bağlantı durumunu izlemek için kanal etkin bırakılır.
- Aynı istemci bilgisayardan aynı yük dengeli genel uç noktaya yeni bir UDP oturumu başlatılır. Bağlantı, önceki TCP bağlantısıyla aynı DIP uç noktasına yönlendirilir. Medya yükleme, TCP aracılığıyla bir denetim kanalı korunurken yüksek aktarım hızıyla yürütülebilir.
Not
Load Balancer arka uç havuzu üyeleri bir sanal makineyi kaldırarak veya ekleyerek değiştiğinde, istemci isteklerinin dağıtımı yeniden oluşturulur. Aynı sunucuya varmak için mevcut istemcilerden gelen yeni bağlantılara bağımlı olamazsınız. Ayrıca, kaynak IP benzimliği dağıtım modunun kullanılması trafiğin eşit olmayan bir şekilde dağıtılmasını sağlayabilir. Ara sunucuların arkasında çalışan istemciler benzersiz bir istemci uygulaması olarak görülebilir.
Sonraki adımlar
Azure Load Balancer dağıtım modunu yapılandırma hakkında daha fazla bilgi için bkz . Azure Load Balancer için dağıtım modunu yapılandırma.