Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Bu makalede, dolaylı uç bağlantısı, internet çıkışı veya VPN/SD-WAN tünelleri için uç sanal ağındaki bir ağ sanal gerecine trafik göndermek için Sanal WAN statik yolların nasıl kullanılacağı açıklanmaktadır.
Senaryoya genel bakış
Bu yönlendirme senaryosunda, trafiği Sanal WAN uç sanal ağında dağıtılan bir ağ sanal gerecine (NVA) yönlendirmek için Azure Sanal WAN nasıl yapılandırılacağı açıklanır. Bu tasarımda NVA trafiği inceler ve ardından trafiği İnternet'e, sanal hub'a dolaylı olarak bağlı olan (ancak NVA sanal ağıyla eşlenen) sanal ağlara veya NVA'da sonlandırılan VPN/SDWAN tünellerine iletir.
Ağ diyagramı
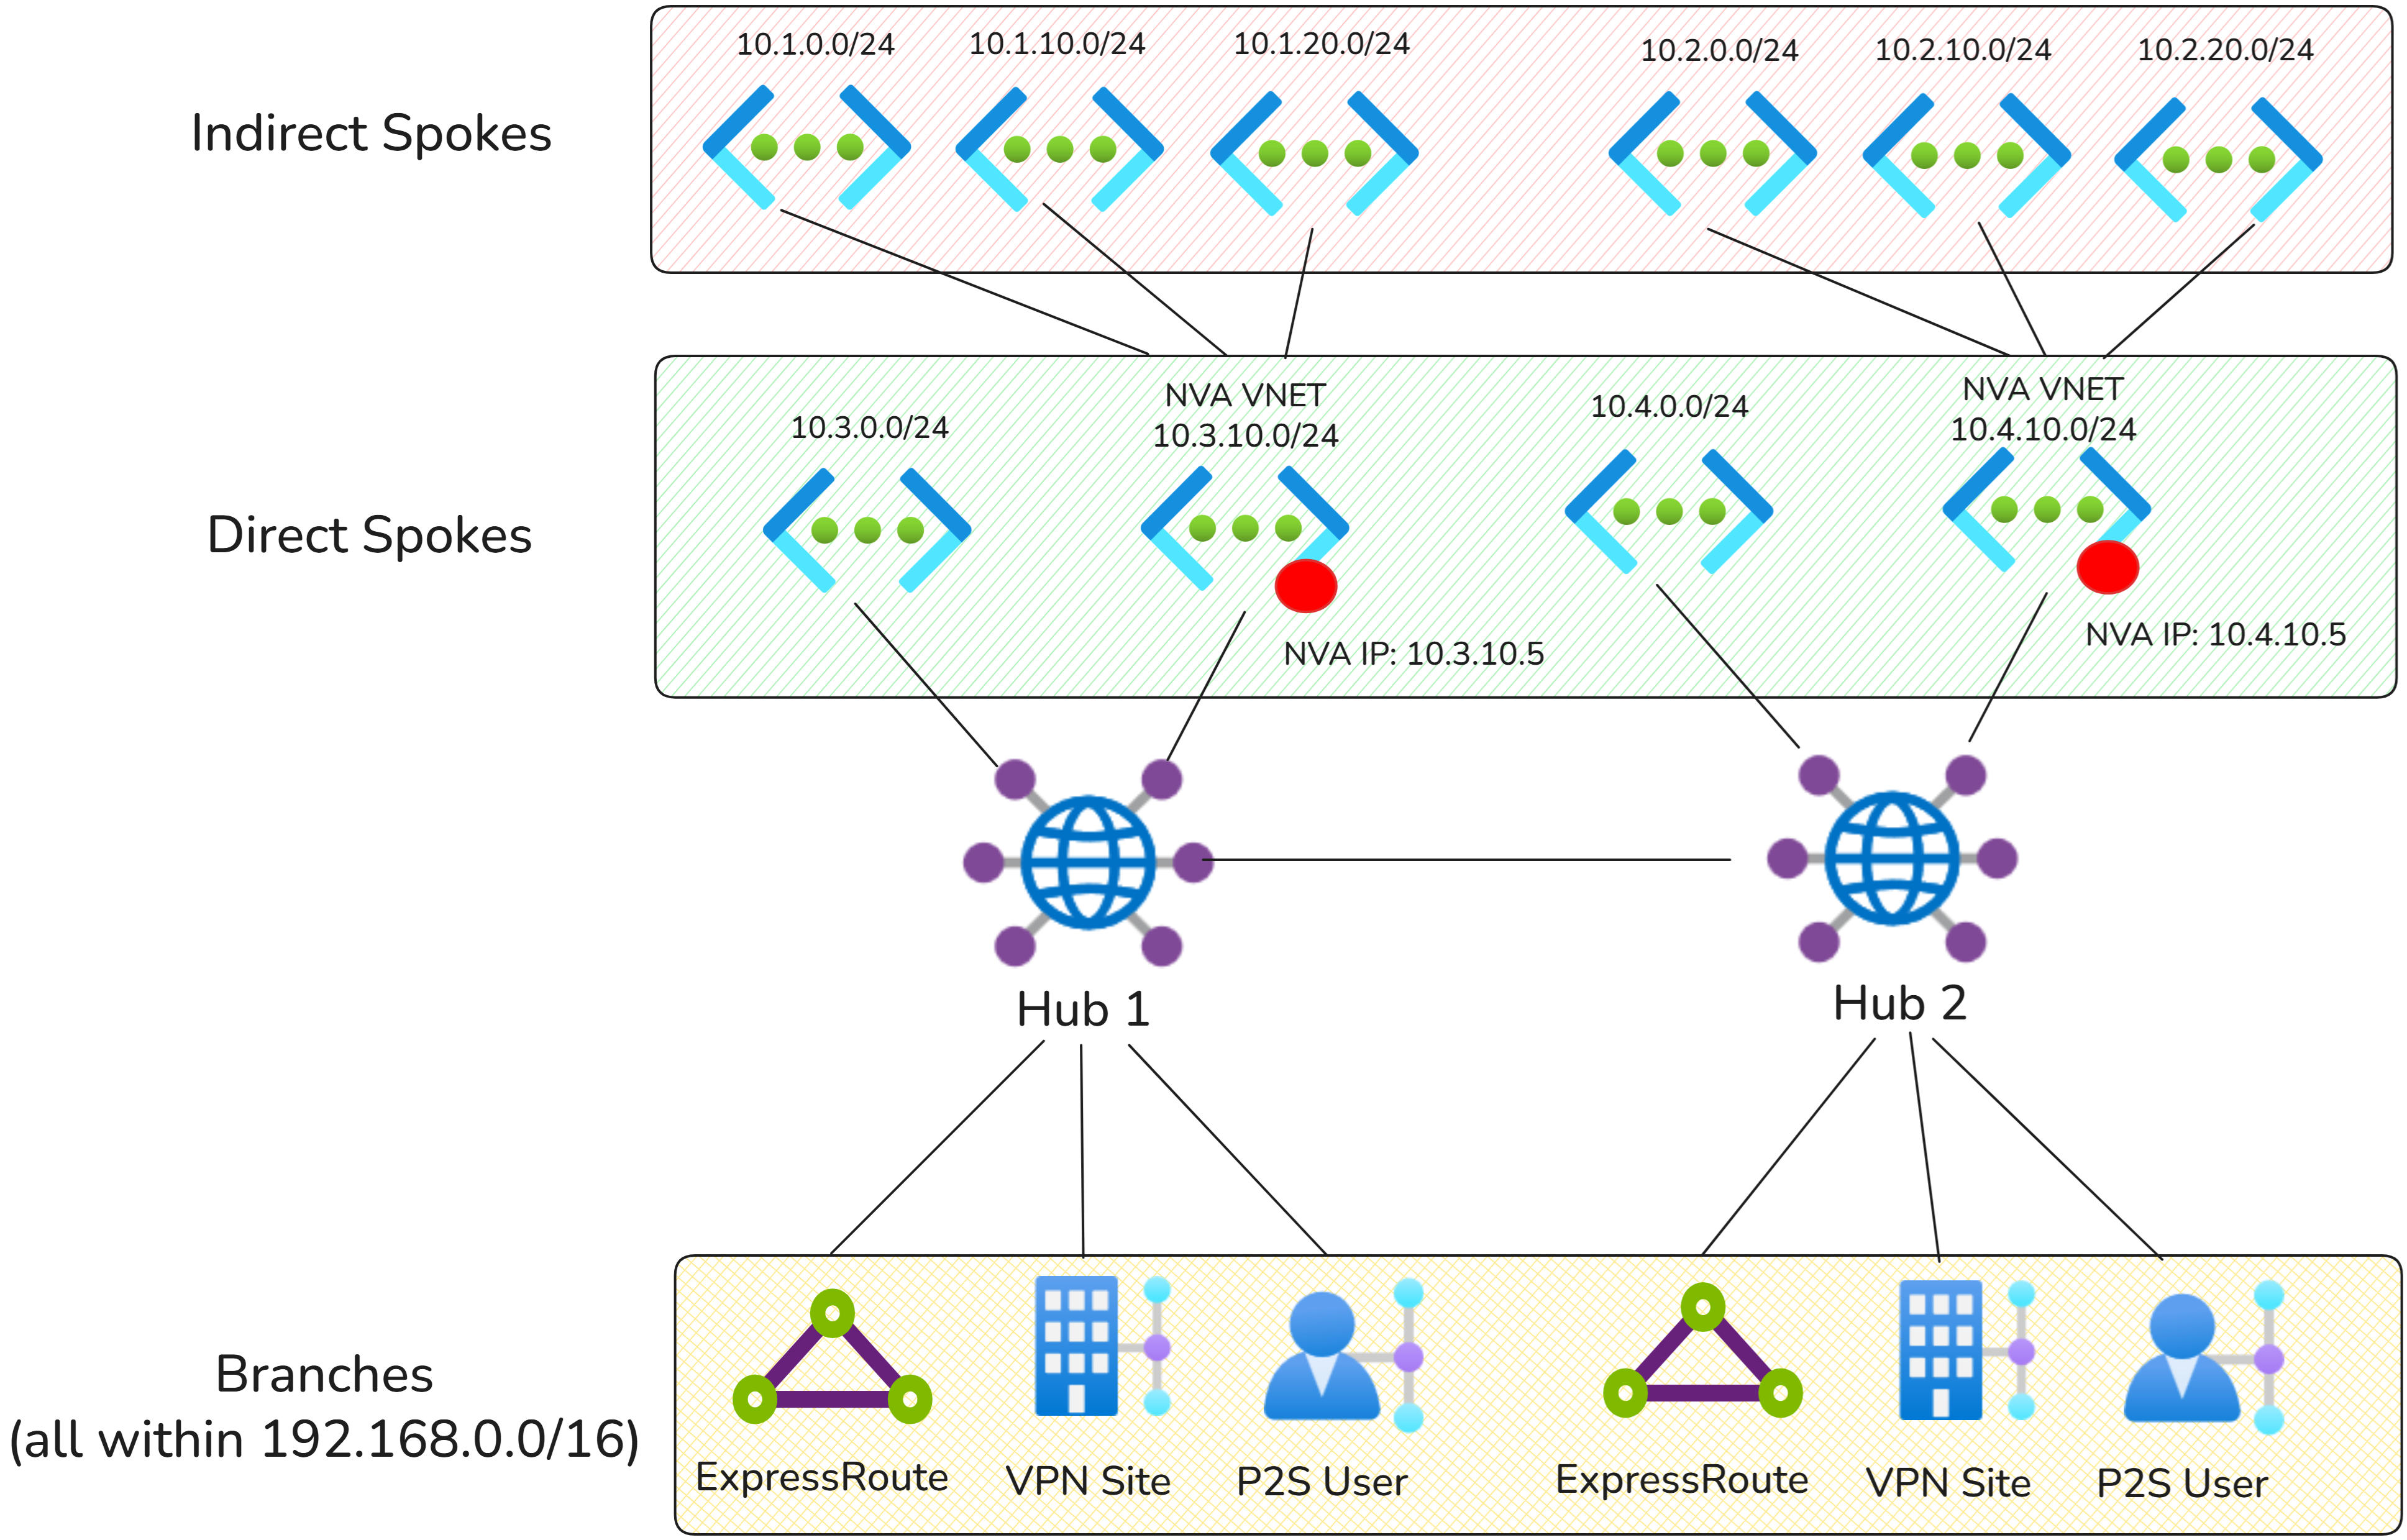
Trafik akışları
Aşağıdaki bölümlerde, Sanal WAN statik yollarını kullanarak trafiğin dolaylı uç noktalara ve İnternet'e nasıl yönlendirildiği açıklanmaktadır.
Dolaylı tel desenleri
Aşağıdaki bağlantı matrisi, bu senaryoda trafiğin doğrudan Sanal WAN mı yoksa bir NVA'ya mı geçdiğini özetler.
| Kaynak/Hedef | Hub 1 Dolaylı Bağlantılar | Merkez 1 Doğrudan Bağlantılar | Merkez 1 Şubeleri | Hub 2 Dolaylı Uçlar | Merkez 2 Doğrudan Bağlantılar | Merkez 2 Şube |
|---|---|---|---|---|---|---|
| Hub 1 Dolaylı Bağlantılar | Via Hub 1 NVA | Via Hub 1 NVA | Via Hub 1 NVA | Hub 1,2 NVA aracılığıyla | Via Hub 1 NVA | Via Hub 1 NVA |
| Merkez 1 Doğrudan Bağlantılar | Via Hub 1 NVA | Doğrudan | Doğrudan | Via Hub 2 NVA | Doğrudan | Doğrudan |
| Merkez 1 Şubeleri | Via Hub 1 NVA | Doğrudan | Doğrudan | Via Hub 2 NVA | Doğrudan | Doğrudan |
| Hub 2 Dolaylı Uçlar | Hub 1 ve Hub 2 NVA'ları aracılığıyla | Via Hub 2 NVA | Via Hub 2 NVA | Via Hub 2 NVA | Via Hub 2 NVA | Via Hub 2 NVA |
| Merkez 2 Doğrudan Bağlantılar | Via Hub 1 NVA | Doğrudan | Doğrudan | Via Hub 2 NVA | Doğrudan | Doğrudan |
| Merkez 2 Şube | Via Hub 1 NVA | Doğrudan | Doğrudan | Via Hub 2 NVA | Doğrudan | Doğrudan |
İnternet erişim desenleri
Note
0.0.0.0/0 yolu Sanal WAN hub'lara yayılmaz. Her bağlantı, İnternet çıkışı için yerel hub'ın NVA'sını kullanmalıdır.
Aşağıdaki bağlantı matrisi, bu senaryoda İnternet erişimini özetler.
| Kaynak | Internet |
|---|---|
| Merkez 1 Doğrudan Bağlantılar | Via Hub 1 NVA |
| Merkez 1 Şubeleri | Via Hub 1 NVA |
| Merkez 2 Doğrudan Bağlantılar | Via Hub 2 NVA |
| Merkez 2 Şube | Via Hub 2 NVA |
Configuration
Bu bölümdeki yapılandırmada 1. seçenek statik yol yapılandırması kullanılır. Seçenek 2 de kullanılabilir, ancak Sanal WAN genelinde tüm varsayılan Yönlendirme Tablolarında, sonraki aşama NVA Sanal Ağ bağlantılarıyla statik yollar eklemek için ek yapılandırma gerektirir.
Dolaylı uçlar için statik yollar
Aşağıdaki statik yollar, NVA sanal ağ bağlantısına doğrudan eklenerek yapılandırılır ve Statik yolu yaytrue olarak ayarlanır.
| Merkez | Connection | Önek | Sonraki atlama IP adresi |
|---|---|---|---|
| Merkez 1 | NVA Sanal Ağ Bağlantısı (Hub1) | 10.2.0.0/16 | 10.3.10.5 |
| Hub 2 | NVA Sanal Ağ Bağlantısı (Hub2) | 10.4.0.0/16 | 10.4.10.5 |
İnternet çıkışı için statik yollar
Aşağıdaki statik yollar, NVA sanal ağ bağlantısına doğrudan eklenerek yapılandırılır ve Statik yolu yaymatrue olarak ayarlanmıştır (seçenek 1 statik yönlendirme modeli).
| Merkez | Connection | Önek | Sonraki atlama IP adresi |
|---|---|---|---|
| Merkez 1 | NVA Sanal Ağ Bağlantısı (Hub 1) | 0.0.0.0/0 | 10.3.10.5 |
| Hub 2 | NVA Sanal Ağ Bağlantısı (Hub 2) | 0.0.0.0/0 | 10.4.10.5 |
Sanal WAN Yönlendirme yapılandırması
her iki Sanal WAN hub'ları için tüm bağlantılar Sanal WAN genelinde tüm varsayılanRouteTable'lara yayılmalıdır. Bu yapılandırma, tüm doğrudan bağlı uç iş yüklerinin ve statik yolların tüm bağlantılara yayılmasını sağlayarak tam ağ erişilebilirliği sağlar.
Aşağıdaki tabloda Hub 1'e Sanal WAN bağlantılarının yönlendirme yapılandırması açıklanmaktadır:
| Merkez | Bağlantı türü | İlişkili yönlendirme tablosu | Dağıtılan yol tabloları | Dağıtılan etiket |
|---|---|---|---|---|
| Merkez 1 | Dallar (ExpressRoute ve VPN) | defaultRouteTable (Hub 1) | defaultRouteTable (Hub 1, Hub 2) | varsayılan etiket (Sanal WAN içindeki tüm defaultRouteTable) |
| Merkez 1 | Sanal ağlar | defaultRouteTable (Hub 1) | defaultRouteTable (Hub 1, Hub 2) | varsayılan etiket (Sanal WAN içindeki tüm defaultRouteTable) |
Aşağıdaki tabloda Hub 2'ye Sanal WAN bağlantılarının yönlendirme yapılandırması açıklanmaktadır:
| Merkez | Bağlantı türü | İlişkili yönlendirme tablosu | Dağıtılan yol tabloları | Dağıtılan etiket |
|---|---|---|---|---|
| Hub 2 | Dallar (ExpressRoute ve VPN) | defaultRouteTable (Hub 2) | defaultRouteTable (Hub 1, Hub 2) | varsayılan etiket (Sanal WAN içindeki tüm defaultRouteTable) |
| Hub 2 | Sanal ağlar | defaultRouteTable (Hub 2) | defaultRouteTable (Hub 1, Hub 2) | varsayılan etiket (Sanal WAN içindeki tüm defaultRouteTable) |
Ek dolaylı uç yönlendirme yapılandırması
Sanal WAN yalnızca doğrudan Sanal WAN hub'ına bağlı sanal ağlardaki yolları yapılandırır. Trafiği doğru NVA IP adresine yönlendirmek için dolaylı uç sanal ağlarına kullanıcı tanımlı yollar ekleyin.
Bu kullanıcı tanımlı yol, dolaylı uç sanal ağlarındaki iş yüklerinin NVA'ya ve dolayısıyla Sanal WAN geri kalanına giden bir yola sahip olması için gereklidir.
Yukarıdaki örnekte Hub 1'deki dolaylı uç sanal ağlarında aşağıdaki girişler gerekir:
| Önek | Sonraki Ağ Geçidi IP adresi | Purpose |
|---|---|---|
| 0.0.0.0/0 | 10.3.10.5 | İnternet trafiğini denetim için yönlendirme |
| 192.168.0.0/16 | 10.3.10.5 | Şirket içi yol |
| 10.1.0.0/16 | 10.3.10.5 | Merkez 1'deki diğer dolaylı ağ uçlarına yönlendirme |
| 10.2.0.0/16 | 10.3.10.5 | Hub 2'de dolaylı düğümlere rota belirleme |
| 10.3.0.0/24 | 10.3.10.5 | Merkez 1 üzerindeki uçlara doğrudan yönlendirme |
| 10.4.0.0/24 | 10.3.10.5 | Merkez 2'de doğrudan bağlantı uçlarına yönlendirme |
Alternatif olarak, 10.0.0.0/8 gibi toplu yolları yapılandırın.
Dikkat edilecek diğer noktalar
- Statik yollar NVA sanal ağ adres alanıyla çakışıyorsa, bu sanal ağ içindeki iş yükleri için sonraki atlama IP'sini atla ayarının sanal ağ bağlantısında doğru yapılandırıldığından emin olun. NVA'nın yönetim arabirimine doğrudan erişim gerektiren senaryolarda genellikle bu ayarı "true" olarak değiştirmek gerekir. Daha fazla bilgi için, bu sanal ağ içindeki iş yükleri için sonraki atlama IP'sini geç konusuna bakın.
- NVA ile sanal ağ bağlantısı için Varsayılan yolu yay veya İnternet Güvenliğini Etkinleştir ayarının Kapalı olarak ayarlandığından emin olun.
0.0.0.0/0rotasının NVA'ya tanıtılmamasını ve yönlendirme döngüleri oluşturmamasını sağlar. Alternatif olarak, genel kullanıma yönelik NVA arabiriminin dağıtıldığı alt ağda, bir sonraki atlama0.0.0.0/0olacak şekilde için kullanıcı tanımlı bir yol ekleyebilirsiniz.