Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Note
Bu, bu makalenin en son sürümü değildir. Geçerli sürüm için bu makalenin .NET 11 sürümüne bakın.
Tarafından Tom Dykstra ve Chris Ross
HTTP.sys yalnızca Windows üzerinde çalışan ASP.NET Core için bir web sunucusudur. HTTP.sys, Kestrel sunucusuna bir alternatiftir ve Kestrel'un sağlamadığı bazı özellikler sunar. Bu makalede, HTTP.sys'nin ne zaman kullanılacağı, nasıl yapılandırılacağı ve istek ile TLS bilgilerinin nasıl inceleneceği açıklanmaktadır.
Important
HTTP.sys ASP.NET Core Module ile uyumlu değildir ve IIS veya IIS Express ile kullanılamaz.
HTTP.sys aşağıdaki özellikleri destekler:
- Windows Kimlik Doğrulaması
- Bağlantı noktası paylaşımı
- SNI ile HTTPS
- TLS üzerinden HTTP/2 (Windows 10 veya üzeri)
- TLS üzerinden HTTP/3 (Windows 11 veya üzeri)
- Doğrudan dosya iletimi
- Yanıtları Önbelleğe Alma
- WebSockets (Windows 8 veya üzeri)
- Özelleştirilebilir güvenlik tanımlayıcıları
- Otomatik bellek havuzunun tahliyesi
İşletim sistemi, uygulamanın hedef .NET sürümü tarafından desteklenmelidir. Desteklenen Windows sürümleri için bkz. Windows'a .NET yükleme. HTTP.sys'in eski Windows sürümlerinde kullanılabilir olması, geçerli ASP.NET Core sürümlerinin bu sürümleri desteklediği anlamına gelmez. Aşağıdaki bölümlerde açıklandığı gibi tek tek özelliklerin ek Windows gereksinimleri olabilir.
Örnek kodu görüntüleme veya indirme (nasıl indirilir)
HTTP.sys ne zaman kullanılır?
HTTP.sys, aşağıdaki durumlarda dağıtımlar için kullanışlıdır:
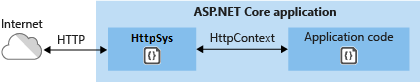
IIS kullanmadan sunucuyu doğrudan İnternet'te kullanıma sunmanız gerekir.
İç dağıtım, Kestrel içinde mevcut olmayan bir özelliğe ihtiyaç duyar. Daha fazla bilgi için bkz Kestrel . HTTP.sys karşılaştırması
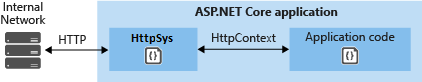
HTTP.sys, birçok saldırı türüne karşı koruma sağlayan ve tam özellikli bir web sunucusunun sağlamlığını, güvenliğini ve ölçeklenebilirliğini sağlayan olgun bir teknolojidir. IIS' nin kendisi HTTP.sys üzerinde bir HTTP dinleyicisi olarak çalışır.
HTTP/2 desteği
HTTP/2, aşağıdaki temel gereksinimler karşılandığında ASP.NET Core uygulamalar için etkinleştirilir:
- Windows Server 2016/Windows 10 veya üzeri
- Application-Layer Protocol Negotiation (ALPN) bağlantısı
- TLS 1.2 veya üzeri bağlantısı
HTTP/2 bağlantısı kuruluyorsa HttpRequest.ProtocolHTTP/2 bildirir.
HTTP/2 varsayılan olarak etkinleştirilir. HTTP/2 bağlantısı kurulmazsa, bağlantı HTTP/1.1'e geri döner. Bunu destekleyen Windows sürümlerinde, netsh http SSL sertifikası bağlamasındaki disablehttp2 seçeneği bu bağlama için HTTP/2'yi devre dışı bırakır. Kullanılabilir seçenekler için bkz. netsh http.
HTTP/3 desteği
HTTP/3, aşağıdaki temel gereksinimler karşılandığında ASP.NET Core uygulamalar için etkinleştirilir:
- Windows Server 2022/Windows 11 veya üzeri
- Url
httpsbağlaması kullanılır. - EtkinleştirHttp3 kayıt defteri anahtarı ayarlanır.
Önceki Windows 11 Derleme sürümleri, Windows Insider derlemesinin kullanılmasını gerektirebilir.
HTTP/3, alt-svc üst bilgi başlığı üzerinden HTTP/1.1 veya HTTP/2'den yükseltme olarak keşfedilir. Bu, ilk isteğin HTTP/3'e geçmeden önce normalde HTTP/1.1 veya HTTP/2 kullanacağı anlamına gelir. Http.Sys alt-svc üst bilgisini otomatik olarak eklemez, bu nedenle uygulama tarafından eklenmesi gerekir. Aşağıdaki kod, yanıt üst bilgisini ekleyen alt-svc bir ara yazılım örneğidir.
app.Use((context, next) =>
{
    context.Response.Headers.AltSvc = "h3=\":443\"";
    return next(context);
});
Yukarıdaki kodu istek işlem hattının başına yerleştirin.
Http.Sys, istemciye HTTP/3'ün kullanılabilir olduğunu bildirmek için yanıt üst bilgisi yerine AltSvc HTTP/2 protokol iletisi göndermeyi de destekler. Bkz. EnableAltSvc kayıt defteri anahtarı.
Note
Bunun için IP adresleri yerine konak adlarını kullanan netsh sslcert bağlamaları gerekir. Aşağıdaki komutlarda ipport öğesini hostnameport ile değiştirin ve IP adresini ana bilgisayar adıyla değiştirin, örneğin, netsh http add sslcert.
hostnameport parametresi belirtilmediği sürece certstorename kullanımı başarısız oluyor. Varsayılan olarak kullanın certstorename=MY.
Kerberos ile çekirdek modunda kimlik doğrulaması
HTTP.sys, Kerberos kimlik doğrulama protokolüyle çekirdek modu kimlik doğrulamasını devreder. Kullanıcı modu kimlik doğrulaması Kerberos ve HTTP.sys ile desteklenmez. Makine hesabı, Active Directory'den alınan ve istemci tarafından kullanıcının kimliğini doğrulamak üzere sunucuya iletilen Kerberos jetonunun/biletin şifresini çözmek için kullanılmalıdır. Uygulamanın kullanıcısı için değil konak için Hizmet Asıl Adı'nı (SPN) kaydedin.
Kanal bağlama belirteci (CBT) sağlamlaştırmayı etkinleştirme
Kanal bağlama belirteçleri (CBT), Windows kimlik doğrulamasını temel TLS kanalına bağlayarak NTLM geçiş ve ortadaki adam saldırılarını azaltmaya yardımcı olur.
HttpAuthenticationHardeningLevel ile CBT sağlamlaştırmasını yapılandırın. Kullanılabilir HttpAuthenticationHardeningLevel değerler şunlardır:
| Değer | Behavior |
|---|---|
Legacy |
Kanal bağlama doğrulamasını zorunlu kılmaz veya CBT baytlarını uygulamaya sunmaz. |
Medium (varsayılan) |
İstemciler bunları sağladığında CBT'leri doğrular, ancak yokluklarına izin verir. CBT baytlarını uygulamaya sunar. |
Strict |
Kimliği doğrulanmış isteklerde CBT gerektirir ve istekleri bunlar olmadan reddeder. CBT baytlarını uygulamaya sunar. |
Aşağıdaki örnek, Strict sağlamlaştırmasını etkinleştirir:
builder.WebHost.UseHttpSys(options =>
{
    options.HttpAuthenticationHardeningLevel =
        HttpAuthenticationHardeningLevel.Strict;
});
HTTP.sys Strict sağlamlaştırmasını uygulayamazsa sunucu başlatma işlemi HttpSysException ile başarısız olur.
Medium veya Legacy ile, ayarın uygulanamaması günlüğe kaydedilir ve başlatma devam eder. Yapılandırılan değer yalnızca işletim sisteminin ayarı uyguladığını garanti etmez.
Warning
Strict sağlamlaştırma, geçerli bir CBT sağlamayan istemciler veya proxy'ler için Windows authentication'ın başarısız olmasına neden olabilir. Üretim ortamında etkinleştirmeden önce ortamınızda istemci uyumluluğunu ve TLS sonlandırmasını test edin.
Mevcut bir istek kuyruğuna eklerken, URL grubunun sahibi olan dinleyicide sağlamlaştırmayı yapılandırın. Bağlanan uygulama URL grubu yapılandırmasını uygulamaz.
CBT baytlarına erişim için bkz. Kanal bağlama belirteçlerini alma.
Microsoft.AspNetCore.Server.HttpSys.EnableCBTHardening AppContext anahtarını true olarak ayarlayarak Windows authentication kullanan HTTPS uç noktaları için CBT sağlamlaştırmayı etkinleştirin. Bu anahtar, sağlanan CBT'leri doğrulayan ancak yokluklarına izin veren orta sağlamlaştırmayı seçer.
Projenizin runtimeconfig.template.json dosyasında anahtarı etkinleştirin:
{
  "configProperties": {
    "Microsoft.AspNetCore.Server.HttpSys.EnableCBTHardening": true
  }
}
Alternatif olarak, Program dosyasında hostu oluşturmadan önce anahtarı program aracılığıyla ayarlayın:
AppContext.SetSwitch("Microsoft.AspNetCore.Server.HttpSys.EnableCBTHardening", true);
Warning
CBT güçlendirme standart olarak kapalıdır. Bunun etkinleştirilmesi, kanal bağlamayı desteklemeyen istemciler veya proxy'ler için Windows authentication başarısız olmasına neden olabilir. Üretimde etkinleştirmeden önce ortamınızda kapsamlı bir şekilde test edin.
Çekirdek modunda yanıt arabelleği desteği
Bazı senaryolarda, yüksek gecikme süresine sahip yüksek hacimli küçük yazma işlemleri HTTP.sys'de önemli bir performans etkisine neden olabilir. Bu etki, Pipe uygulamasında HTTP.sys arabellek olmamasından kaynaklanır. Bu senaryolarda performansı geliştirmek için yanıt arabelleği desteği sağlanmaktadır HTTP.sys.
EnableKernelResponseBuffering öğesini true olarak ayarlayarak arabelleğe almayı etkinleştirin.
Yanıt arabelleği, eşzamanlı G/Ç veya bir kerede en fazla bir bekleyen yazmaya sahip eşzamansız G/Ç kullanan bir uygulama tarafından etkinleştirilmelidir. Bu senaryolarda yanıt arabelleği oluşturma, yüksek gecikme süreli bağlantılarda aktarım hızını önemli ölçüde iyileştirebilir.
Zaman uyumsuz G/Ç kullanan ve aynı anda birden fazla yazma işlemi bekleyen uygulamalar bu bayrağı kullanmamalıdır. Bu bayrağın etkinleştirilmesi HTTP.Sys tarafından daha yüksek CPU ve bellek kullanımına neden olabilir.
HTTP.sys nasıl kullanılır?
ASP.NET Core uygulamasını HTTP.syskullanacak şekilde yapılandırma
Konağı oluştururken gerekli öğeleri belirterek UseHttpSys uzantı yöntemini çağırın. Aşağıdaki örnek, seçenekleri varsayılan değerlerine ayarlar:
using Microsoft.AspNetCore.Hosting.Server;
using Microsoft.AspNetCore.Hosting.Server.Features;
using Microsoft.AspNetCore.Http.Features;
using Microsoft.AspNetCore.Server.HttpSys;

var builder = WebApplication.CreateBuilder(args);

builder.WebHost.UseHttpSys(options =>
{
    options.AllowSynchronousIO = false;
    options.Authentication.Schemes = AuthenticationSchemes.None;
    options.Authentication.AllowAnonymous = true;
    options.MaxConnections = null;
    options.MaxRequestBodySize = 30_000_000;
    options.UrlPrefixes.Add("http://localhost:5005");
});

builder.Services.AddRazorPages();

var app = builder.Build();
Ek HTTP.sys ayarları, kayıt defteri ayarları aracılığıyla yönetilir.
HTTP.sys seçenekleri hakkında daha fazla bilgi için bkz HttpSysOptions. .
Güvenlik tanımlayıcılarını özelleştirme
HTTP.sys istek kuyruğu , uygulamanız bunları işlemeye hazır olana kadar gelen HTTP isteklerini geçici olarak depolayan çekirdek düzeyinde bir yapıdır. RequestQueueSecurityDescriptor kullanarak istek kuyruğuna erişimi yönetin. GenericSecurityDescriptor örneğine ayarlayın ve HTTP.sys sunucunuzu yapılandırın.
Güvenlik tanımlayıcısını özelleştirerek, belirli kullanıcıların veya grupların istek kuyruğuna erişmesine izin verebilir veya erişimi reddedebilirsiniz. Bu, işletim sistemi düzeyinde HTTP.sys isteği işlemeyi kısıtlamak veya devretmek istediğiniz senaryolarda kullanışlıdır.
Örneğin, aşağıdaki kod kimliği doğrulanmış tüm kullanıcılara izin verir ancak konukları reddeder:
using System.Security.AccessControl;
using System.Security.Principal;
using Microsoft.AspNetCore.Server.HttpSys;

// Create a new security descriptor
var securityDescriptor = new CommonSecurityDescriptor(isContainer: false, isDS: false, sddlForm: string.Empty);

// Create a discretionary access control list (DACL)
var dacl = new DiscretionaryAcl(isContainer: false, isDS: false, capacity: 2);
dacl.AddAccess(
    AccessControlType.Allow,
    new SecurityIdentifier(WellKnownSidType.AuthenticatedUserSid, null),
    -1,
    InheritanceFlags.None,
    PropagationFlags.None
);
dacl.AddAccess(
    AccessControlType.Deny,
    new SecurityIdentifier(WellKnownSidType.BuiltinGuestsSid, null),
    -1,
    InheritanceFlags.None,
    PropagationFlags.None
);

// Assign the DACL to the security descriptor
securityDescriptor.DiscretionaryAcl = dacl;

// Configure HTTP.sys options
var builder = WebApplication.CreateBuilder();
builder.WebHost.UseHttpSys(options =>
{
    options.RequestQueueSecurityDescriptor = securityDescriptor;
});
RequestQueueSecurityDescriptor özelliği yalnızca yeni bir istek kuyruğu oluştururken geçerlidir. Özellik, mevcut istek kuyruklarını etkilemez.
Attach
RequestQueueMode olduğunda mevcut bir kuyruğu açar ve RequestQueueLimit gibi RequestQueueSecurityDescriptor kuyruk düzeyi seçenekleri uygulanmaz.
Attach modunda, zaman aşımları ve kimlik doğrulaması sağlamlaştırma gibi URL grubu ayarları, URL grubunun sahibi olan dinleyici tarafından yapılandırılmalıdır ve UrlPrefixes yalnızca PathBase hesaplamak için kullanılır.
CreateOrAttach yine de kendi URL grubunu yapılandırır ve kuyruk zaten mevcut olsa bile kendi URL grubunu kaydeder UrlPrefixes; başka bir dinleyici tarafından kaydedilmiş ön eklerin ayarları bu dinleyici tarafından denetlenir.
MaxRequestBodySize
Bayt cinsinden herhangi bir istek gövdesinin izin verilen en büyük boyutu. olarak nullayarlandığında, istek gövdesi boyutu üst sınırı sınırsızdır. Bu sınırın, her zaman sınırsız olan yükseltilmiş bağlantılar üzerinde hiçbir etkisi yoktur.
Tek bir IActionResult için ASP.NET Core MVC uygulamasında sınırı geçersiz kılmak için önerilen yöntem, bir eylem yönteminde RequestSizeLimitAttribute özniteliğini kullanmaktır:
[RequestSizeLimit(100000000)]
public IActionResult MyActionMethod()
Uygulama, bir isteği okumaya başladıktan sonra bir istekte sınırı yapılandırmaya çalışırsa bir istisna fırlatılır. Özelliğin IsReadOnly özelliği, MaxRequestBodySize özelliğinin salt okunur durumda olup olmadığını belirtmek için kullanılabilir; bu da sınırı yapılandırmak için artık çok geç olduğu anlamına gelir.
Uygulamanın, MaxRequestBodySize'yi isteğe bağlı olarak geçersiz kılması gerekiyorsa, IHttpMaxRequestBodySizeFeature kullanın:
app.Use((context, next) =>
{
    context.Features.GetRequiredFeature<IHttpMaxRequestBodySizeFeature>()
                                             .MaxRequestBodySize = 10 * 1024;

    var server = context.RequestServices
        .GetRequiredService<IServer>();
    var serverAddressesFeature = server.Features
                                 .GetRequiredFeature<IServerAddressesFeature>();

    var addresses = string.Join(", ", serverAddressesFeature.Addresses);

    var loggerFactory = context.RequestServices
        .GetRequiredService<ILoggerFactory>();
    var logger = loggerFactory.CreateLogger("Sample");

    logger.LogInformation("Addresses: {addresses}", addresses);

    return next(context);
});
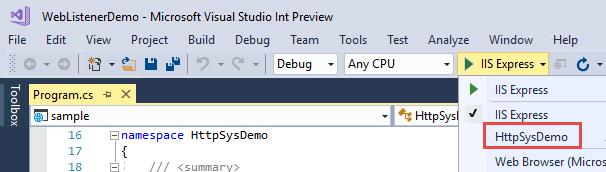
Visual Studio kullanıyorsanız uygulamanın IIS veya IIS Express'i çalıştıracak şekilde yapılandırılmadığından emin olun.
Visual Studio'de varsayılan başlatma profili IIS Express içindir. Projeyi konsol uygulaması olarak çalıştırmak için, aşağıdaki ekran görüntüsünde gösterildiği gibi seçili profili el ile değiştirin:
Windows Server yapılandırma
Uygulama için açılacak bağlantı noktalarını belirleyin ve Windows Firewall veya New-NetFirewallRule PowerShell cmdlet'ini kullanarak trafiğin HTTP.sysulaşmasına izin vermek için güvenlik duvarı bağlantı noktalarını açın. Aşağıdaki komutlarda ve uygulama yapılandırmasında 443 numaralı bağlantı noktası kullanılır.
Azure VM'ye dağıtım yaparken Network Güvenlik Grubu bağlantı noktalarını açın. Aşağıdaki komutlarda ve uygulama yapılandırmasında 443 numaralı bağlantı noktası kullanılır.
Gerekirse X.509 sertifikalarını alın ve yükleyin.
Windows New-SelfSignedCertificate PowerShell cmdlet kullanarak otomatik olarak imzalanan sertifikalar oluşturun. Desteklenmeyen bir örnek için bkz . UpdateIISExpressSSLForChrome.ps1.
Sunucunun Yerel Makine>Kişisel deposuna otomatik olarak imzalanan veya CA imzalı sertifikalar yükleyin.
Uygulama çerçeveye bağımlı bir dağıtımsa, eşleşen ASP.NET Core Runtime ve .NET Runtime'ı .NET İndirmeleri'nden yükleyin. .NET SDK sunucuda gerekli değildir. ASP.NET Core .NET Framework'ü hedeflemez. Yükleyici içeriği için bkz. Doğru çalışma zamanını seçme.
Uygulama bağımsız bir dağıtımsa, uygulama çalışma zamanını dağıtımına ekler. Sunucuda çerçeve yüklemesi gerekmez.
Uygulamada URL'leri ve bağlantı noktalarını yapılandırın.
Varsayılan olarak, ASP.NET Core
http://localhost:5000bağlar. URL ön eklerini ve bağlantı noktalarını yapılandırmak için seçenekler şunlardır:- UseUrls
-
urlskomut satırı bağımsız değişkeni -
ASPNETCORE_URLSortam değişkeni - UrlPrefixes
Aşağıdaki kod örneği, 443 numaralı bağlantı noktasında sunucunun yerel IP adresiyle UrlPrefixes nasıl kullanılacağını
10.0.0.4gösterir:var builder = WebApplication.CreateBuilder(args); builder.WebHost.UseHttpSys(options => { options.UrlPrefixes.Add("https://10.0.0.4:443"); }); builder.Services.AddRazorPages(); var app = builder.Build();Bunun bir avantajı
UrlPrefixes, hatalı biçimlendirilmiş ön ekler için hemen bir hata iletisi oluşturulmasıdır.UrlPrefixesiçindeki ayarlar,UseUrls/urls/ASPNETCORE_URLSayarlarını geçersiz kılar. Bu nedenle,UseUrls,urlsveASPNETCORE_URLSortam değişkeninin avantajlarından biri, Kestrel ve HTTP.sys arasında geçiş yapmanın daha kolay olmasıdır.HTTP.sys URL ön eklerinde iki tür joker karakter tanır:
-
*, geri dönüş bağlaması olarak da bilinen zayıf bir bağlamadır. URL ön eki isehttp://*:5000ve başka bir şey 5000 numaralı bağlantı noktasına bağlıysa, bu bağlama kullanılmaz. -
+güçlü bir bağlamadır. URL ön eki isehttp://+:5000, bu bağlama diğer bağlantı noktası 5000 bağlamalarından önce kullanılır.
Daha fazla bilgi için bkz . UrlPrefix Dizeleri.
Warning
En üst düzey joker karakter bağlamaları (
http://*:80/vehttp://+:80) kullanılmamalıdır. Üst düzey joker karakter bağlamaları uygulama güvenlik açıkları oluşturur. Bu durum hem güçlü hem de zayıf joker karakterler için geçerlidir. Joker karakterler yerine açık ana bilgisayar adları veya IP adresleri kullanın. Alt etki alanı joker karakter bağlaması (örneğin,*.mysub.com), üst etki alanının tamamını kontrol ettiğinizde güvenlik riski oluşturmaz (güvenlik açısından zayıf olan*.comyerine). Daha fazla bilgi için bkz. RFC 9110: Bölüm 7.2: Host ve :authority.Uygulamalar ve kapsayıcılar için çoğu yapılandırma, konak veya yol gibi diğer kısıtlamaları belirtmeden yalnızca 80 numaralı bağlantı noktası gibi dinleme için bir bağlantı noktası tanımlar.
HTTP_PORTSveHTTPS_PORTS, Kestrel ve HTTP.sys sunucularının dinleme bağlantı noktalarını belirten yapılandırma anahtarlarıdır. Anahtarları,DOTNET_veyaASPNETCORE_önekleriyle tanımlanan ortam değişkenleri olarak belirtebilir ya da bunları doğrudan, örneğinappsettings.jsondosyası gibi başka herhangi bir yapılandırma girdisi aracılığıyla ayarlayabilirsiniz. Her yapılandırma, aşağıdaki örnekte gösterildiği gibi noktalı virgülle ayrılmış bağlantı noktası değerleri listesidir:ASPNETCORE_HTTP_PORTS=80;8080 ASPNETCORE_HTTPS_PORTS=443;8081Örnekteki yapılandırma, şemayı (HTTP veya HTTPS) ve herhangi bir konağı veya IP'yi tanımlayan aşağıdaki belirtim için kısaltmadır:
ASPNETCORE_URLS=http://*:80/;http://*:8080/;https://*:443/;https://*:8081/HTTP_PORTSveHTTPS_PORTSyapılandırma anahtarları daha düşük önceliklidir. Diğer URL'ler veya değerler doğrudan kodda ayarlanırsa yapılandırma anahtarlarını geçersiz kılabilir. HTTPS için sunucuya özgü mekanikleri kullanarak sertifikaları ayrı olarak yapılandırın.Note
Kestrel/HTTP.sys uç nokta yapılandırması için bağlantı noktalarını ayarlayan
HTTPS_PORTSyapılandırma anahtarı ileASPNETCORE_HTTPS_PORTSortam değişkenini, HTTPS yeniden yönlendirme ara yazılımı için bağlantı noktasını ayarlayanHTTPS_PORTyapılandırma anahtarı veASPNETCORE_HTTPS_PORTortam değişkeniyle karıştırmayın.Bu yapılandırma anahtarları üst düzey joker karakter bağlamalarına eşdeğerdir. Geliştirme ve kapsayıcı senaryoları için kullanışlıdır, ancak diğer hizmetleri de barındırabilecek bir makinede çalışırken joker karakter kullanmaktan kaçının.
Sunucudaki URL ön eklerini önceden kaydedin.
HTTP.sys için yerleşik yapılandırma aracı netsh.exe'dir. netsh.exe , URL ön eklerini ayırmak ve X.509 sertifikaları atamak için kullanılır. Araç yönetici ayrıcalıkları gerektirir.
Uygulamaya URL'leri kaydetmek için netsh.exe aracını kullanın:
netsh http add urlacl url=<URL> user=<USER>-
<URL>: Tam nitelikli Tekdüzen Kaynak Bulucu (URL). Joker karakter bağlama kullanmayın. Geçerli bir ana bilgisayar adı veya yerel IP adresi kullanın. URL’nin sonunda bir eğik çizgi olmalıdır. -
<USER>: Kullanıcı veya kullanıcı grubu adını belirtir.
Aşağıdaki örnekte, sunucunun yerel IP adresi şöyledir
10.0.0.4:netsh http add urlacl url=https://10.0.0.4:443/ user=UsersBir URL kaydedildiğinde, araç ile
URL reservation successfully addedyanıt verir.Kayıtlı URL'yi silmek için komutunu
delete urlaclkullanın:netsh http delete urlacl url=<URL>-
X.509 sertifikalarını sunucuya kaydedin.
Uygulamaya sertifika kaydetmek için netsh.exe aracını kullanın:
netsh http add sslcert ipport=<IP>:<PORT> certhash=<THUMBPRINT> appid="{<GUID>}"-
<IP>: Bağlama için yerel IP adresini belirtir. Joker karakter bağlama kullanmayın. Geçerli bir IP adresi kullanın. -
<PORT>: Bağlamanın bağlantı noktasını belirtir. -
<THUMBPRINT>: X.509 sertifika parmak izi. -
<GUID>: Uygulamayı bilgilendirme amacıyla temsil etmek için geliştirici tarafından oluşturulan GUID.
Başvuru amacıyla, UYGULAMADA GUID'yi paket etiketi olarak depolayın:
- Visual Studio'da:
- Çözüm Gezgini'da uygulamaya sağ tıklayıp Properties'ı seçerek uygulamanın proje özelliklerini açın.
- Paket sekmesini seçin.
- Etiketler alanına oluşturduğunuz GUID'yi girin.
- Visual Studio kullanmadığınızda:
Uygulamanın proje dosyasını açın.
Yeni veya mevcut bir
<PackageTags>üzerine oluşturduğunuz GUID ile bir<PropertyGroup>özelliği ekleyin.<PropertyGroup> <PackageTags>00001111-aaaa-2222-bbbb-3333cccc4444</PackageTags> </PropertyGroup>
Aşağıdaki örnekte:
- Sunucunun yerel IP adresi şeklindedir
10.0.0.4. - Çevrimiçi bir rastgele GUID oluşturucu,
appiddeğerini sağlar.
netsh http add sslcert
    ipport=10.0.0.4:443
    certhash=b66ee04419d4ee37464ab8785ff02449980eae10
    appid="{00001111-aaaa-2222-bbbb-3333cccc4444}"
Bir sertifika kaydedildiğinde, araç
SSL Certificate successfully addedile cevap verir.Sertifika kaydını silmek için komutunu
delete sslcertkullanın:netsh http delete sslcert ipport=<IP>:<PORT>netsh.exe için başvuru belgeleri:
-
Uygulamayı çalıştırma.
Uygulamayı URL rezervasyonu tarafından yetkilendirilmiş kimlik altında çalıştırın. URL ayırmalarını ve sertifika bağlamalarını yapılandırmak için yönetici ayrıcalıkları gerekir, ancak kimliği gerekli ad alanı izinlerine sahip bir uygulamayı çalıştırmak için gerekli değildir. Yerel IP adresine veya bağlantı noktası 443'e bağlanmak için tek başına yükseltilmiş bir uygulama işlemi gerekmez. Daha fazla bilgi için bkz. Ad alanı rezervasyonları, kayıtlar ve yönlendirme.
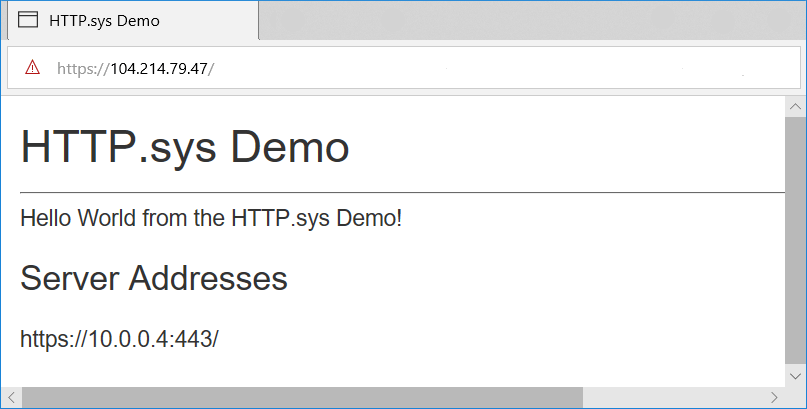
Uygulama, sunucunun genel IP adresinden yanıt verir. Bu örnekte, sunucuya genel IP adresinden
104.214.79.47İnternet'ten ulaşılır.Bu örnekte bir geliştirme sertifikası kullanılır. Tarayıcının güvenilmeyen sertifika uyarısı atlandıktan sonra sayfa güvenli bir şekilde yüklenir.
Ara sunucu ve yük dengeleyici senaryoları
İnternet'ten veya şirket ağından gelen isteklerle etkileşim kuran HTTP.sys tarafından barındırılan uygulamalar için, ara sunucuların ve yük dengeleyicilerin arkasında barındırırken ek yapılandırma gerekebilir. Daha fazla bilgi için bkz. Proxy sunucuları ve yük dengeleyicilerle çalışmak için ASP.NET Core yapılandırma.
Hem Content-Length üst bilgisi hem de son kodlaması Transfer-Encoding olan bir chunked üst bilgisi içeren bir istek işlenirken HTTP.sys, uygulamaya sunulan istek üst bilgilerinden Content-Length öğesini kaldırır ve varsayılan olarak yanıt verdikten sonra bağlantıyı kapatır. Ara sunucular çelişen istek çerçeve bilgilerini göndermemelidir. Bu davranış, istek kaçakçılığını önlemeye yardımcı olur; bu tür her isteğin uygulamaya ulaşmadan önce reddedildiği anlamına gelmez.
TLS ve istek özelliklerini inceleme
HTTP.sys TLS bilgilerini incelemek için istek özelliklerini kullanıma sunar. Kullanılabilirlik isteğe, Windows sürümüne ve HTTP.sys yapılandırmasına bağlıdır.
Müzakere edilen TLS şifre takımını edinin
ITlsHandshakeFeature, HTTP.sys için anlaşmalı şifreleme paketini NegotiatedCipherSuite özelliği aracılığıyla kullanıma sunar. Özellik TLS olmayan bir istekte kullanılamaz. Özellik, Windows sorguyu desteklemiyorsa veya sorgu başarısız olursa null olabilir.
var handshake = context.Features.Get<ITlsHandshakeFeature>();
if (handshake?.NegotiatedCipherSuite is { } cipherSuite)
{
    logger.LogInformation("Negotiated TLS cipher suite: {CipherSuite}", cipherSuite);
}
else
{
    logger.LogInformation("The negotiated TLS cipher suite isn't available.");
}
TLS ClientHello'yu okuyun
TryGetTlsClientHello isteğe bağlı olarak ham TLS ClientHello baytlarını almak için kullanın. HTTPS hizmet yapılandırmasında HTTP_SERVICE_CONFIG_SSL_FLAG_ENABLE_CACHE_CLIENT_HELLO etkinleştirilmelidir. ASP.NET Core'u HTTP.sys kullanmak için yapılandırmak bu yerel bayrağı etkinleştirmez. Bkz. HttpSetServiceConfiguration ve HTTP_SERVICE_CONFIG_ID.
Gerekli arabellek boyutunu almak için önce boş bir span ile yöntemini çağırın, ardından bir arabellek ayırıp yeniden deneyin:
var feature = context.Features.GetRequiredFeature<IHttpSysRequestPropertyFeature>();
_ = feature.TryGetTlsClientHello(Span<byte>.Empty, out var requiredSize);

var pooled = requiredSize <= 1024 ? ArrayPool<byte>.Shared.Rent(requiredSize) : null;
var buffer = pooled ?? new byte[requiredSize];
try
{
    if (!feature.TryGetTlsClientHello(buffer, out var bytesReturned))
    {
        throw new InvalidOperationException(
            $"The TLS ClientHello buffer must be resized to {bytesReturned} bytes.");
    }

    logger.LogInformation("Retrieved {ByteCount} TLS ClientHello bytes.", bytesReturned);
}
finally
{
    if (pooled is not null)
    {
        ArrayPool<byte>.Shared.Return(pooled);
    }
}
Diğer yerel istek özelliklerini sorgulama
TryGetRequestProperty, rastgele yerel istek özellikleri için HttpQueryRequestProperty öğesini sunar.
-
propertyIdyerelHTTP_REQUEST_PROPERTYnumaralandırmadan bir değer belirtir. -
qualifieristeğe bağlı özelliğe özgü baytlar içerir. Boş bir span Windows'a null işaretçi olarak geçirilir. -
outputyerel baytları alır. Çağıranın bunları ilgili yerel veri yapısını kullanarak yorumlaması gerekir. -
bytesReturnedbaşarılı olduğunda yazılan baytları içerir. Yetersiz arabellek başarısızlığında gerekli boyut raporlaması yerel özelliğe bağlıdır. Sabit boyutlu özellikler için, boş arabellek sorgusunun gerekli boyutu bildirdiğini varsayma yerine ilgili yerel yapı için boyutlandırılmış bir arabellek ayırın.
Aşağıdaki örnek, genel amaçlı API aracılığıyla TLS ClientHello özelliğini sorgular.
TryGetTlsClientHello ile aynı yerel ClientHello önbelleğe alma yapılandırmasını gerektirir:
const int HttpRequestPropertyTlsClientHello = 11;
var feature = context.Features.GetRequiredFeature<IHttpSysRequestPropertyFeature>();
_ = feature.TryGetRequestProperty(
    HttpRequestPropertyTlsClientHello, qualifier: default, output: default,
    out var requiredSize);
var buffer = new byte[requiredSize];

if (!feature.TryGetRequestProperty(
    HttpRequestPropertyTlsClientHello, qualifier: default, output: buffer,
    out var bytesReturned))
{
    throw new InvalidOperationException(
        $"The request property buffer must be resized to {bytesReturned} bytes.");
}

logger.LogInformation("Retrieved {ByteCount} native request property bytes.", bytesReturned);
Kanal bağlama belirteçlerini alma
TryGetChannelBindingBytes TLS kanalı bağlama baytlarına erişim sağlar:
var tls = context.Features.Get<ITlsConnectionFeature>();
if (tls is not null &&
    tls.TryGetChannelBindingBytes(ChannelBindingKind.Endpoint, out var token))
{
    logger.LogInformation("TLS endpoint binding contains {ByteCount} bytes.", token.Length);
}
else
{
    logger.LogInformation("TLS endpoint channel binding isn't available.");
}
HTTP.sys, ChannelBindingKind.Endpoint tarafından tanımlanan tls-server-end-point bağlamasına karşılık gelen öğesini destekler. Diğer bağlama türleri false döndürür. Kullanılamayan bir belirteç de false döndürür. CBT’ye maruz kalma, Strict veya Medium HTTP.sys tarafından uygulanmasını gerektirir.
CBT baytlarının alınması tek başına bir isteğin kimliğini doğrulamaz veya Strict sağlamlaştırmasını zorlamaz. Döndürülen baytlar yalnızca sertifika karması değil, Windows SEC_CHANNEL_BINDINGS yapısını ve bağlama verilerini içerir.
IHttpSysRequestTimingFeature ile ayrıntılı zamanlama bilgilerini alma
IHttpSysRequestTimingFeature , istekler için ayrıntılı zamanlama bilgileri sağlar:
- Zaman damgaları QueryPerformanceCounter kullanılarak elde edilir.
- Zaman damgası sıklığı QueryPerformanceFrequency aracılığıyla elde edilebilir.
- Zamanlamanın dizini HttpSysRequestTimingType'a yayınlanabilir ve zamanlamanın neyi temsil ettiği öğrenilebilir.
- Geçerli istek için zamanlama kullanılamıyorsa değer 0 olabilir.
- Windows 10 sürüm 2004, Windows Server 2022 veya üzeri gerektirir.
using Microsoft.AspNetCore.Http.Features;
using Microsoft.AspNetCore.Server.HttpSys;

var builder = WebApplication.CreateBuilder(args);

builder.WebHost.UseHttpSys();

var app = builder.Build();

app.Use((context, next) =>
{
    var feature = context.Features.GetRequiredFeature<IHttpSysRequestTimingFeature>();

    var loggerFactory = context.RequestServices.GetRequiredService<ILoggerFactory>();
    var logger = loggerFactory.CreateLogger("Sample");

    var timestamps = feature.Timestamps;

    for (var i = 0; i < timestamps.Length; i++)
    {
        var timestamp = timestamps[i];
        var timingType = (HttpSysRequestTimingType)i;

        logger.LogInformation("Timestamp {timingType}: {timestamp}",
                                          timingType, timestamp);
    }

    return next(context);
});

app.MapGet("/", () => Results.Ok());

app.Run();
IHttpSysRequestTimingFeature.TryGetTimestamp , sağlanan zamanlama türü için zaman damgasını alır:
using Microsoft.AspNetCore.Http.Features;
using Microsoft.AspNetCore.Server.HttpSys;
var builder = WebApplication.CreateBuilder(args);

builder.WebHost.UseHttpSys();

var app = builder.Build();

app.Use((context, next) =>
{
    var feature = context.Features.GetRequiredFeature<IHttpSysRequestTimingFeature>();

    var loggerFactory = context.RequestServices.GetRequiredService<ILoggerFactory>();
    var logger = loggerFactory.CreateLogger("Sample");

    var timingType = HttpSysRequestTimingType.RequestRoutingEnd;

    if (feature.TryGetTimestamp(timingType, out var timestamp))
    {
        logger.LogInformation("Timestamp {timingType}: {timestamp}",
                                          timingType, timestamp);
    }
    else
    {
        logger.LogInformation("Timestamp {timingType}: not available for the "
                                           + "current request",    timingType);
    }

    return next(context);
});

app.MapGet("/", () => Results.Ok());

app.Run();
IHttpSysRequestTimingFeature.TryGetElapsedTime belirtilen iki zamanlama arasındaki geçen süreyi verir:
using Microsoft.AspNetCore.Http.Features;
using Microsoft.AspNetCore.Server.HttpSys;

var builder = WebApplication.CreateBuilder(args);

builder.WebHost.UseHttpSys();

var app = builder.Build();

app.Use((context, next) =>
{
    var feature = context.Features.GetRequiredFeature<IHttpSysRequestTimingFeature>();

    var loggerFactory = context.RequestServices.GetRequiredService<ILoggerFactory>();
    var logger = loggerFactory.CreateLogger("Sample");

    var startingTimingType = HttpSysRequestTimingType.RequestRoutingStart;
    var endingTimingType = HttpSysRequestTimingType.RequestRoutingEnd;

    if (feature.TryGetElapsedTime(startingTimingType, endingTimingType, out var elapsed))
    {
        logger.LogInformation(
            "Elapsed time {startingTimingType} to {endingTimingType}: {elapsed}",
            startingTimingType,
            endingTimingType,
            elapsed);
    }
    else
    {
        logger.LogInformation(
            "Elapsed time {startingTimingType} to {endingTimingType}:"
            + " not available for the current request.",
            startingTimingType,
            endingTimingType);
    }

    return next(context);
});

app.MapGet("/", () => Results.Ok());

app.Run();
gRPC'yi desteklemek için gelişmiş HTTP/2 özellikleri
HTTP.sys'daki ek HTTP/2 özellikleri, yanıt fragmanları ve sıfırlama çerçeveleri gönderme desteği de dahil olmak üzere gRPC'yi destekler.
gRPC'yi HTTP.sys ile çalıştırma gereksinimleri:
- Windows 11 Derleme 22000 veya daha yenisi, Windows Server 2022 Derleme 20348 veya daha yenisi.
- TLS 1.2 veya üzeri bağlantı.
Trailers
HTTP Fragmanları HTTP Üst Bilgilerine benzer, ancak yanıt gövdesi gönderildikten sonra gönderilir. IIS ve HTTP.sys için yalnızca HTTP/2 yanıt fragmanları desteklenir.
if (httpContext.Response.SupportsTrailers())
{
    httpContext.Response.DeclareTrailer("trailername");

    // Write body
    httpContext.Response.WriteAsync("Hello world");

    httpContext.Response.AppendTrailer("trailername", "TrailerValue");
}
Yukarıdaki örnek kodda:
-
SupportsTrailers, yanıtta son eklerin desteklenmesini sağlar. -
DeclareTrailerverilen trailer adınıTraileryanıt üst bilgisine ekler. Yanıtın fragmanlarının bildirilmesi isteğe bağlıdır ancak önerilir.DeclareTrailerçağrılırsa, yanıt üst bilgileri gönderilmeden önce çağrılmış olmalıdır. -
AppendTrailertrailer'ı ekler.
Reset
Sıfırlama, sunucunun belirtilen hata koduyla bir HTTP/2 isteğini sıfırlamasına olanak tanır. Sıfırlama isteğinin iptal edildiği kabul edilir.
var resetFeature = httpContext.Features.Get<IHttpResetFeature>();
resetFeature.Reset(errorCode: 2);
Reset yukarıdaki kod örneğinde INTERNAL_ERROR hata kodunu belirtir. HTTP/2 hata kodları hakkında daha fazla bilgi için HTTP/2 belirtimi hata kodu bölümünü ziyaret edin.
Tracing
HTTP.sys izlemelerini nasıl alacağınız hakkında bilgi için bkz HTTP.sys Yönetilebilirlik Senaryoları.
Bellek havuzundan otomatik çıkarma
, IIS ve HTTP.sys tarafından Kestrelkullanılan bellek havuzları, uygulama boşta veya düşük yük altındayken bellek bloklarını otomatik olarak çıkartır. Özellik otomatik olarak çalışır ve el ile etkinleştirilmesi veya yapılandırılması gerekmez.
10'dan önceki .NET sürümlerinde, kullanımda olmasa bile havuz tarafından ayrılan bellek korunur. Bu otomatik çıkarma özelliği, genel bellek kullanımını azaltır ve uygulamaların değişen iş yükleri altında yanıt vermelerine yardımcı olur.
Bellek havuzu ölçümlerini kullanma
ASP.NET Core sunucu uygulamaları tarafından kullanılan varsayılan bellek havuzu, bellek kullanım desenlerini izlemek ve analiz etmek için kullanılabilecek ölçümleri içerir. Ölçümler "Microsoft.AspNetCore.MemoryPool" adı altındadır.
Ölçümler ve bunların nasıl kullanılacağı hakkında bilgi için bkz. ASP.NET Core metrics.
Bellek havuzlarını yönetme
ASP.NET Core, gereksiz bellek bloklarını çıkararak bellek havuzlarını verimli bir şekilde kullanmanın yanı sıra yerleşik bir IMemoryPoolFactory ve bir uygulama sağlar. Bağımlılık ekleme yoluyla uygulamanızın kullanımına sunulmasını sağlar.
Aşağıdaki kod örneği, bellek havuzları oluşturmak için yerleşik bellek havuzu fabrika uygulamasını kullanan basit bir arka plan hizmetini gösterir. Bu havuzlar otomatik çıkarma özelliğinden yararlanır.
public class MyBackgroundService : BackgroundService
{
    private readonly MemoryPool<byte> _memoryPool;

    public MyBackgroundService(IMemoryPoolFactory<byte> factory)
    {
        _memoryPool = factory.Create();
    }

    protected override async Task ExecuteAsync(CancellationToken stoppingToken)
    {
        while (!stoppingToken.IsCancellationRequested)
        {
            try
            {
                await Task.Delay(20, stoppingToken);
                // do work that needs memory
                // consider checking _memoryPool.MaxBufferSize
                var rented = _memoryPool.Rent(100);
                rented.Dispose();
            }
            catch (OperationCanceledException)
            {
                return;
            }
        }
    }
}
Özel bir bellek havuzu fabrikası kullanmak için, IMemoryPoolFactory uygulayan bir sınıf oluşturun ve bunu, aşağıdaki örnekte olduğu gibi, bağımlılık enjeksiyonu ile kaydedin. Bu şekilde oluşturulan bellek havuzları, özel fabrikanızda benzer çıkarma mantığı uygulamadığınız sürece otomatik çıkarma özelliğinden yararlanmaz:
services.AddSingleton<IMemoryPoolFactory<byte>,
CustomMemoryPoolFactory>();

public class CustomMemoryPoolFactory : IMemoryPoolFactory<byte>
{
    public MemoryPool<byte> Create()
    {
        // Return a custom MemoryPool implementation
        // or the default, as is shown here.
        return MemoryPool<byte>.Shared;
    }
}
Bellek havuzu kullanırken havuzun MaxBufferSize öğesine özen gösterin.
İlgili içerik
- HTTP.sysile Windows Kimlik Doğrulamasını Etkinleştirme
- HTTP Sunucusu API'si
- ASP.NET Core deposundaki HTTP.sys uygulaması (kaynak kodu)
- Ana bilgisayar
- ASP.NET Core projelerinde sorun giderme ve hata ayıklama
Note
.NET başvuru kaynağına yönelik belge bağlantıları genellikle deponun varsayılan dalını yükler ve bu dal .NET'in sonraki sürümü için geçerli geliştirmeyi temsil eder. Belirli bir sürümün etiketini seçmek için Dallar veya etiketler arasında geçiş yap açılır listesini kullanın.
GitHub'da bizimle işbirliği yapın
Bu içeriğin kaynağı GitHub'da bulunabilir; burada ayrıca sorunları ve çekme isteklerini oluşturup gözden geçirebilirsiniz. Daha fazla bilgi için katkıda bulunan kılavuzumuzu inceleyin.

ASP.NET Core