Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Azure Kubernetes Service'te (AKS) kümeleri yönetirken genellikle ekipleri ve iş yüklerini yalıtmalısınız. AKS, çok kiracılı kümeleri çalıştırma ve kaynakları yalıtma konusunda esneklik sağlar. Kubernetes'e olan yatırımınızı maksimuma çıkarmak için AKS'in çoklu kiracı ve yalıtım özelliklerini anlamanız önemlidir.
Bu en iyi yöntemler makalesi, küme işleçleri için yalıtıma odaklanır. Bu makalede şunları öğreneceksiniz:
- Çok kiracılı kümeleri ve kaynak ayrımını planlayın.
- AKS kümelerinizde mantıksal veya fiziksel yalıtım kullanın.
Çok kiracılı kümeler tasarlama
Kubernetes, aynı kümedeki ekipleri ve iş yüklerini mantıksal olarak yalıtmanızı sağlar. Amaç, her takımın ihtiyaç duyduğu kaynaklar kapsamında en az sayıda ayrıcalık sağlamaktır. Kubernetes Ad Alanı bir mantıksal yalıtım sınırı oluşturur. Yalıtım ve çok kiracılılık ile ilgili diğer Kubernetes özellikleri ve dikkat edilmesi gerekenler şunlardır:
Zamanlama
Zamanlama kaynak kotaları ve pod kesintisi bütçeleri gibi temel özellikleri kullanır. Bu özellikler hakkında daha fazla bilgi için bkz. AKS'de temel zamanlayıcı özellikleri için en iyi yöntemler.
Daha gelişmiş zamanlayıcı özellikleri şunlardır:
- Lekeler ve hoşgörüler.
- Düğüm seçicileri.
- Düğüm ve pod benzeşimi veya benzeşimsizliği.
Bu özellikler hakkında daha fazla bilgi için bkz. AKS'de gelişmiş zamanlayıcı özellikleri için en iyi yöntemler.
Ağ oluşturma
Ağ, podlara gelen ve giden trafik akışını denetlemek için ağ ilkelerini kullanır.
Daha fazla bilgi için bkz . AKS'de ağ ilkelerini kullanarak podlar arasındaki trafiğin güvenliğini sağlama.
Kimlik doğrulaması ve yetkilendirme
Kimlik doğrulaması ve yetkilendirme kullanımları:
- Rol tabanlı erişim denetimi (RBAC).
- Microsoft Entra tümleştirmesi.
- Pod kimlikleri.
- Azure Key Vault'taki gizli bilgiler.
Bu özellikler hakkında daha fazla bilgi için bkz. AKS'de kimlik doğrulaması ve yetkilendirme için en iyi yöntemler.
Kapsayıcılar
Kapsayıcılar şunlardır:
- AKS için pod güvenliğini sağlamak amacıyla Azure İlkesi eklentisi.
- Pod güvenliğine erişim.
- Güvenlik açıkları için görüntüleri ve çalışma zamanını tarama.
- Temel alınan düğüme kapsayıcı erişimini kısıtlamak için App Armor veya Seccomp (Güvenli Bilgi İşlem) kullanma.
Mantıksal olarak yalıtılmış kümeler
En iyi yöntem kılavuzu
Mantıksal yalıtımı kullanarak ekipleri ve projeleri ayırın. Ekipleri veya uygulamaları yalıtmak için dağıttığınız fiziksel AKS kümelerinin sayısını en aza indirin.
Mantıksal yalıtım ile birden çok iş yükü, ekip veya ortam için tek bir AKS kümesi kullanabilirsiniz. Kubernetes Ad Alanları, iş yükleri ve kaynaklar için mantıksal yalıtım sınırını oluşturur.
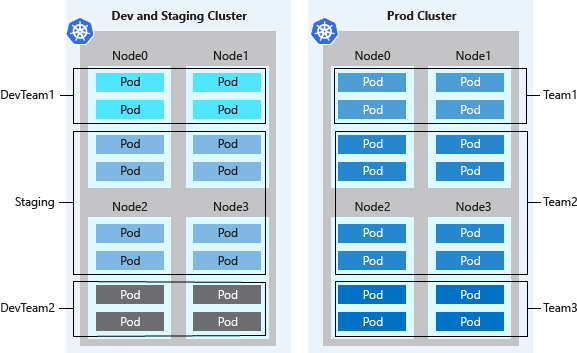
Kümelerin mantıksal ayrımı genellikle fiziksel olarak yalıtılmış kümelere göre daha yüksek bir pod yoğunluğu sağlar ve kümede boşta kalan fazla işlem kapasitesi daha azdır. Kubernetes kümesi otomatik ölçeklendiricisi ile birleştirildiğinde, talepleri karşılamak için düğüm sayısını artırıp azaltabilirsiniz. Bu en iyi yöntem yaklaşımı, yalnızca gerekli düğüm sayısını çalıştırarak maliyetleri en aza indirir.
Kubernetes ortamları, çok kiracılı düşman kullanımı için tamamen güvenli değildir. Çok kiracılı bir ortamda, paylaşılan bir altyapı üzerinde birden çok kiracı çalışır. Tüm kiracılara güvenilemiyorsa, kiracıların başkalarının güvenliğini ve hizmetini etkilemesini önlemek için ek planlama yapmanız gerekir.
Diğer güvenlik özellikleri, örneğin düğümler için Kubernetes RBAC, saldırıları verimli bir şekilde engeller. Çok kiracılı saldırgan iş yüklerini çalıştırırken gerçek güvenlik için yalnızca bir hiper yöneticiye güvenmeniz gerekir. Kubernetes için güvenlik etki alanı tek bir düğüm değil tüm kümeye dönüşür.
Bu tür saldırgan çok kiracılı iş yükleri için fiziksel olarak yalıtılmış kümeleri kullanmanız gerekir.
Fiziksel olarak yalıtılmış kümeler
En iyi yöntem kılavuzu
Her ayrı ekip veya uygulama dağıtımı için fiziksel yalıtım kullanımını en aza indirin ve bunun yerine mantıksal yalıtım kullanın.
AKS kümelerini fiziksel olarak ayırmak, küme yalıtımına yönelik yaygın bir yaklaşımdır. Bu yalıtım modelinde ekiplere veya iş yüklerine kendi AKS kümeleri atanır. Fiziksel yalıtım, iş yüklerini veya ekipleri yalıtmak için en kolay yol gibi görünse de yönetim ve finansal ek yük ekler. Fiziksel olarak yalıtılmış kümelerde, birden çok kümeyi korumanız ve tek tek erişim sağlamanız ve izinleri atamanız gerekir. Ayrıca her bir düğüm için faturalandırılırsınız.
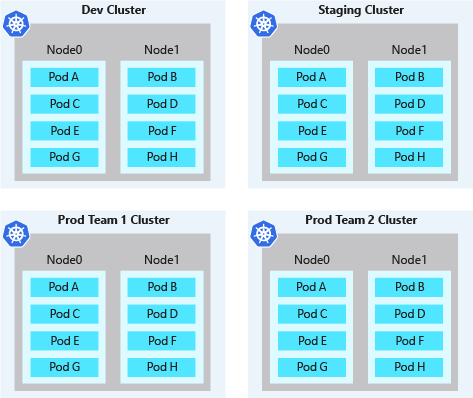
Fiziksel olarak yalıtılmış kümeler genellikle düşük pod yoğunluğuna sahiptir. Her ekip veya iş yükü kendi AKS kümesine sahip olduğundan, küme genellikle işlem kaynaklarıyla aşırı tahsis edilir. Genellikle bu düğümlerde birkaç pod zamanlanır. Diğer ekipler tarafından geliştirilen uygulamalar veya hizmetler için sahipsiz düğüm kapasitesi kullanılamaz. Bu fazla kaynaklar fiziksel olarak yalıtılmış kümelerdeki ek maliyetlere katkıda bulunur.
Sonraki Adımlar
Bu makale küme yalıtımına odaklanmıştır. AKS'deki küme işlemleri hakkında daha fazla bilgi için aşağıdaki en iyi yöntem makalelerine bakın: