Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Bu makalede, Ödeme Kartı Endüstri Veri Güvenliği Standardı (PCI-DSS 4.0.1) ile uyumlu bir iş yükü çalıştıran bir Azure Kubernetes Service (AKS) kümesi için veri koruma konuları açıklanmaktadır.
Bu makale bir serinin parçasıdır. girişini okuyun.
Bu mimari ve uygulama iş yüküne değil altyapıya odaklanır. Bu makalede tasarım kararları vermenize yardımcı olacak genel noktalar ve en iyi yöntemler sağlanmaktadır. Resmi PCI-DSS 4.0.1 standardında yer alan gereksinimleri takip edin ve bu makaleyi uygun olduğunda ek bilgi olarak kullanın.
Önemli
Kılavuz ve buna eşlik eden uygulama, merkez-uç ağ topolojisini temel alan AKS temel mimarisini temel alır. Merkez sanal ağı çıkış trafiğini denetlemek için güvenlik duvarını, şirket içi ağlardan gelen ağ geçidi trafiğini ve bakım için üçüncü bir ağı içerir. Uç sanal ağı, kart sahibi ortamı (CDE) sağlayan AKS kümesini içerir ve PCI DSS iş yükünü barındırıyor.
 Başvuru Uygulaması Çok Yakında: Düzenlenmiş iş yükleri için Azure Kubernetes Service (AKS) temel kümesi PCI DSS 4.0.1 için başvuru uygulaması şu anda güncelleştirilmekte ve yakında kullanıma sunulacaktır. Bu uygulama, CDE'nizde çeşitli ağ ve güvenlik denetimlerinin kullanımını gösteren düzenlenmiş bir altyapıyı gösterir. Buna hem Azure'a özel ağ denetimleri hem de Kubernetes'e özgü denetimler dahildir. Ayrıca ortam ile örnek iş yükü arasındaki etkileşimleri gösteren bir uygulama da içerir. Bu makalenin odak noktası altyapıdır. Örnek, gerçek bir PCI-DSS 4.0.1 iş yükünü göstermeyecektir.
Kart sahibi verilerini koruma
Uyarı
Bu makale PCI DSS 4.0.1 için güncelleştirilmiştir. Önemli değişiklikler arasında denetimlere yönelik özelleştirilmiş yaklaşım desteği, gelişmiş çok faktörlü kimlik doğrulaması (MFA), güncelleştirilmiş şifreleme gereksinimleri, genişletilmiş izleme ve günlük kaydı ve sürekli güvenlik ve risk yönetimine odaklanma yer alır. Tüm ayrıntılar ve gelecekteki gereksinimler için resmi PCI DSS 4.0.1 belgelerini gözden geçirmeyi unutmayın.
Gereksinim 3: Depolanan kart sahibi verilerini koruma
Sorumluluklarınız
| Gereksinim | Sorumluluk |
|---|---|
| Gereksinim 3.1 | Tüm kart sahibi verileri (CHD) depolaması için veri saklama ve elden çıkarma ilkeleri, yordamlar ve işlemler uygulayarak kart sahibi veri depolama alanını en düşük düzeyde tutun. |
| Gereksinim 3.2 | Yetkilendirmeden sonra (şifrelenmiş olsa bile) hassas kimlik doğrulama verilerini depolamayın. Hassas kimlik doğrulama verileri alınırsa, yetkilendirme işlemi tamamlandıktan sonra tüm verileri kurtarılamaz hale getirebilirsiniz. |
| Gereksinim 3.3 | Yalnızca meşru bir iş gereksinimi olan personelin PAN'ın tamamını görebilmesi için görüntülendiğinde pan maskesini maskele (ilk altı ve son dört basamak görüntülenecek en fazla basamak sayısıdır). |
| Gereksinim 3.4 | Güçlü şifreleme ve anahtar yönetimi işlemlerini kullanarak PAN'ı depolandığı her yerde (taşınabilir dijital medya, yedekleme medyası ve günlüklerde dahil) okunamaz hale getirin. |
| Gereksinim 3.5 | Depolanan kart sahibi verilerinin açığa çıkmasına ve kötüye kullanılmasına karşı korunması için kullanılan anahtarların korunmasına yönelik yordamları belgeleyin ve uygulayın. |
| Gereksinim 3.6 | Kart sahibi verilerinin şifrelenmesi için kullanılan şifreleme anahtarları için tüm anahtar yönetimi işlemlerini ve yordamlarını tam olarak belgeleyin ve uygulayın. |
| Gereksinim 3.7 | Depolanan kart sahibi verilerini korumaya yönelik güvenlik ilkelerinin ve operasyonel yordamların belgelenmiş, kullanımda ve etkilenen tüm taraflar tarafından bilindiğinden emin olun. |
Gereksinim 3.1
Tüm kart sahibi verileri (CHD) depolaması için en az aşağıdakileri içeren veri saklama ve atma ilkeleri, yordamlar ve işlemler uygulayarak kart sahibi veri depolama alanını en düşük düzeyde tutun:
- Veri depolama miktarını ve saklama süresini yasal, mevzuat ve iş gereksinimleri için gerekli olan süreyle sınırlama.
- Artık gerekmediğinde verilerin güvenli bir şekilde silinmesine yönelik işlemler.
- Kart sahibi verileri için belirli saklama gereksinimleri.
- Tanımlı saklamayı aşan depolanan kart sahibi verilerini tanımlamaya ve güvenli bir şekilde silmeye yönelik üç aylık işlem.
Sorumluluklarınız (PCI DSS 4.0.1)
AKS kümesinde durum depolamayın. CHD depolamayı seçerseniz güvenli depolama seçeneklerini keşfedin. Seçenekler arasında dosya depolama için Azure Depolama veya Azure SQL Veritabanı veya Azure Cosmos DB gibi veritabanları yer alır. PCI DSS 4.0.1, güvenlik hedeflerini karşılamaya yönelik özelleştirilmiş bir yaklaşım sağlar, ancak alternatif denetimleri belgeleyip gerekçelendirmeniz gerekir.
Ne tür bir CHD depolanabileceğine ilişkin standart rehberliğe kesinlikle uyun. İş gereksinimlerinize ve kullanılan depolama türüne göre veri saklama ilkeleri tanımlayın. Önemli noktalar şunlardır:
- Veriler nasıl ve nerede depolanır?
- Depolanan veriler şifreleniyor mu?
- Saklama süresi nedir?
- Saklama süresi boyunca hangi eylemlere izin verilir?
- Saklama süresi dolduktan sonra depolanan verileri nasıl silebilirsiniz?
Bu seçeneklerden bazılarında idare ilkelerine sahip olun. Yerleşik Azure ilkeleri bu seçenekleri zorunlu kılar. Örneğin, küme podlarında birim türlerini kısıtlayabilir veya kök dosya sisteminde yazma işlemlerini reddedebilirsiniz.
İlke tanımlarının listesini gözden geçirin ve uygun olduğunda kümeye uygulayın.
Verileri geçici olarak önbelleğe almanız gerekebilir. Önbelleğe alınan verileri bir depolama çözümüne taşınırken korumanızı öneririz. AKS'de konak tabanlı şifreleme özelliğini etkinleştirmeyi göz önünde bulundurun. Bu işlem düğüm VM'lerinde depolanan verileri şifreler. Daha fazla bilgi için bkz . Azure Kubernetes Service'te (AKS) konak tabanlı şifreleme. Ayrıca, düğüm havuzları için geçici disklerin ve önbelleğin şifrelenmesini gerektiren yerleşik bir Azure ilkesini etkinleştirin.
Depolama teknolojisi seçerken bekletme özelliklerini keşfedin. Örneğin, Azure Blob Depolama zamana bağlı saklama ilkeleri sağlar. Bir diğer seçenek de verileri bekletme ilkelerine göre silecek özel bir çözüm uygulamaktır. Veri yaşam döngüsü etkinliklerini yöneten Veri Yaşam Döngüsü Yönetimi (DLM) örnek olarak gösterilebilir. Çözüm, Azure Data Factory, Microsoft Entra Id ve Azure Key Vault gibi hizmetlerle tasarlanmıştır. PCI DSS 4.0.1, tüm veri depolama ve saklama işlemleri için sürekli izleme ve düzenli risk değerlendirmelerini vurgular.
Daha fazla bilgi için bkz. Azure Data Factory kullanarak veri yaşam döngüsünü yönetme.
Gereksinim 3.2
Yetkilendirmeden sonra (şifrelenmiş olsa bile) hassas kimlik doğrulama verilerini depolamayın. Hassas kimlik doğrulama verileri alınırsa, yetkilendirme işlemi tamamlandıktan sonra tüm verileri kurtarılamaz hale getirebilirsiniz.
Sorumluluklarınız
Verilerin işlenmesi ve korunması iş yüküyle ilgilidir ve bu mimarinin kapsamının dışındadır. Bazı genel noktalar şunlardır:
Standart olarak hassas kimlik doğrulama verileri tam izleme verilerinden, kart doğrulama kodundan veya değerinden ve PIN verilerinden oluşur. CHD işlemenin bir parçası olarak, kimlik doğrulama verilerinin günlükler, özel durum işleme yordamları, dosya adları veya önbellekler gibi kaynaklarda gösterilmediğinden emin olun. PCI DSS 4.0.1, aşağıdakiler dahil olmak üzere hassas kimlik doğrulama verilerinin yetkisiz erişimini veya depolanmasını algılamak ve yanıtlamak için genişletilmiş izleme ve günlüğe kaydetme gerektirir:
- Podlardan yayılan günlükler.
- Özel durum işleme yordamları.
- Dosya adları.
- Önbellek.
Genel rehberlik olarak, satıcılar bu bilgileri depolamamalıdır. İhtiyaç duyulan bir belge varsa iş gerekçesi.
Gereksinim 3.3
Yalnızca meşru bir iş gereksinimi olan personelin PAN'ın tamamını görebilmesi için görüntülendiğinde pan maskesini maskele (ilk altı ve son dört basamak görüntülenecek en fazla basamak sayısıdır).
Sorumluluklarınız
Birincil hesap numarası (PAN) hassas veriler olarak kabul edilir ve bu verilerin açığa çıkmasının engellenmesi gerekir. Bunun bir yolu, maskeleme aracılığıyla görüntülenen basamakları azaltmaktır. PCI DSS 4.0.1, maskeleme gereksinimlerini açıklar ve gerekçeli ve belgelenmişse özelleştirilmiş bir yaklaşım sağlar.
İş yükünde veri maskeleme uygulamayın. Bunun yerine veritabanı düzeyinde yapıları kullanın. Azure Synapse Analytics de dahil olmak üzere Azure SQL hizmet hattı, dinamik veri maskelemeyi destekler ve bu da uygulama katmanında maruz kalma süresini azaltır. Maskelenmemiş verileri kimlerin görüntüleyebileceğini ve maskeleme aracılığıyla ne kadar verinin kullanıma sunulduğunun tanımlandığı ilke tabanlı bir güvenlik özelliğidir. Yerleşik Kredi kartı maskeleme yöntemi, belirlenen alanların son dört basamağını kullanıma sunar ve kredi kartı biçiminde ön ek olarak sabit bir dize ekler.
Daha fazla bilgi için bkz . Dinamik veri maskeleme.
Maskesiz verileri kümenize getirmeniz gerekiyorsa, mümkün olan en kısa sürede maskeleyin.
Gereksinim 3.4
Aşağıdaki yaklaşımlardan herhangi birini kullanarak PAN'ı depolandığı her yerde (taşınabilir dijital medya, yedekleme medyası ve günlüklerde dahil) okunamaz hale getirme:
- Güçlü şifrelemeye dayalı tek yönlü karmalar (karma, PAN'ın tamamında olmalıdır).
- Kesme (PAN'ın kesilmiş kesimini değiştirmek için karma kullanılamaz).
- Dizin belirteçleri ve tuş takımı (tuş takımı güvenli bir şekilde depolanmalıdır).
- İlişkili anahtar yönetimi süreçleri ve yordamları ile güçlü şifreleme.
Sorumluluklarınız
Bu gereksinim için iş yükünde doğrudan şifreleme kullanmanız gerekebilir. PCI DSS 4.0.1, şifreleme gereksinimlerini gelişen endüstri standartlarıyla uyumlu olacak şekilde güncelleştirir. Yalnızca sektörde test edilmiş ve onaylanmış algoritmaları (AES, RSA gibi) kullanın ve özel şifreleme algoritmalarından kaçının. Şifreleme denetimlerinin sürekli izlendiğinden ve test edildikden emin olun.
Uygun veri maskeleme teknikleri de bu gereksinimi karşılar. Tüm birincil hesap numarası (PAN) verilerini maskeleme sorumluluğu size ait. Azure Synapse Analytics de dahil olmak üzere Azure SQL hizmet hattı dinamik veri maskelemini destekler. Bkz . Gereksinim 3.3. PCI DSS 4.0.1, maskeleme ve şifreleme denetimlerinin belgelenmesi ve sürekli gözden geçirilmesini gerektirir.
PAN'ın iş akışı süreçlerinizin bir parçası olarak gösterilmediğinden emin olun. Dikkat edilmesi gereken bazı noktalar şunlardır:
- PAN'ı hem iş akışı günlüklerinden hem de (beklenen veya beklenmeyen) özel durum işleme günlüklerinden uzak tutun. Ayrıca HTTP üst bilgileri gibi tanılama veri akışları da bu verileri kullanıma sunmamalıdır.
- PAN'i önbellek arama anahtarı olarak veya bu işlem tarafından oluşturulan herhangi bir dosya adının parçası olarak kullanmayın.
- Müşterileriniz serbest biçimli metin alanlarında pan sağlayabilir. PAN verilerine benzeyen tüm içeriği temizleyerek, serbest biçimli metin alanları için içerik doğrulama ve algılama işlemlerinin gerçekleştirildiğinden emin olun.
Gereksinim 3.4.1
Disk şifrelemesi kullanılıyorsa (dosya veya sütun düzeyinde veritabanı şifrelemesi yerine), mantıksal erişim yerel işletim sistemi kimlik doğrulaması ve erişim denetimi mekanizmalarından (örneğin, yerel kullanıcı hesabı veritabanları veya genel ağ oturum açma kimlik bilgileri kullanılmayarak) ayrı ve bağımsız olarak yönetilmelidir. Şifre çözme anahtarları kullanıcı hesaplarıyla ilişkilendirilmemelidir. PCI DSS 4.0.1, anahtar yönetimi ve erişim ayrımı gereksinimlerini daha net bir şekilde açıklar.
Sorumluluklarınız
Genel bir kural olarak, aks kümesinde durum depolamayın. Depolama altyapısı düzeyinde şifrelemeyi destekleyen bir dış veri depolama alanı kullanın.
Azure Depolama'da depolanan tüm veriler güçlü şifreleme kullanılarak şifrelenir ve şifresi çözülür. İlişkili anahtarları Microsoft yönetir. Kendi kendine yönetilen şifreleme anahtarları tercih edilir. Her zaman depolama katmanının dışında şifreleyin ve yalnızca şifrelenmiş verileri depolama ortamına yazarak anahtarların hiçbir zaman depolama katmanına bitişik olmadığından emin olun.
Azure Depolama ile kendi kendine yönetilen anahtarları da kullanabilirsiniz. Ayrıntılar için bkz . Azure Depolama şifrelemesi için müşteri tarafından yönetilen anahtarlar.
Benzer özellikler veritabanları için de kullanılabilir. Azure SQL seçenekleri için bkz. Müşteri tarafından yönetilen anahtarla Azure SQL Saydam Veri Şifrelemesi.
Anahtarlarınızı Azure Key Vault, Azure Yönetilen HSM veya üçüncü taraf anahtar yönetimi çözümü gibi yönetilen bir anahtar deposunda depoladığınızdan emin olun.
Verileri geçici olarak depolamanız gerekiyorsa, VM düğümlerinde depolanan verilerin şifrelendiğinden emin olmak için AKS'nin konak şifreleme özelliğini etkinleştirin.
Gereksinim 3.5
Depolanan kart sahibi verilerinin açığa çıkmasına ve kötüye kullanılmasına karşı korunması için kullanılan anahtarların korunmasına yönelik yordamları belgeleyin ve uygulayın.
Sorumluluklarınız
Aşağıdaki sorumluluklar geçerlidir:
- Şifreleme anahtarları için en az ayrıcalıklı erişim uygulamasını koruyun.
- Azure Key Vault ve Microsoft Entra Id, yetkilendirme ve denetim günlüğü gereksinimlerini destekleyecek şekilde tasarlanmıştır. Ayrıntılar için bkz . Azure Key Vault için kimlik doğrulaması isteme.
- Şifreleme cihazında depolanan bir anahtar şifreleme anahtarıyla tüm veri şifreleme anahtarlarını koruyun.
- Kendi kendine yönetilen anahtarlar kullanıyorsanız (Microsoft tarafından yönetilen anahtarlar yerine), anahtar yönetimiyle ilgili görevlerin bakımını yapmaya yönelik bir süreç ve belgelere sahip olun.
Gereksinim 3.5.1
Yalnızca hizmet sağlayıcıları için ek gereksinim: Aşağıdakileri içeren şifreleme mimarisinin belgelenmiş açıklamasını koruyun:
- Anahtar gücü ve son kullanma tarihi de dahil olmak üzere kart sahibi verilerinin korunması için kullanılan tüm algoritmaların, protokollerin ve anahtarların ayrıntıları.
- Her anahtar için anahtar kullanımının açıklaması.
- Anahtar yönetimi için kullanılan HSM'lerin ve diğer SCD'lerin envanteri.
Sorumluluklarınız
Hassas bilgileri (anahtarlar, bağlantı dizesi ve diğerleri) depolamanın bir yolu yerel Kubernetes Secret kaynağını kullanmaktır. Bekleyen şifrelemeyi açıkça etkinleştirmeniz gerekir. Alternatif olarak, bunları Azure Key Vault gibi yönetilen bir depoda depolayın. İki yaklaşımdan biri, yönetilen bir mağaza hizmeti kullanmanızı öneririz. Bir avantajı, anahtar döndürme gibi anahtar yönetimiyle ilgili görevlerde ek yükün azaltılmasıdır.
Varsayılan olarak Azure, tüm şifrelenmiş veriler için müşteri başına Microsoft tarafından yönetilen anahtarları kullanır. Ancak, bazı hizmetler şifreleme için kendi kendine yönetilen anahtarları da destekler. Bekleyen şifreleme için kendi kendine yönetilen anahtarlar kullanıyorsanız, anahtar yönetimi görevlerini işleyen bir süreci ve stratejiyi hesaba eklediğinizden emin olun.
Belgelerinizin bir parçası olarak, süre sonu, konum ve bakım planı ayrıntıları gibi anahtar yönetimiyle ilgili bilgileri ekleyin.
Gereksinim 3.5.2
Şifreleme anahtarlarına erişimi gereken en az sayıda koruyucuyla kısıtlayın.
Sorumluluklarınız
Anahtarlara erişimi olan kişi sayısını en aza indirin. Grup tabanlı rol atamaları kullanıyorsanız, erişimi olan rolleri gözden geçirmek için yinelenen bir denetim işlemi ayarlayın. Proje ekibi üyeleri değiştiğinde, artık ilgili olmayan hesapların izinlerden kaldırılması gerekir. Yalnızca doğru kişilerin erişimi olmalıdır. Grup üyeliklerini düzenli olarak gözden geçirmek için Microsoft Entra Id erişim gözden geçirmelerini kullanın.
Tam zamanında (JIT) rol atamaları, zamana dayalı rol etkinleştirme ve onay tabanlı rol etkinleştirmesi yerine ayaktaki izinleri kaldırmayı göz önünde bulundurun. Örneğin Privileged Identity Management kullanmayı göz önünde bulundurun.
Gereksinim 3.5.3
Kart sahibi verilerini şifrelemek/şifresini çözmek için kullanılan gizli dizi ve özel anahtarları her zaman aşağıdaki formlardan birinde (veya daha fazlasında) depolayın:
- En az veri şifreleme anahtarı kadar güçlü olan ve veri şifreleme anahtarından ayrı olarak depolanan anahtar şifreleme anahtarıyla şifrelenir.
- Güvenli bir şifreleme cihazında (donanım (konak) güvenlik modülü (HSM) veya PTS onaylı etkileşim noktası cihazı gibi).
- Endüstri tarafından kabul edilen bir yönteme uygun olarak en az iki tam uzunluklu anahtar bileşeni veya anahtar paylaşımı olarak.
Sorumluluklarınız
PCI-DSS 4.0.1 iş yükünün bekleyen veri koruma stratejisi kapsamında birden fazla şifreleme anahtarı kullanması gerekir. CHD'yi şifrelemek ve şifresini çözmek için bir veri şifreleme anahtarı (DEK) kullanılır, ancak bu DEK'yi korumak için ek bir anahtar şifreleme anahtarı (KEK) sizin sorumluluğundadır. KEK'nin bir şifreleme cihazında depolandığından da emin olmanız gerekir. PCI DSS 4.0.1, tüm önemli yönetim etkinliklerinin sürekli izlenmesini ve belgelenmesi gerektirir.
DEK'yi depolamak için Azure Key Vault'ı ve KEK'yi depolamak için Azure Ayrılmış HSM'yi kullanabilirsiniz. HSM anahtar yönetimi hakkında bilgi için bkz. Azure Ayrılmış HSM nedir?
Gereksinim 3.6
Kart sahibi verilerinin şifrelenmesi için kullanılan şifreleme anahtarları için aşağıdakiler de dahil olmak üzere tüm anahtar yönetimi işlemlerini ve yordamlarını tam olarak belgeleyin ve uygulayın:
Sorumluluklarınız
Anahtarlar, sertifikalar ve bağlantı dizesi gibi gizli dizileri depolamak için Azure Key Vault kullanıyorsanız yetkisiz erişime karşı koruyun. Key Vault için Microsoft Defender şüpheli erişim girişimlerini algılar ve uyarılar oluşturur. Bu uyarıları Bulut için Microsoft Defender görüntüleyebilirsiniz. Daha fazla bilgi için bkz . Key Vault için Microsoft Defender. PCI DSS 4.0.1, tüm anahtar yönetim sistemleri için genişletilmiş izleme ve uyarı gerektirir.
Anahtar yönetimi hakkında NIST yönergelerini izleyin. Ayrıntılar için bkz:
- Şifreleme Anahtarı Yönetimi
- SP 800-133 Rev. 2, Şifreleme Anahtarı Oluşturma Önerisi
- SP 800-57 Bölüm 1 Rev. 5, Anahtar Yönetimi Önerisi
Ayrıca bkz. Key Vault için Microsoft Defender.
Gereksinim 3.6.7
Şifreleme anahtarlarının yetkisiz değiştirilmesini önleme.
Sorumluluklarınız
- Tüm anahtar depolarında tanılamayı etkinleştirin. Key Vault için Azure İzleyici'ye tıklayın. Günlükleri ve ölçümleri toplar ve Azure İzleyici'ye gönderir. Daha fazla bilgi için bkz . Key Vault için Azure İzleyici ile anahtar kasası hizmetinizi izleme.
- Tüm tüketicilere salt okunur izinler verin.
- Yönetim kullanıcıları veya sorumluları için ayakta izinlere sahip değilsiniz. Bunun yerine tam zamanında (JIT) rol atamalarını, zamana dayalı rol etkinleştirmeyi ve onay tabanlı rol etkinleştirmeyi kullanın.
- Günlükleri ve uyarıları Microsoft Sentinel gibi güvenlik bilgileri ve olay yönetimi (SIEM) çözümleriyle tümleştirerek merkezi bir görünüm oluşturun.
- Uyarılarda ve bildirimlerde, özellikle de beklenmeyen değişikliklerde işlem yapın.
Gereksinim 3.6.8
Şifreleme anahtarı koruyucularının anahtar koruyucu sorumluluklarını anlayıp kabul ettiklerini resmi olarak kabul etme gereksinimi.
Sorumluluklarınız
Önemli yönetim işlemlerine katılan tarafların sorumluluklarını açıklayan belgeleri koruyun.
Gereksinim 3.7
Depolanan kart sahibi verilerini korumaya yönelik güvenlik ilkelerinin ve operasyonel yordamların belgelenmiş, kullanımda ve etkilenen tüm taraflar tarafından bilindiğinden emin olun.
Sorumluluklarınız
Genel bir deyim olarak belgeler ve tüm kişilikler için bir dizi güncel rol kılavuzu oluşturun. Yeni işe alma eğitimi ve devam eden eğitimler gerçekleştirin.
İşlemler ve ilkeler hakkında kapsamlı belgeler bulundurmanız kritik önem taşır. Bekleyen ve aktarımdaki verilerin korunduğundan emin olmak için çeşitli ekipler katılır. Belgelerinizde tüm kişilikler için rol kılavuzu sağlayın. Roller arasında SRE, müşteri desteği, satış, ağ işlemleri, güvenlik işlemleri, yazılım mühendisleri, veritabanı yöneticileri ve diğerleri yer almalıdır. Personel, becerilerini güncel tutmak için NIST rehberliği ve bekleyen veri stratejileri konusunda eğitilmelidir. Eğitim gereksinimleri Gereksinim 6.5 ve Gereksinim 12.6'da ele alınmaktadır.
Gereksinim 4: Açık, genel ağlar arasında kart sahibi verilerinin iletimini şifreleme
Sorumluluklarınız
| Gereksinim | Sorumluluk |
|---|---|
| Gereksinim 4.1 | Aşağıdakiler de dahil olmak üzere açık, genel ağlar üzerinden iletim sırasında hassas kart sahibi verilerini korumak için güçlü şifreleme ve güvenlik protokolleri (örneğin, TLS 1.2 veya üzeri, IPSEC, SSH vb.) kullanın: |
| Gereksinim 4.2 | Son kullanıcı mesajlaşma teknolojileri (örneğin, e-posta, anlık ileti, SMS, sohbet vb.) ile korumasız PAN'ları hiçbir zaman göndermeyin. |
| Gereksinim 4.3 | Kart sahibi verilerinin iletimlerini şifrelemeye yönelik güvenlik ilkelerinin ve operasyonel yordamların belgelenmiş, kullanımda ve etkilenen tüm taraflar tarafından bilindiğinden emin olun. |
Gereksinim 4.1
Aşağıdakiler de dahil olmak üzere açık, genel ağlar üzerinden iletim sırasında hassas kart sahibi verilerini korumak için güçlü şifreleme ve güvenlik protokollerini (örneğin, TLS, IPSEC, SSH vb.) kullanın:
Sorumluluklarınız
Genel İnternet üzerinden geçiş yapılan kart sahibi verileri (CHD) şifrelenmelidir. Veriler, tüm iletimler için güçlü şifreleme desteğiyle TLS 1.2 veya üzeri ile şifrelenmelidir. Herhangi bir veri iletim hizmeti üzerinde TLS dışı TLS yeniden yönlendirmelerini desteklemeyin. PCI DSS 4.0.1, şifreleme denetimlerinin etkili kalmasını sağlamak için şifreleme protokollerinin ve düzenli risk değerlendirmelerinin sürekli izlenmesini gerektirir.
Tasarımınız stratejik bir TLS sonlandırma noktaları zincirine sahip olmalıdır. Veriler ağ atlamaları arasında ilerledikçe, paket incelemesi gerektiren atlamalarda TLS'yi koruyun. En azından, kümenin giriş kaynağında son TLS sonlandırma noktasına sahip olun. Küme kaynakları içinde daha ileriye götürmeyi göz önünde bulundurun.
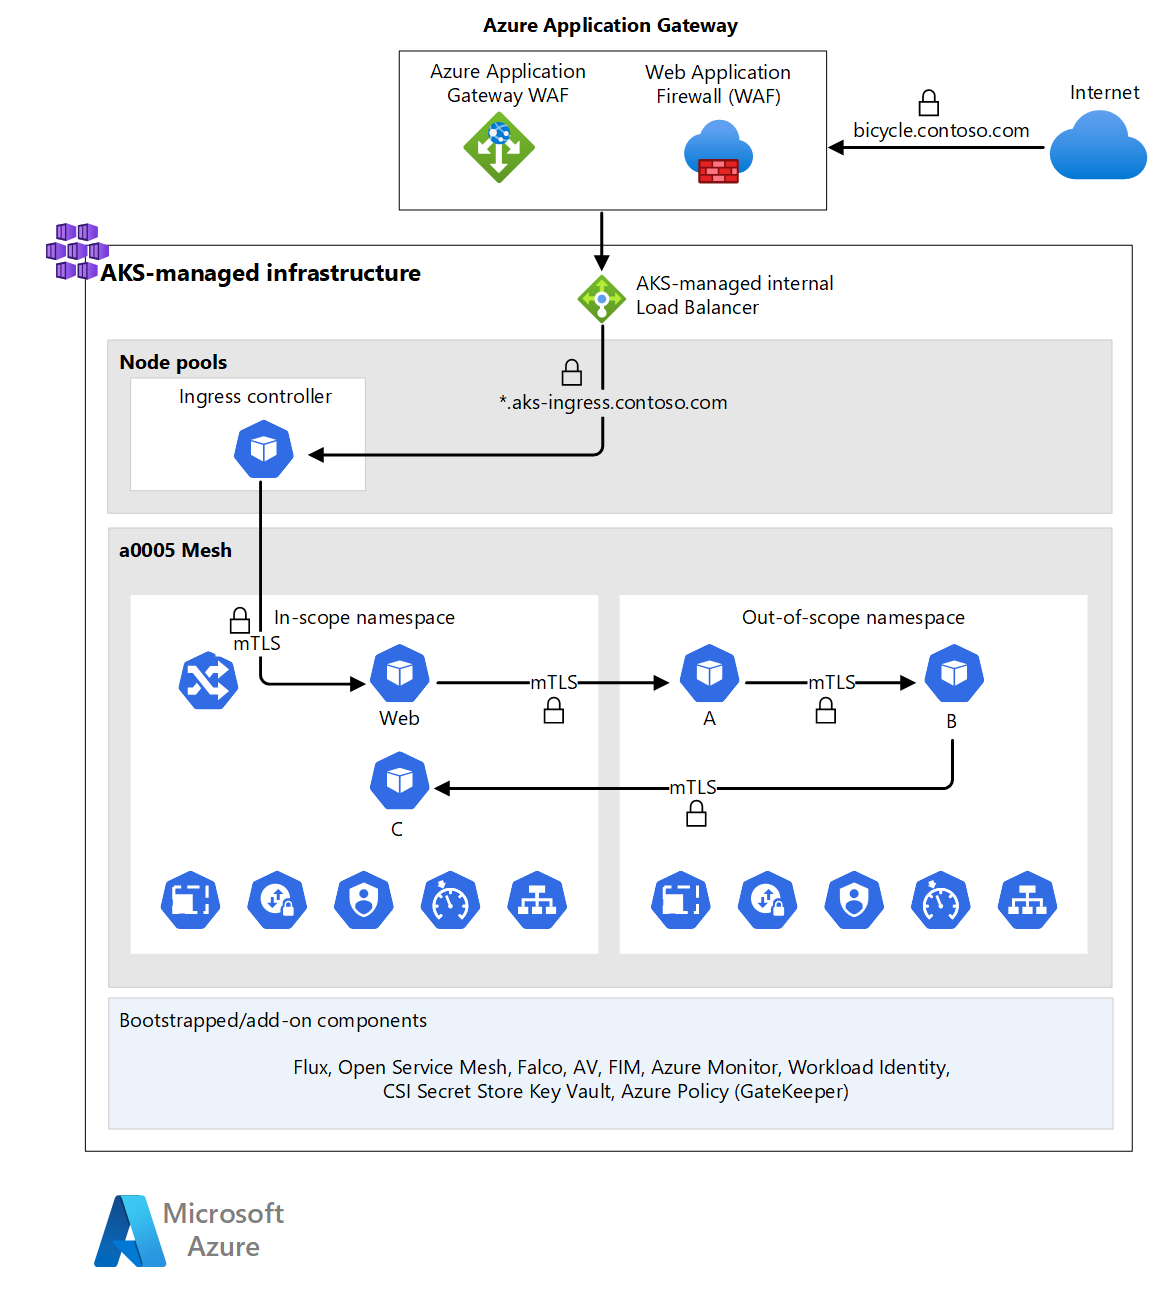
Kaynak oluşturmayı yönetmek için Azure İlkesi kullanın:
- HTTPS olmayan herhangi bir giriş kaynağının oluşturulmasını reddedin.
- Web trafiğinin ağ geçidiniz üzerinden tünellendiğinden emin olmak için kümenizdeki genel IP veya genel yük dengeleyicilerin oluşturulmasını reddedin.
Daha fazla bilgi için bkz. Azure şifrelemeye genel bakış. PCI DSS 4.0.1, gerekçeli ve belgelenmişse şifreleme denetimlerine özelleştirilmiş bir yaklaşım sağlar.
Gereksinim 4.1.1
Kart sahibi verilerini aktaran veya kart sahibi veri ortamına bağlı kablosuz ağların olduğundan emin olun, kimlik doğrulaması ve iletim için güçlü şifreleme uygulamak için endüstrinin en iyi yöntemlerini (örneğin, IEEE 802.11i) kullanın.
Sorumluluklarınız
Bu mimari ve uygulama, kablosuz bağlantılar üzerinden şirket içi veya kurumsal ağdan buluta işlemler yapmak için tasarlanmamıştır. Dikkat edilmesi gerekenler için resmi PCI-DSS 4.0.1 standardındaki yönergelere bakın.
Gereksinim 4.2
Son kullanıcı mesajlaşma teknolojileri (örneğin, e-posta, anlık ileti, SMS, sohbet vb.) ile korumasız PAN'ları hiçbir zaman göndermeyin.
Sorumluluklarınız
İş yükünüz e-posta göndermeyi gerektiriyorsa bir e-posta karantina kapısı oluşturmayı göz önünde bulundurun. Bu doğrulama, tüm giden iletileri uyumluluk açısından taramanıza ve hassas verilerin dahil olmadığını denetlemenize olanak verir. İdeal olarak, müşteri destek iletileri için de bu yaklaşımı göz önünde bulundurmanız gerekir.
Doğrulama, iş yükü düzeyinde ve değişiklik denetimi işleminde yapılmalıdır. Onay kapıları gereksinimi anlamalıdır.
Dikkat edilmesi gerekenler için resmi PCI-DSS 4.0.1 standardındaki yönergelere bakın.
Gereksinim 4.3
Kart sahibi verilerinin iletimlerini şifrelemeye yönelik güvenlik ilkelerinin ve operasyonel yordamların belgelenmiş, kullanımda ve etkilenen tüm taraflar tarafından bilindiğinden emin olun.
Sorumluluklarınız
İşlemler ve ilkeler hakkında kapsamlı belgeler bulundurmanız kritik önem taşır. Bu durum özellikle Aktarım Katmanı Güvenliği (TLS) ile ilgili ilkeleri yönetirken geçerlidir. Belgelerde aşağıdakiler gibi konular hakkında bilgi bulunmalıdır:
- Genel internet giriş noktaları. TlS şifrelemeleri için Azure Uygulaması lication Gateway desteği örnek olarak verilmiştir.
- Çevre ağı ile iş yükü podları arasında ağ atlamaları.
- Poddan poda şifreleme (uygulandıysa). Bu, bir hizmet ağı yapılandırmasıyla ilgili ayrıntıları içerebilir.
- Depolamaya pod (mimarinin bir parçasıysa).
- Dış hizmetlere, TLS kullanan Azure PaaS hizmetlerine, ödeme ağ geçidine veya sahtekarlık algılama sistemine pod ekleyin.
Düzenlemeye tabi ortamlar çalıştıran kişiler, güvenlik güvencelerini desteklemek için eğitilmeli, bilgilendirilmeli ve teşvik edilmelidir. Bu, ilke açısından onay sürecinin bir parçası olan kişiler için özellikle önemlidir.
Sonraki Adımlar
Bekleyen ve aktarılan kart sahibi verilerini korumak için kapsamlı şifreleme ve anahtar yönetimi denetimleri uygulayın.