Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Bugün, Kritik iş yüklerinizi Application Gateway'in arkasına güvenli bir şekilde dağıtarak Katman 7 yük dengeleme özelliklerinin esnekliğini elde edebilirsiniz. Arka uç iş yüklerine erişim iki şekilde mümkündür:
- Genel IP adresi: İş yüklerinize İnternet üzerinden erişilebilir.
- Özel IP adresi- İş yüklerinize sanal ağınız /bağlı ağlarınız üzerinden özel olarak erişilebilir
Application Gateway için Özel Bağlantı, iş yüklerini sanal ağlara ve aboneliklere yayılan özel bir bağlantı üzerinden bağlamanıza olanak tanır. Yapılandırıldığında, tanımlı bir sanal ağın alt ağına özel bir uç nokta yerleştirilir ve ağ geçidiyle iletişim kurmak isteyen istemciler için özel bir IP adresi sağlanır. Özel Bağlantı işlevselliği destekleyen diğer PaaS hizmetlerinin listesi için bkz. Azure Özel Bağlantı nedir?
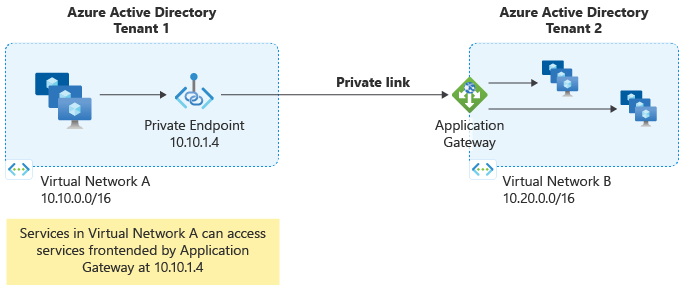
Özellikler ve işlevler
Özel Bağlantı, aşağıdaki senaryolarda Özel Uç Nokta aracılığıyla Application Gateway'e özel bağlantıyı genişletmenize olanak tanır:
- Application Gateway'den aynı veya farklı bölgedeki sanal ağ
- Application Gateway'den aynı veya farklı abonelikteki sanal ağ
- Application Gateway'den aynı veya farklı abonelikte ve aynı veya farklı Microsoft Entra kiracısında bulunan sanal ağ
Application Gateway'e gelen genel (İnternet) erişimi engellemeyi ve yalnızca özel uç noktalar aracılığıyla erişime izin vermeyi de seçebilirsiniz. Uygulama ağ geçidine gelen yönetim trafiğine hala izin verilmelidir. Daha fazla bilgi için bkz. Application Gateway altyapı yapılandırması
Application Gateway tarafından desteklenen tüm özellikler, AGIC desteği de dahil olmak üzere özel bir uç nokta üzerinden erişildiğinde desteklenir.
Uyarı
Application Gateway için Özel Bağlantı yapılandırmasının yaklaşık 5 dakika (300 saniye) boşta kalma zaman aşımı süresi vardır. Bağlantıların hareketsizlik nedeniyle sonlandırılmasını önlemek için, özel uç noktalar üzerinden Application Gateway'e bağlanan uygulamalar 300 saniyeden kısa TCP keepalive aralıklarını kullanmalıdır. İstemci TCP keepalive’larını başlatamıyorsa, Application Gateway’de gerekli keepalive davranışının etkinleştirilmesini istemek için bir destek talebi gönderin.
Özel uç noktadan gelen trafiği tanımlayın
Uyarı
Trafik özel uç nokta üzerinden Application Gateway'e ulaştığında, Özel Bağlantı istemcinin kaynak IP adresini ve kaynak portunu korur. Uygulama Geçidi erişim günlükleri bu değerleri clientPort ve clientIP alanlarında kaydeder. HTTP ve HTTPS isteklerinde, Application Gateway’in X-Forwarded-For üst bilgisine eklediği giriş, IP:port biçiminde aynı değerleri yansıtır. Başka bir proxy isteği özel uç noktaya gönderirse, bu değerler o proxy'yi doğrudan istemci olarak tanımlar.
Tüketici sanal ağları örtüşen IP adres alanlarını kullanabilir, bu nedenle yalnızca bir istemci IP adresi orijinal tüketiciyi tanımlayamayabilir. Azure Özel Bağlantı, her özel uç nokta bağlantısına linkIdentifier, diğer adıyla LINKID, atar. HTTP ve HTTPS istekleri için, Application Gateway ondalık tanımlayıcıyı aşağıdaki konumlarda gösterir:
| Yer | İsim | Description |
|---|---|---|
| Talep arka plana iletildi | X-Azure-PrivateEndpoint-ID |
Application Gateway, talebi iletmeden önce bu başlığı ekler. Değeri, örneğin 123456 gibi, özel uç nokta bağlantısı tanımlayıcısının ondalık değeridir. |
| Application Gateway erişim günlüğü | LinkId |
Bir dizi değeriyle aynı ondalık bağlantı tanımlayıcısını içerir. Daha fazla bilgi için Erişim günlüğü kategorisine bakınız. |
Örneğin, bir arka uç, özel bir uç noktasından gelen bir istek için aşağıdaki başlığı alır:
X-Azure-PrivateEndpoint-ID: 123456
Uyarı
Adının aksine, X-Azure-PrivateEndpoint-ID özel uç noktanın Azure kaynak kimliğini içermiyor. Özel uç nokta bağlantısının linkIdentifier özelliğinin ondalık değerini içerir.
HTTP X-Azure-PrivateEndpoint-ID başlığı, Katman 7 HTTP ve HTTPS trafiği için geçerlidir. Layer 4 TCP/TLS proxy trafiğine eklenmiyor.
Her iki değeri linkIdentifier Azure Resource Manager'daki ilgili özel uç nokta bağlantısının özelliğiyle karşılaştırın. Bu karşılaştırma, arka uç isteklerini ve erişim logu kayıtlarını belirli bir özel uç nokta bağlantısıyla ilişkilendirmenizi sağlar; bu bağlantılar denetim veya erişim kontrol kararları için gerçekleşir.
Application Gateway, başlık ve erişim günlüğü özelliğini yalnızca özel uç nokta üzerinden alınan talepler için doldurur. Doğrudan bir Application Gateway genel veya özel ön uç IP adresine gönderilen istekler için, Application Gateway X-Azure-PrivateEndpoint-ID ya da LinkId alanlarını doldurmaz. Bu davranış, Özel Bağlantı yapılandırması ya genel ya da özel bir Uygulama Geçidi ön sendiyle ilişkilendirildiğinde geçerlidir.
LINKID öğesinin Azure Özel Bağlantı tanımı ve bunun linkIdentifier ile ilişkisi için bkz. TCP Proxy v2 kullanarak bağlantı bilgilerini edinme.
bileşenleri Özel Bağlantı
Application Gateway ile Özel Bağlantı uygulamak için dört bileşen gerekir:
Application Gateway Özel Bağlantı Yapılandırması
Özel bağlantı yapılandırması, Application Gateway Ön Uç IP adresiyle ilişkilendirilebilir. Bu adres daha sonra Özel Uç Nokta kullanarak bağlantı kurmak için kullanılır. Application Gateway ön uç IP adresiyle ilişkilendirme yoksa Özel Bağlantı özelliği etkinleştirilmez.
Application Gateway Ön Uç IP Adresi
Application Gateway Özel Bağlantı Yapılandırması'nın Özel Bağlantı Özelliklerini etkinleştirmek için ilişkilendirilmesi gereken genel veya özel IP adresi.
Özel Uç Nokta
Sanal ağ adres alanınızda özel bir IP adresi ayıran bir Azure ağ kaynağı. Özel bağlantı erişimi sağlayan diğer birçok Azure Hizmetine benzer şekilde özel IP adresi üzerinden Application Gateway'e bağlanmak için kullanılır; Örneğin, Depolama ve KeyVault.
Özel Uç Nokta Bağlantısı
Application Gateway'de Özel Uç Noktalardan kaynaklanan bir bağlantı. Erişim vermek veya reddetmek için bağlantıları otomatik olarak onaylayabilir, el ile onaylayabilir veya reddedebilirsiniz.
Pricing
| Bileşen | Hizmet Sağlayıcısı/Özel Bağlantı (Application Gateway kaynak sahibi) | Tüketici/Özel Uç Nokta |
|---|---|---|
| Özel bağlantı hizmeti | Ücret alınmaz | Uygulanamaz |
| Özel uç nokta | Uygulanamaz | Özel Bağlantı başına faturalandırılır |
| Veri işleme (çift yönlü) | Ücret alınmaz | Özel Bağlantı başına faturalandırılır |
| Veri aktarımları | Bant Genişliği başına faturalandırılır | Bant Genişliği başına faturalandırılır |
Sınırlamalar
- Özel Bağlantı yapılandırmalarını yapılandırmak için API sürüm 2020-03-01 veya üzeri kullanılmalıdır.
- Özel Bağlantı Yapılandırması nesnesindeki statik IP ayırma yöntemi desteklenmez.
- PrivateLinkConfiguration için kullanılan alt ağ, Application Gateway alt ağıyla aynı olamaz.
- Application Gateway için özel bağlantı yapılandırması "Diğer Ad" özelliğini kullanıma sunmaz ve kaynak URI'si aracılığıyla başvurulmalıdır.
- Özel Uç Nokta oluşturma işlemi *.privatelink DNS kaydı veya bölgesi oluşturmaz. Tüm DNS kayıtları Application Gateway'iniz için kullanılan mevcut bölgelere girilmelidir.
- Application Gateway için Özel Bağlantı yapılandırmasının yaklaşık 5 dakika (300 saniye) boşta kalma zaman aşımı süresi vardır. Bağlantıların hareketsizlik nedeniyle sonlandırılmasını önlemek için, özel uç noktalar üzerinden Uygulama Geçidi'ne bağlanan uygulamalar 300 saniyeden kısa TCP keepalive aralıklarını kullanmalıdır. İstemci TCP keepalive’larını başlatamıyorsa, Application Gateway’de gerekli keepalive davranışının etkinleştirilmesini istemek için bir destek talebi gönderin.
Sonraki adımlar
- Azure Uygulaması Lication Gateway Özel Bağlantı yapılandırın.
- Azure Özel Bağlantı nedir?