Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Kubernetes, kapsayıcılı uygulamaların dağıtımını, ölçeklendirmesini ve yönetimini otomatikleştiren bir açık kaynak sistemidir. yönetilen kubernetes kümesini Azure dağıtmak için Azure Kubernetes Service (AKS) önerilir.
Kuruluşlar Kubernetes'i Azure üzerinde farklı hızlarda benimser. Kuruluşunuzun yolculuğu büyük olasılıkla diğer teknolojileri benimsediğinize benzer bir yol izleyecektir. Temelleri öğrenir, kuruluşunuzu roller ve sorumluluklarla uyumlu hale getirir ve üretime hazır iş yükleri dağıtırsınız. Buradan, müşteri ve iş talepleri değiştikçe çözümünüzü yineler ve büyütürsiniz.
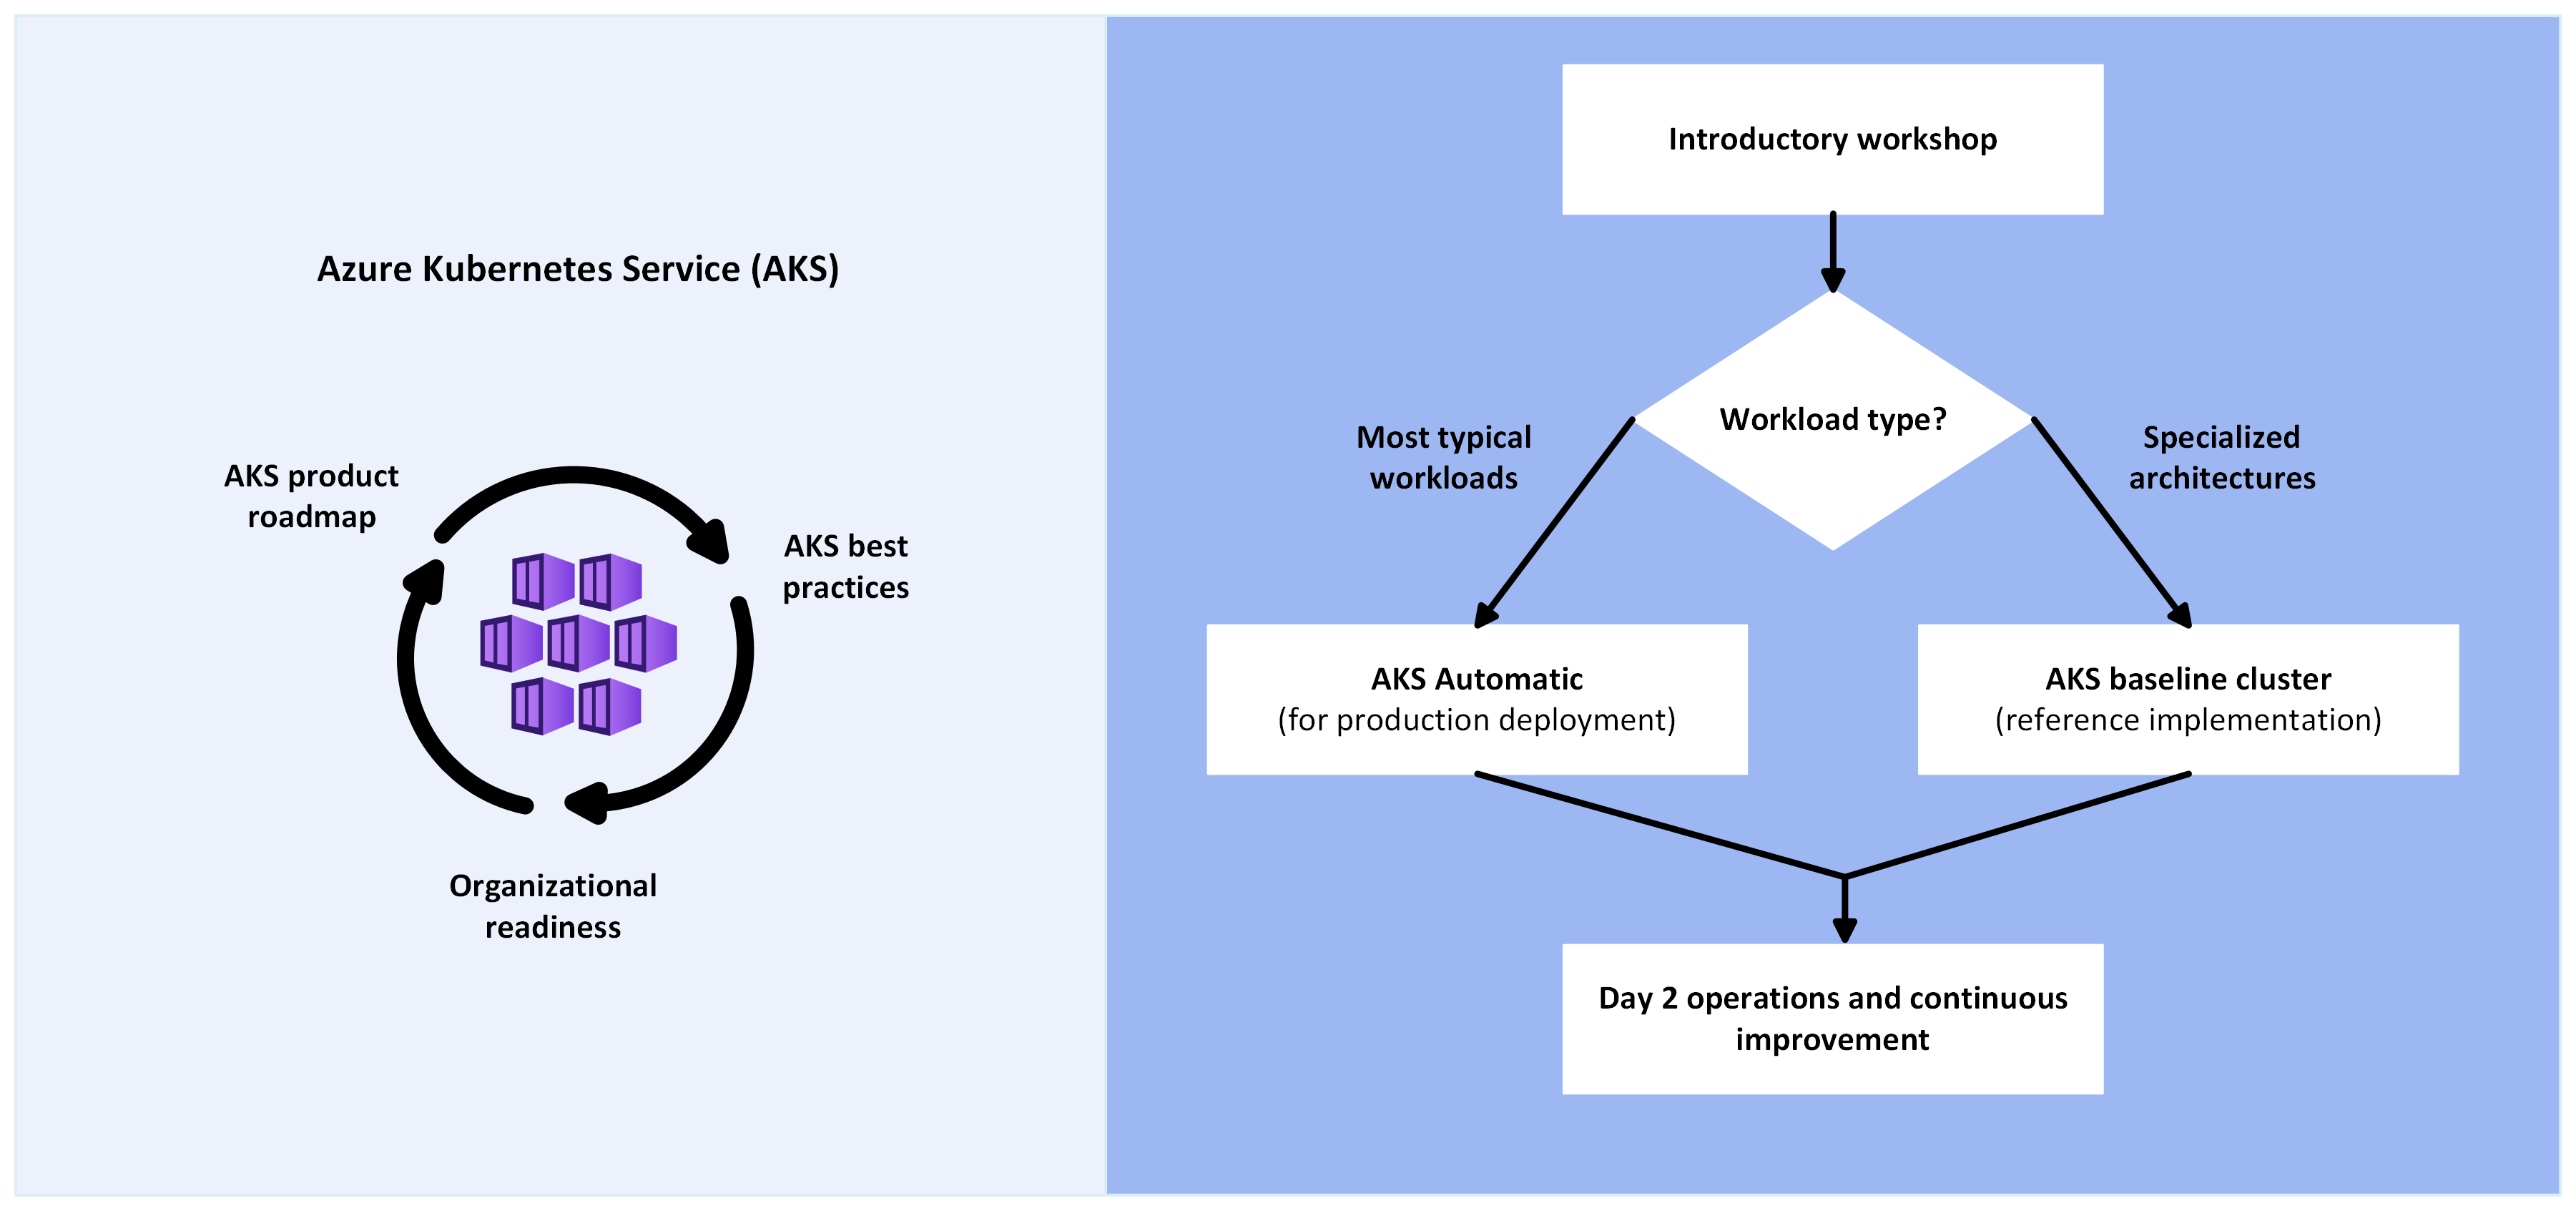
AKS'ye giriş
Kubernetes veya AKS'de yeniyseniz Microsoft Learn ile başlayın. Bu ücretsiz çevrimiçi platform, Microsoft ürünler için etkileşimli eğitim sağlar. Azure üzerinde Kubernetes'e Giriş öğrenme yolu, kapsayıcıların, AKS küme yönetiminin ve iş yükü dağıtımının temel kavramlarını kapsar.
Üretim yolu
Kubernetes'in avantajlarını ve avantajlarını anladıktan sonra AKS'nin iş yükünüz için doğru Azure işlem platformu olup olmadığını değerlendirin ve bu teknoloji için kuruluş ilkeleri oluşturun.
Çoğu üretim iş yükü için AKS Otomatik ile başlayın. AKS Otomatik, Azure Well-Architected Framework önerilerini izleyen önceden yapılandırılmış ayarlardır. Düğüm yönetimi, ölçeklendirme, güvenlik ilkeleri ve yükseltmeler için yerleşik yapılandırmayı içerir. Bu yapılandırma, platform mühendisliğinde harcanan süreyi azaltır.
İş yükünüz ağ, düğüm havuzları, yükseltme temposu veya yetkilendirme üzerinde açık denetim gerektirdiğinde AKS Standard ile tam özelleştirme için başvuru mimarisi olarak AKS temel kümesini kullanın.
AKS yolunuzu seçin
Aşağıdaki tablo, iş yükü gereksinimlerinize göre AKS Otomatik ve AKS Standard arasında seçim yapabilirsiniz:
| İş yükü gereksinimleriniz | Önerilen yol | Neden? |
|---|---|---|
| Hızlı teslime odaklanan erken Kubernetes olgunluğu | AKS Otomatik | Platform yönetimi karmaşıklığını azaltır; ekipler altyapı ayarlamaya değil uygulamalara odaklanır. |
| Standart güvenlik, ölçeklendirme ve ağ ile tipik uygulama barındırma | AKS Otomatik | Üretime hazır varsayılanlar önceden yapılandırılmış. Otomatik düğüm yönetimi, HPA/KEDA/VPA etkin, otomatik yükseltmeler, yerleşik SLA'lar, yönetilen güvenlik ilkeleri ve verimli bölme paketleme. Daha düşük platform mühendisliği yükü. |
| Düğüm havuzları, ağ topolojisi veya yükseltme temposu üzerinde açık denetim | temel mimariyi izleyen AKS Standard | AKS temel kümesi başvuru mimarisi aracılığıyla tam özelleştirme. Gelişmiş ağ yapılandırmalarını, özel CNI'yi ve ayrıntılı bileşen denetimini destekler. |
| Sıkı uyumluluk denetimleri ve denetim izleri gerektiren düzenlenmiş ortamlar | Düzenlenen küme mimarisini izleyen AKS Standard | PCI DSS mimarisi, birçok düzenlemeye tabi olan uyumluluk desenlerini gösterir. Her bileşen üzerinde açık denetim içerir, mevzuat doğrulama ve uyumluluk belgelerini etkinleştirir. |
| Yerleşik platform mühendislik süreçleri ve mimari standartları | AKS Standard | Gelişmiş işletim düzenlerini ve kurumsal standartlaştırmayı destekler. |
AKS Otomatik: Varsayılan olarak üretime hazır
AKS Otomatik, üretim iş yüklerini çalıştırmak için gereken kararların ve el ile yapılandırmaların sayısını azaltarak birçok işletimsel görevi önceden yapılandırıp otomatikleştirir.
AKS Otomatik ile önceden yapılandırılmış olarak gelenler
- Yönetilen sistem düğümü havuzları: AKS sistem bileşenlerini sizin yerinize sağlar ve çalıştırır. Denetim düzlemi sanal makinelerini yönetmezsiniz.
- Otomatik ölçeklendirme: Yatay Pod Otomatik Ölçeklendiricisi (HPA), Kubernetes Event-Driven Otomatik Ölçeklendiricisi (KEDA) ve Dikey Pod Otomatik Ölçeklendiricisi (VPA) iş yükü talebine uyacak şekilde otomatik olarak etkinleştirilir.
- Otomatik yükseltmeler: Küme ve düğüm işletim sistemi görüntü yükseltmeleri güvenli bir tempoda otomatikleştirilmiştir.
- Yerleşik gözlemlenebilirlik: Prometheus için Azure İzleyici yönetilen hizmet (ölçümler) ve Kapsayıcı içgörüleri (günlükler) varsayılan olarak etkindir.
- Yerleşik güvenlik denetimleri: Kubernetes en iyi yöntemlerini zorunlu kılmak için dağıtım korumaları, iş yükü kimliği, OIDC veren ve API sunucusu sanal ağ tümleştirmesi önceden yapılandırılmıştır.
- Verimli kaynak kullanımı: Podlar, kullanımı en üst düzeye çıkarmak ve boşta kalma kapasitesini en aza indirmek için düğümler arasında verimli bir şekilde paketlenir.
- Dahil edilen SLA'lar: Pod hazırlığı SLA'sı (5 dakika içinde 99,9%) ve çalışma süresi SLA'sı (99,95%) dahildir.
Tam bir özellik karşılaştırması için bkz . AKS Otomatik ve AKS Standard karşılaştırması.
AKS Standard: Temel mimari ve özel senaryolar
AKS Otomatik'in önceden yapılandırılmış deneyiminin ötesinde özelleştirmeye ihtiyacınız olduğunda, başvuru mimarisi olarak AKS temel kümesini kullanın. Temel mimari, AKS Standard için üretime hazır tasarım desenlerini, güvenlik kontrollerini ve işletimle ilgili en iyi uygulamaları ortaya koyar.
Tasarımınızı temel uygulamadan başlatın ve iş yükünüzün özel gereksinimleriyle uyumlu olacak şekilde değiştirin.
Belirli senaryolar için özel mimariler
Aşağıdaki temel uygulamalar, tipik uygulama barındırmanın ötesinde belirli kullanım örnekleri için AKS temel kümesinin bileşenlerinin nasıl ayarlandığını açıklar.
Mikro hizmetler
Temel kümede mikro hizmetleri çalıştırdığınızda, ağ ilkelerini ve pod otomatik ölçeklendirmesini ayarlamanız ve gözlemlenebilirlik için dağıtılmış izleme uygulamanız gerekir.
Yüksek güvenlik uyumluluğu
Düzenlenen ortamlar için daha güçlü güvenlik denetimleri ve kısıtlanmış küme etkileşimleri kullanarak temel uygulamayı geliştirin. Aşağıdaki örnek, finansal olarak düzenlenmiş bir iş yükü çalıştıran bir kümeyi gösterir.
İş sürekliliği ve olağanüstü durum kurtarma
Dayanıklı çözümler için, etkin/etkin, yüksek oranda kullanılabilir bir yapılandırmada bölgeler arasında birden çok temel küme örneği dağıtın.
En iyi yöntemler
Devam eden işlemlerin bir parçası olarak, önerilen en iyi yöntemlerle uyumlu olduğundan emin olmak için kümenizi düzenli aralıklarla denetleyin.
AKS Otomatik kümeleri için: Çoğu en iyi yöntem varsayılan olarak uygulanır. Hangi desenlerin önceden yapılandırılmış olduğunu ve iş yükünüz için hangi ek yapılandırmanın gerekebileceğini anlamak için AKS Otomatik belgelerini gözden geçirin.
AKS Standart kümeleri için: Başlangıç olarak kümenizi AKS temel kümesiyle hizalayın ve ardından en iyi yöntemler belgelerinden öneriler uygulayın.
Daha fazla bilgi için bakınız:
Ayrıca AKS Denetim Listesi gibi topluluk odaklı bir yardımcı programı, bu en iyi yöntemlere uyumunuzu düzenlemenin ve izlemenin bir yolu olarak değerlendirebilirsiniz.
İşlemler kılavuzu
İş yükünüzü AKS'ye dağıttığınızda 2. gün işlemleri öncelik haline gelir. AKS 2. gün operasyon kılavuzu, müşteri taleplerini karşılamanıza ve iyileştirilmiş önceliklendirme süreçleriyle olay yanıtını işlemenize yardımcı olur.
İş yükü ve küme izleme
Ölçümleri ve günlükleri toplamak için AKS kümelerinizde izlemeyi etkinleştirin. Ardından, optimum sistem sağlığını ve performansını korumak için bu verileri analiz edin, görselleştirin ve bu verilere göre harekete geçin.
AKS Otomatik Kümeleri, metrikler için Prometheus’a yönelik Azure İzleyici yönetilen hizmeti ve günlükler için Container Insights varsayılan olarak etkinleştirilmiş şekilde sunulur. Gerekirse gelişmiş görselleştirme için Azure Managed Grafana etkinleştirebilirsiniz.
AKS Standart kümeleri, küme ve uygulama katmanları arasında uçtan uca görünürlük sağlamak üzere Prometheus, Container Insights ve Azure Managed Grafana için yönetilen hizmetle Azure İzleyici kullanarak izlemeyi ayrı olarak yapılandırmanızı gerektirir.
AKS ile güncel kalın
Kubernetes ve AKS hızla gelişir. Bilgili mimari kararlar almak ve planlanan kullanımdan kaldırmaları öngörmek için yol haritasını gözden geçirin.
Diğer kaynaklar
Tipik AKS yolculuğu, AKS hakkında bilgi edinmekten mevcut kümelerinizi büyütmeye ve yeni ürün ve müşteri taleplerini karşılamaya kadar uzanmaktadır. Aşağıdaki kaynaklar, yol boyunca belirli durumlar için başvuru malzemesi sağlar.
Örnek çözümler
Aşağıdaki örnek çözümler aks'yi temelleri olarak kullanır:
Azure Arc ile etkinleştirilmiş Kubernetes
AKS, Azure üzerinde yönetilen bir Kubernetes deneyimi sağlar. Ancak Azure Arc özellikli Kubernetes kullanarak kendi Kubernetes kümelerinizde bazı iş yüklerini yönetmeyi tercih edebilirsiniz. Desteklenen kümeler Red Hat OpenShift, SUSE Rancher Kubernetes Engine (RKE) ve Canonical Charmed Kubernetes'tir.
ayrıca Kubernetes Küme API Sağlayıcısı Azure kümeleriyle Azure Arc yönetimini kullanarak Azure İzleyici kapsayıcı içgörüleri ve Azure İlkesi gibi Azure Resource Manager gösteriminden ve küme uzantılarından yararlanabilirsiniz. Azure Arc özellikli Kubernetes, Azure Yerel üzerinde
Yönetilen hizmet sağlayıcısı
Yönetilen hizmet sağlayıcıları, birden çok müşterinin kaynaklarını yönetmek için Azure Lighthouse kullanır. AKS, barındırılan Kubernetes ortamlarını yönetebilmeniz ve müşterilerinizin kiracıları içinde kapsayıcılı uygulamalar dağıtabilmeniz için Azure Lighthouse destekler.
Azure Lighthouse ile AKS
AWS veya Google Cloud uzmanları
Aşağıdaki makaleler, Azure hızlı bir şekilde başlamanıza yardımcı olmak için Azure hizmetleri diğer bulut platformlarıyla karşılaştırır:
- Amazon Web Services (AWS) uzmanları için kapsayıcılar ve kapsayıcı düzenleyicileri
- Amazon Elastic Kubernetes Service (EKS) uzmanları için AKS
- Web uygulamasını Amazon EKS'den AKS'ye geçirme
- Olay temelli iş yükünü Amazon EKS'den AKS'ye geçirme
- Google Cloud uzmanları için kapsayıcılar ve kapsayıcı düzenleyicileri