Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Şunlar için geçerlidir: Azure Yerel'in hiper yakınsanmış dağıtımları
Bu makalede, Active Directory dağıtım sorunlarını önlemeye yardımcı olmak için gerekli OU ve izinleri oluşturma da dahil olmak üzere Azure Yerel dağıtımı için nasıl hazırlayacağınız açıklanmaktadır.
Azure Yerel için Active Directory gereksinimleri şunlardır:
- Ayrılmış bir kuruluş birimi (OU).
- İlgili Grup İlkesi Nesnesi (GPO) için engellenmiş grup ilkesi devralması
- Active Directory'da OU üzerinde tüm hakları olan bir kullanıcı hesabı.
Not
- Önceki gereksinimleri karşılamak için mevcut işleminizi kullanabilirsiniz. Makalede kullanılan betiğin kullanılması isteğe bağlıdır ve hazırlığı basitleştirmek için sağlanmaktadır.
- Grup ilkesi devralmayı OU düzeyinde engellediğinizde, zorunlu seçeneği etkinleştirilmiş GPO'lar engellenmez. Varsa, bu GPO'ların Windows Yönetim Araçları (WMI) Filtresi gibi başka yöntemler kullanılarak engellenmiş olduğundan emin olun. GPO'ların yerel Azure örneklerinizin bilgisayar hesaplarına uygulanmasını engellemek için, zorunlu tüm GPO'lara WMI filtresini uygulayın. Filtre uygulandığında, WMI filtresinde tanımlanan mantığa bağlı olarak zorunlu GPO’lar uygulanmaz.
Active Directory için gerekli izinleri el ile atamak, bir OU oluşturmak ve GPO devralmayı engellemek için bkz. Azure Yerel'iniz için özel Active Directory yapılandırması.
Önkoşullar
'AsHciADArtifactsPreCreationTool' modülünün 2402 sürümünü yükleyin. Modülü PowerShell Galerisi'nden yüklemek için aşağıdaki komutu çalıştırın:
Install-Module AsHciADArtifactsPreCreationTool -Repository PSGallery -ForceNot
Yeni sürümü yüklemeden önce modülün önceki sürümlerini kaldırdığınızdan emin olun.
OU oluşturmak için izinlere ihtiyacınız vardır. İzinleriniz yoksa Active Directory yöneticinize başvurun.
Azure Yerel sisteminizle Active Directory arasında bir güvenlik duvarınız varsa, uygun güvenlik duvarı kurallarının yapılandırıldığından emin olun. Belirli yönergeler için bkz . Active Directory Web Hizmetleri ve Active Directory Ağ Geçidi Yönetim Hizmeti için güvenlik duvarı gereksinimleri. Ayrıca bkz Active Directory etki alanları ve güven ilişkileri için güvenlik duvarı yapılandırma.
Dağıtım kullanıcı gereksinimleri
Yaşam Döngüsü Yöneticisi (LCM) dağıtım kullanıcı hesabı, Azure Yerel dağıtım ve yaşam döngüsü yönetimi için aşağıdaki Active Directory gereksinimlerini karşılamalıdır.
- Etkileşimli oturum açma. Dağıtım kullanıcısının etkileşimli olarak oturum açmasına izin verilmelidir.
- Toplu iş olarak oturum açın. Dağıtım kullanıcısının Toplu iş olarak oturum açma izin haklarına sahip olması gerekir. Varsayılan etki alanı ilkesinin bu hakkı reddetmediğinden veya dağıtım kullanıcı hesabına açıkça vermediğinden emin olun.
Active Directory hazırlık modülü
Active Directory Azure Yerel dağıtımlarına hazırlamak için AsHciADArtifactsPreCreationTool PowerShell modülündeki cmdlet'ini kullanınNew-HciAdObjectsPreCreation. Cmdlet için gerekli parametreler şunlardır:
| Parametre | Açıklama |
|---|---|
-AzureStackLCMUserCredential |
Dağıtım için uygun izinlerle oluşturduğunuz yeni bir kullanıcı nesnesi. Bu hesap, Azure Yerel dağıtımı tarafından kullanılan kullanıcı hesabıyla aynıdır. Yalnızca kullanıcı adını sağladığınıza emin olun. Adın içine alan adını eklemeyin, örneğin contoso\username.Parolanın uzunluk ve karmaşıklık gereksinimlerine uygun olması gerekir. En az 14 karakter uzunluğunda bir parola kullanın. Parolada küçük harf, büyük harfli karakter, sayı ve özel karakter bulunmalıdır. Daha fazla bilgi için bkz. Parola karmaşıklığı gereksinimleri. İsim, yerel yönetici kullanıcısı ile tamamen aynı olamaz. Yöneticiyi kullanıcı adı olarak kullanamazsınız. Adın her Azure Yerel örneği (dağıtım) için benzersiz olması gerekir. |
-AsHciOUName |
Azure Yerel dağıtımına yönelik tüm nesneleri depolamak için yeni bir Kuruluş Birimi (OU). Bu OU, ayarlarda çakışma olmadığından emin olmak için mevcut grup ilkelerini ve devralmayı engeller. Ayırt edici ad (DN) olarak OU belirtin. Daha fazla bilgi için Bkz. Ayırt Edici Adlar biçimi. |
Not
- Yol,
-AsHciOUNameyolun herhangi bir yerinde bulunan aşağıdaki özel karakterleri desteklemez:&,",',<,>. - Dağıtım tamamlandıktan sonra bilgisayar nesnelerinin farklı bir OU'ya taşınması desteklenmez.
Active Directory'i hazırlama
Active Directory'yi hazırlarken, dağıtım kullanıcısı gibi Azure Yerel ile ilgili nesneleri yerleştirmek için ayrılmış bir Kuruluş Birimi (OU) oluşturursunuz.
Ayrılmış bir OU oluşturmak için şu adımları izleyin:
Active Directory etki alanınıza katılmış bir bilgisayarda oturum açın.
PowerShell'i yönetici olarak çalıştırın.
Ayrılmış OU'ları oluşturmak için aşağıdaki komutu çalıştırın.
New-HciAdObjectsPreCreation -AzureStackLCMUserCredential (Get-Credential) -AsHciOUName "<OU name or distinguished name including the domain components>"İstendiğinde, dağıtım için kullanıcı adını ve parolayı belirtin.
- Yalnızca kullanıcı adının sağlandığından emin olun. Ad, etki alanı adını (örneğin,
contoso\username) içermemelidir. Kullanıcı adı 1-20 karakter uzunluğunda olmalı, yalnızca harf, sayı, kısa çizgi ve alt çizgi içermelidir ve kısa çizgi veya sayıyla başlayamaz. - Parolanın karmaşıklık ve uzunluk gereksinimlerini karşıladığından emin olun. En az 14 karakter uzunluğunda ve şunu içeren bir parola kullanın: küçük harf karakter, büyük harf karakter, sayı ve özel karakter.
Aşağıda betiğin başarıyla tamamlanmasının örnek bir çıktısı verilmişti:
PS C:\work> $password = ConvertTo-SecureString '<password>' -AsPlainText -Force PS C:\work> $user = "lcmuser" PS C:\work> $credential = New-Object System.Management.Automation.PSCredential ($user, $password) PS C:\work> New-HciAdObjectsPreCreation -AzureStackLCMUserCredential $credential -AsHciOUName "OU=ms309,DC=PLab8,DC=nttest,DC=microsoft,DC=com" PS C:\work>- Yalnızca kullanıcı adının sağlandığından emin olun. Ad, etki alanı adını (örneğin,
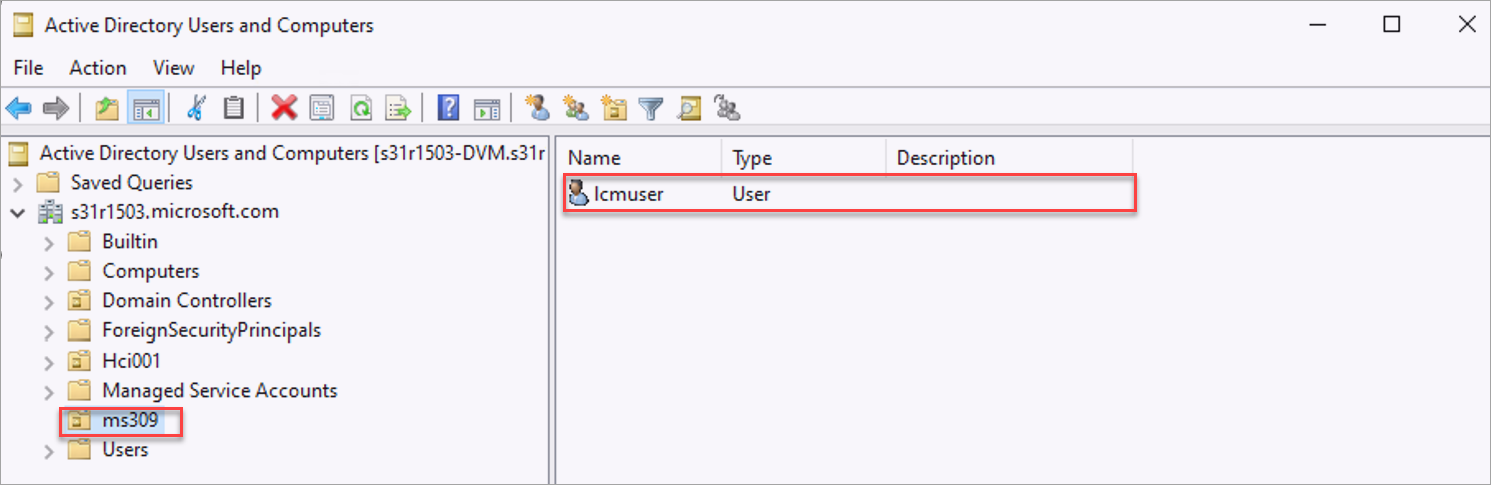
OU'nin oluşturulduğunu doğrulayın. Windows Server istemcisi kullanıyorsanız Sunucu Yöneticisi Araçları > Active Directory Kullanıcıları ve Bilgisayarları'ne> gidin.
Belirtilen adla bir OU oluşturulur. Bu OU, yeni LCM dağıtım kullanıcı hesabını içerir.
Not
Tek bir makineyi onarıyorsanız mevcut OU'yu silmeyin. Makine birimleri şifrelenmişse, OU silindiğinde BitLocker kurtarma anahtarları da silinir.
Büyük ölçekli dağıtımlar için dikkat edilmesi gerekenler
LCM kullanıcı hesabı, Güncelleştirmeleri PowerShell aracılığıyla uygulama gibi bakım işlemleri sırasında kullanılır. Bu hesap, etki alanınıza katılma eylemleri gerçekleştirirken, örneğin AD'nizde bir düğümü onarma veya ekleme gibi durumlarda da kullanılır. Bunun için LCM kullanıcı kimliğinin şirket içi etki alanındaki hedef OU'ya bilgisayar hesapları eklemek için temsilci izinlerine sahip olması gerekir.
Azure Yerel bulut dağıtımı sırasında LCM kullanıcı hesabı, yerel yöneticinin fiziksel düğüm grubuna eklenir. LCM hesabı kullanıcı adı her Azure Yerel örneği (dağıtım) için benzersiz olmalıdır. Risk altındaki LCM kullanıcı hesabı riskini daha da azaltmak için, her Azure Yerel örneği için benzersiz bir parolaya sahip ayrılmış bir LCM kullanıcı hesabı kullanmanızı da öneririz. Bu öneri, güvenliği aşılmış lcm hesabının kapsamını ve etkisini tek bir örnekle sınırlar.
OU oluşturma için bu en iyi yöntemleri izlemenizi öneririz. Active Directory'yi hazırlama New-HciAdObjectsPreCreationiçin cmdlet'ini kullandığınızda bu öneriler otomatikleştirilmiştir.
- Her Azure Yerel örneği için Active Directory içinde tek bir OU oluşturun. Bu yaklaşım LCM kullanıcı hesabını, fiziksel makinelerin bilgisayar hesaplarını ve her örnek için tek bir OU kapsamında küme adı nesnesini (CNO) yönetmeye yardımcı olur.
- Birden fazla örneği geniş çapta dağıtırken daha kolay yönetim için:
- Her bir örnek için tek bir ana OU altında bir OU oluşturun.
- Devralmayı Engelle seçeneğini hem üst OU hem de alt OU düzeylerinde etkinleştirin.
- Bir etki alanı grubunu yerel yöneticiler grubuna iç içe yerleştirme gibi tüm Azure Yerel örneklerine GPO uygulamak için GPO'yu üst OU'ya bağlayın ve Zorunlu seçeneğini etkinleştirin. Bunu yaptığınızda, Devralmayı Engelle etkinleştirildiğinde bile yapılandırmayı tüm alt OU'lara uygularsınız.
Kuruluşunuzun süreçleri ve yordamları bu önerilerden sapma gerektiriyorsa bunlara izin verilir. Ancak, bu faktörleri dikkate alarak tasarımınızın güvenlik ve yönetilebilirlik etkilerini göz önünde bulundurmanız önemlidir.
Sonraki adımlar
- Sisteminizdeki her makineye Azure Yerel dağıtımı için işletim sistemini indirin.