Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Şunlar için geçerlidir: Azure SQL Veritabanı
Ağ güvenlik çevresi (önizleme), Azure SQL Veritabanı ile Azure Depolama ve Azure Key Vault gibi diğer platform hizmet olarak (PaaS) kaynakları arasında hem gelen hem de giden ağ trafiğini güvence altına alır. Sınır dışındaki Azure kaynaklarıyla iletişim kurma girişimlerini engeller.
Uyarı
Önizleme özelliği olarak, bu makalede sunulan teknoloji Microsoft Azure Önizlemeleri için Ek Kullanım Koşulları'na tabidir.
Get started
Azure portalında kaynak listesinde Ağ Güvenlik Çevresi'ni arayın ve Oluştur'u seçin.
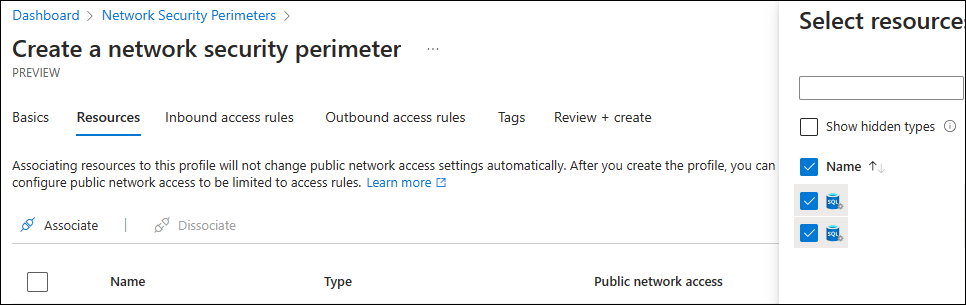
Bir Ad ve Bölge sağlayın ve aboneliği seçin.
Kaynaklar bölümünde Ekle düğmesini seçin ve çevreyle ilişkilendirmek istediğiniz SQL Veritabanı'na gidin.
Bir gelen erişim kuralı ekleyin. Kaynak türü bir IP adresi, abonelik veya diğer ağ güvenlik çevreleri olabilir.
Çevre içindeki kaynakların çevre dışındaki kaynaklara bağlanmasına izin vermek için dışa giden erişim kuralı ekleyin.
Zaten bir Azure SQL Veritabanı'iniz varsa ve ağ güvenliği çevresi eklemek istiyorsanız, aşağıdaki adımları kullanın:
Azure portalında mevcut Ağ Güvenlik Çevresini arayın.
Ayarlarmenüsünden İlişkili Kaynaklar'ı seçin.
Ekle düğmesini seçin ve Kaynakları mevcut bir profille ilişkilendir'i seçin.
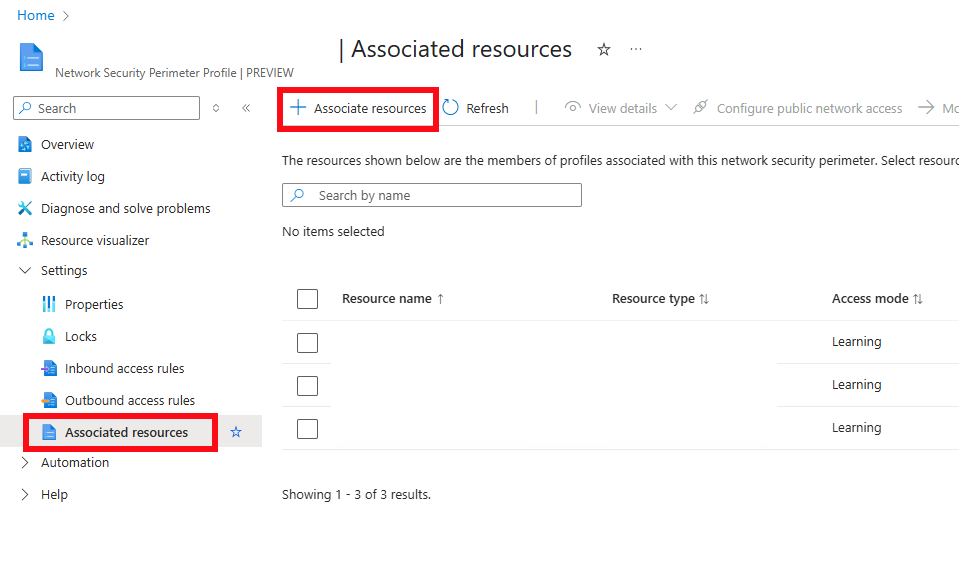
Açılır menüden Profilinizi seçin ve Ekle'yi seçin.
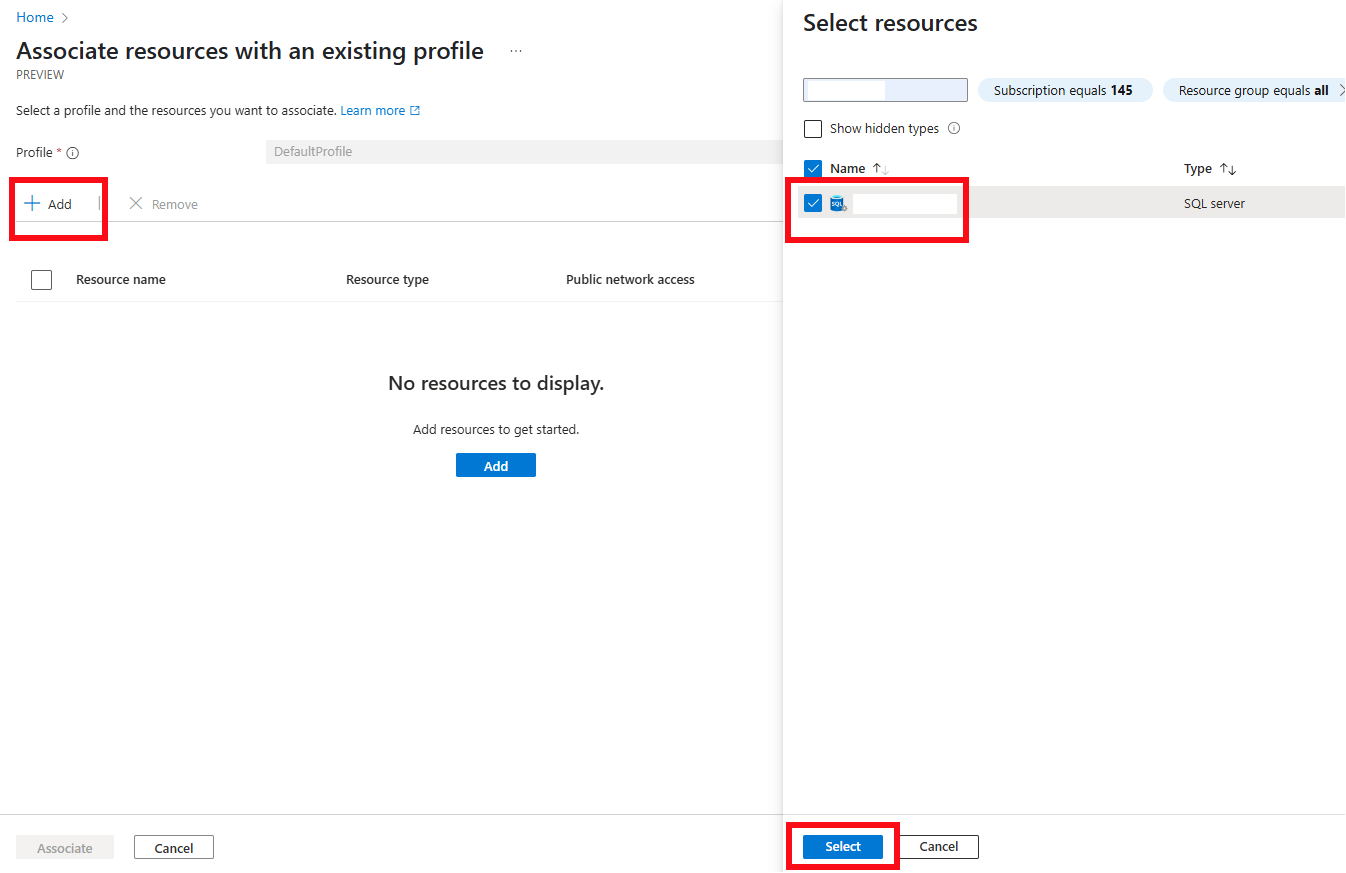
SQL Veritabanı kaynağınızı arayın, gerekli kaynağı seçin ve ardından Associate'i seçin.
Ağ güvenliği sınırı olan SQL Veritabanı kullanın
Varsayılan olarak, ağ güvenliği çevresi, SQL Veritabanı'na giden ve gelen tüm trafiği kaydetmek için kullanılabilen, önceden öğrenme modu olarak adlandırılan geçiş modunu kullanır. Azure Network Security Perimeter için Tanısal Log'u kullanarak ağ trafiğini bir Log Analytics çalışma alanı veya Azure Depolama hesabına kaydedebilirsiniz. Hazır olduğunuzda, perimetreyi Zorlanan moduna geçirin. Zorunlu modda, reddedilen erişim aşağıdaki hatayı döndürür:
Error 42118
Login failed because the network security perimeter denied inbound access.
Özellik desteği
Her Azure SQL Veritabanı özelliği, ağ güvenlik çevresiyle aynı şekilde etkileşime girmez. Bazı özellikler verileri mantıksal sunucular arasında taşır, bazıları dış bağlantıyı diğer Azure servislerine bağlar, bazıları ise hiç sınır içinde çalışmaz. Aşağıdaki tablo, şimdiye kadar belgelenen özellikleri kapsar. Daha fazla özellik çevre doğrulamasını tamamladıkça bu liste büyür. Ağ güvenlik çevresiyle nasıl çalıştığını, kurulum adımlarını ve sınırlamaları dahil olmak üzere daha fazla bilgi edinmek için bir özellik seçin.
| Özellik | Kenar desteği | Bilmeniz gerekenler |
|---|---|---|
| Etkin coğrafi çoğaltma | Supported | Zorunlu modda, bir güvenlik çevresindeki her mantıksal sunucu, kendi güvenlik çevresinde yer almayan jeo-replikasyon kümesindeki diğer her sunucu için hem bir gelen hem de bir giden kural gerektirir. Kurallar her iki yönde de çalışır çünkü coğrafi yük devretme veri hareketinin yönünü tersine çevirir. Kurulmuş bir bağlantıda çoğaltma, daha sonra kuralları buna izin vermeyecek şekilde değiştirseniz bile çalışmaya devam eder. |
| Olay akışını değiştirme | Supported | Veritabanı, Azure Event Hubs veya Fabric Eventstream'e giden bağlantı kurar. Zorunlu modda, hedef FQDN'sini belirten bir outbound kuralı ekleyin. Bu kural olmadan bir akış grubu oluşturamazsınız ve mevcut bir akış yayınlamayı durdurup işlem günlüğünü meşgul tutar. |
| Veritabanı kopyası | Supported | Zorunlu modda, çevre ağındaki bir kaynak sunucu bir çıkış kuralı gerektirir ve çevre ağındaki bir hedef sunucu için ise bir gelen kural gerekir. Her iki sunucu aynı perimetredeyse ya da kopya aynı sunucuda kalıyorsa hiçbiri kural gerektirmez. Bir mantıksal sunucu bir çevreye ait olduğunda, Transact-SQL farklı bir mantıksal sunucuya kopyalamanın desteklenen bir yolu değildir. |
| Esnek işler | Supported | İş temsilcisinin mantıksal sunucusu, her hedef sunucu için bir outbound kuralına ihtiyaç duyar. Çevreleme alanı çalışma zamanında kontrol edilir, böylece bir iş başarıyla oluşturulabilir ve ardından yürütme sırasında başarısız olabilir. |
| Elastik sorgu | Tek bir sınır içinde desteklenir | Sorguyu çalıştıran veritabanı ile uzak veritabanı aynı çevrede olmalıdır. Elastik sorgu kendi çevre konfigürasyonuna ihtiyaç duymaz. |
| Genişletilmiş Olaylar | Supported |
event_file hedefi ve olay verilerini okuyan işlevler, Azure Depolama'a dış bağlantı kurar. Zorunlu modda, SAS token kullandığınızda yönetilen bir kimlik kullanın veya depolama hesabı için giden FQDN kuralı ekleyin. |
| Uzun süreli saklama geri yüklemesi | Supported | Zorunlu modda, çevre ağındaki bir kaynak sunucu bir çıkış kuralı gerektirir ve çevre ağındaki bir hedef sunucu için ise bir gelen kural gerekir. İkisi de aynı perimetredeyse kural gerektirmez. Kaynak sunucu silindikten sonra yalnızca hedef taraf doğrulanabilir. |
| SQL Data Sync | Tasarım tarafından desteklenmez | Data Sync, bir Azure kaynağı yerine bir proxy hizmeti olarak çalışır, bu yüzden çevre kuralları yazmak için FQDN veya IP adresi yoktur. Bir çevre, Data Sync'in hem geçiş hem de zorunlu modda ihtiyaç duyduğu ağ yollarını engeller. |
Sınırlamalar
- Azure SQL Veritabanı'ndaki mantıksal sunucu, bir veya daha fazla ayrılmış SQL havuzu (eski adı SQL DW) içeriyorsa ağ güvenlik çevresiyle ilişkilendirilemiyor.
- Azure SQL Veritabanı için ağ güvenliği çevresi desteği Azure genel bulut bölgelerinde mevcuttur. Azure Kamu'ta mevcut değil. Mevcut sisteme eklenen hizmetler listesi için bkz. Sisteme eklenen özel bağlantı kaynakları.