Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Bu makalede yapay zeka iş yüklerinin Azure landing zone’unuza ve kurumsal mimarinize nasıl uyum sağladığı açıklanmaktadır. Kuruluşların yapay zekâ benimsemesi ölçeklendikçe dikkate alması gereken ek platform özelliklerini tanımlar.
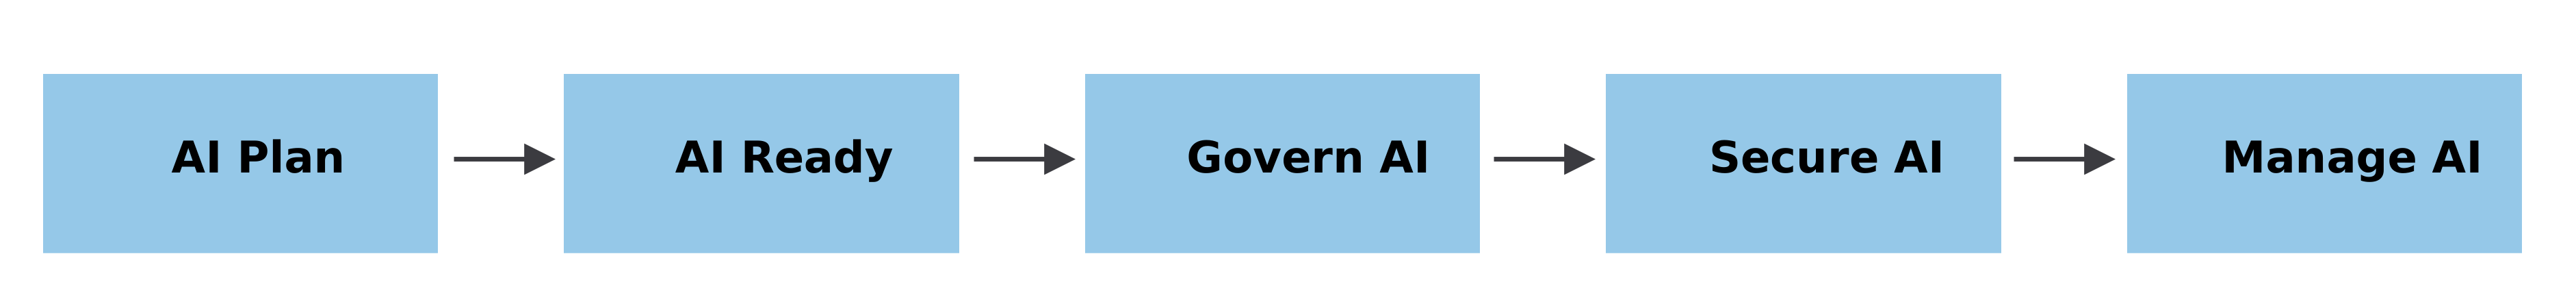
Diğer iş yüklerine uyguladığınız Azure landing zone ilkelerini ve en iyi yöntemleri yapay zeka iş yüklerine de uygulayın. Yapay zeka iş yükleri farklı bir Azure giriş bölgesi mimarisi veya idare modeli gerektirmez. Platform ekipleri mevcut yönetişim temel çizgisini kullanmalı ve kuruluşun kullanmayı planladığı yapay zeka hizmetlerini ve modellerini dikkate almak için gerektiğinde bunu genişletmelidir.
Sonuç: Mimari ve yönetişim planlamasının sonunda, Azure'da kullanmayı planladığınız yapay zeka teknolojilerini destekleyen güncelleştirilmiş bir yönetişim temeline sahip olmanız gerekir.
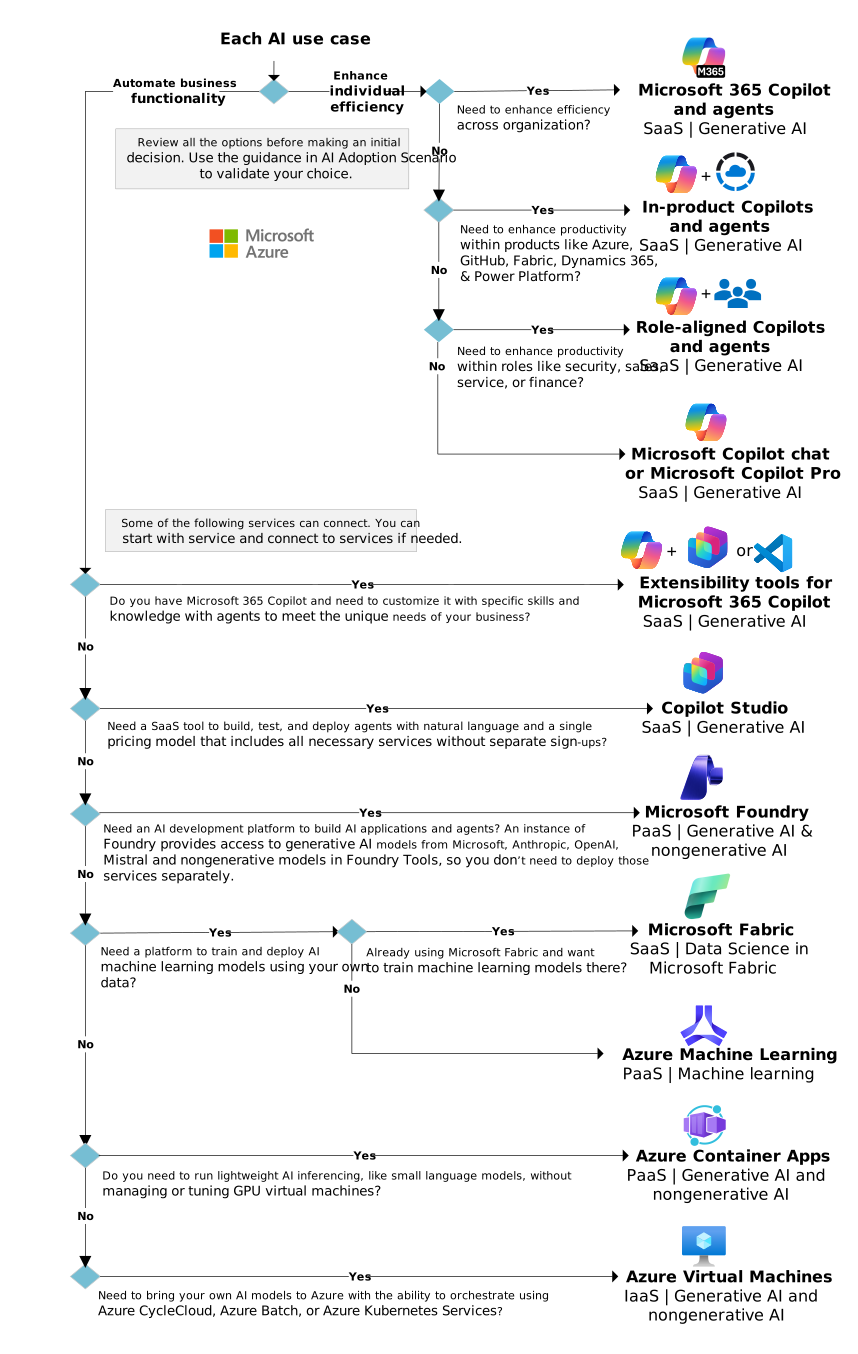
Mimariler ve karar ağacı
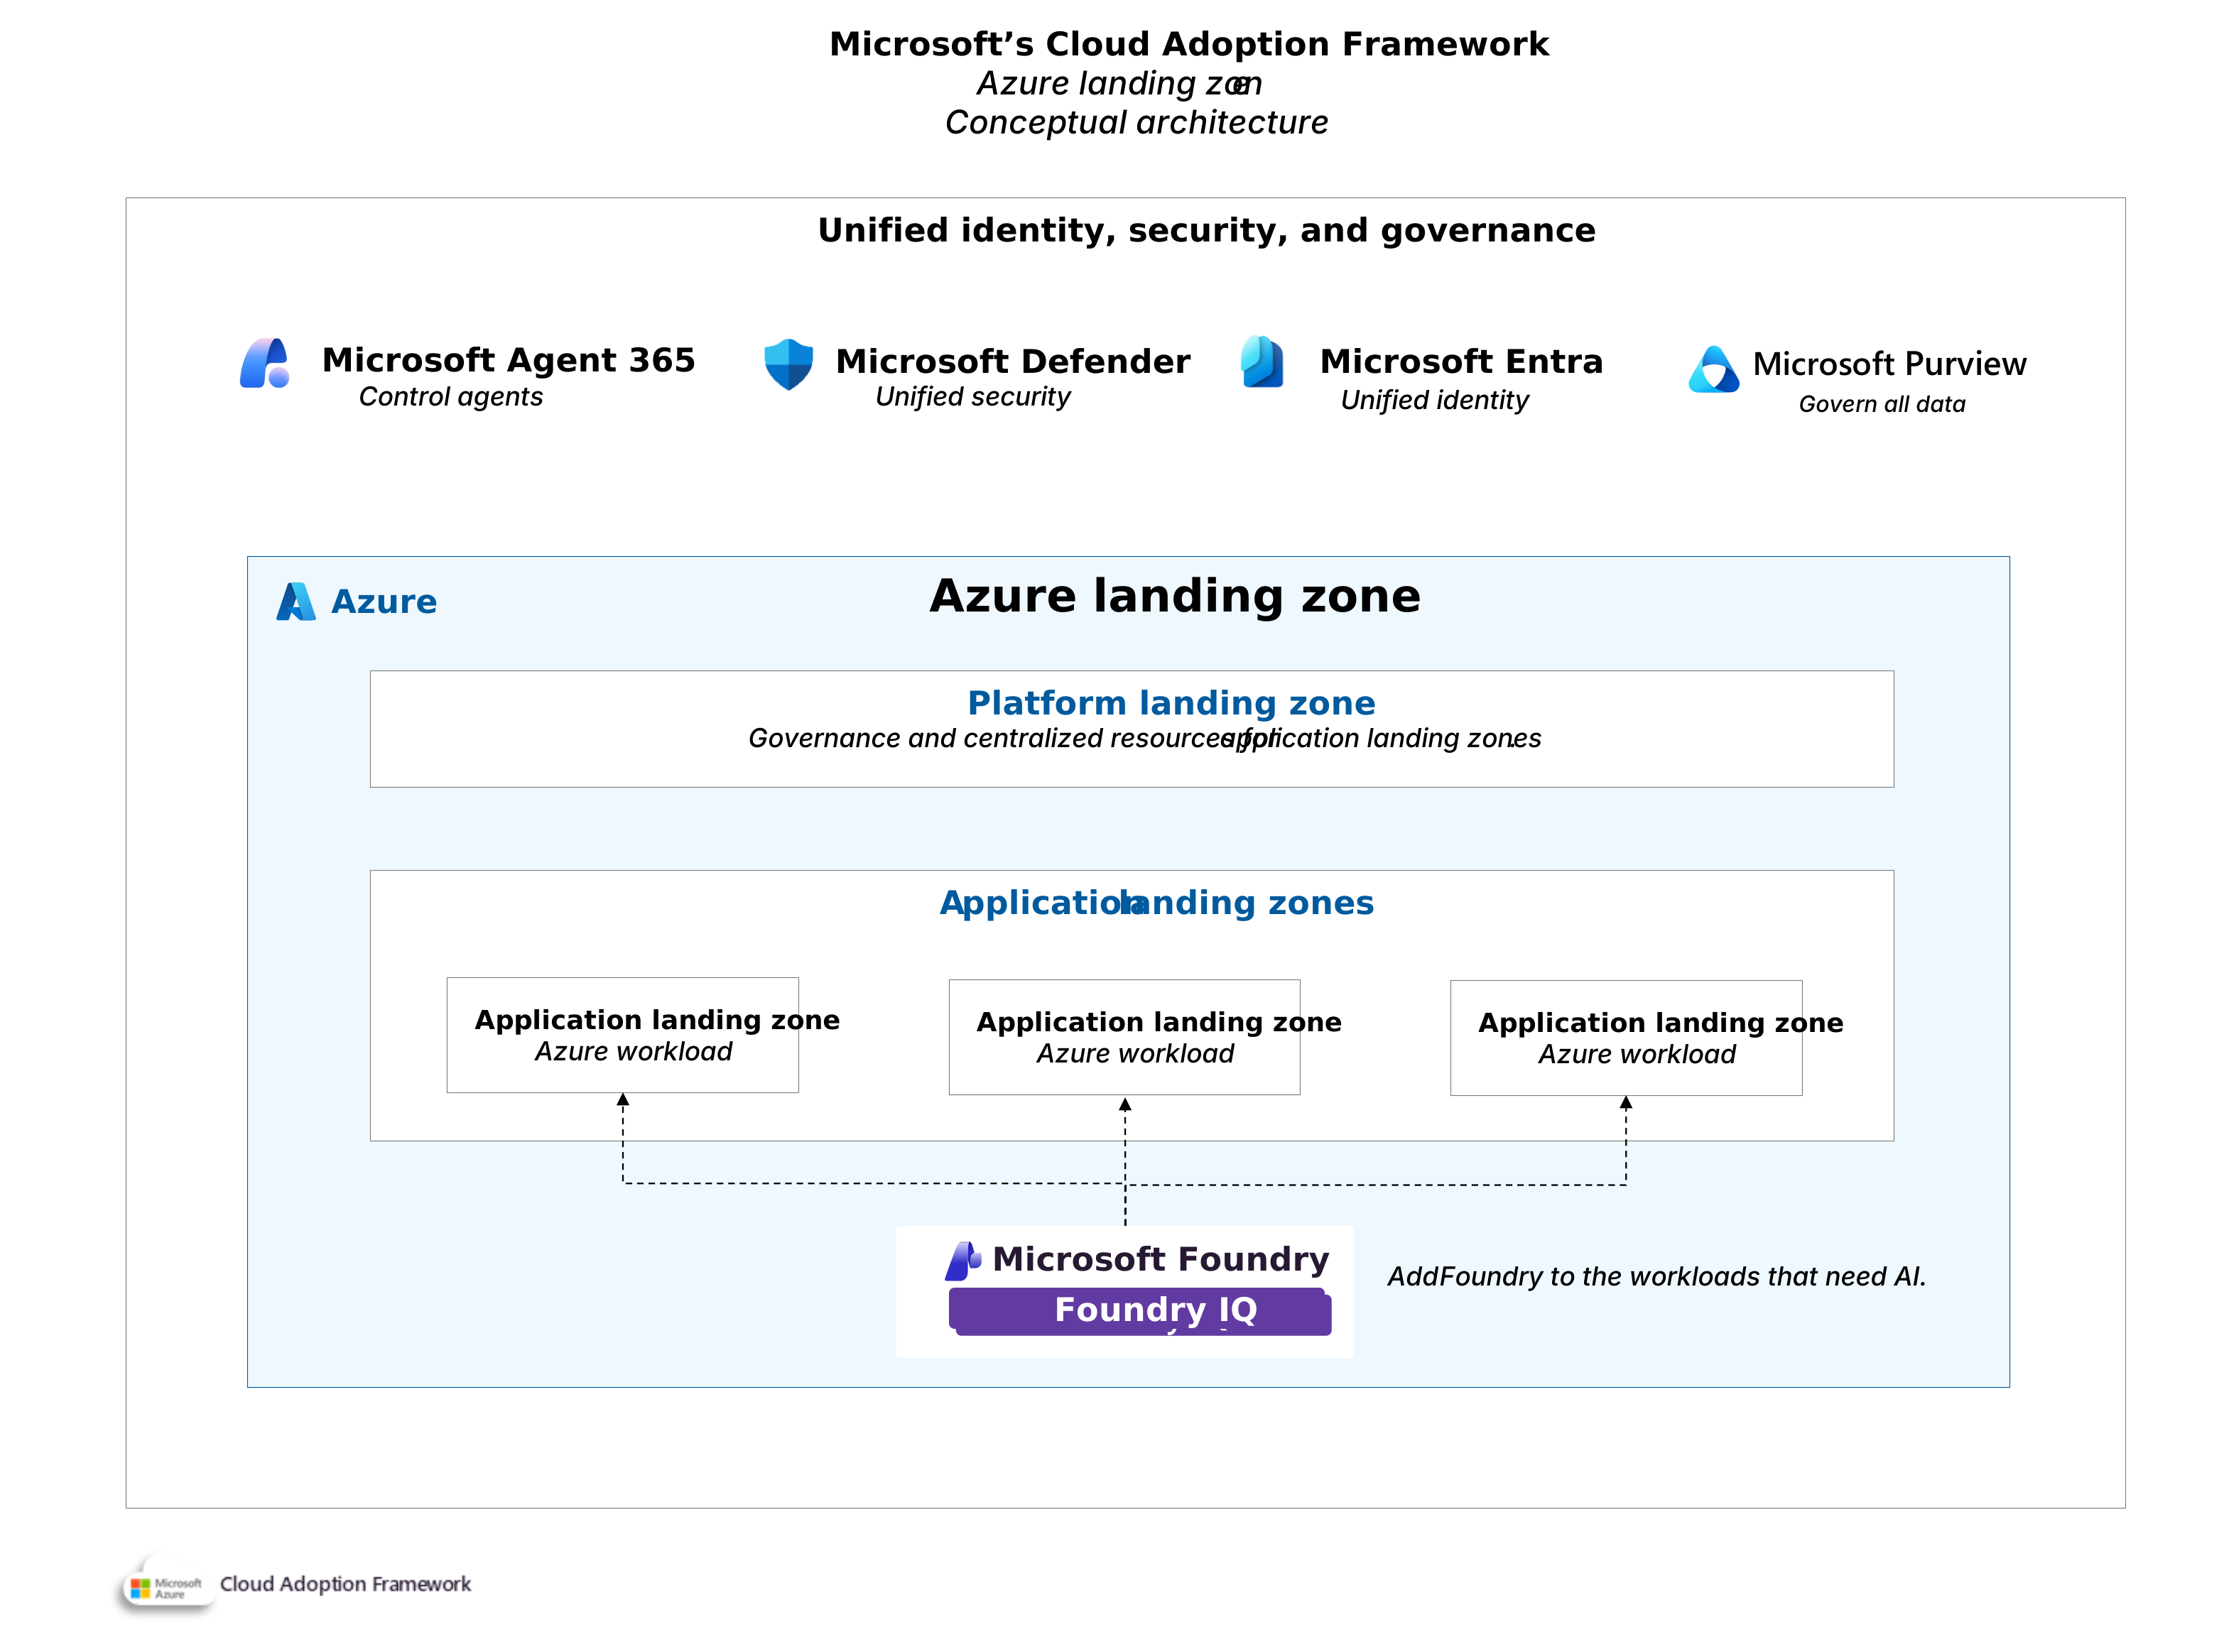
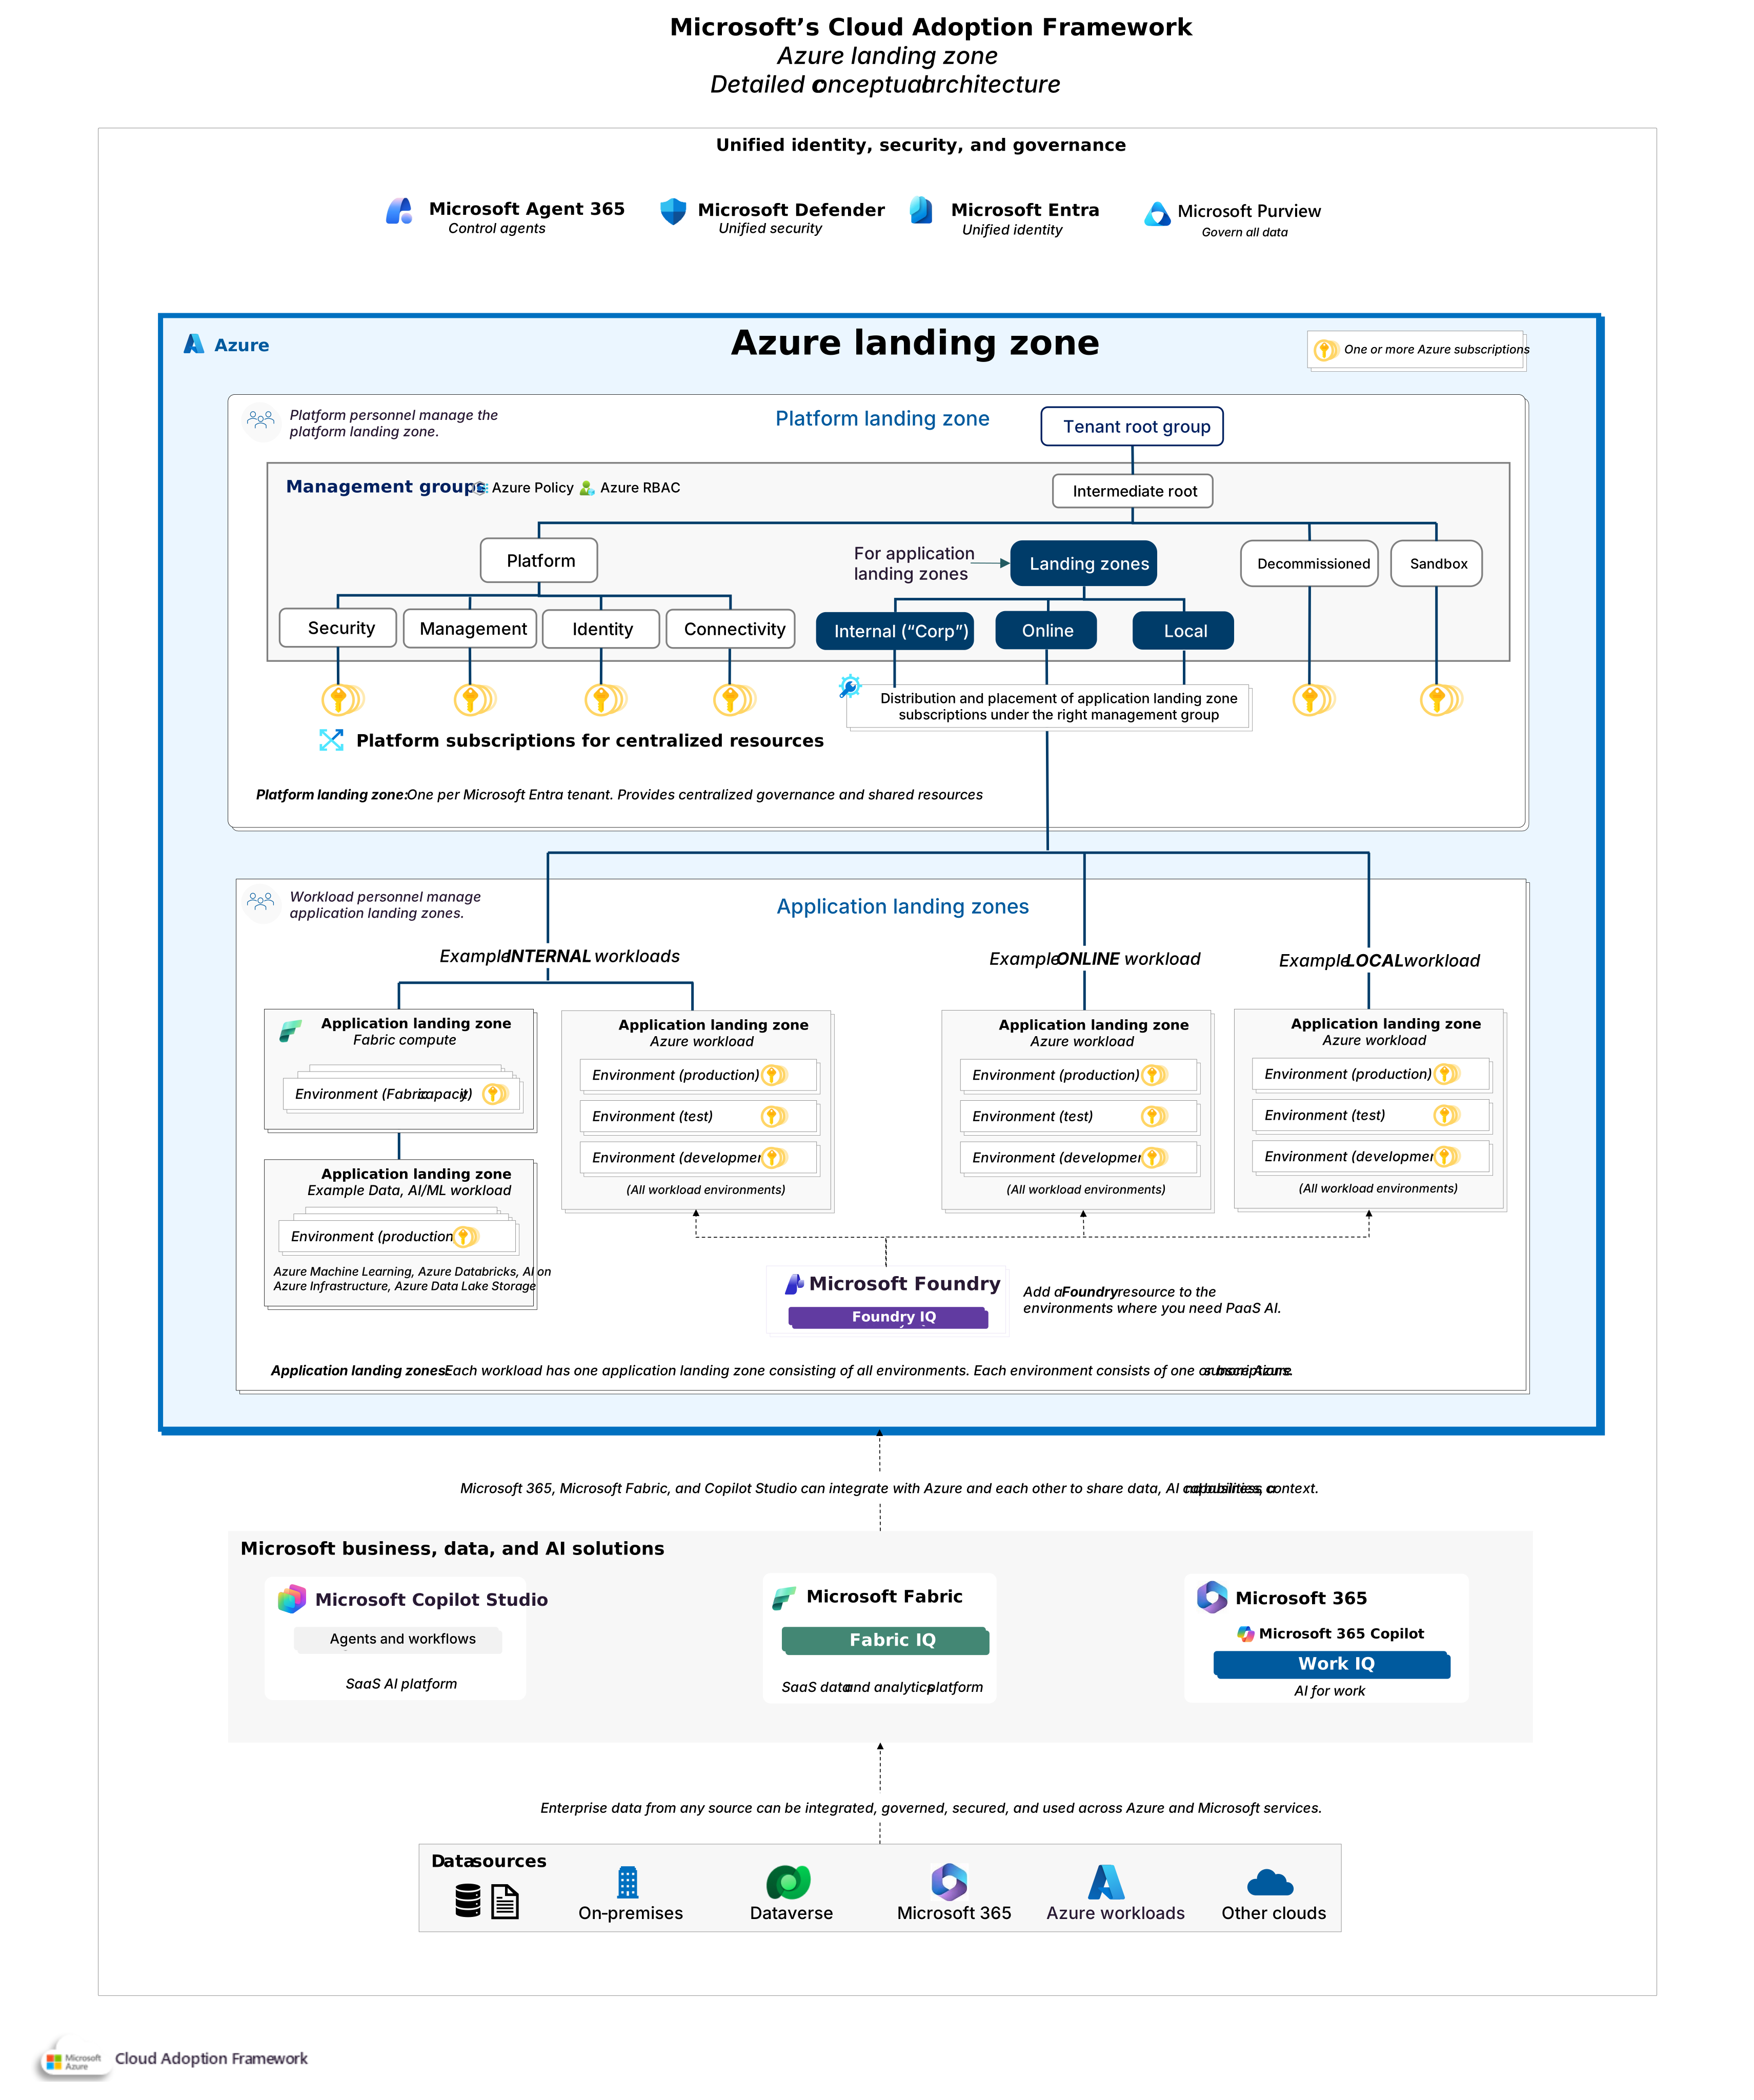
Azure landing zone'da yapay zeka. Bu mimarinin PowerPoint dosyasını indirin.
Platform giriş bölgesi
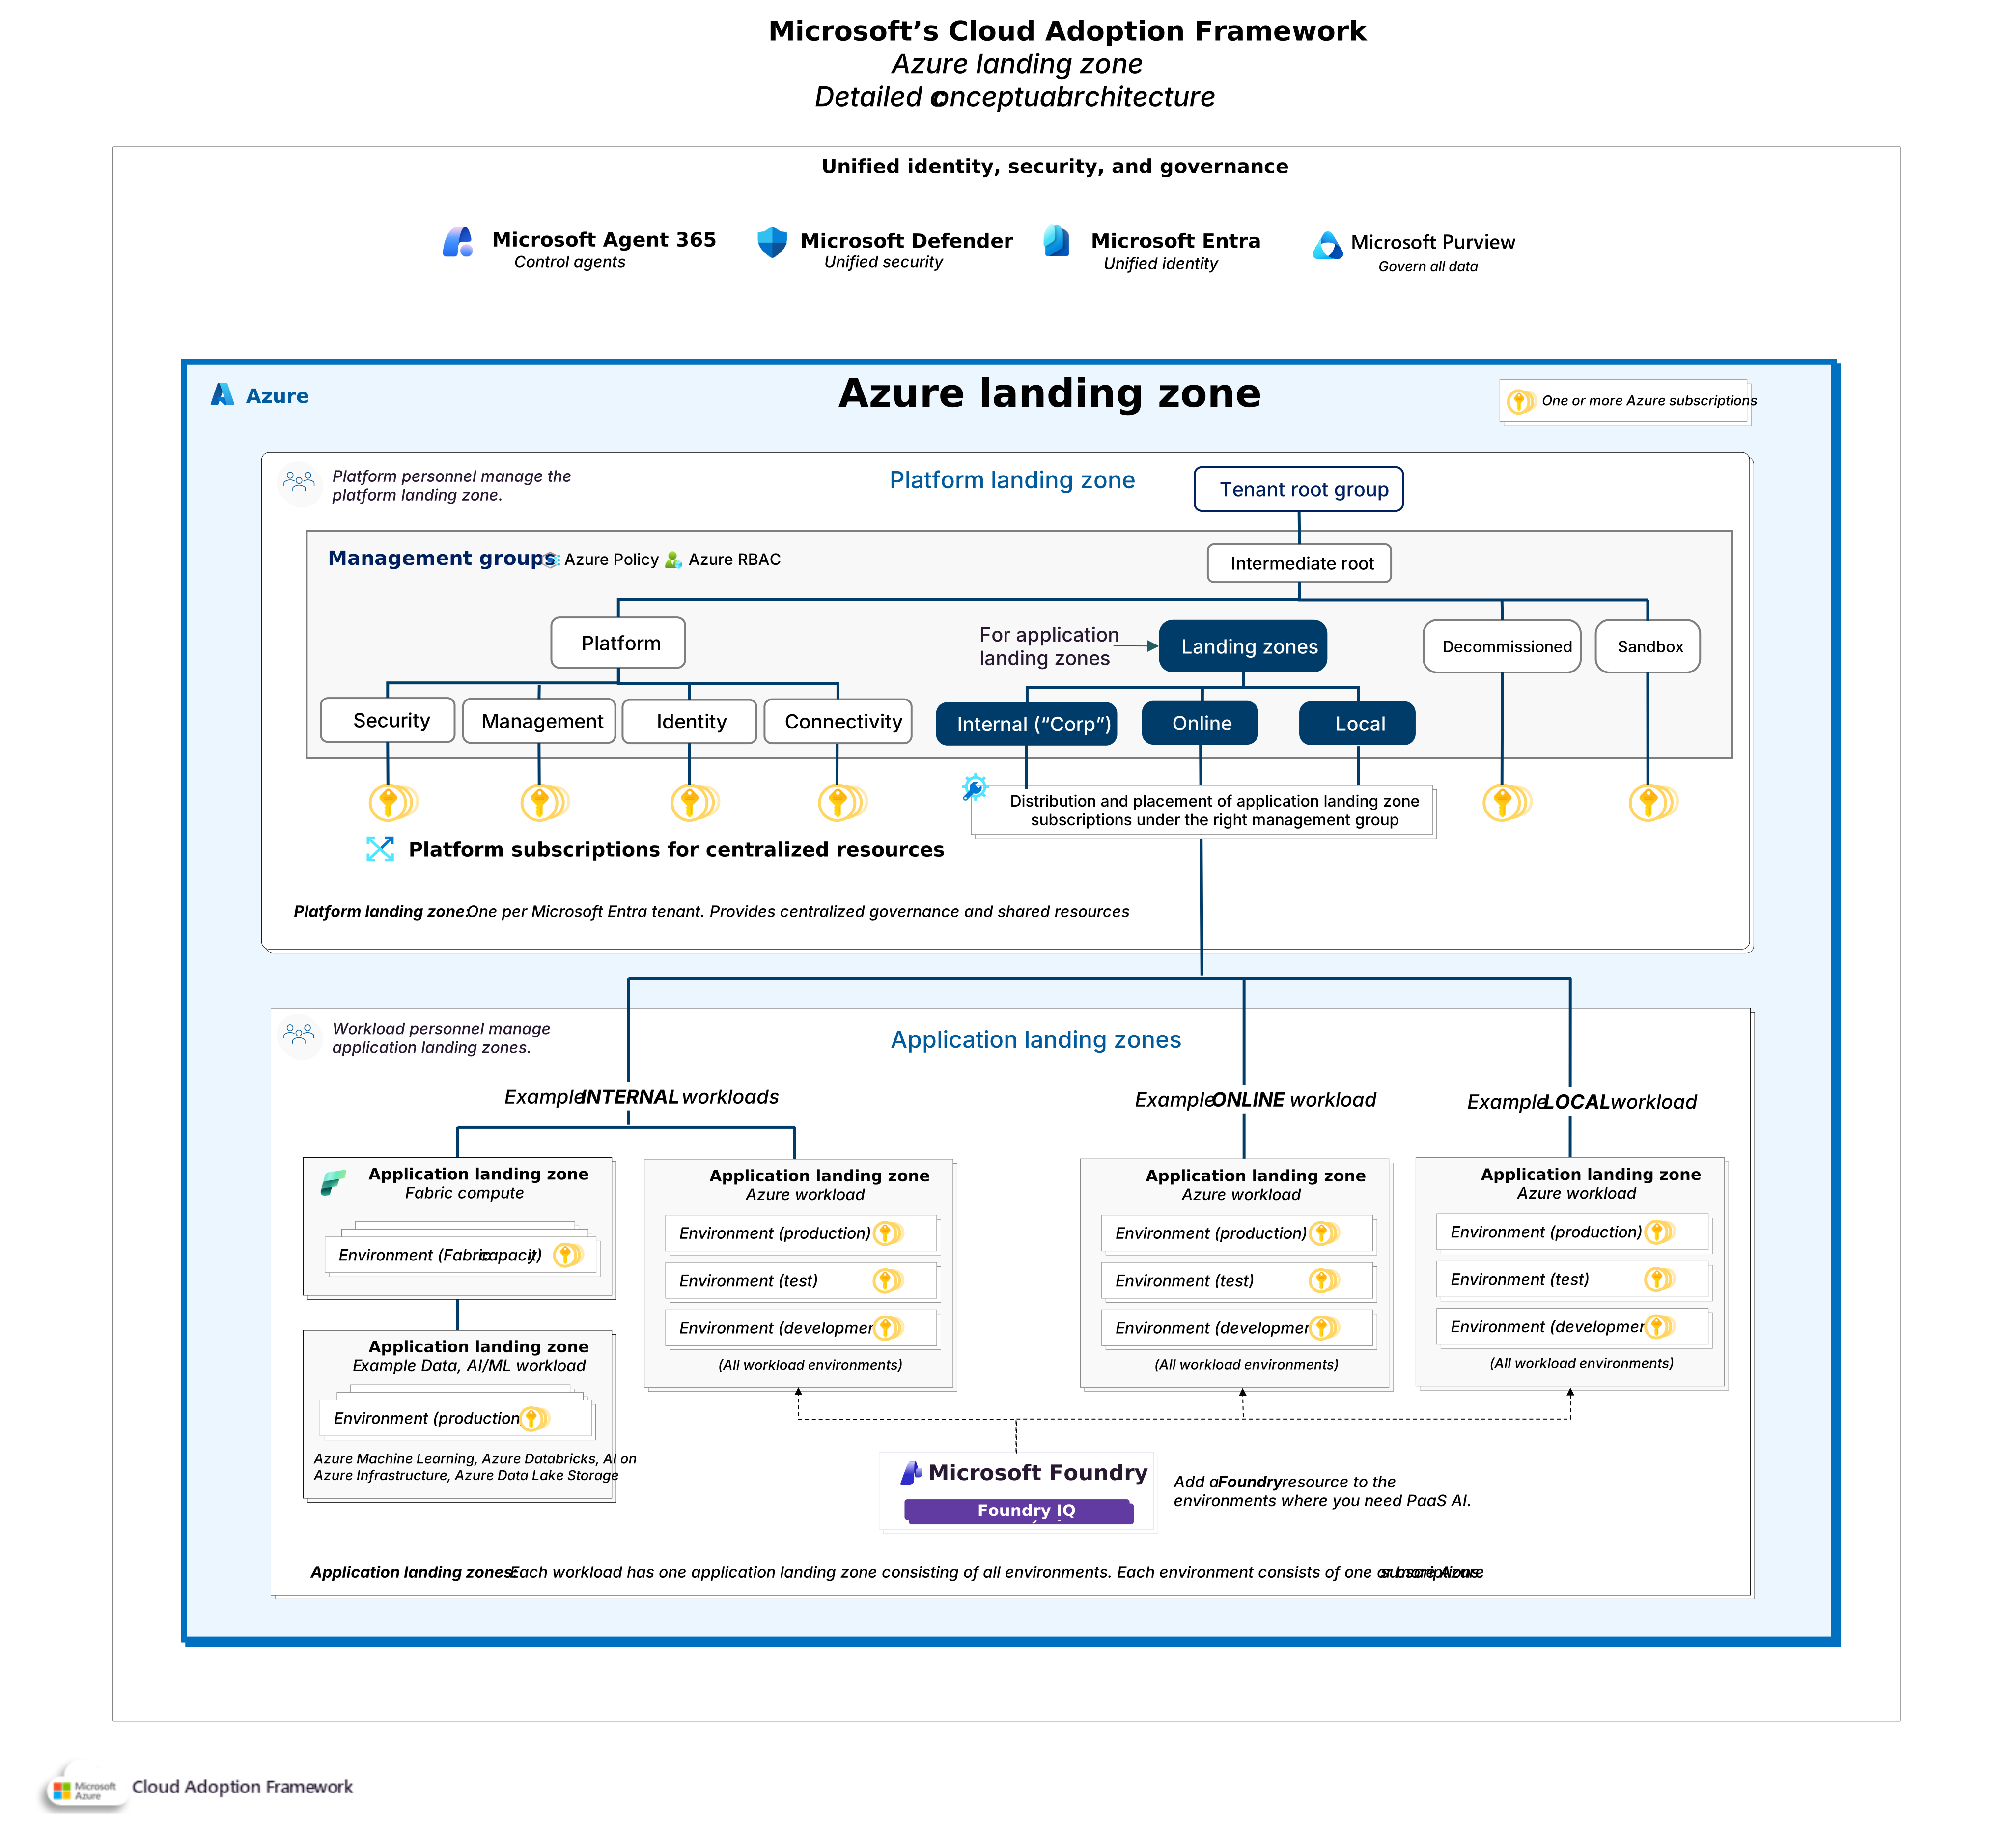
Yapay zeka benimseme, ayrı bir platform yapısı sunmak yerine mevcut Azure landing zone temel alınarak oluşturulmalıdır. Yapay zeka iş yükleri, diğer Azure iş yükleriyle aynı yönetim grubu hiyerarşisini ve platform özelliklerini kullanır. Kuruluşlar genellikle yapay zekaya özgü yönetim gruplarına ihtiyaç duymaz. Bunun yerine platform ekipleri, AI iş yüklerinin kullandığı Azure hizmetlerini kapsayacak şekilde mevcut idare ve bağlantı özelliklerini genişletmelidir.
Yönetişim temeli: Mevcut Azure iniş bölgesi yönetişim temeli, yapay zeka iş yüklerinin başlangıç noktası olarak kalmalıdır. Platform ekipleri, yapay zeka hizmetleri mevcut ilkelerin ele almadığı gereksinimler ortaya çıkardığında bu temeli genişletmelidir.
- Azure İlkesi: Kuruluşlar platform açılış bölgesi hızlandırıcısından temel politikalarla başlamalıdır. Platform ekiplerinin daha sonra kuruluşun onayladığı Microsoft Foundry models, Foundry Tools, Azure Yapay Zeka Arama ve Azure Sanal Makineler gibi yapay zeka hizmetleri için Azure İlkesi tanımları eklemesi gerekir. Bu ilkelerin mevcut yönetim grubu hiyerarşisi aracılığıyla uygulanması, yapay zeka iş yüklerine ayrı bir idare modeli gerektirmeden tutarlı yönetişim sınırları sağlar. Microsoft kılavuz, iş yükü kaynaklarının bunları devralması için giriş bölgesi yönetim grubu hiyerarşisi aracılığıyla yapay zekaya özgü ilkelerin uygulanmasını destekler.
Ağ Oluşturma: Mevcut Azure landing zone ağ oluşturma modelleri de yapay zeka iş yüklerinin temelini oluşturmaya devam etmelidir. Platform ekipleri, yapay zeka iş yükleri ek gereksinimler oluşturduğunda, özellikle internete yönelik hizmetler veya şirket içi verilere erişim söz konusuysa, paylaşılan bağlantı ve ağ korumasını genişletmelidir.
DDoS Koruması: İnternet'e yönelik yapay zeka iş yükleri Azure DDoS Koruması kullanmalıdır. Platform ekibi, tek tek iş yükü ekiplerinin kendi platform düzeyinde yaklaşımlarını oluşturmasını gerektirmek yerine kuruluşun paylaşılan ağ özelliklerinin bir parçası olarak bu korumayı sağlayabilir.
Karma bağlantı: Azure yapay zeka iş yüklerinden şirket içi verilere erişen kuruluşların performans ve kullanılabilirlik gereksinimlerine göre bağlantıyı seçmesi gerekir. Azure ExpressRoute özel bağlantı sağlar ve kuruluşlar Azure için öngörülebilir bağlantı gerektirdiğinde uygundur. Azure VPN Gateway, genel İnternet üzerinden şifrelenmiş bağlantı sağlar ve daha az zorlu bağlantı gereksinimlerine uygun olabilir. Mevcut Azure iniş bölgesi kılavuzu, hibrit bağlantı modelleri olarak VPN Gateway ve ExpressRoute'u da destekler.
İş yükü iniş bölgeleri
Yapay zeka iş yükleri, diğer Azure iş yükleriyle aynı iş yükü iniş bölgesi ilkelerini kullanır. Her iş yükünün kendi iş yükü iniş bölgesi olmalıdır ve kuruluşun yönetişim ve yalıtım gereksinimlerine göre ortamları ayırmak için bir veya daha fazla Azure aboneliği kullanmalıdır. Azure abonelikleri kota, maliyet, idare ve güvenlik gibi alanlar için sınırlar sağlar.
Platform ekibi, yapay zeka iş yükleri için iş yükü iniş bölgesi aboneliklerini uygun yönetişim denetimlerini sağlayan mevcut yönetim grubunun altına yerleştirmelidir. İnternet'e yönelik yapay zeka iş yükleri genellikle çevrimiçi yönetim grubuna aittir. İç yapay zeka iş yükleri genellikle iç ("Corp") yönetim grubuna aittir. Platform ekipleri, özellikle yapay zeka için yönetim grupları oluşturmak yerine mevcut sınırları kullanmalıdır. Yönetim grubu düzeyindeki Azure İlkesi atamaları, ardından yapay zeka ve diğer iş yükleri genelinde tutarlı platform korumaları sağlar.
Reliability
Yapay zeka iş yükleri, kuruluşun mevcut kullanılabilirlik ve olağanüstü durum kurtarma standartlarını kullanmalıdır. Platform ekipleri, iş sürekliliği gereksinimleri ek maliyet ve karmaşıklığı haklı çıkardığında, iş yükü ekiplerinin bölgeler arasında yapay zeka iş yüklerini dağıtabilmesi için Azure landing zone'u birden çok bölgeyi destekleyecek şekilde hazırlamalıdır. Azure giriş bölgesi bölge kılavuzu, platformun çok bölgeli iş yükü giriş bölgelerini destekleyebilecek şekilde tasarlanmasını özellikle önerir.
Veri konumu: Veri konumu da bölgesel tasarımın bir parçası olmalıdır. İş yükü ekipleri, gecikme ve performansın önemli olduğu durumlarda, geri alma verilerini bu verileri kullanan yapay zeka hizmetlerine yakın bir konuma yerleştirmelidir. Bölgesel yerleştirme, kuruluşun veri ikameti gereksinimlerini de karşılamalıdır.
Kullanılabilirlik ve kapasite: Hizmet kullanılabilirliği, model kullanılabilirliği ve kapasite Azure bölgesine göre farklılık gösterebildiğinden yapay zeka ek bölgesel hususları beraberinde getirir. Kuruluşlar, bu bölgeleri yapay zeka iş yükleri için kullanılabilir hale getirmeden önce onaylanmış yapay zeka hizmetlerini ve modellerini destekleyen bölgeleri tanımlamalıdır.
Yük devretme/failover: Bölgesel yük devretme gerektiren iş yükü ekipleri, model dağıtımları ve getirme verileri gibi iş yükünün bağımlı olduğu YZ varlıklarını da hesaba katmalıdır. Kurtarma tasarımı, ikincil bölgenin iş yükünü geri yüklemek için gerekli kaynaklara ve verilere sahip olduğundan emin olmalıdır.
Kurumsal tümleştirme
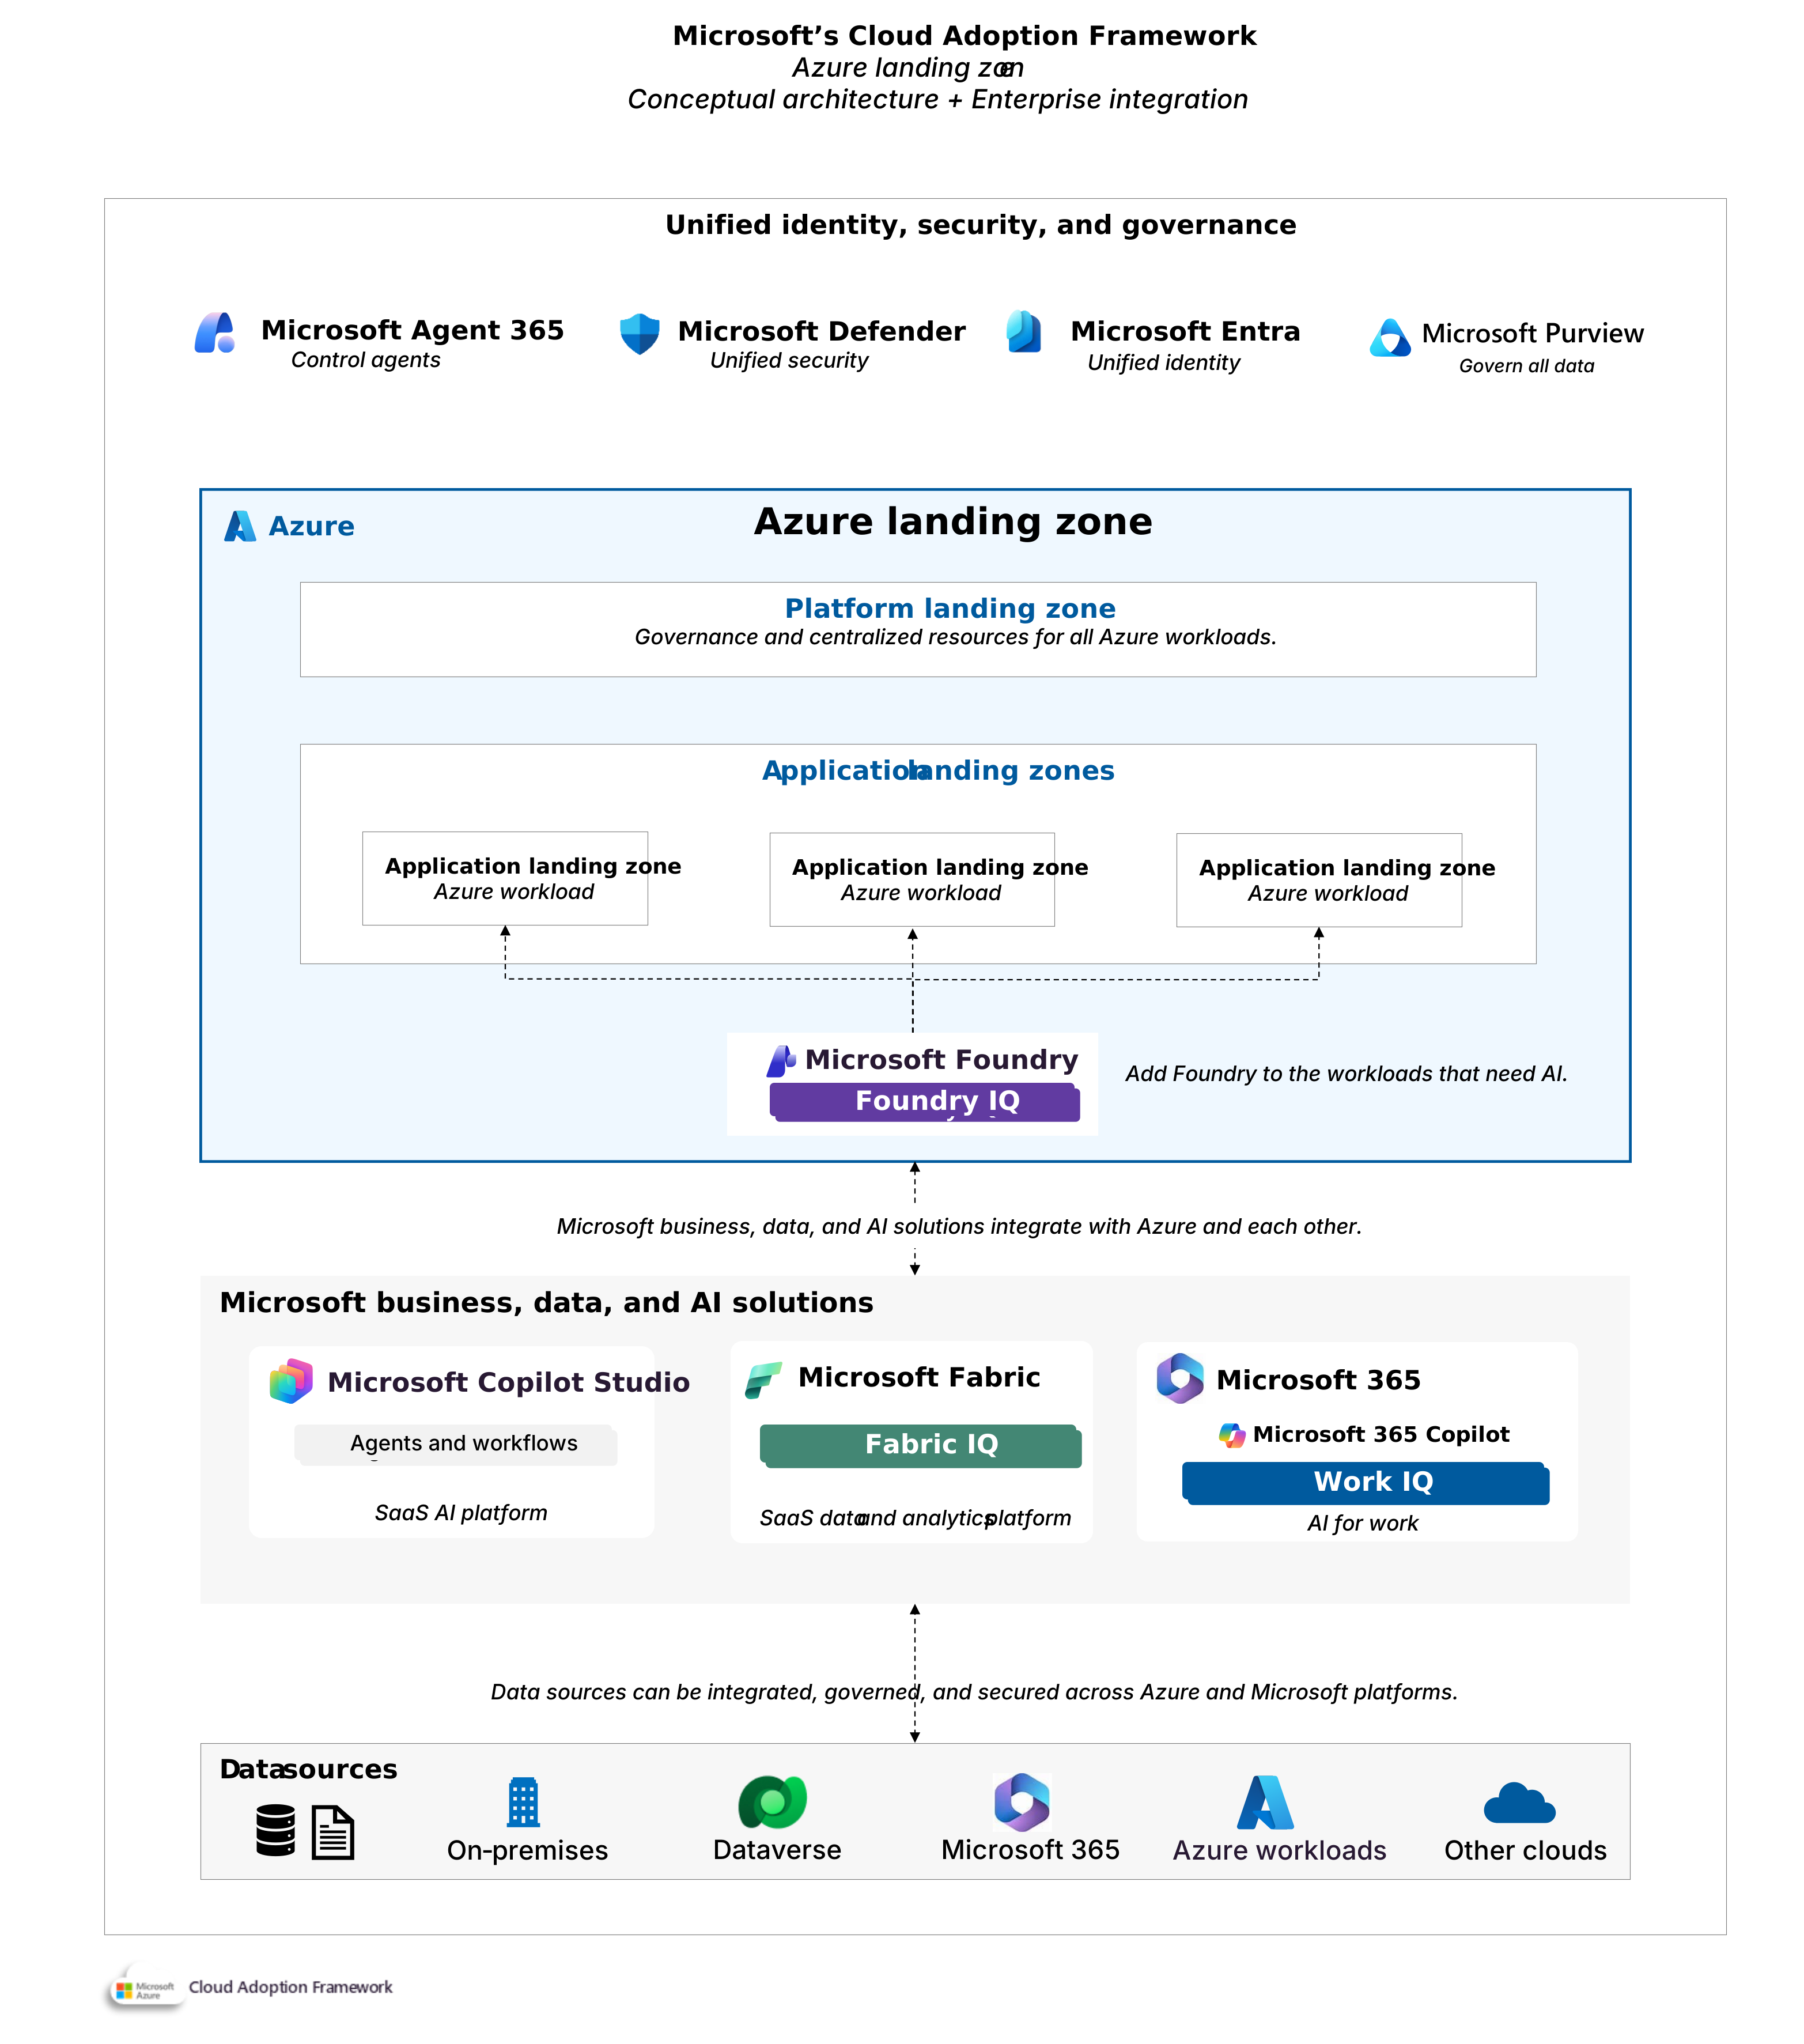
Yapay zeka iş yükleri, diğer iş yükleriyle aynı mimari ilkeleri aracılığıyla kurumsal platformlarla tümleştirilmelidir. Yapay zekaya özgü birincil nokta, güvenilen kuruluş verilerine erişimdir.
Kuruluşlar, her iş yükü ekibinin ayrı veri tümleştirme desenleri oluşturmasına gerek kalmadan yönetilen verileri yapay zeka iş yüklerinin kullanımına sunan birleştirilmiş bir veri yaklaşımı oluşturmalıdır. Microsoft Fabric analiz ve yapay zeka senaryoları için kuruluş verilerini hazırlayabilir ve sağlayabilir. Azure yapay zeka iş yükleri, onaylanan tümleştirme desenleri aracılığıyla uygun verileri kullanabilir. Bu temeli oluşturma yönergeleri için bkz. Birleşik veri platformu.
Sonraki Adımlar
İş yükü landing zone'u için mimari ve idare konuları, iş yükünün kullandığı yapay zeka platformlarına ve teknolojilerine bağlıdır. Aşağıdaki kılavuz, farklı yapay zeka benimseme desenleri için daha derin mimari önerileri sağlar.
Azure platformlarda AI
Azure altyapısında AI