Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Bu makale, Azure yapay zeka iş yükleri için bir güvenlik süreci oluşturmanıza yardımcı olur. Güvenli bir yapay zeka ortamı, iş hedeflerini destekler ve yapay zeka çözümlerine paydaş güveni sağlar.
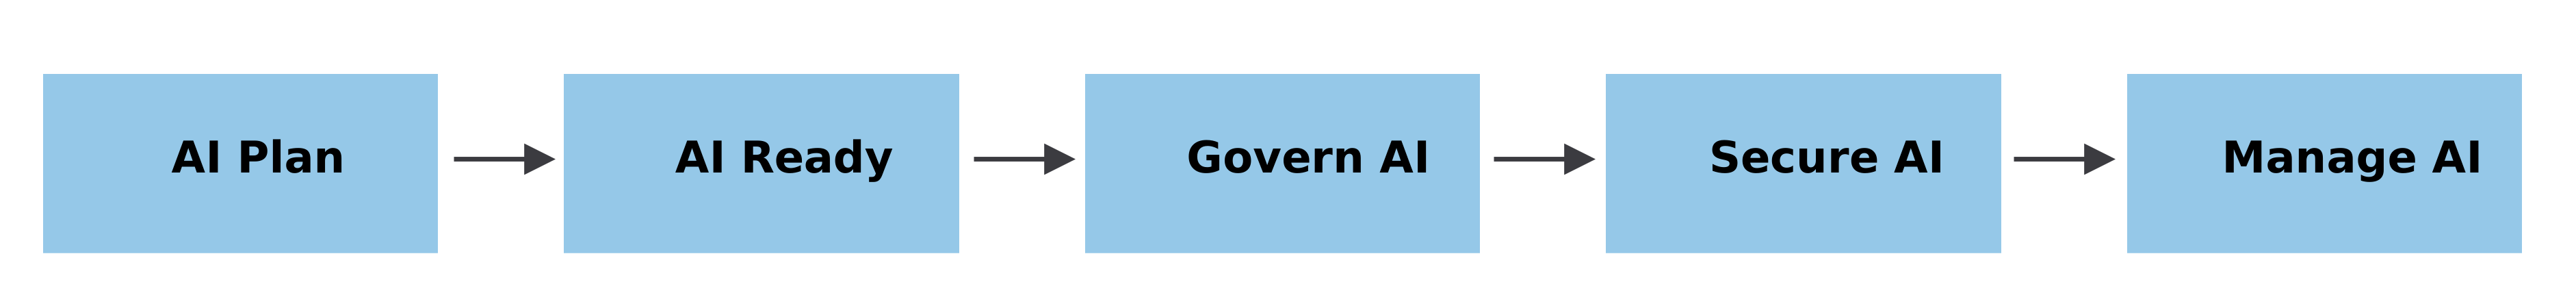
Yapay zekayı yönetme, Yapay zekayı yönetme ve Güvenli yapay zeka, düzenli aralıklarla yinelemeniz gereken sürekli süreçlerdir. Gerektiğinde her yapay zeka stratejisini, yapay zeka planını ve yapay zeka için hazır'ı yeniden ziyaret edin.
Yapay zeka güvenlik risklerini keşfetme
Yapay zeka iş yükleri, geleneksel güvenlik önlemlerinin karşılayabildiği yeni saldırı yüzeyleri oluşturur. Etkili savunmalar oluşturmak için yapay zekaya özgü güvenlik açıklarını sistematik olarak değerlendirmeniz gerekir. Şunu yapabilirsiniz:
Ortamınız genelinde yapay zeka sistemi risklerini belirleyin. Yapay zeka benimseme, geleneksel tehdit modellemesinin açıkça ele almayabileceği risk sınıflarını kullanıma sunmaktadır. Mevcut kurumsal çerçeveniz bu riskleri zaten modelleyebilecek durumda olsa da yapay zeka idaresi, bunu gerçekten yaptığını bilerek doğrulamayı gerektirir. STRIDE gibi yerleşik tehdit modelleme çerçevenizle başlayın. Ardından yapay zekaya özgü saldırı tekniklerinin, kötüye kullanım senaryolarının ve sistemik risklerin yeterli şekilde ele alındığını doğrulamak için MITRE ATLAS ve OWASP Üretken Yapay Zeka riski gibi yapay zekaya özgü risk bilgi bankalarına ve envanterlere başvurun. Mevcut çerçevenizi eklemek için, değiştirmek yerine, desteklemek ve kuruluş genelinde tutarlı bir yapay zeka riski belirlemesi sağlamak için bu kaynakları kullanın.
İş akışlarınız genelinde yapay zeka verisi risklerini değerlendirin. Yapay zeka iş akışlarındaki hassas veriler, iş operasyonlarını tehlikeye atabilecek şirket içi tehditler ve veri sızıntıları riskini artırır. Veri riski değerlendirmesi, gerçek maruz kalma düzeylerine göre güvenlik yatırımlarını önceliklendirmenize yardımcı olur. Microsoft Purview İçeriden Risk Yönetimi, kuruluş genelindeki veri risklerini değerlendirmek ve veri duyarlılığı düzeylerine göre önceliklerini belirlemek için diğer güvenlik paketleri ve çözümleriyle tümleştirilebilir. Ayrıca, istem tabanlı veri sızdırma ve riskli yapay zeka davranış düzenlerinin belirlenmesi konusunda da yardımcı olabilir.
Güvenlik açıkları için yapay zeka modellerini test edin. Yapay zeka modelleri, saldırganların yararlanabileceği veri sızıntısı, istem ekleme ve model ters çevirme gibi benzersiz güvenlik açıkları içerir. Gerçek dünya testi, statik incelemelerin algılayabildiği riskleri ortaya çıkarır. Veri kaybı önleme tekniklerini ve saldırgan simülasyonları kullanarak güvenlik açıklarına yönelik modelleri test edin. Gerçek saldırıların benzetimini yapmak için kırmızı takım üretken yapay zeka ve yaratıcı olmayan yapay zeka modellerini kullanır.
Düzenli risk değerlendirmeleri yapma. Yapay zeka modelleri, kullanım düzenleri ve tehdit aktörleri zaman içinde geliştikçe yeni tehditler ortaya çıkar. Düzenli değerlendirmeler, güvenlik duruşunuzun değişen risk manzaralarına uyum sağlamasını sağlar. Modellerdeki, veri işlem hatlarındaki ve dağıtım ortamlarındaki güvenlik açıklarını belirlemek için yinelenen değerlendirmeler çalıştırın ve tüm ortamlarınızda risk azaltma önceliklerinize yol göstermek için değerlendirme bulgularını kullanın.
Yapay zeka kaynaklarını ve verilerini koruma
Yapay zeka sistemleri, yetkisiz erişim ve saldırılara karşı güçlü koruma gerektiren değerli kaynaklar ve veriler içerir. Bu kritik varlıkları korumak için belirli güvenlik denetimleri uygulamanız gerekir.
Yapay zeka kaynaklarının güvenliğini sağlama
Kapsamlı güvenlik önlemleri yapay zeka yatırımlarınızı korur ve yapay zeka çözümlerinize paydaş güvenini korur. Yapay zeka altyapınızın tüm bileşenlerinin güvenliğini sağlamak için hedeflenen denetimleri uygulayın. Şunu yapabilirsiniz:
Eksiksiz bir yapay zeka varlık envanteri oluşturun. Bilinmeyen yapay zeka varlıkları veya kurumsal yapay zeka ilkenizle uyumluluk açısından izlemediğiniz yapay zeka varlıkları, kötü aktörlerin yetkisiz erişim elde etmek için yararlanabileceği güvenlik riskleri oluşturur. Kapsamlı bir envanter, tüm yapay zeka bileşenleri için etkili izleme ve hızlı olay yanıtı sağlar. Abonelikler arasında yapay zeka kaynaklarını bulmak için Azure Kaynak Grafı kullanın. Yapay zeka güvenlik duruşu yönetimi için Microsoft Defender for Cloud kullanın. Sonuçlar yapay zeka envanteriniz haline gelir ve otomatik tarama ve düzenli doğrulama aracılığıyla bunu korumanız gerekir.
Tüm yapay zeka iletişim kanallarının güvenliğini sağlayın. Yapay zeka bileşenleri arasındaki açık iletişim yolları, veri kesme ve sistem güvenliğinin aşılmasına olanak sağlar. Güvenli kanallar yetkisiz erişimi engeller ve aktarım sırasındaki hassas bilgileri korur. Depolanan kimlik bilgileri olmadan güvenli cihaz ve iş yükü (insan olmayan) kimlik doğrulaması için yönetilen kimlikler uygulayın. Yapay zeka iletişimlerini yalıtmak için, Foundry Agent Service için özel ağ oluşturma gibi sanal ağları kullanın.
Platforma özgü güvenlik denetimleri uygulayın. Farklı yapay zeka dağıtım modelleri, mimarilerine ve kullanıma sunma noktalarına göre farklı güvenlik tehditleriyle karşı karşıya kalır. Platforma özel denetimler, her dağıtım türünde mevcut olan güvenlik açıklarını giderir. Dağıtım modelinize göre ayrılmış güvenlik yönergelerini izleyin:
- Azure platformlarında AI Güvenliği
- Azure altyapısında AI Güvenliği
Yapay zeka verilerinin güvenliğini sağlama
Yapay zeka iş yükleri, yetkisiz erişimi, veri sızıntılarını ve uyumluluk ihlallerini önlemek için sağlam koruma gerektiren verilere ve yapıtlara dayanır. Yapay zeka verilerini ve yapıtlarını korumak için kapsamlı veri güvenliği önlemleri uygulayın. Şunu yapabilirsiniz:
Veri sınırlarını tanımlama ve koruma. Veri sınırlarını temizleme, yapay zeka iş yüklerinin yalnızca hedef kitleleri ve kullanım örneği için uygun olan verilere erişmesini sağlar. Erişim ilkelerini tanımlamak için hassas bilgi türlerini, eğitilebilir sınıflandırıcıları ve veri sınıflandırmasını kullanarak veri duyarlılığını sınıflandırmak için Microsoft Purview kullanın. İş yüküne ve kullanıcı grubuna göre veri erişimini kısıtlamak için Azure rol tabanlı erişim denetimi (RBAC) uygulayın. Azure Özel Bağlantı kullanarak sanal ağınızdaki özel bir uç nokta üzerinden Azure PaaS Hizmetlerine erişimi etkinleştirin.
Kapsamlı veri kaybı önleme uygulayın. Yapay zeka yanıtları aracılığıyla yetkisiz verilerin açığa çıkmasına neden olmak hassas bilgilerin güvenliğini tehlikeye atabilir ve mevzuat gereksinimlerini ihlal edebilir. Veri kaybı önleme denetimleri, yapay zeka modellerinin çıkışlarında yanlışlıkla korumalı verileri ortaya çıkarmasını önler. Yapay zeka iş akışlarında hassas verileri taramak ve engellemek için Microsoft Purview Veri Kaybı Önleme kullanın.
Yapay zeka yapıtlarını tehlikeye karşı koruyun. Güvenli olmayan yapay zeka modelleri ve veri kümeleri hırsızlık, zehirlenme veya tersine mühendislik saldırılarının hedefi haline gelir. Korumalı yapıtlar fikri mülkiyet değerini korur ve yapay zeka sistemlerinin kötü amaçlı manipülasyonlarını önler. Modelleri ve veri kümelerini özel uç noktalarla Azure Blob Depolama depolayın, bekleyen ve aktarımdaki şifrelemeyi uygulayın ve yetkisiz erişim girişimlerini algılamak için izleme ile sıkı erişim ilkeleri uygulayın.
Yapay zeka güvenlik tehditlerini algılama
Yapay zeka sistemleri, güvenlik ihlallerini ve hizmet kesintilerini önlemek için sürekli izleme gerektiren gelişen tehditlerle karşı karşıya kalır. Hızlı tehdit algılama yapay zeka yatırımlarını korur ve iş sürekliliğini korur. Yapay zekaya özgü güvenlik olaylarını etkili bir şekilde ele almak için otomatik izleme ve yanıt özellikleri uygulayın. Şunu yapabilirsiniz:
Ortamınızda otomatik yapay zeka risk algılamayı dağıtın. Yapay zeka iş yükleri, el ile izlemenin hasarı önleyebilmek için yeterince hızlı algılayamadığı dinamik tehditler ortaya çıkarır. Otomatik sistemler, yeni ortaya çıkan risklere gerçek zamanlı görünürlük sağlar ve güvenlik olaylarına hızlı yanıt vermenizi sağlar. Azure ortamınızda üretken yapay zeka risklerini algılamayı ve düzeltmeyi otomatikleştirmek için Microsoft Defender for Cloud AI güvenlik duruş yönetimi kullanın.
Yapay zeka odaklı olay yanıtı yordamları oluşturun. Algılanmamış güvenlik olayları, iş operasyonlarına zarar veren veri kaybına, model güvenliğinin aşılmasına veya hizmet kesintisine neden olabilir. Özel olay yanıtı yordamları, yapay zeka güvenlik olaylarının benzersiz özelliklerini ele alır. Yapay zekaya özgü tehditleri ele alan ve yapay zeka sistemlerinde güvenliğin aşıldığını gösteren göstergeleri sürekli izleyen olay yanıtı planları derleyin ve test edin. Açık eskalasyon prosedürleri oluşturun farklı yapay zeka güvenlik olayı türleri için.
Platforma özgü izleme stratejileri uygulayın. Farklı platformlara dağıtılan yapay zeka iş yükleri, özel izleme yaklaşımları gerektiren farklı güvenlik sorunlarıyla karşı karşıya kalır. Platforma özgü izleme, tüm olası saldırı vektörlerinin kapsamlı bir şekilde kaplanmasını sağlar. Dağıtım mimarinize göre izleme yönergelerini aşağıdaki gibi uygulayın:
Sonraki Adımlar
Sonraki adımınızı belirlemek için yapay zeka benimseme denetim listelerini kullanın.