Not
Bu sayfaya erişim yetkilendirme gerektiriyor. Oturum açmayı veya dizinleri değiştirmeyi deneyebilirsiniz.
Bu sayfaya erişim yetkilendirme gerektiriyor. Dizinleri değiştirmeyi deneyebilirsiniz.
Important
Çoğu yeni gizli işlem iş yükü için, Azure gizli işlem VM seçenekleri ve gizli işlem kapsayıcıları ile başlayın. Bu makale, uzmanlaşmış enclave farkındalığına sahip geliştirmeye odaklanmaktadır.
Intel SGX gibi uygulama kuşatmaları, belirli kod ve verileri koruyan yalıtılmış ortamlardır. Enklaavlar oluştururken, uygulamanın hangi bölümünün enklaav içinde çalıştığını belirlemeniz gerekir. Kuşatma oluştururken veya yönetirken, seçilen dağıtım yığını için uyumlu SDK'lar ve çerçeveler kullandığınızdan emin olun.
Uyarı
Intel SGX VM'leri ve enklavlarının girişini henüz okumadıysanız, devam etmeden önce okuyun.
Microsoft Mekaniği
Uygulama geliştirme
Enclaves ile oluşturulan bir uygulamanın iki bölümü vardır.
Ana bilgisayar "güvenilmeyen" bileşendir. Enclave uygulamanız host üzerinde çalışır. Ana bilgisayar güvenilmeyen bir ortamdır. Konakta kapanım kodunu dağıttığınızda konak bu koda erişemez.
Enklav "güvenilir" bileşendir. Uygulama kodu ve önbelleğe alınan verileri ile belleği, enklavda çalışır. Özel alan ortamı gizli bilgilerinizi ve hassas verilerinizi korur. Güvenli hesaplamalarınızın güvenli bir ortamda gerçekleştiğinden emin olun.
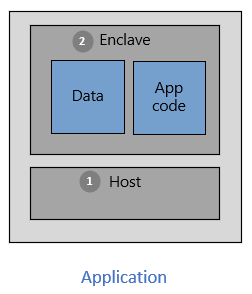
Kuşatmaların ve yalıtılmış ortamların gücünü kullanmak için gizli bilgi işlemi destekleyen araçları seçin. Çeşitli araçlar, enklav uygulaması geliştirmeyi destekler. Örneğin, şu açık kaynak çerçevelerini kullanabilirsiniz:
- Open Enclave Yazılım Geliştirme Kiti (OE SDK)
- The Intel SGX SDK
- EGo Yazılım Geliştirme Seti
- Gizli Konsorsiyum Çerçevesi (CCF)
Bir uygulama tasarlarken, hangi bölümün enclave ortamlarında çalışması gerektiğini tespit edin ve belirleyin. Güvenilen bileşendeki kod, uygulamanızın geri kalanından yalıtılır. Koruma alanı başlatılıp kod belleğe yüklendikten sonra güvenilir olmayan bileşenler bu kodu okuyamaz veya değiştiremez.